

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cobalt-strike/callstackmasker
ما بعد الاستغلالالفريق الأحمرالهجوم العدائي
GitHubcobalt-strike/callstackmasker

CallStackMasker

تنفيذ PoC للإخفاء الديناميكي لمكدسات الاستدعاء باستخدام المؤقتات.

عرض المستودع
3153737منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CallStackMasker

يستعرض هذا المستودع تقنية إثبات مفهوم (PoC) للانتحال الديناميكي لمكدسات الاستدعاءات باستخدام المؤقتات. قبل أن يدخل الـ implant في وضع السكون، يمكننا جدولة مؤقتات لاستبدال مكدس الاستدعاءات الخاص به بمكدس مزيف، ثم استعادته إلى الأصل قبل استئناف التنفيذ. وبالتالي، وبنفس الطريقة التي يمكننا بها إخفاء الذاكرة التابعة لـ implant أثناء السكون، يمكننا أيضًا إخفاء مكدس الاستدعاءات الخاص بالخيط الرئيسي.

للحصول على شرح تقني كامل، راجع منشور المدونة المصاحب من هنا: https://www.cobaltstrike.com/blog/behind-the-mask-spoofing-call-stacks-dynamically-with-timers/.

افتراضيًا، سيحاكي إثبات المفهوم مكدس استدعاءات ثابتًا مأخوذًا من spoolsv.exe:
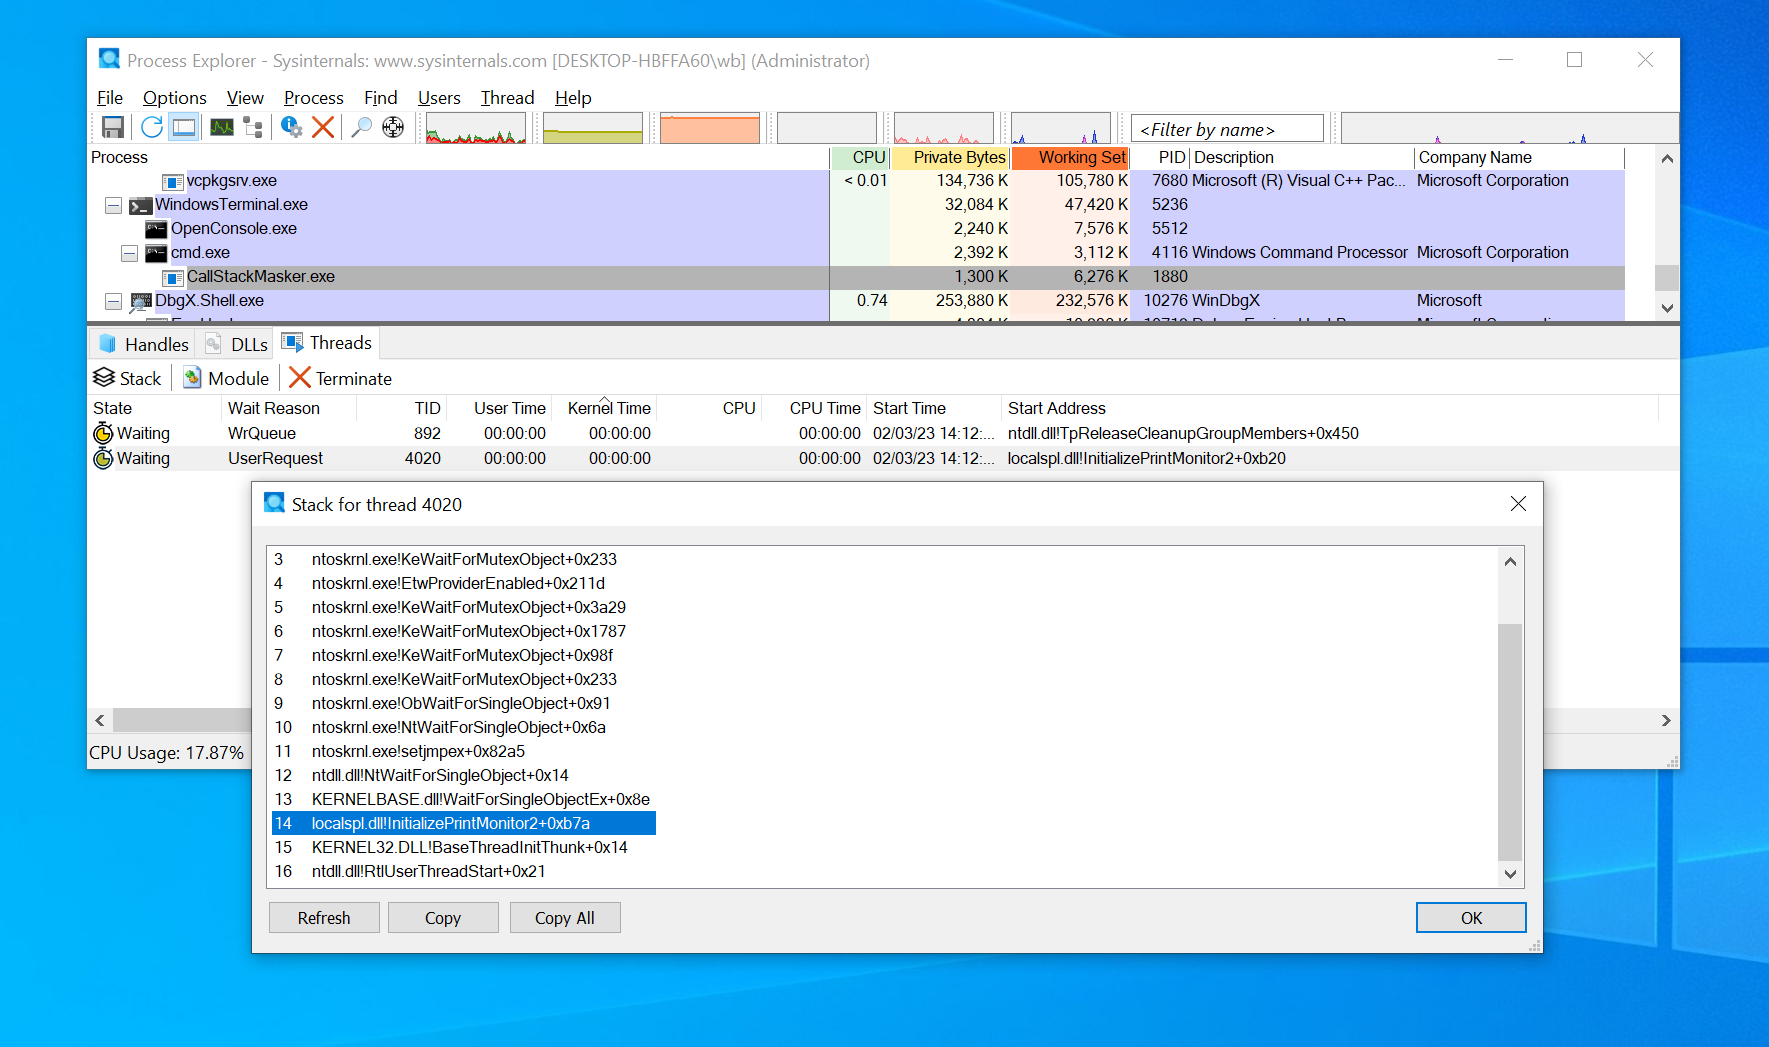
call_stack_masker_static

إذا تم توفير علامة --dynamic، فسيقوم CallStackMasker بتعداد جميع الخيوط القابلة للوصول، والعثور على خيط في الحالة المطلوبة (WaitForSingleObjectEx)، ومحاكاة مكدس الاستدعاءات وعنوان البداية الخاص به. وهذا موضح أدناه:

call_stack_masker_dynamic_1 call_stack_masker_dynamic_3

ملاحظة: ككلمة تحذير، تم اختبار إثبات المفهوم هذا على إصدار Windows التالي:

22h2 (19045.2486)

لم يتم اختباره على أي إصدارات أخرى وقد يتعطل على إصدارات Windows مختلفة.

شكر وتقدير

  • Ekk0، على تقنية إخفاء النوم التي يستند إليها إثبات المفهوم هذا (https://github.com/Cracked5pider/Ekko).
  • CallStackSpoofer من WithSecureLabs (https://github.com/WithSecureLabs/CallStackSpoofer) وTickTock (https://github.com/WithSecureLabs/TickTock) على أكواد أمثلة للتعامل مع مكدسات الاستدعاءات.
  • Hunt-Sleeping-Beacons (https://github.com/thefLink/Hunt-Sleeping-Beacons) على كود مثال لتعداد الخيوط.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





