
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
JWTXposer — أداة متقدمة لاستخراج وفك تشفير JWT لمطاردي مكافآت الثغرات! 🏴‍☠️ | Kitploit
أدوات/GitHubGitHub/chaudharyarjun/jwtxposer
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعجمع المعلوماتأمن الويب
GitHubchaudharyarjun/jwtxposer

JWTXposer

أداة متقدمة لاستخراج وفك تشفير JWT لمطاردي مكافآت الثغرات! 🏴‍☠️

عرض المستودع
4715117منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

JWTXposer

أداة اكتشاف وتحليل JWT الآلية لصيادي الثغرات وفرق الاختراق

ما هو JWTXposer؟
صورة

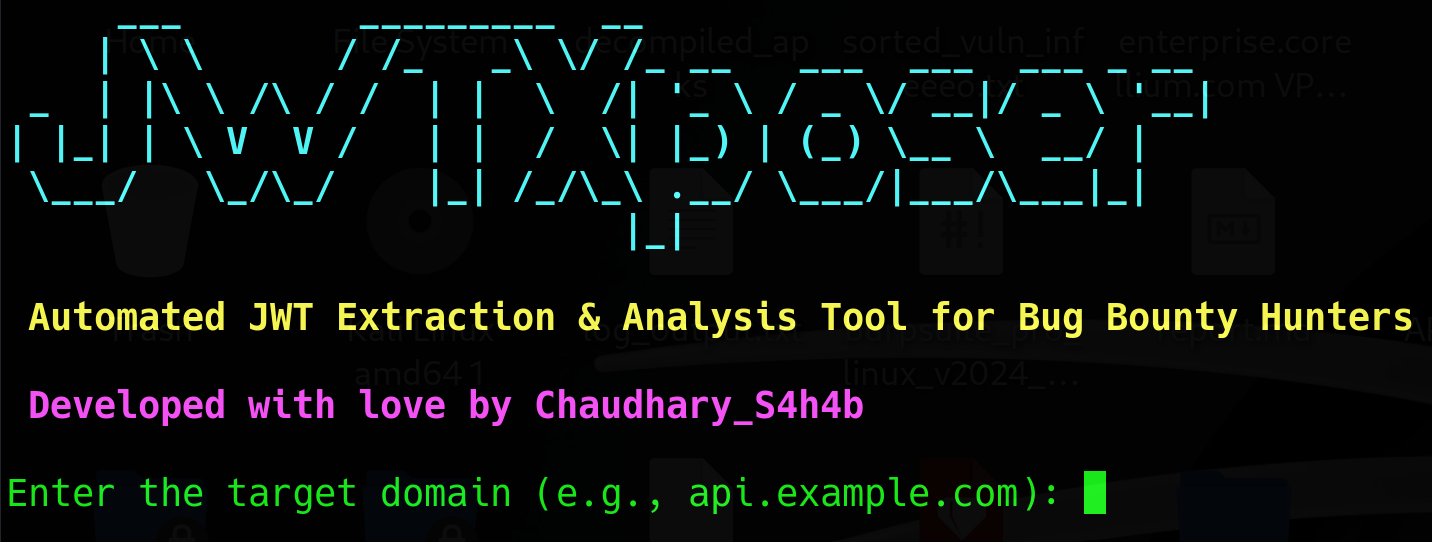
JWTXposer هي أداة استطلاع آلية تفحص الأرشيفات العامة مثل Wayback Machine، وتستخرج رموز JWT المسربة، وتقوم بفك تشفيرها لتحديد المعلومات القابلة للاستغلال.

مبنية خصيصًا لـ صيادي الثغرات وفرق الاختراق ولاعبي CTF، تلغي JWTXposer الحاجة إلى الصيد اليدوي لرموز JWT وتسلط الضوء على المطالبات القيمة مثل userId و access_token و scope و authType وما إلى ذلك. تقوم بـ الاستطلاع السلبي الآلي، تحليل النقاط الحية، وفك تشفير JWT لاستخراج الرموز القيمة التي قد تؤدي إلى:

  • 🔓 التحكم في الوصول المكسور
  • 🔐 تصعيد الامتيازات
  • 🕵️‍♂️ هجمات إعادة تشغيل الرمز
  • 🧬 اكتشاف مفتاح التوقيع الضعيف

🔍 لماذا يوجد JWTXposer

تتعرض العديد من التطبيقات لرموز JWT:

  • في نقاط النهاية القديمة المؤرشفة (مثل عبر Wayback Machine)
  • داخل معاملات الاستعلام أو مسارات API
  • مضمنة في عناوين URL أو ملفات JS أو عمليات إعادة التوجيه

قد تظل هذه الرموز:

  • صالحة لإعادة التشغيل
  • تحتوي على مطالبات حساسة (مثل الأدوار، معرفات المستخدم، رموز الوصول)
  • يتم التحقق منها بشكل غير صحيح (alg: none، قبول الرموز منتهية الصلاحية)

الميزات

  • يستخلص Wayback Machine لنقاط النهاية المؤرشفة
  • يستخرج JWTs من عناوين URL وسلاسل الاستعلام ومعاملات المسار
  • يفك تشفير JWTs تلقائيًا** (بدون الحاجة إلى مفتاح سري)
  • يسلط الضوء على مطالبات JWT الحساسة** (userId, scope, authType, إلخ)
  • يتحقق من نقاط النهاية الحية التي لا تزال قابلة للوصول
  • يستخدم تعدد المهام للسرعة (قابل للتكوين)
  • يحفظ النتائج في إخراج JSON منظم
  • يخرج جدول ملخص ملون باستخدام rich

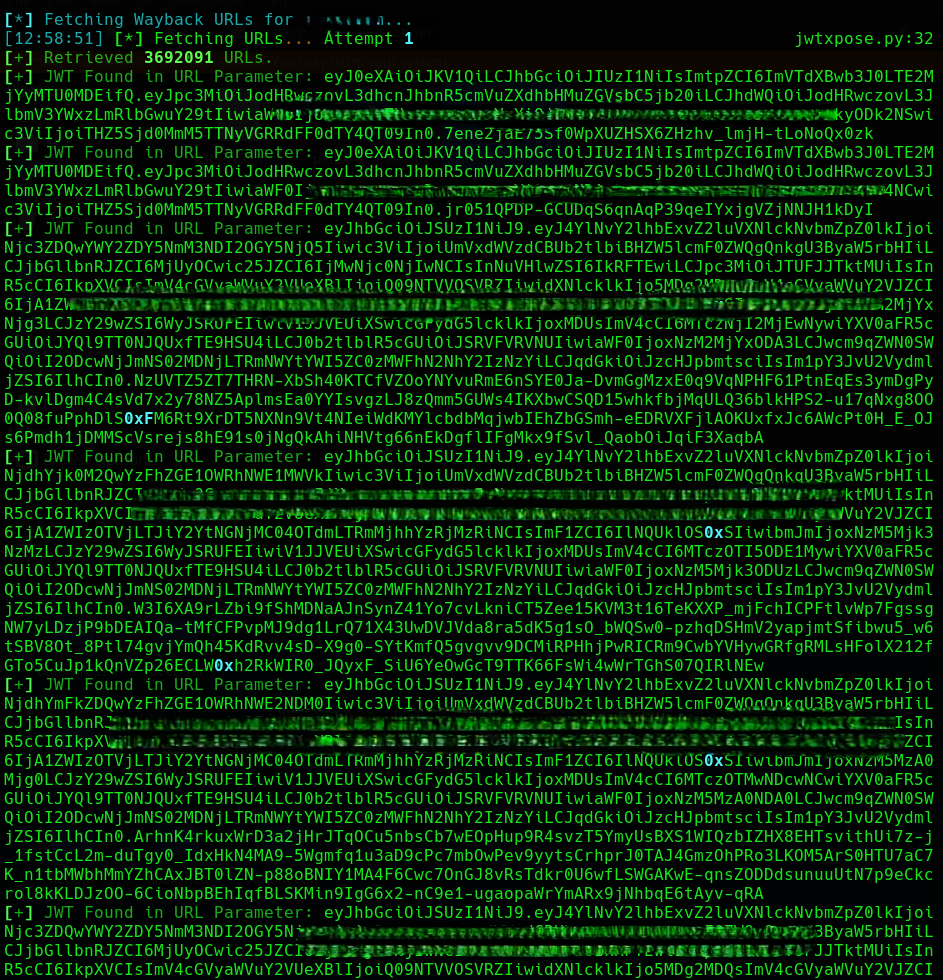
عرض توضيحي

شاهد JWTXposer أثناء العمل: JWTXP jwt2
التثبيت

استنساخ المستودع

git clone https://github.com/yourusername/JWTXposer.git
cd JWTXposer

تثبيت المتطلبات

pip install -r requirements.txt

المخرجات

يتم حفظ النتائج في:

jwt_results.json
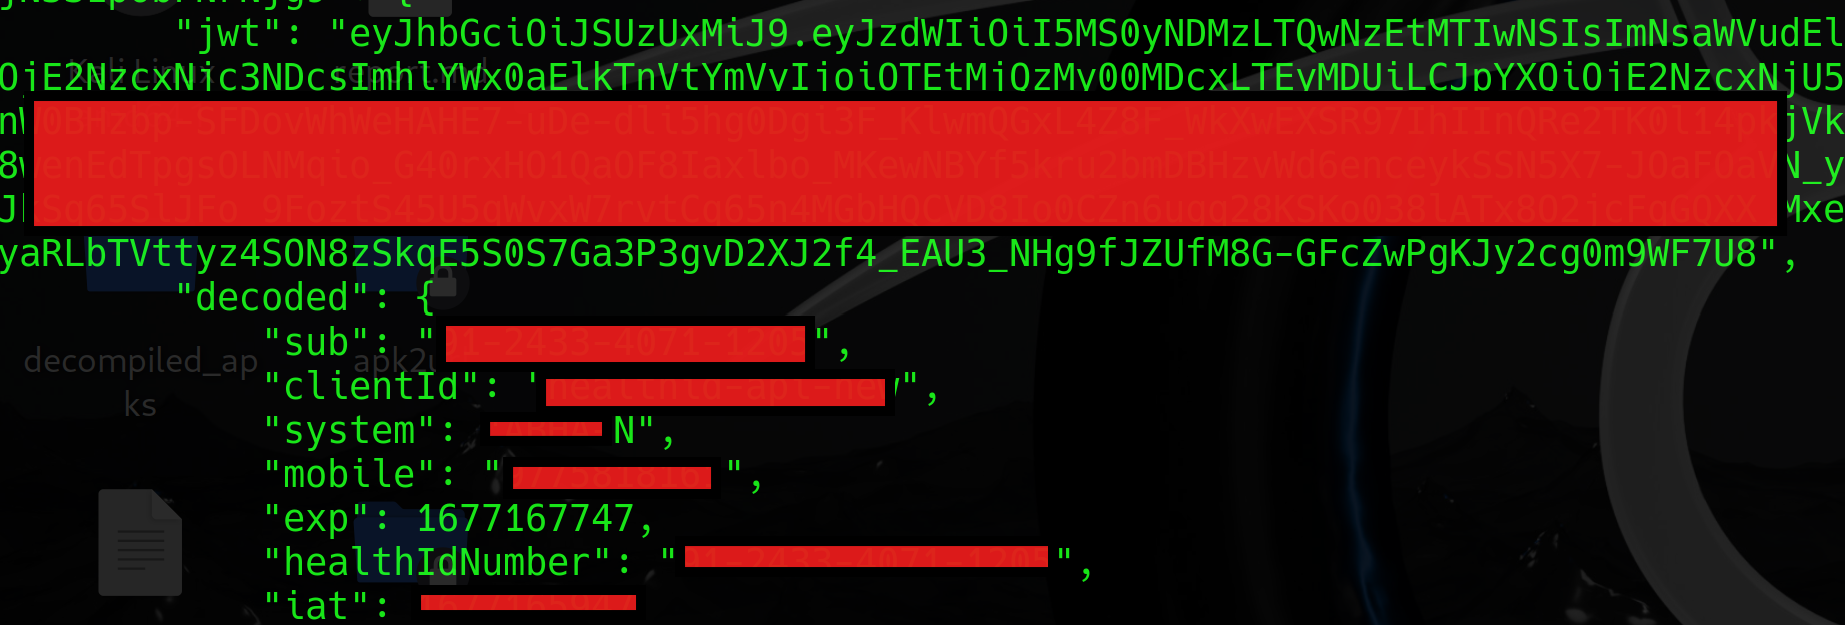
Jwtxposer_Output

الميزات القادمة

  • اختبار إعادة تشغيل الرمز (تلقائي)
  • وضع إضافة Burp Suite
  • وحدة دوكس GitHub / Google
  • تشويش JWT (الدور، الخوارزمية، النطاق)
  • اكتشاف الشذوذ في الرموز (قائم على التعلم الآلي)
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    345
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    311
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    303

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








