 charles2gan/gda-android-reversing-tool

أسرع وأقوى مفكك شفرة لأندرويد (أداة أصلية تعمل دون الحاجة إلى Java VM) لملفات APK وDEX وODEX وOAT وJAR وAAR وCLASS. يدعم كشف السلوكيات الخبيثة، كشف تسرب الخصوصية، كشف الثغرات، حل المسارات، تحديد المعبئات، تعقب المتغيرات، إزالة التعتيم، نصوص بايثون وجافا، استخراج ذاكرة الجهاز، فك تشفير البيانات، والتشفير، وغير ذلك.


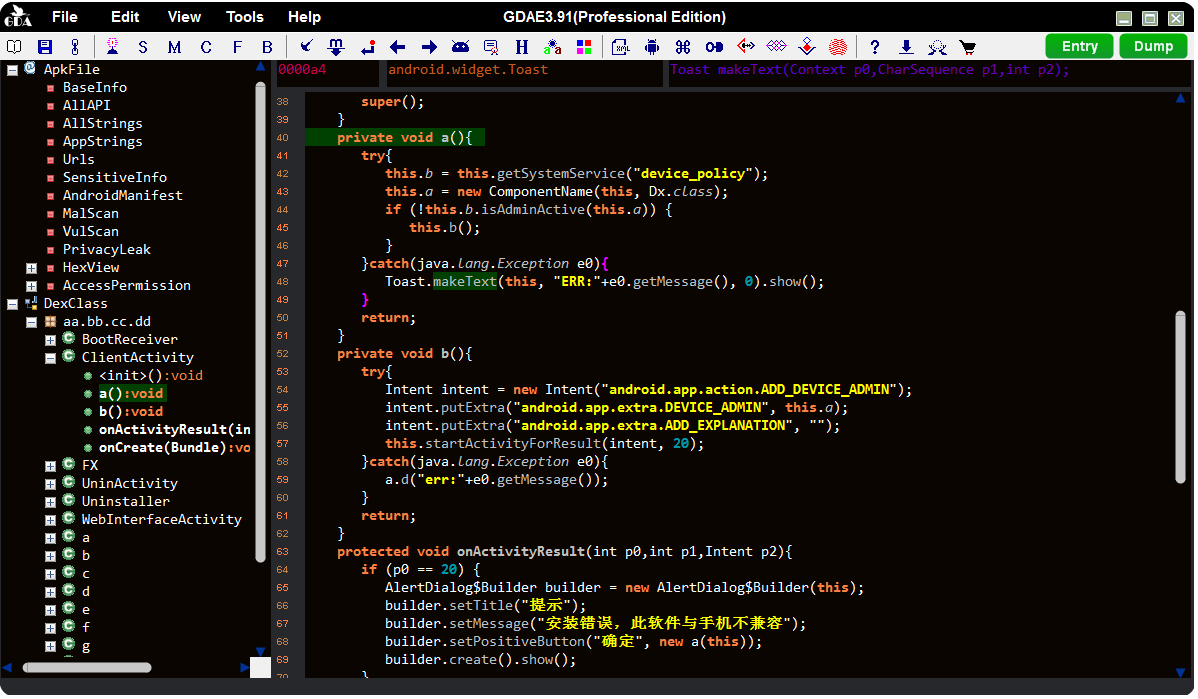
GDA هو أداة فك تحويل bytecode لـ Dalvik قوية، مطبقة بلغة C++، وتتميز بمزايا التحليل السريع وانخفاض استهلاك الذاكرة والقرص الصلب، وقدرة أقوى على فك تحويل ملفات apk، dex، odex، oat، jar، class، aar.
GDA هو برنامج أصلي بالكامل ويعمل دون أي إعداد أو Java VM، ويعمل بشكل جيد في أي نظام Windows جديد ونظام الآلة الافتراضية دون تكوين إضافي. بدأ مشروع GDA Decompiler في عام 2013 وتم إصدار أول نسخة منه 1.0 في عام 2015 على موقع GDA.
GDA هو أيضًا منصة تحليل عكسية قوية وسريعة. لا تدعم فقط عمليات فك التحويل الأساسية، بل تدعم أيضًا العديد من الميزات الممتازة مثل كشف السلوك الخبيث، كشف تسرب الخصوصية، كشف الثغرات الأمنية، حل المسار، التعرف على أدوات التعبئة، تحليل تتبع المتغيرات، إزالة التشويش، نصوص Python و Java، استخراج ذاكرة الجهاز، تشفير وفك تشفير البيانات إلخ.
جميع الميزات كالتالي:
𝕬 Interactive Operation:
    1. Cross-references for strings, classes, methods and fields;
    2. Searching for strings, classes methods and fields;
    3. Comments for java code;
    4. Rename methods,fields and classes;
    5. Save the analysis results in gda db file.
    ...

𝕭 Utilities for Assisted Analysis:
    1. Extracting DEX from ODEX;
    2. Extracting DEX from OAT;
    3. XML Decoder (Component filter);
    4. Algorithm tool(Support rolling encryption and almost all popular encryption algorithms);
    5. Device memory dump(Dump so, odex, dex, oat file);
    6. Path solving;
    7. Static vulnerability scanner;
    ...

𝕮 Good Features:
    1. Brand new dalvik decompiler in c++ with friendly GUI.
    2. Packers Recognition.
    3. Multi-DEX supporting.
    4. De-obfuscate.
    5. Malicious Behavior Scanning by API chains.
    6. Static vulnerability scanner based on stack state machine and dynamic rule interpreter.
    7. Taint analysis to preview the behavior of variables.
    8. Taint analysis to source the variables.
    9. APIs view with x-reference
    10. Deep URL extraction.
    11. Association of permissions with modules.
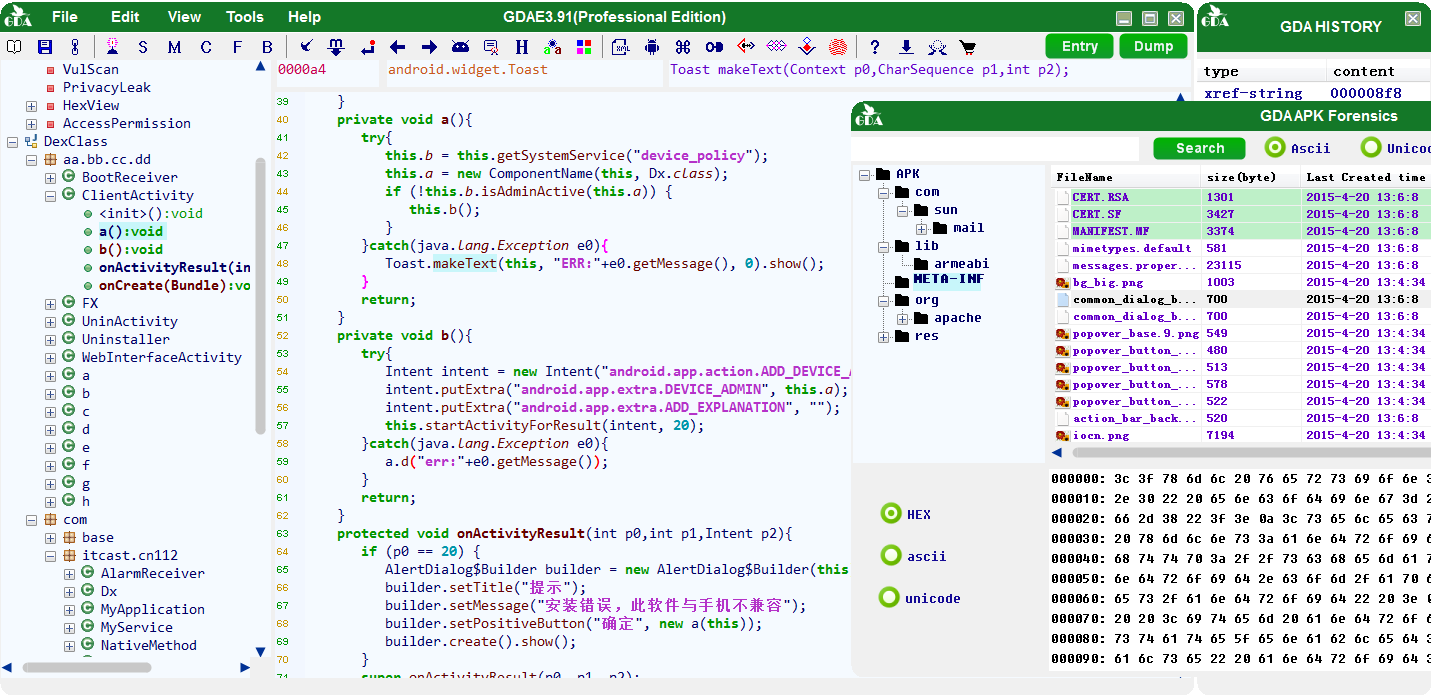
    12. Apk Forensics Analysis.
    13. Dual decompiler mode.
    14. Smart Rename.
    15. Device memory data dump, DEX file dump by memory searching.
    16. Support Frida to hook and call the selected method or class.
    17. Privacy leaking scanning.
    18. Sensitive Infomation extraction.
    19. Multi-DEX Merge.
    20. Path solving based on low-level intermediate representation(LIR).
    21. Junk instruction clearing.
    22. Support call-graph view.
    23. Smali instruction patch, apk repack and install.
    24. Support subclass and parentclass view.
    25. Support translation of the strings.
    ...
𝕲𝕯𝕬 shortcut key
| الاختصار | الوصف |
|---|---|
| F5 | التبديل من Java إلى Smali، الضغط مرة أخرى للعودة إلى Java |
| F | تتبع الوسائط وقيمة الإرجاع عبر تحليل تدفق البيانات |
| X | المراجع المتقاطعة، تحديد المستدعين (للنصوص، الفئات، الدوال، الحقول) |
| Esc/◄/Backspace | العودة إلى الزيارة الأخيرة |
| ► | التقدم إلى الزيارة التالية |
| G | القفز إلى مكان ما بإدخال الإزاحة |
| N | إعادة تسمية المتغير/الدالة/الفئة |
| S | البحث عن جميع العناصر باستخدام النص المعطى |
| C | التعليقات. يدعم فقط كود Java |
| DoubleClick | وضع المؤشر على الدالة/النص/الحقل/الفئة، والنقر المزدوج للوصول إلى الكائنات |
| M | وضع المؤشر على سطر Smali والضغط على المفتاح 'M' لتحرير التعليمات |
| ▲ UP | الضغط على مفتاح 'up' للوصول إلى الدالة العلوية في عنصر التحكم الشجري |
| ▼ Down | الضغط على مفتاح 'down' للوصول إلى الدالة السفلية في عنصر التحكم الشجري |
| D | تفريغ البيانات الثنائية للدوال، يدعم فقط نافذة Smali |
| Enter | تطبيق التعديلات في مربعات التحرير |
| H | عرض البيانات بالنظام الست عشري |
| Ctr+H | إظهار نافذة تاريخ البحث |
| Ctr+A | تحديد الكل |
| Ctr+C | نسخ |
| Ctr+V | لصق، فقط للمربعات القابلة للتحرير |
| Ctr+X | قص |
| Ctr+F | البحث عن النص في منطقة الكود |
| Ctr+S | حفظ التعديلات في ملف قاعدة بيانات GDA |
لا حاجة للتثبيت، فقط انقر نقرًا مزدوجًا على الملف التنفيذي ويمكنك الاستمتاع به. ملاحظة: هذا ليس مشروعًا مفتوح المصدر، على الأقل على المدى القصير. يمكنك استخدام الأدوات المجانية وبعض النصوص المفتوحة المصدر المنشورة هنا.
لحماية حقوق النشر، GDA محمي بواسطة VMP مرخص، مما قد يؤدي إلى نتائج إيجابية كاذبة من بعض برامج مكافحة الفيروسات. يرجى تجاهل ذلك أو إضافة GDA إلى القائمة البيضاء. GDA لا يحتوي على أي سلوك خبيث.
GDA مدمج مع ADB و gdump (المستخدم لتفريغ بيانات ذاكرة الجهاز)، بالإضافة إلى قواعد الثغرات، قواعد التلوث المصدر، بصمات API إلخ. لذلك، سترى بعض الملفات في الدليل %APPDATA%/GDA. هذا السلوك الذي يطلق ملفات قابلة للتنفيذ أخرى يتم التعرف عليه أيضًا كفيروس من قبل بعض برامج مكافحة الفيروسات.
فقط لنظام Windows
فقط اسحب ملفًا إلى GDA، وانتهى الأمر.
إذا كانت ملفاتك من نوع .jar/.class/.aar، فأنت بحاجة إلى دعم Java لأداة dx. يرجى التأكد من أن Java تعمل بشكل صحيح.
عندما يكون حجم ملف jar الذي تم تحليله كبيرًا جدًا، قد يستغرق التحليل وقتًا طويلاً، يرجى التحلي بالصبر.
>gda.exe
  -sh src_file      --> start a Shell
  -sv src_file port --> start a Server
  -h                --> help
------------------------------------------------------------
>gda.exe -h
   Usage:gda.exe [option] [apk_file] [-o output_file]
      option:
      -h help
      -x show AndroidManifest.xml
      -p app package name
      -P permission
      -i apk base info
      -a attack surface
      -k packer
      -s all the strings
      -S referenced strings
      -c cert information
      -d decompile all code
------------------------------------------------------------

>gda.exe -sv text.apk 12345
  File Loading...
  GDA Server listening on port 12345...

>client_gda.py help
------------------------------------------------------------

