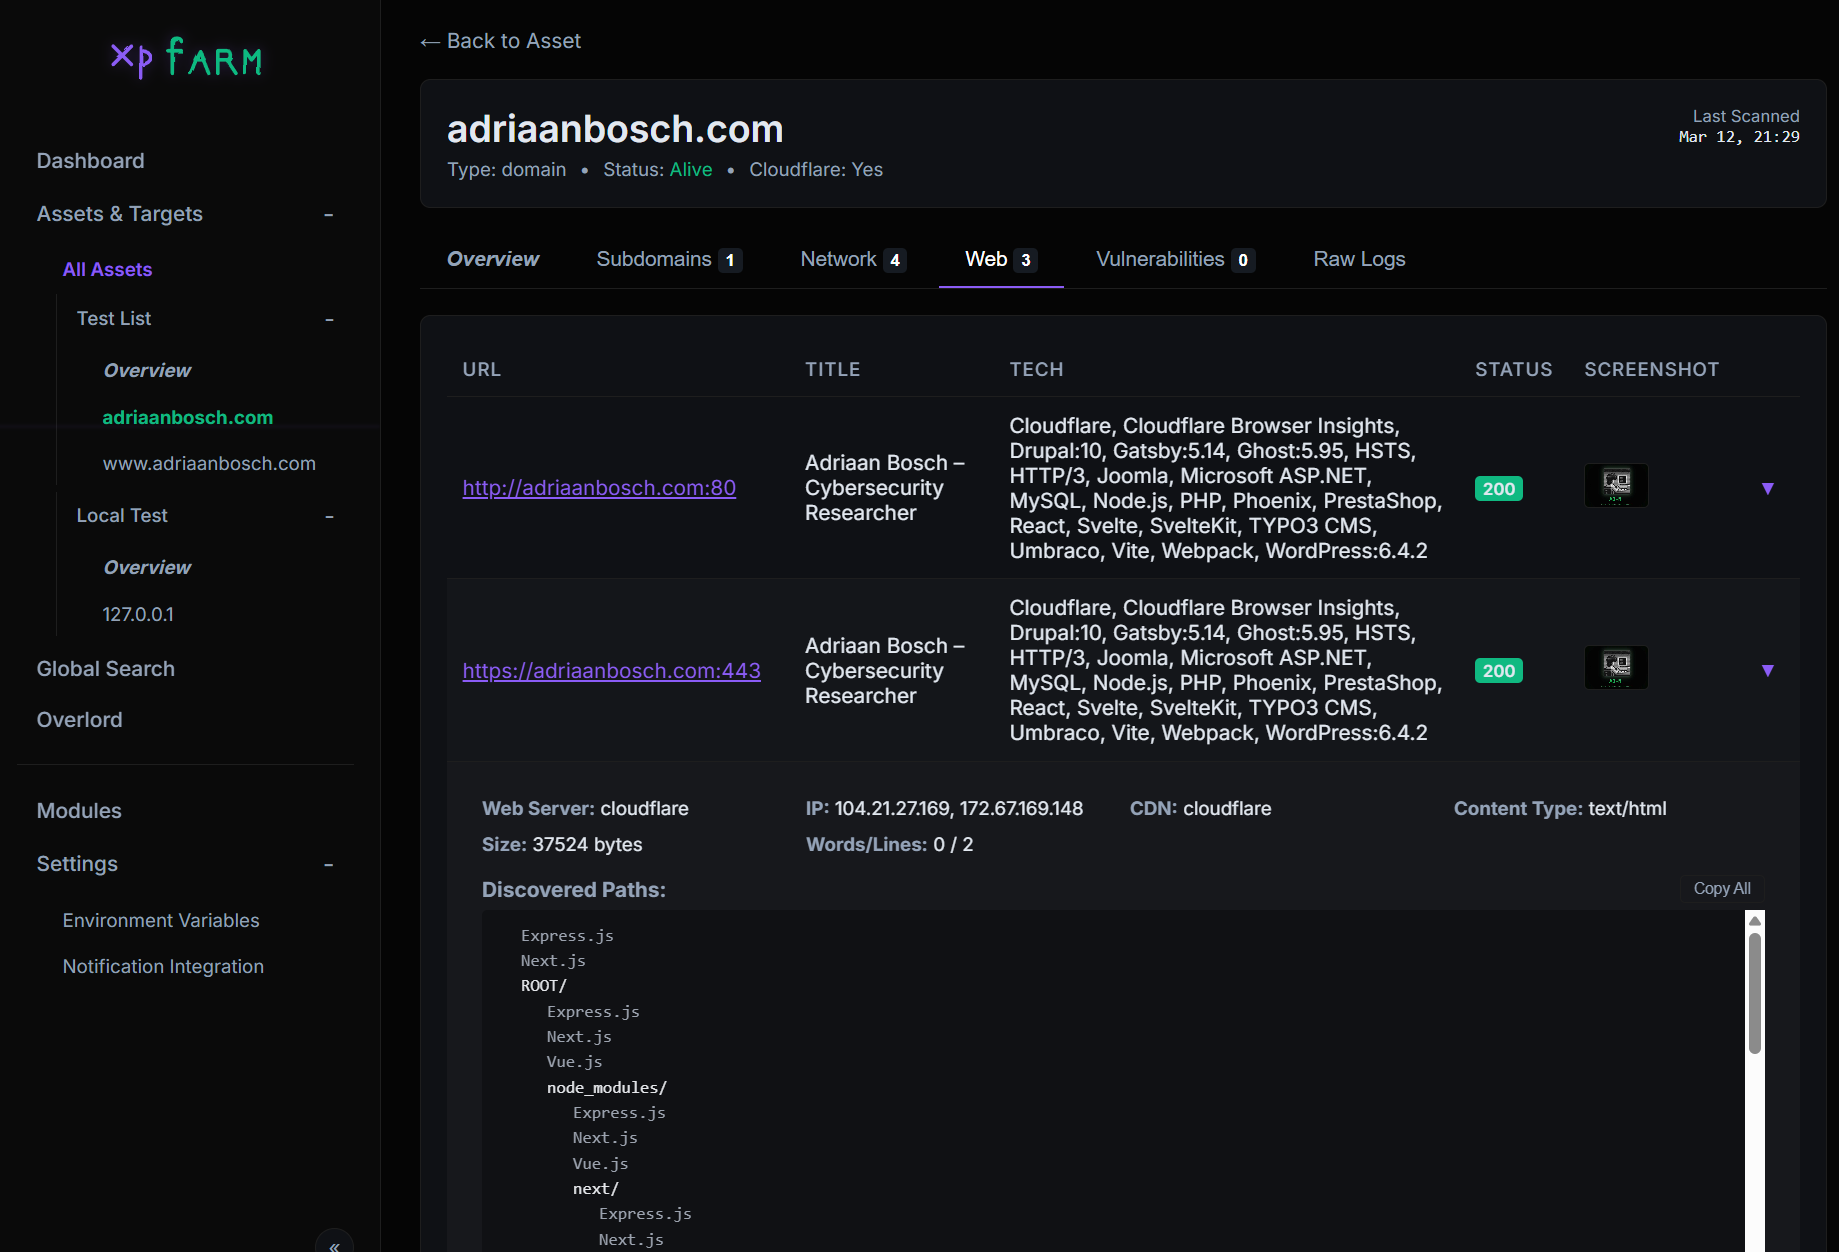

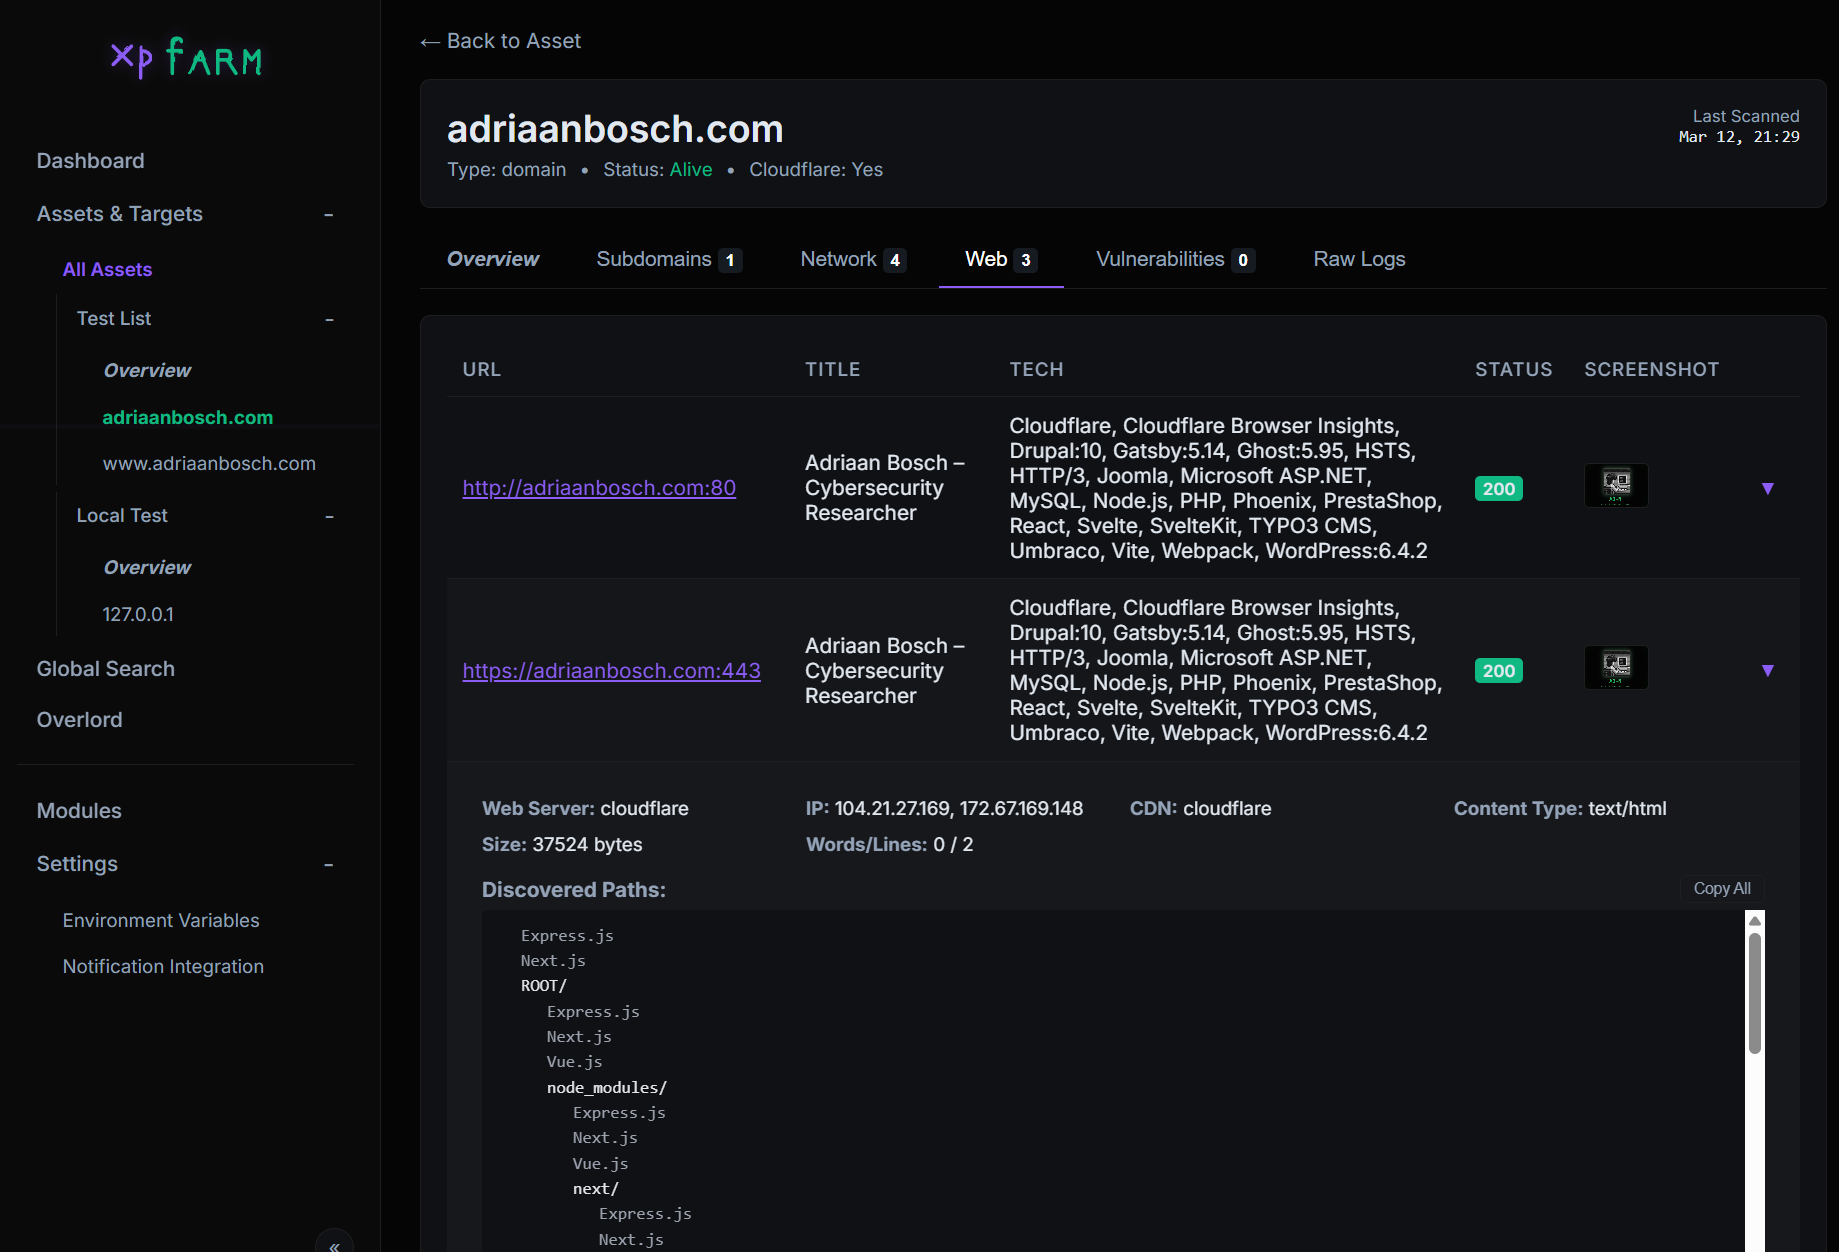
إطار آلي لصيد الثغرات والاستطلاع — يضم Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana والمزيد خلف واجهة ويب موحدة
منصة أمن هجومي مفتوحة المصدر مدعومة بالذكاء الاصطناعي تدمج أدوات أمنية معروفة خلف واجهة ويب موحدة — مع فحص موزع، تقارير مولّدة بالذكاء الاصطناعي، مخطط فحص ذكي، رسم بياني تفاعلي للهجمات، ومجموعة تطوير برامج إضافية مجتمعية (Plugin SDK).

اطّلع أيضًا على ObsidianBox Modern في متجر Google Play.
| القسم | الوصف |
|---|---|
| لماذا | الدافع والفلسفة |
| الأدوات المغلفة | الأدوات العشر مفتوحة المصدر التي تنسقها XPFarm |
| خريطة العمارة | عمارة النظام الكاملة، خط الأنابيب، تدفق البيانات |
| Overlord — التحليل بالذكاء الاصطناعي | وكيل ذكاء اصطناعي لتحليل الثنائيات/البرامج الضارة/الويب |
| تقارير مكافآت الثغرات | تقارير إفصاح احترافية مولّدة بالذكاء الاصطناعي |
| مخطط الفحص بالذكاء الاصطناعي | مخطط خطوات الاستكشاف والاستغلال المحسّن بالذكاء الاصطناعي |
| العمال الموزعون | تشغيل الفحوص عبر أجهزة متعددة بالتوازي |
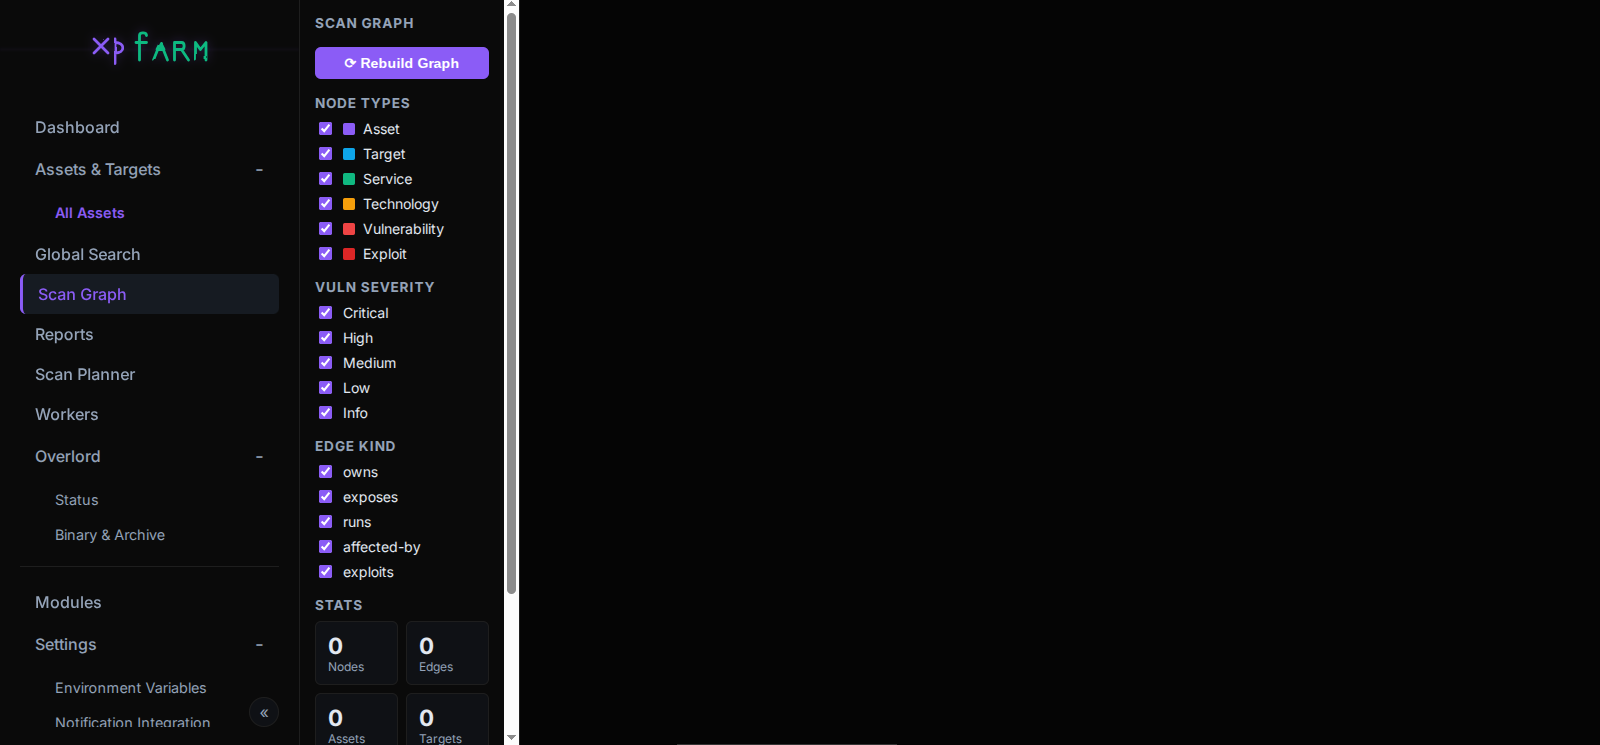
| رسم بياني للمسح | رسم بياني تفاعلي للأصول والخدمات والثغرات والاستغلالات |
| مجموعة تطوير البرامج الإضافية | نظام قابل للتوسع مجتمعي للأدوات والوكلاء وخطوط الأنابيب |
| محرك تطبيع النتائج | نتائج أمنية موحدة ومثراة ومكررة |
| ما الجديد | التحسينات الأخيرة في الأمان والموثوقية وتجربة المستخدم |
| الإعداد | تعليمات البناء والنشر |
| المهام المستقبلية | الميزات المخططة وخريطة الطريق |
أدوات مثل Assetnote رائعة — جيدة الصيانة ومحدّثة وشفافة في تحديد الثغرات. لكنها ليست مفتوحة المصدر. ولا داعي لإعادة اختراع العجلة، حيث توجد بالفعل العديد من الأدوات مفتوحة المصدر القوية. تقوم XPFarm بدمجها معًا لتوفير ماسح ثغرات مفتوح المصدر وأقل احتكارًا.
كان التركيز على بناء ماسح ثغرات يمكنك من رؤية ما يَفشل أو يُحذف في الخلفية، بدلاً من التساؤل عن الغموض. كل ما يفعله خط أنابيب الفحص يظهر للمستخدم.
 Asjidkalam |
 jamoski3112 Research |
flowchart TB
    subgraph ENTRY["Entrypoint — main.go"]
        M1["Parse Flags (-debug)"]
        M2["InitDB — SQLite + WAL + GORM"]
        M3["InitModules — 10 tool wrappers"]
        M4["Load Plugins — normalization/all + plugins/all"]
        M5["Health Check — auto-install missing tools"]
        M6["CheckAndIndexTemplates — Nuclei versioning"]
        M7["StartServer — Gin on :8888"]
        M1 --> M2 --> M3 --> M4 --> M5 --> M6 --> M7
    end

    subgraph UI_LAYER["Web UI — internal/ui/server.go"]
        direction TB
        GIN["Gin HTTP Server\nEmbedded templates + static\nCSRF origin-check middleware"]

        subgraph Pages["HTML Pages"]
            P1["Dashboard — SSE live stage progress"]
            P2["Assets & Targets"]
            P3["Global Search — paginated + truncation"]
            P4["Scan Graph — Cytoscape.js"]
            P5["Bug Bounty Reports"]
            P6["AI Scan Planner"]
            P7["Workers & Jobs"]
            P8["Overlord Chat + Binary Upload"]
            P9["Modules"]
            P10["Settings — AES-256-GCM encrypted"]
        end

        GIN --> Pages
    end

    subgraph SCAN_ENGINE["Scan Engine — internal/core/"]
        direction TB
        SM["ScanManager\nSingleton, mutex-guarded\nPanic recovery + SSE broadcast"]

        subgraph PIPELINE["8-Stage Scanning Pipeline"]
            direction TB
            S1["1. Subfinder — Subdomain Discovery"]
            S2["2. Filter & Save — Cloudflare / Localhost / Alive"]
            S3["3. Naabu — Port Scanning (5-worker pool)"]
            S4["4. Nmap — Service + Version Detection"]
            S5["5. Httpx — HTTP Probing + Metadata"]
            S6["6. Parallel Web — Screenshots, Crawl, URLs, Tech"]
            S7["7. CVEMap — CVE lookup by product/tech"]
            S8["8. Nuclei — Vulnerability Scanning"]
            S1 --> S2 --> S3 --> S4 --> S5 --> S6 --> S7 --> S8
        end

        SM --> PIPELINE
    end

    subgraph REPORTS["Bug Bounty Reports — internal/reports/"]
        RG["GenerateReport()\nCollects DB context + graph\nOverlord AI generation\nFallback built-in templates"]
        RF["Formats: Markdown · PDF · HackerOne · Bugcrowd"]
        RS["Storage: internal/storage/reports/"]
        RG --> RF --> RS
    end

    subgraph PLANNER["AI Scan Planner — internal/planner/"]
        PL["GenerateScanPlan()\nGathers asset/finding/graph context\nPolls Overlord for JSON plan\nFallback heuristic plan"]
        PC["Capability Registry — 26 capabilities\n10 built-in modules + 16 Overlord agents\nRisk levels: safe / active / destructive"]
        PS["ExecutePlanWithLogs()\nSSE log streaming per step\nRoutes builtin vs Overlord agent steps"]
        PL --> PC --> PS
    end

    subgraph DISTRIBUTED["Distributed Workers — internal/distributed/"]
        DW["Worker Binary — cmd/worker/main.go\n./xpfarm-worker -controller http://host:8888"]
        DC["Controller — token auth, heartbeat monitor\nAtomically claims jobs from queue"]
        DS["Scheduler — BestWorkerForTool()\nRoutes by capability + active job count"]
        DJ["Job Queue — internal/storage/jobs/\nClaim via DB transaction, 30min timeout"]
        DW --> DC --> DS --> DJ
    end

    subgraph OVERLORD["Overlord — AI Agent Subsystem"]
        OV_PROXY["Overlord Proxy — internal/overlord/"]

        subgraph OV_AGENTS["22 Specialized Agents"]
            OA1["Binary RE — re-explorer, re-debugger, re-decompiler, re-scanner"]
            OA2["APK — apk-recon, apk-dynamic, apk-decompiler"]
            OA3["Web + Exploit — web-tester, re-exploiter, secrets-hunter, recon"]
        end

        subgraph OV_TOOLS["70+ TypeScript Tools"]
            OT1["radare2, ghidra, binwalk, frida, angr, strings"]
            OT2["semgrep, gitleaks, gau, corscanner, whatweb"]
            OT3["git_dumper, js_scraper, crypto_solver, ropper"]
        end

        subgraph PROVIDERS["21 AI Providers"]
            PR1["Anthropic · OpenAI · Groq · DeepSeek"]
            PR2["Ollama (local) · xAI · OpenRouter · Cerebras"]
        end

