
 calebfenton/simplify
آلة افتراضية لأندرويد ومُزِيل التعتيم

Simplify هو أداة إزالة تشويش عامة لنظام Android. يقوم بتنفيذ شيفرة Dalvik افتراضيًا، ثم يعيد كتابة كل دالة إلى شيفرة تتصرف بشكل مطابق وتكون أسهل على الإنسان في القراءة. تحسيناته عامة، لذا تعمل بغض النظر عن أداة التشويش التي أنتجت المدخلات.
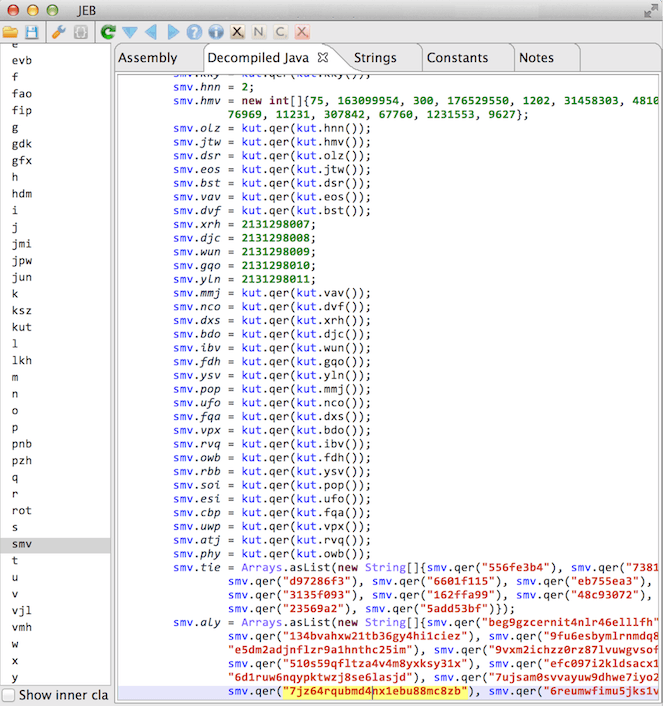
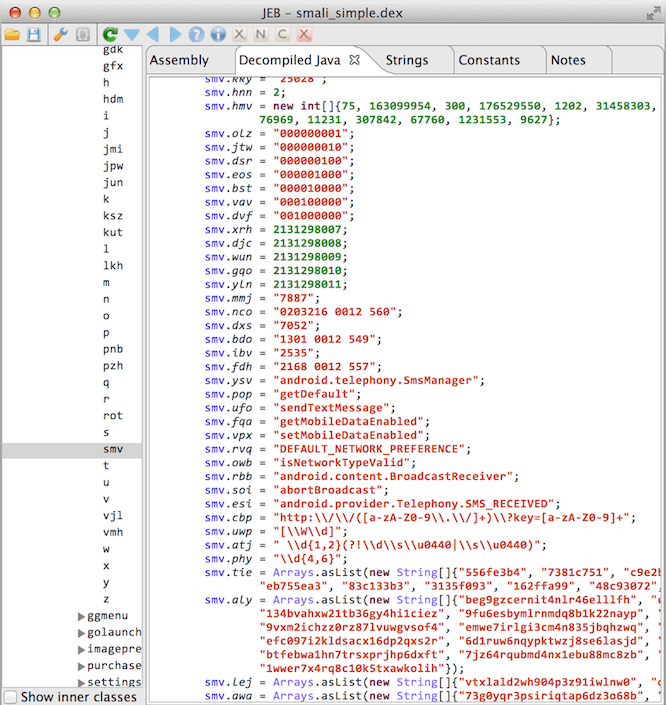
يتطلب البناء اختيار JDK 21 عبر JAVA_HOME ونظام ملفات حساس لحالة الأحرف. استنسخ مع
الوحدة الفرعية لإطار عمل Android، ثم ابنِ ملف jar المستقل:
git clone --recursive https://github.com/CalebFenton/simplify.git
cd simplify
./gradlew :simplify:fatJar
في نسخة مستنسخة موجودة، اجلب الوحدة الفرعية باستخدام git submodule update --init --recursive.
بسّط تطبيق المثال المُشوَّش المضمّن:
java -jar simplify/build/libs/simplify.jar -it "org/cf/obfuscated" -et "MainActivity" simplify/obfuscated-app.apk
يستغرق التشغيل أقل من دقيقة، وينتهي بملخص للطرق المُحسَّنة والفاشلة والمتخطّاة، ويكتب
obfuscated-app_simple.apk إلى الدليل الحالي؛ ويختار -o مسارًا آخر. شغّل
java -jar simplify/build/libs/simplify.jar --help لعرض كل الخيارات.
يحتوي المشروع على أربع وحدات Gradle. smalivm هي آلة افتراضية معزولة (sandboxed) لطرق Dalvik. تُرجع
مخطط تنفيذ لكل قيمة سجل وقيمة صنف ممكنة على كل مسار، حتى عندما تكون بعض المدخلات
غير معروفة: فالتفرّع على قيمة غير معروفة يأخذ كلا الفرعين. يقرأ simplify تلك المخططات ويطبّق
نشر الثوابت، وإزالة الشيفرة الميتة، وإزالة الانعكاس (unreflection)، وتحسينات النظرة الخاطفة (peephole)، ويكرّرها حتى تتوقف الطريقة
عن التغيّر أو تصل إلى --max-passes. ولا يعيد تسمية الأصناف أو الطرق. ويوضّح demoapp كيفية تضمين smalivm، وsdbg هو
مُنقِّح تفاعلي لمحرك التنفيذ نفسه.
لا يُنفَّذ التحسين إلا عندما يكتمل تحليل الطريقة. أما الطريقة التي يبلغ تحليلها حدًّا ما فيُبلَّغ عنها
على أنها متخطّاة وتُترك دون تغيير. الاستثناءات والمزامنة (synchronization) والوصولات المتطايرة (volatile) والكتابات إلى كائنات يمكن لشيفرة أخرى رؤيتها كلها أمور ملحوظة، لذا تبقى عملياتها. على سبيل المثال، احفظ هذا باسم example/Example.smali:
.class public LExample;
.super Ljava/lang/Object;

.method public static add()I
    .locals 2

    const/4 v0, 0x4
    const/4 v1, 0x3
    add-int v0, v0, v1
    return v0
.end method

.method public static test1()I
    .locals 2

    new-instance v0, Ljava/lang/Integer;
    const/4 v1, 0x1
    invoke-direct {v0, v1}, Ljava/lang/Integer;-><init>(I)V

    invoke-virtual {v0}, Ljava/lang/Integer;->intValue()I
    move-result v0

    return v0
.end method
تشغيل java -jar simplify/build/libs/simplify.jar example -o example.dex وتفكيك example.dex
يعطي أجسام الدوال التالية:
.method public static add()I
    .registers 2

    const/4 v0, 0x7

    return v0
.end method

.method public static test1()I
    .registers 2

    const/4 v0, 0x1

    return v0
.end method
ينتج عن نشر الثوابت طي عملية الجمع ونتيجة intValue(). ثم تحذف إزالة الشيفرة الميتة المدخلات غير
المستخدمة لـ add-int وInteger التي لم يعد أحد يراقبها: فلا تخصيصها ولا مُنشئها ولا استدعاؤها يغيّر
شيئًا خارج الكائن.
يقرأ Simplify مجلد Smali أو ملف DEX أو APK. يستبدل ناتج APK الملف classes.dex، ويُبقي كل مدخل آخر
دون تغيير، ويجب توقيعه مجددًا قبل التثبيت. ويُرفض الأرشيف الذي يحتوي أيضًا على classes2.dex
بالرسالة Multi-DEX archives are not supported.
يرفع -v مستوى تفصيل السجل في كل مرة يتكرر فيها (-v، -vv). تكون حالة الخروج 1 عندما يُرفض المدخل،
أو يفشل تنفيذ دالة، أو يُرفض تعديل من المُحسِّن؛ ويتخطى --ignore-errors الدوال الفاشلة ويخرج بالحالة 0.
ولا تغيّر الدوال المتخطاة حالة الخروج.
إذا فشل تشغيل، فاقصره على بضع فئات أو دوال باستخدام -it. وإذا تجاوزت دالة حد الزيارة، فارفع
--max-address-visits أو --max-call-depth أو --max-method-visits. وتُتخطى الدالة التي قد يملأ تحليلها
ذاكرة JVM العشوائية (heap) بالحالة MEMORY_LIMIT؛ فامنح JVM ذاكرة عشوائية أكبر باستخدام -Xmx لتحليلها. للإبلاغ عن مشكلة،
شغّل مرة أخرى باستخدام -v أو -vv وافتح تذكرة (issue) مع السجل والأمر الكامل وملف APK أو DEX أو تجزئته SHA-256.
./gradlew :demoapp:fatJar :sdbg:fatJar
java -jar demoapp/build/libs/demoapp.jar demoapp/resources
java -jar sdbg/build/libs/sdbg.jar sdbg/resources 'LTest;->addNumbers()V'
ينفّذ العرض التوضيحي ملف Smali في demoapp/resources بمدخلات معروفة وغير معروفة ويطبع كل نتيجة. راجع
SDBG للحصول على شرح تفصيلي لمنقّح الأخطاء.
نرحّب بالأسئلة والمشكلات وطلبات السحب. عند الإبلاغ عن خطأ، أرفق ملف APK أو DEX (أو تجزئته) والأمر الكامل.
كود Simplify المملوك للمشروع مرخّص بموجب Apache License, Version 2.0. تحتفظ التبعيات المضمّنة والشيفرة المصدرية لجهات خارجية ومجموعة إطار عمل Android بتراخيصها الخاصة؛ راجع THIRD_PARTY_NOTICES وlicenses.






