

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/byt3bl33d3r/nimdllsideload
توليد الحمولةما بعد الاستغلالتحليل الملفات الثنائيةالفريق الأحمرتطوير الحمولاتArchived
GitHubbyt3bl33d3r/nimdllsideload

NimDllSideload

تحميل جانبي/وكيل DLL مع Nim!

عرض المستودع
1751735منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

التحميل الجانبي لـ Nim DLL

يتيح لك هذا المستودع إنشاء ملفات Nim DLL بسهولة لاستخدامها في التحميل الجانبي/التحميل عبر البروكسي. إذا لم تكن على دراية بمفهوم التحميل الجانبي لـ DLL، ألقِ نظرة على هذه التدوينة.

كيف أستخدم هذا؟

ضع ملف DLL الأصلي (أو عدة ملفات DLL) الذي تريد تمرير الاستدعاءات عبره في مجلد build بهذا المستودع ثم نفّذ الأمر make.

سيؤدي هذا إلى إنشاء ملفّي .dll في مجلد out:

  • الملف ذو الاسم العشوائي هو ملف DLL الأصلي الذي ستُمرَّر إليه استدعاءات الدوال
  • والآخر سيكون هو الحمولة الخاصة بك

إذا نجح التحميل الجانبي، يجب أن تظهر نافذة رسالة منبثقة و/أو يتم إنشاء ملف على سطح المكتب.

لتسليح الحمولة فعليًا، يمكنك إلقاء نظرة على مستودع OffensiveNim للحصول على أفكار ومقتطفات برمجية جاهزة للاستخدام :).

كيف يعمل؟

  • dllproxy.nim هو ملف DLL الوسيط الذي سينفّذ حمولتك ويُمرّر استدعاءات الدوال الأصلية إلى ملفات DLL الأصلية
  • gen_def.py يحلّل جدول صادرات ملف DLL الأصلي وينشئ ملف تعريف الوحدة (.def).

ثم يتم تمرير ملف .def إلى الرابط (linker) في وقت الترجمة من أجل تمرير استدعاءات الدوال الأصلية.

مكافأة - إخفاء NimMain من جدول صادرات ملف Nim DLL

انظر مقالة Microsoft

لاحظ السطر الأخير في ملف .def هذا:

EXPORTS
	GetFileVersionInfoA=ZCnerzNI.GetFileVersionInfoA @1
	GetFileVersionInfoByHandle=ZCnerzNI.GetFileVersionInfoByHandle @2
	GetFileVersionInfoExA=ZCnerzNI.GetFileVersionInfoExA @3
	GetFileVersionInfoExW=ZCnerzNI.GetFileVersionInfoExW @4
	GetFileVersionInfoSizeA=ZCnerzNI.GetFileVersionInfoSizeA @5
	GetFileVersionInfoSizeExA=ZCnerzNI.GetFileVersionInfoSizeExA @6
	GetFileVersionInfoSizeExW=ZCnerzNI.GetFileVersionInfoSizeExW @7
	GetFileVersionInfoSizeW=ZCnerzNI.GetFileVersionInfoSizeW @8
	GetFileVersionInfoW=ZCnerzNI.GetFileVersionInfoW @9
	VerFindFileA=ZCnerzNI.VerFindFileA @10
	VerFindFileW=ZCnerzNI.VerFindFileW @11
	VerInstallFileA=ZCnerzNI.VerInstallFileA @12
	VerInstallFileW=ZCnerzNI.VerInstallFileW @13
	VerLanguageNameA=ZCnerzNI.VerLanguageNameA @14
	VerLanguageNameW=ZCnerzNI.VerLanguageNameW @15
	VerQueryValueA=ZCnerzNI.VerQueryValueA @16
	VerQueryValueW=ZCnerzNI.VerQueryValueW @17
	NimMain @19 NONAME PRIVATE

يخبر هذا السطر الأخير الرابط أساسًا بإزالة اسم دالة NimMain. يؤدي تجميع ملف DLL وتمرير ملف .def أعلاه إلى الرابط إلى ظهور الإدخال التالي عند الاطلاع على جدول صادرات .dll:
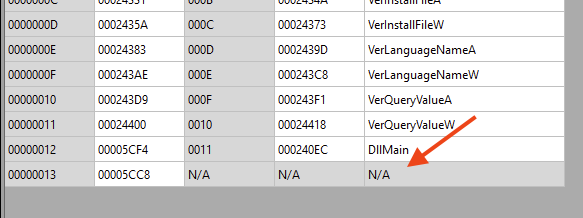

HiddenNimMain

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






