 blessedrebus/krawl
كراول هو خادم خداع ويب قابل للتخصيص وخفيف الوزن وسحابي أصلي، ومضاد للزواحف، يقوم بإنشاء تطبيقات ويب مزيفة تحتوي على ثغرات سهلة الاستغلال باستخدام بيانات شرك واقعية ومولدة عشوائياً وقوالب HTML مولدة بالذكاء الاصطناعي.


خادم مصائد ويب حديث وقابل للتخصيص، مصمم لاكتشاف وتتبع النشاط الخبيث الصادر عن المهاجمين وعناكب الويب من خلال صفحات ويب خادعة وبيانات اعتماد مزيفة ورموز الكناري.


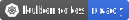

نصيحة: قم بزحف مسارات robots.txt لمزيد من المتعة
Krawl هو خادم خداع سحابي أصلي مصمم لاكتشاف المهاجمين الخبيثين وعناكب الويب والماسحات الضوئية الآلية وإبطائها وتحليلها.
يقوم بإنشاء تطبيقات ويب مزيفة واقعية مليئة بالثغرات السهلة مثل لوحات الإدارة وملفات الإعدادات وبيانات الاعتماد المزيفة المكشوفة لجذب النشاط المشبوه وتحديده.
من خلال إهدار موارد المهاجم، يساعد Krawl في التمييز بوضوح بين السلوك الخبيث وعناكب الويب الشرعية.
يتميز بـ:
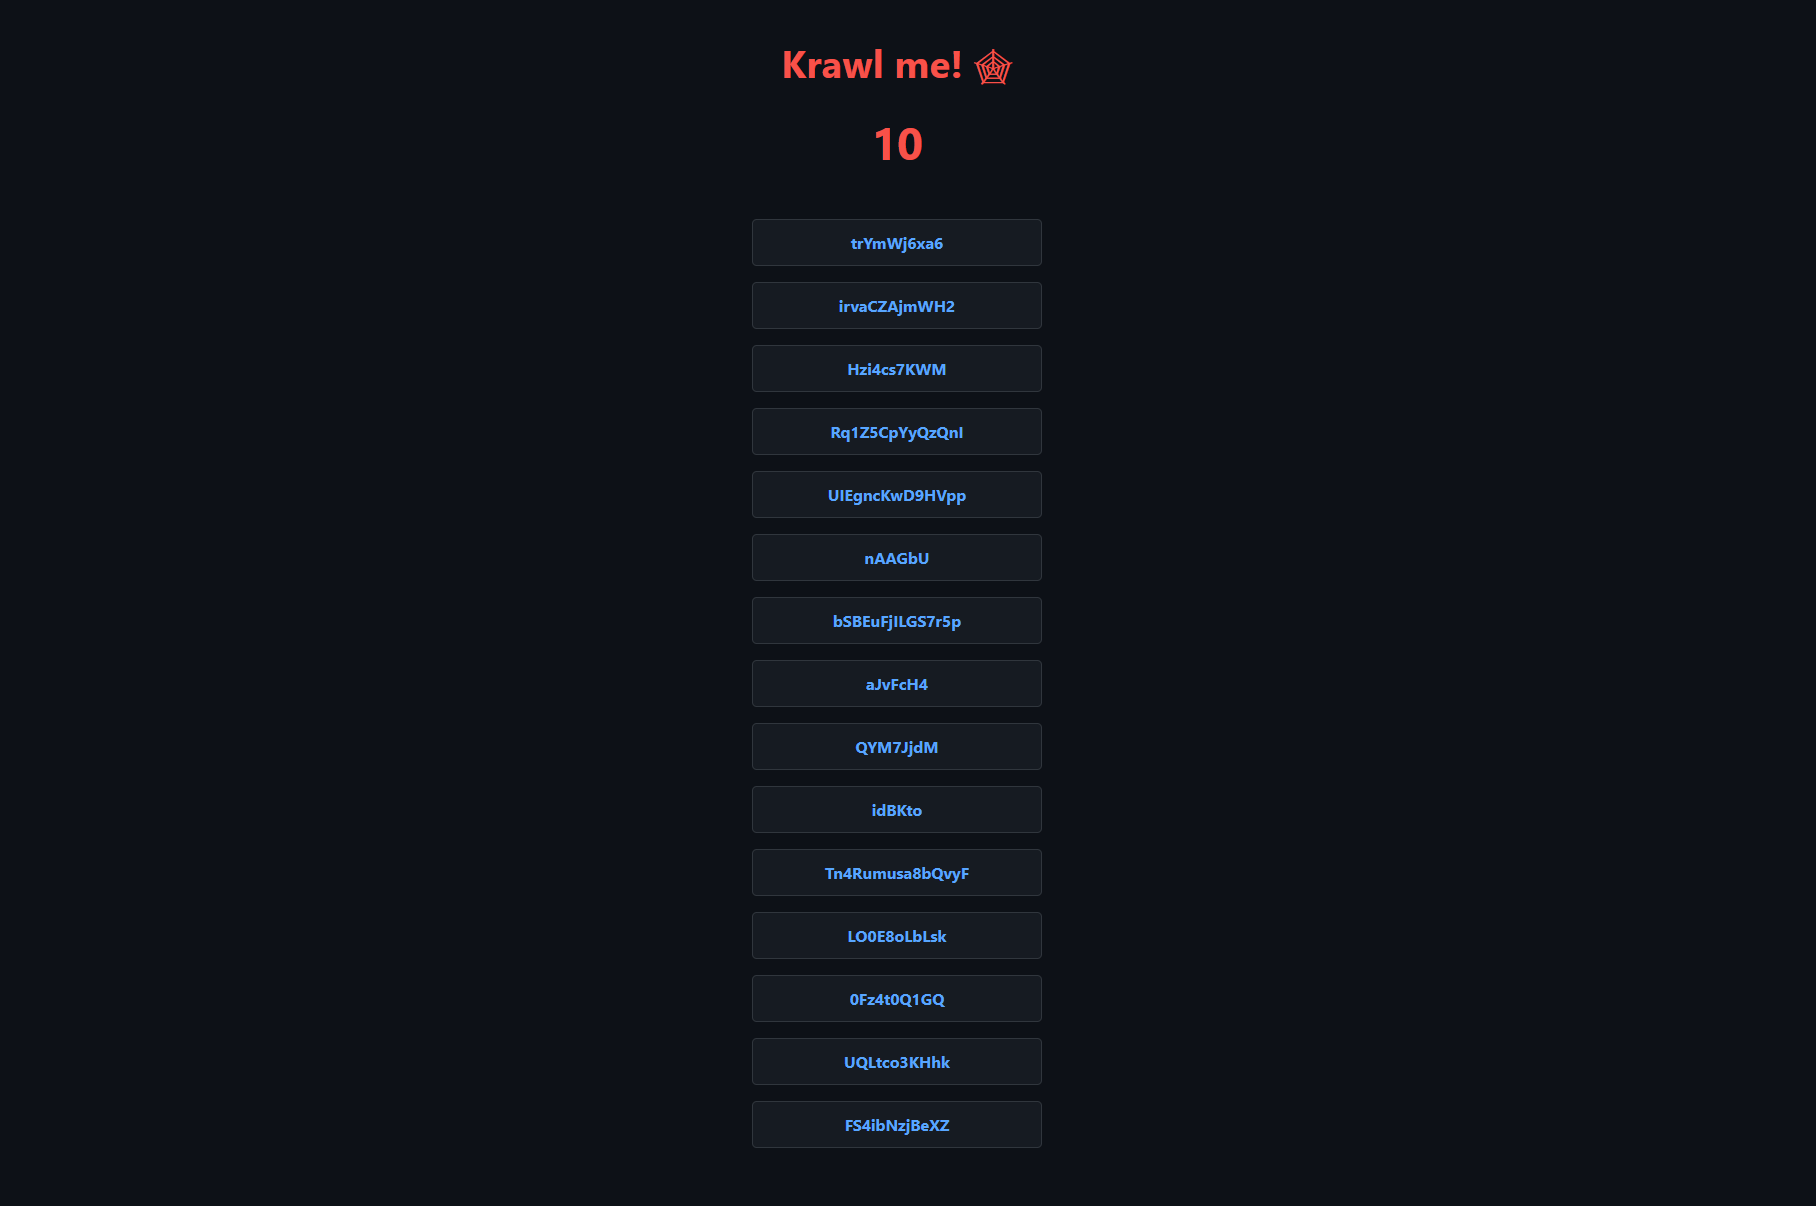
يمكنك بسهولة كشف Krawl إلى جانب خدماتك الأخرى لحمايتها من عناكب الويب والمستخدمين الخبيثين باستخدام وكيل عكسي. لمزيد من التفاصيل، راجع وثائق الوكيل العكسي.
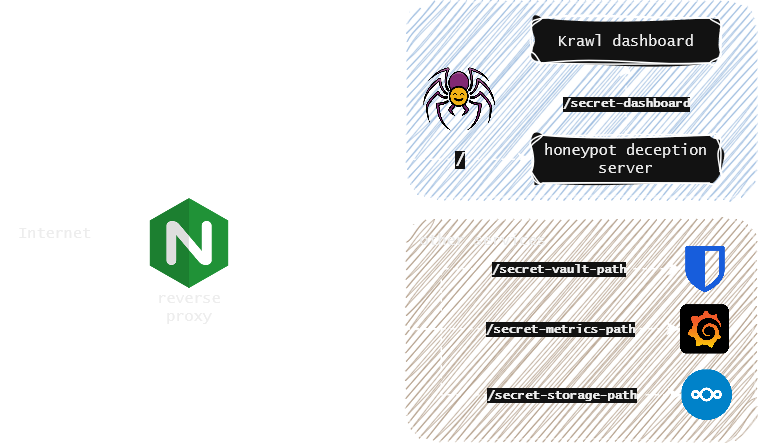
يوفر Krawl لوحة تحكم شاملة، يمكن الوصول إليها عبر مسار سري عشوائي يتم إنشاؤه عند بدء التشغيل أو عبر مسار مخصص يتم تكوينه عبر KRAWL_DASHBOARD_SECRET_PATH. هذا يُبقي لوحة التحكم مخفية عن المهاجمين الذين يفحصون مصيدتك.
تنقسم لوحة التحكم إلى ستة تبويبات:
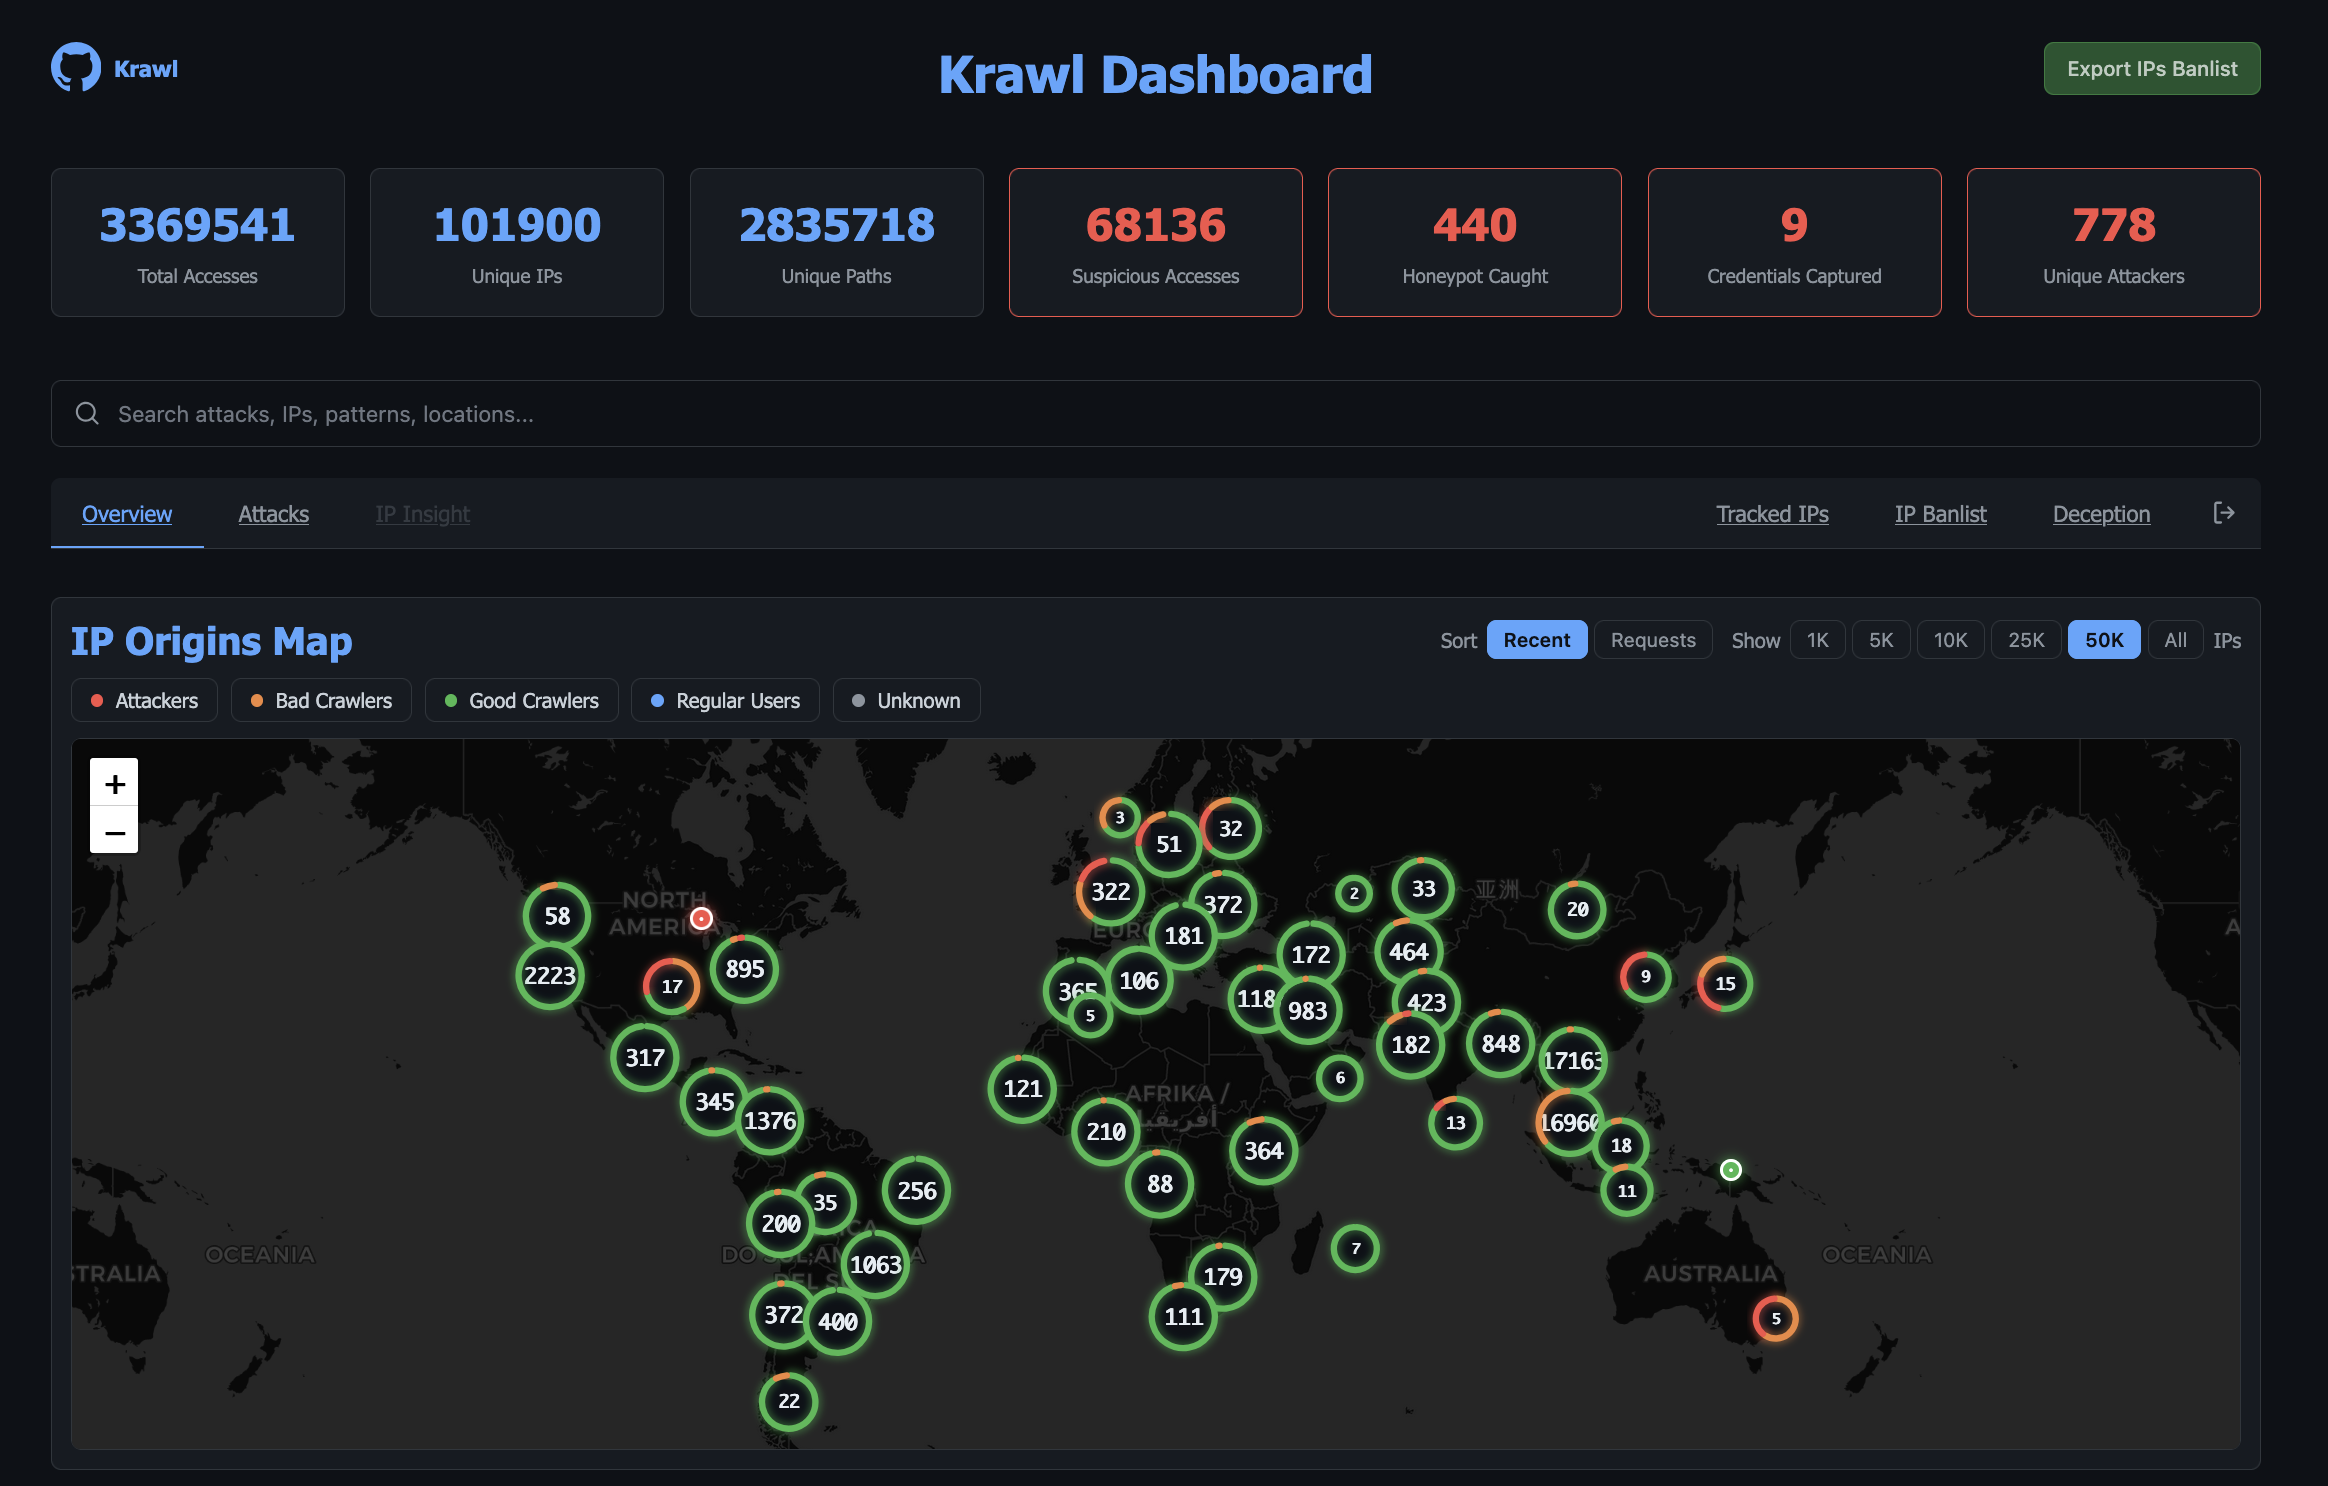
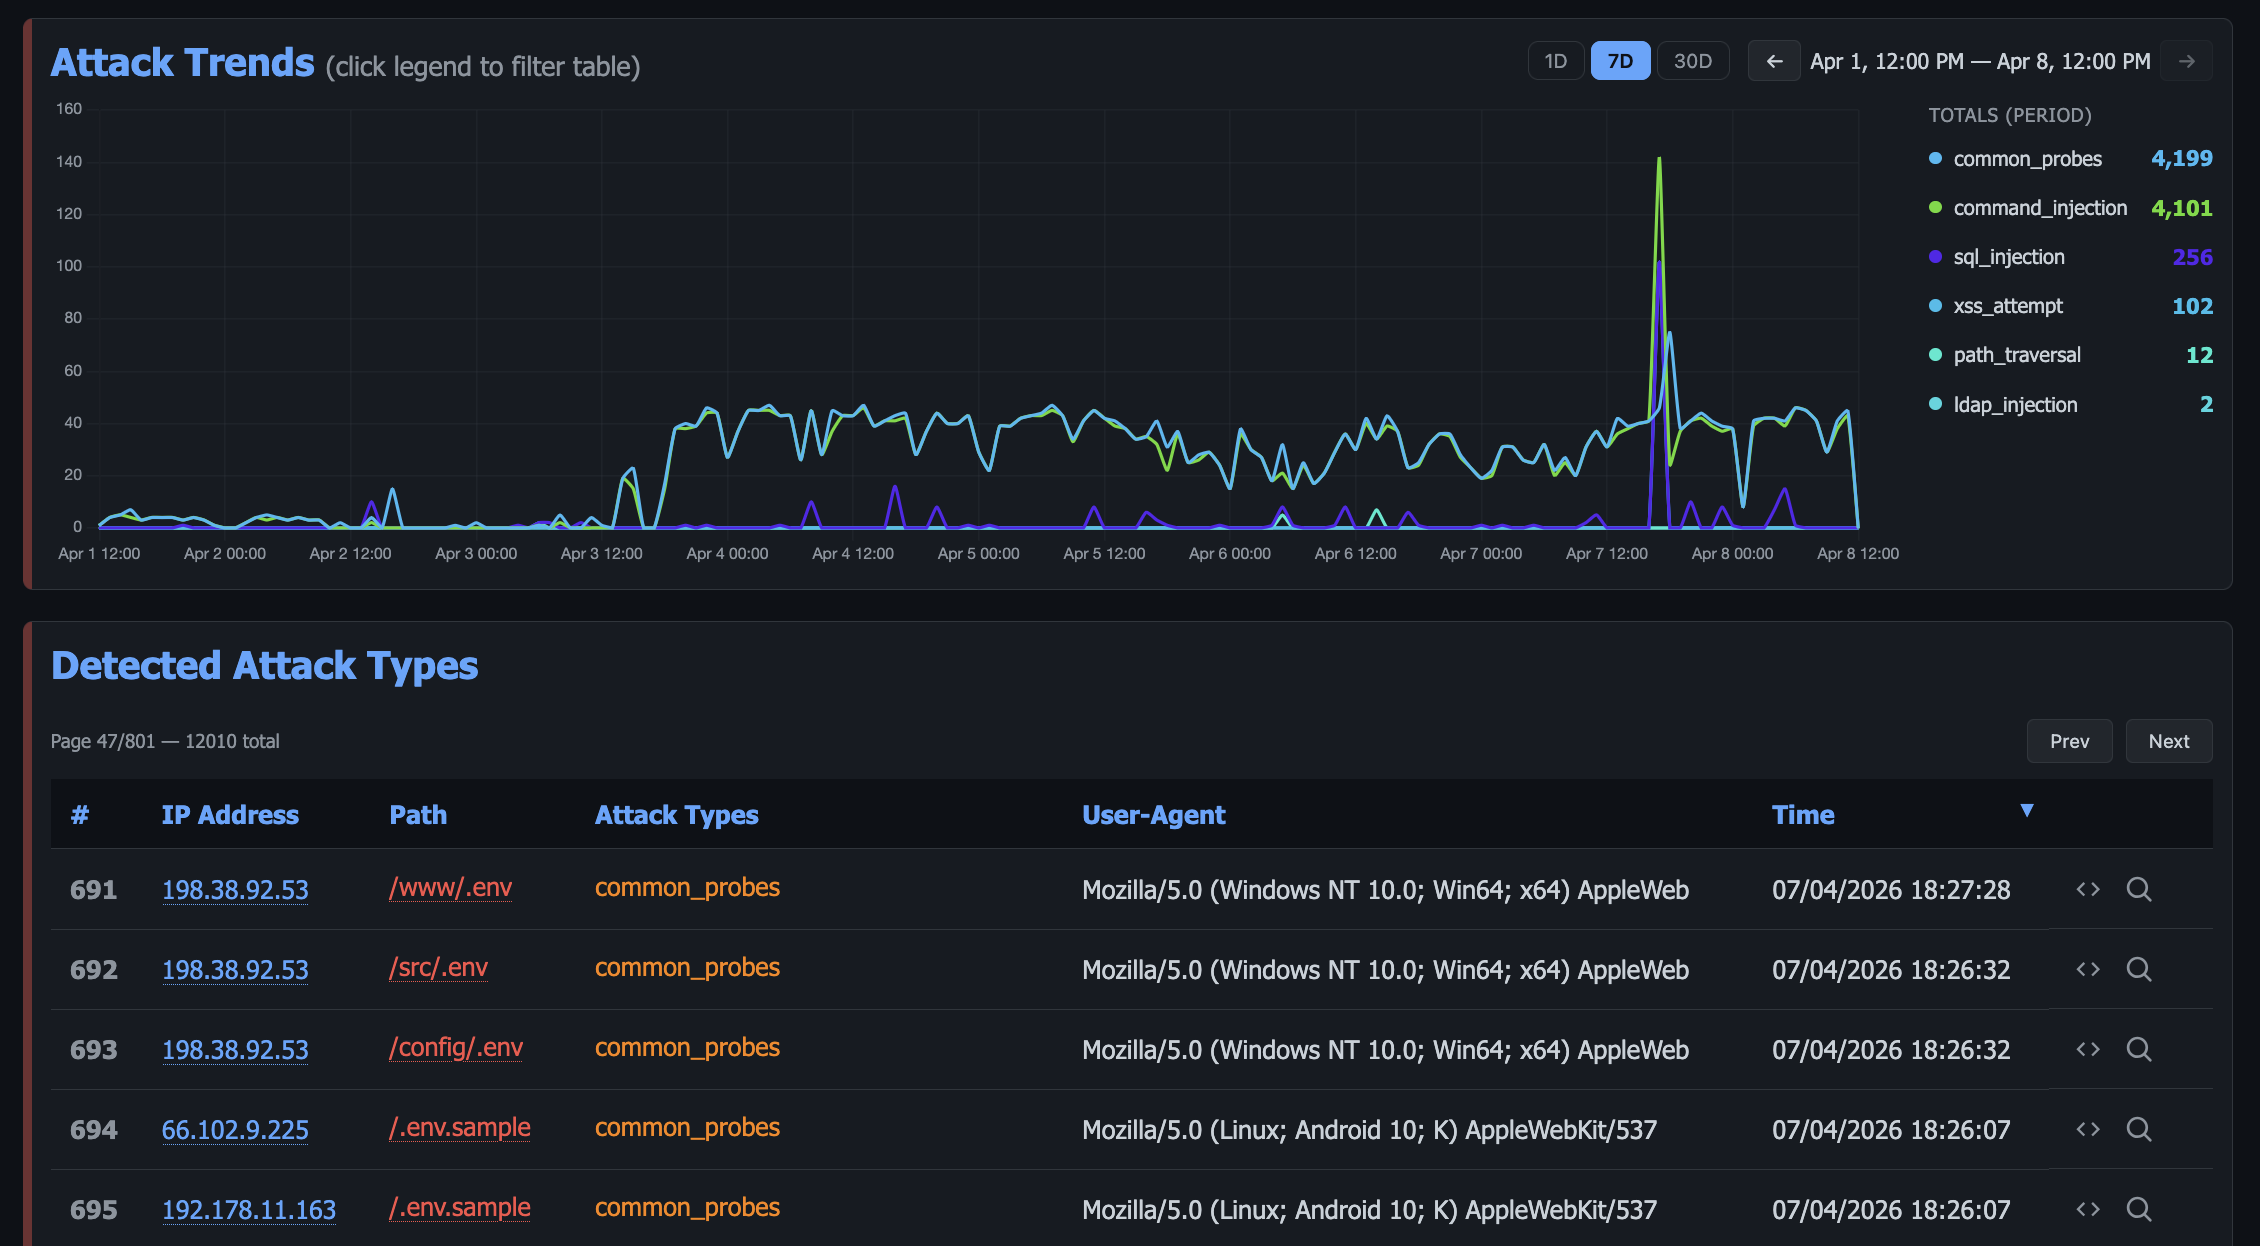
التهديدات: الحمولات مجمعة في حملات حسب تجزئة TLSH الضبابية، بحيث يُقرأ webshell ونسخه المعدلة كحملة واحدة بدلاً من إصابات غير مترابطة، مع فهرس لكل ملف تم التقاطه.
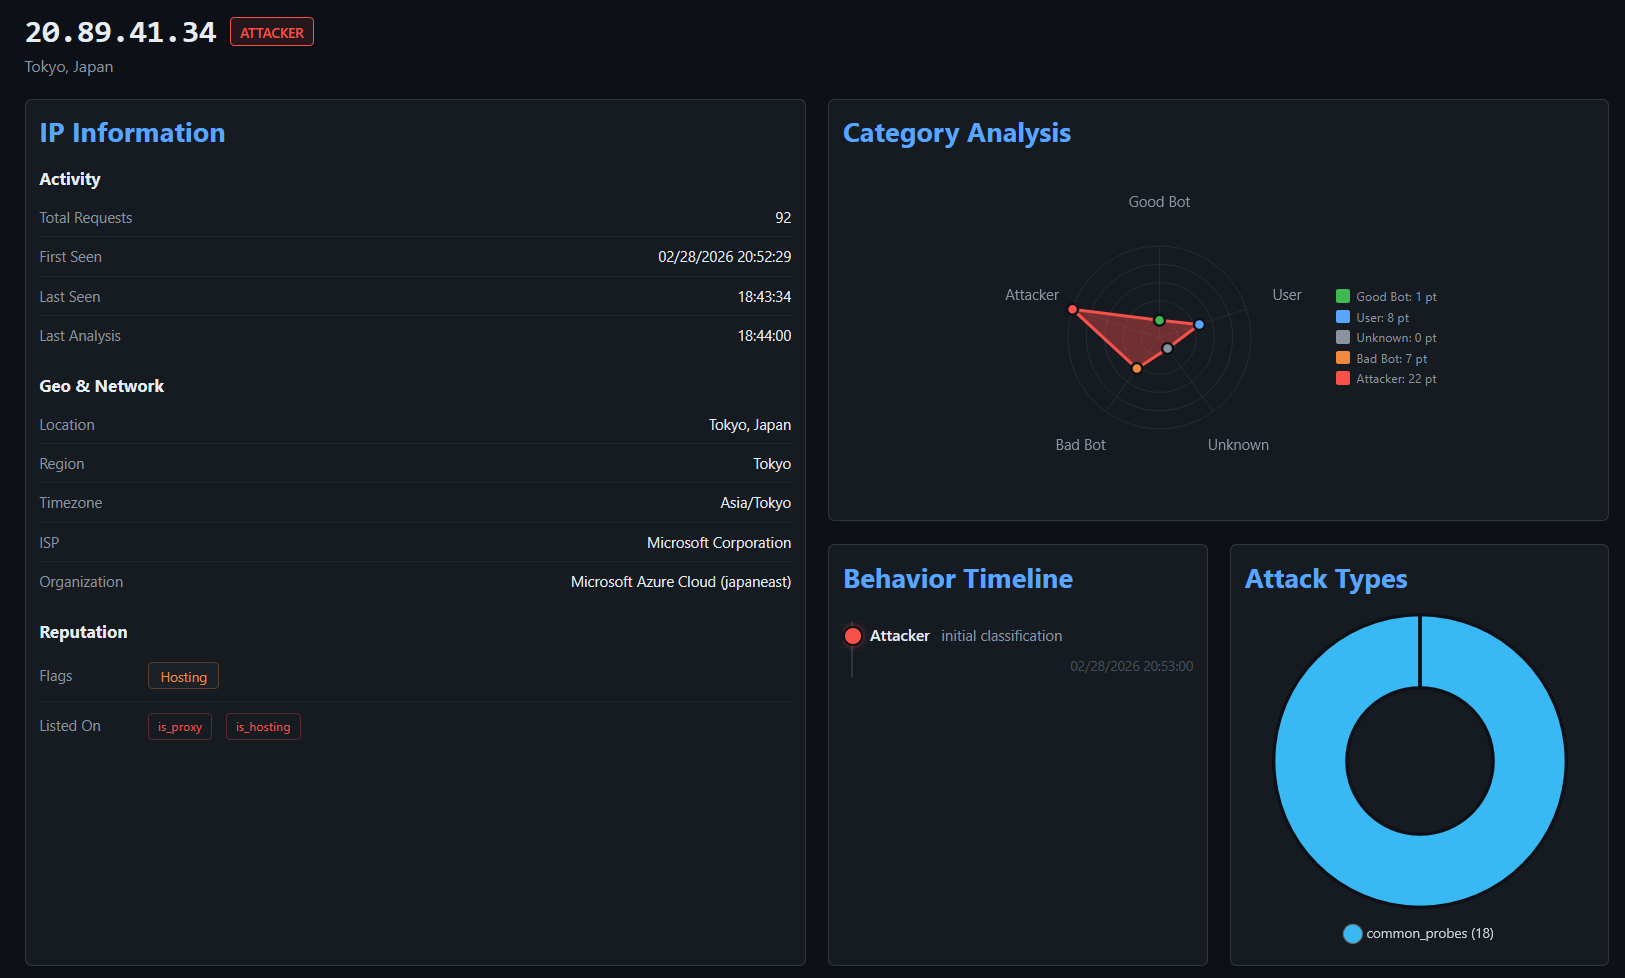
رؤية IP: عرض جنائي متعمق لعنوان IP محدد: الموقع الجغرافي، معلومات ISP/ASN، علامات السمعة، الجدول الزمني السلوكي، توزيع أنواع الهجمات، سجل المُحيل، الملفات وبيانات الاعتماد الملتقطة، وسجل الوصول الكامل.
بالإضافة إلى ذلك، بعد المصادقة بكلمة مرور لوحة التحكم، تصبح التبويبات المحمية متاحة:
تفتح أيقونات الترويسة وثائق API، وتصدير قائمة الحظر، ولوحة إعدادات تعرض التكوين الجاري وصفحة صيانة لتشغيل المهام المجدولة عند الطلب.
لمزيد من التفاصيل، راجع وثائق لوحة التحكم.
يدعم Krawl وضعي نشر، يتم التحكم فيهما عبر إعداد mode في config.yaml أو متغير البيئة KRAWL_MODE.
| مستقل | قابل للتوسع | |
|---|---|---|
| قاعدة البيانات | SQLite (وضع WAL) | PostgreSQL |
| التخزين المؤقت | قاموس Python في الذاكرة | Redis (TTL متعدد المستويات) |
| النسخ المتماثلة | 1 (مثيل واحد) | 1+ (توسع أفقي) |
| الاعتماديات الخارجية | لا شيء | PostgreSQL + Redis |
| الأفضل لـ | التطوير، المختبرات المنزلية، أقل من 500 ألف طلب | الإنتاج، التوافر العالي، أكثر من 500 ألف طلب |
مستقل: مثالي لبيئات التطوير أو المختبرات المنزلية ذات أعداد الطلبات المنخفضة. لا حاجة لتكوين إضافي، فقط شغّل Krawl وسيعمل.
قابل للتوسع: مصمم لبيئات الإنتاج أو المصائد ذات الحركة العالية. مخطط Helm يستخدم هذا الوضع افتراضياً.
للحصول على التكوين التفصيلي، وأمثلة Docker Compose، وإعداد Kubernetes/Helm، وتعليمات الترحيل خطوة بخطوة، راجع وثائق أوضاع النشر.
يحتفظ Krawl بـ banlist.txt محدّثة بانتظام لعناوين IP من المهاجمين الذين فعّلوا مصائد honeypot الخاصة به. تُنشر قائمة الحظر أسبوعياً ومتاحة للتنزيل، مما يساعد المجتمع على حظر الجهات الخبيثة المعروفة استباقياً حتى بدون استخدام Krawl.
