Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
mssqlproxy — mssqlproxy هي مجموعة أدوات تهدف إلى تنفيذ حركة جانبية في بيئات مقيدة عبر خادم Microsoft SQL Server مخترق من خلال إعادة استخدام المقابس | Kitploit
أدوات/GitHubGitHub/blackarrowsec/mssqlproxy
الحركة الجانبيةما بعد الاستغلالاختبار الاختراقأمن قواعد البيانات
GitHubblackarrowsec/mssqlproxy

mssqlproxy

mssqlproxy هي مجموعة أدوات تهدف إلى تنفيذ حركة جانبية في بيئات مقيدة عبر خادم Microsoft SQL Server مخترق من خلال إعادة استخدام المقابس

عرض المستودع
77211561منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

mssqlproxy

mssqlproxy هي مجموعة أدوات تهدف إلى القيام بحركة جانبية في بيئات مقيدة عبر خادم Microsoft SQL Server مخترق عبر إعادة استخدام المقابس (socket reuse). يتطلب العميل impacket وامتيازات sysadmin على خادم SQL.
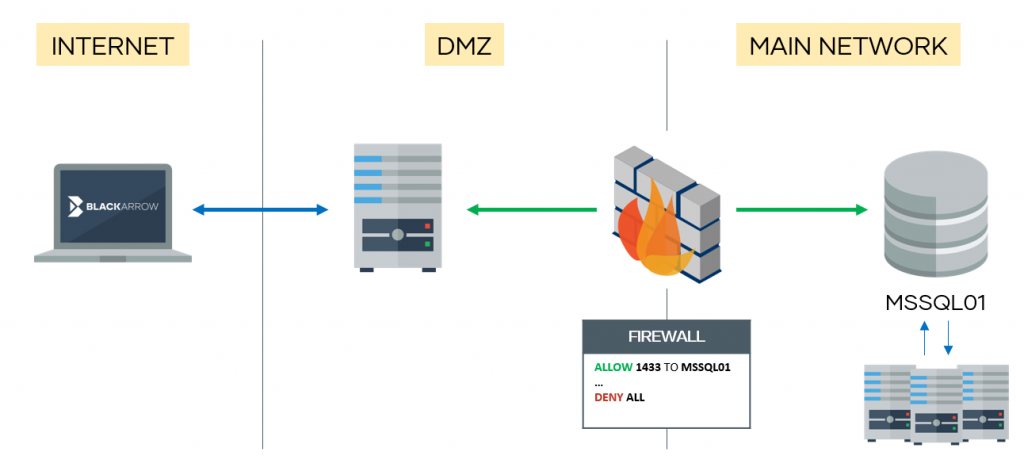
يرجى قراءة هذه المقالة بعناية قبل المتابعة.

تتكون من ثلاثة أجزاء:

  • تجميع CLR: قم بتجميع assembly.cs
  • مكتبة DLL الأساسية: قم بتجميع reciclador.sln
  • العميل: mssqlclient.py (استنادًا إلى مثال Impacket)

يمكنك تجميع المكتبات أو تنزيلها من الإصدارات (x64).

التجميع

لإنشاء مكتبة DLL الأساسية، ما عليك سوى استيراد المشروع إلى Visual Studio (reciclador.sln) وتجميعه.

لإنشاء تجميع CLR، تحتاج أولاً إلى العثور على مترجم C#:

Get-ChildItem -Recurse "C:\Windows\Microsoft.NET\" -Filter "csc.exe" | Sort-Object fullname -Descending | Select-Object fullname -First 1 -ExpandProperty fullname

ثم،

C:\Windows\Microsoft.NET\Framework64\v4.0.30319\csc.exe /target:library .\assembly.cs

الاستخدام

بعد تجميع المكتبتين، قم برفع مكتبة DLL الأساسية (reciclador) إلى الخادم الهدف.

خيارات المصادقة هي نفسها الموجودة في mssqlclient الأصلي. خيارات mssqlproxy:

proxy mode:
  -reciclador path      Remote path where DLL is stored in server
  -install              Installs CLR assembly
  -uninstall            Uninstalls CLR assembly
  -check                Checks if CLR is ready
  -start                Starts proxy
  -local-port port      Local port to listen on
  -clr local_path       Local CLR path
  -no-check-src-port    Use this option when connection is not direct (e.g. proxy)

لقد قمنا أيضًا بتنفيذ أمرين (داخل واجهة SQL shell) لتنزيل ورفع الملفات. فيما يتعلق بأمور الوكيل (proxy)، لدينا أربعة أوامر:

  • install: يقوم بإنشاء تجميع CLR وربطه بإجراء مخزن. تحتاج إلى توفير المعامل -clr لقراءة تجميع CLR المُنشأ من ملف DLL محلي.
  • uninstall: يزيل ما أنشأه install.
  • check: يتحقق مما إذا كان كل شيء جاهزًا لبدء الوكيل. يتطلب توفير موقع DLL الخاص بالخادم (-reciclador)، والذي يمكن رفعه باستخدام الأمر upload.
  • start: يبدأ الوكيل. إذا لم يتم تحديد -local-port، فسيستمع على المنفذ 1337/tcp.

بمجرد بدء الوكيل، يمكنك استخدام proxychains الخاصة بك ;)

asciicast

ملاحظة #1: إذا كان الاتصال غير مباشر (مثل وجود بروكسيات وسيطة)، فإن العلم -no-check-src-port ضروري، بحيث يتحقق الخادم من عنوان المصدر فقط.

ملاحظة #2: في الوقت الحالي، يتم دعم أهداف IPv4 فقط (وليس عناوين DNS أو IPv6).

ملاحظة #3: استخدم بحذر! حتى الآن، سيتعطل خدمة MSSQL إذا حاولت إنشاء اتصالات متزامنة متعددة.

هام: من المهم إيقاف mssqlproxy بالضغط على Ctrl+C في العميل. وإلا، فقد يتعطل الخادم وسيتعين عليك إعادة تشغيل خدمة MSSQL يدويًا.

المؤلفون

Pablo Martinez (@xassiz), Juan Manuel Fernandez (@TheXC3LL) [ www.blackarrow.net - www.tarlogic.com ]

المراجع

  • https://www.blackhat.com/presentations/bh-asia-03/bh-asia-03-chong.pdf
  • https://blog.netspi.com/attacking-sql-server-clr-assemblies/
  • https://www.codeproject.com/Articles/27298/Dynamic-Invoke-C-DLL-function-in-C
  • https://x-c3ll.github.io/posts/Pivoting-MySQL-Proxy/
  • https://docs.microsoft.com/en-us/sql/ado/reference/ado-api/stream-object-ado
  • https://docs.microsoft.com/es-es/sql/t-sql/functions/openrowset-transact-sql

الترخيص

جميع الأكواد المضمنة في هذا المشروع مرخصة بموجب شروط ترخيص MIT. يعتمد mssqlclient.py على Impacket.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →