
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
skf-flask — إطار المعرفة الأمنية (SKF) مشروع Python Flask / Angular | Kitploit

أدوات/GitHubGitHub/blabla1337/skf-flask
أمن الويبالتعلم والتعليممسارات ودورات التعلم
GitHubblabla1337/skf-flask

skf-flask

إطار المعرفة الأمنية (SKF) مشروع Python Flask / Angular

عرض المستودعالموقع الإلكتروني
82930139منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

إطار المعرفة الأمنية القديم والمؤرشف

يرجى ملاحظة أن هذه هي النسخة المؤرشفة من SKF، نحن مشغولون ببناء إطار معرفة أمنية جديد تمامًا. لمزيد من التحديثات، يرجى زيارة مستودع github هذا:

  • https://github.com/Security-Knowledge-Framework/Platform
  • https://github.com/Security-Knowledge-Framework/SKF-requirements-tool
  • https://github.com/Security-Knowledge-Framework/Labs

مقدمة

علمتنا تجربتنا أن المستوى الحالي لأمن تطبيقات الويب ليس كافيًا لضمان الأمان. ويعود السبب الرئيسي في ذلك إلى أن مطوري الويب ببساطة لا يدركون المخاطر والأخطار التي تتربص بهم، في انتظار استغلالها من قبل القراصنة.

لهذا السبب، قررنا تطوير إطار عمل لإنشاء نظام إرشادي متاح لجميع المطورين حتى يتمكنوا من تطوير تطبيقات آمنة حسب التصميم منذ البداية.
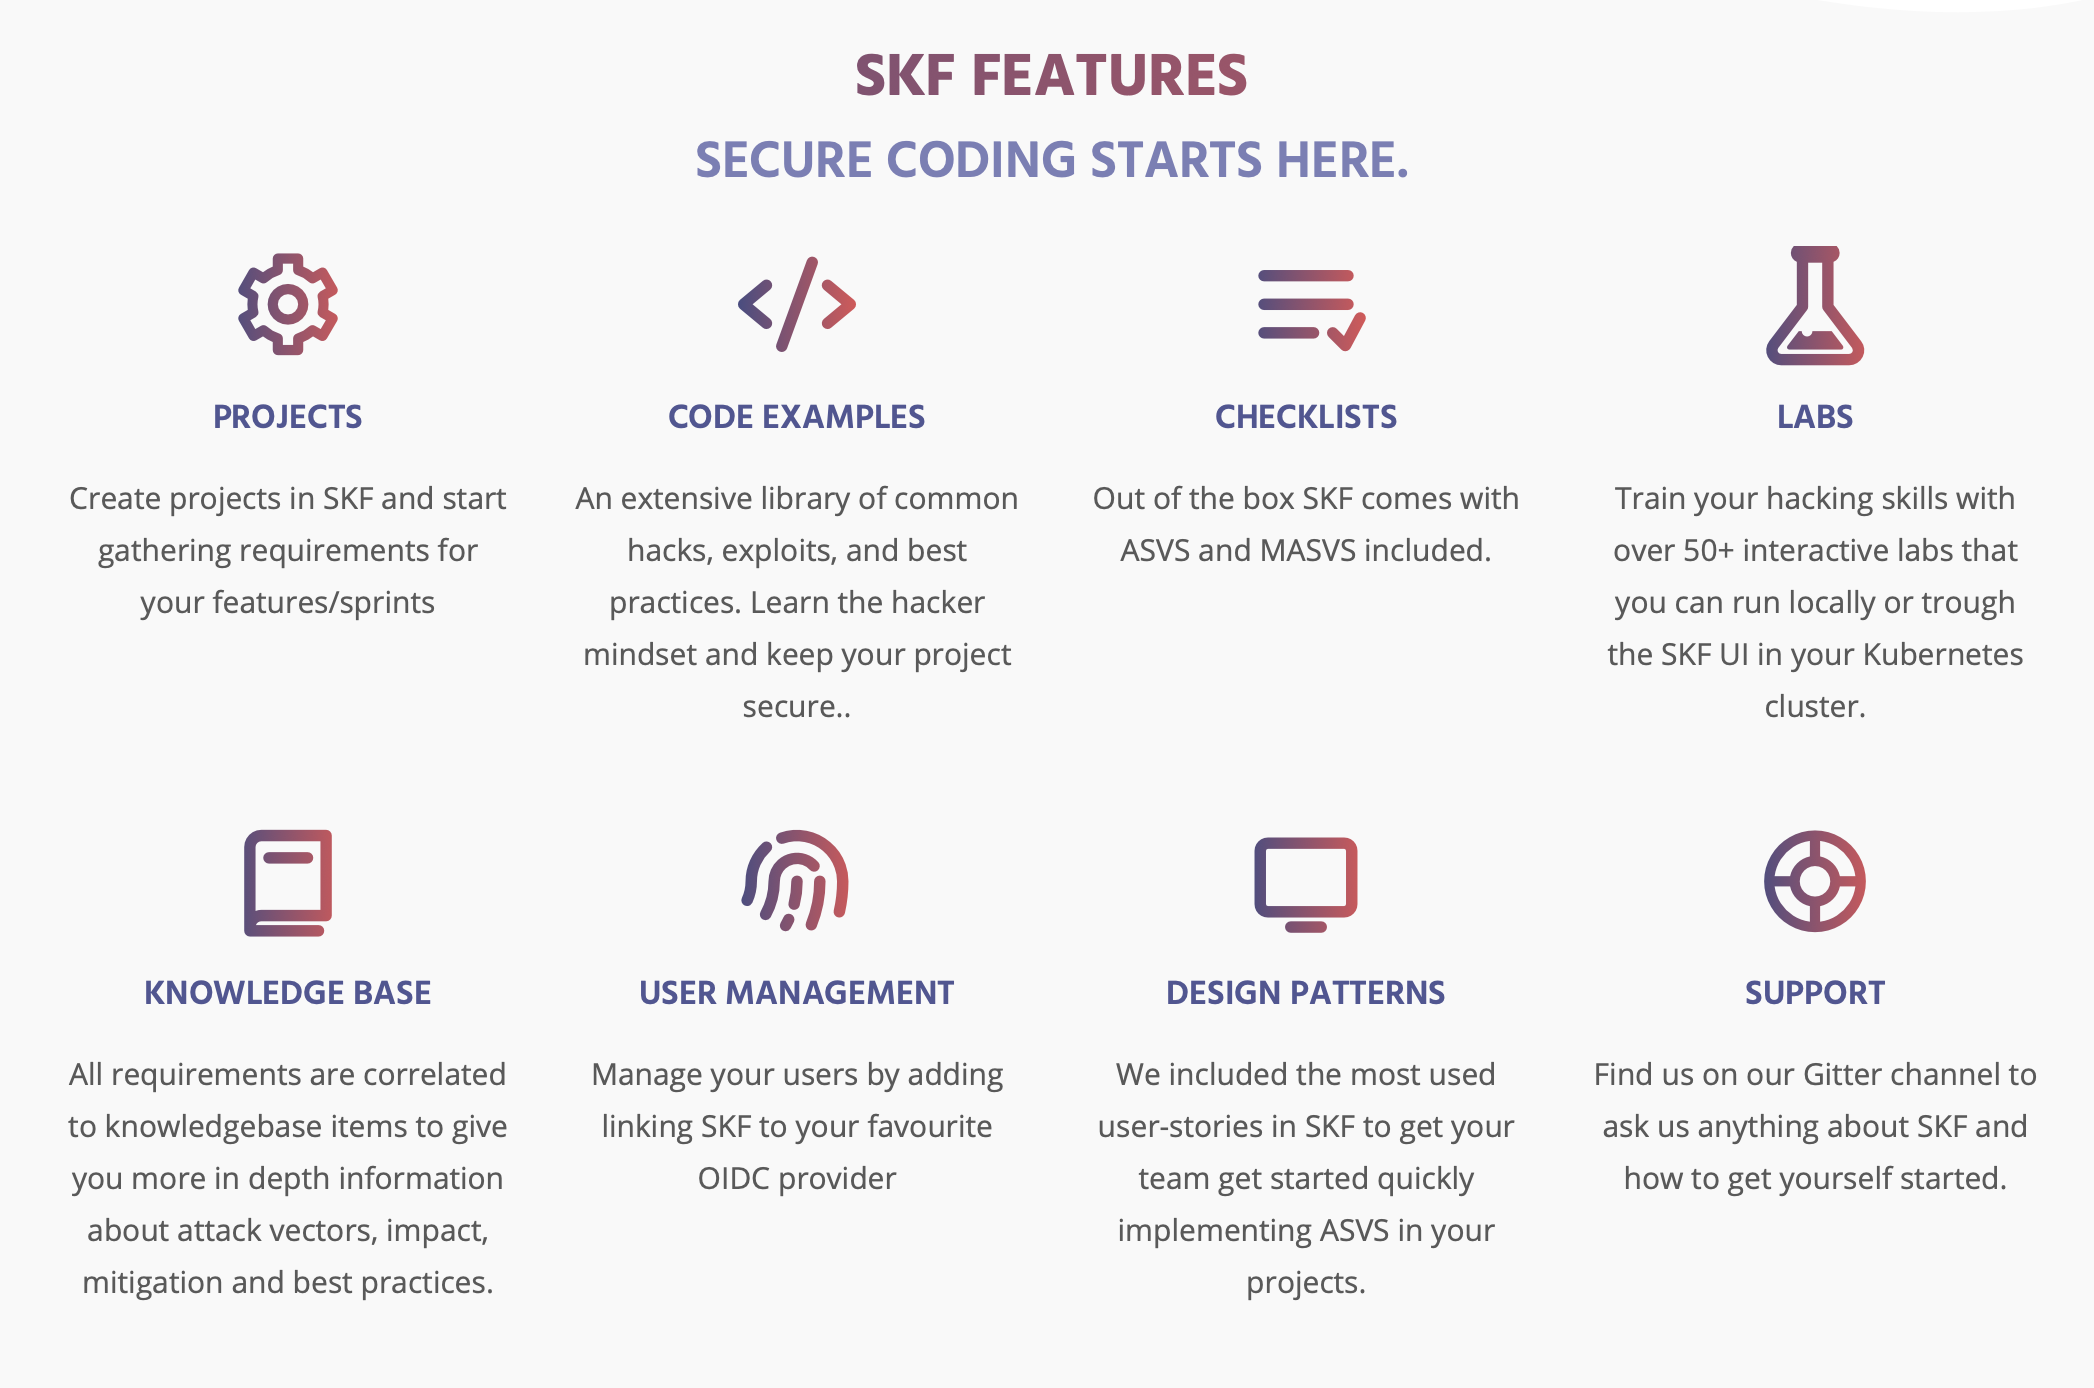
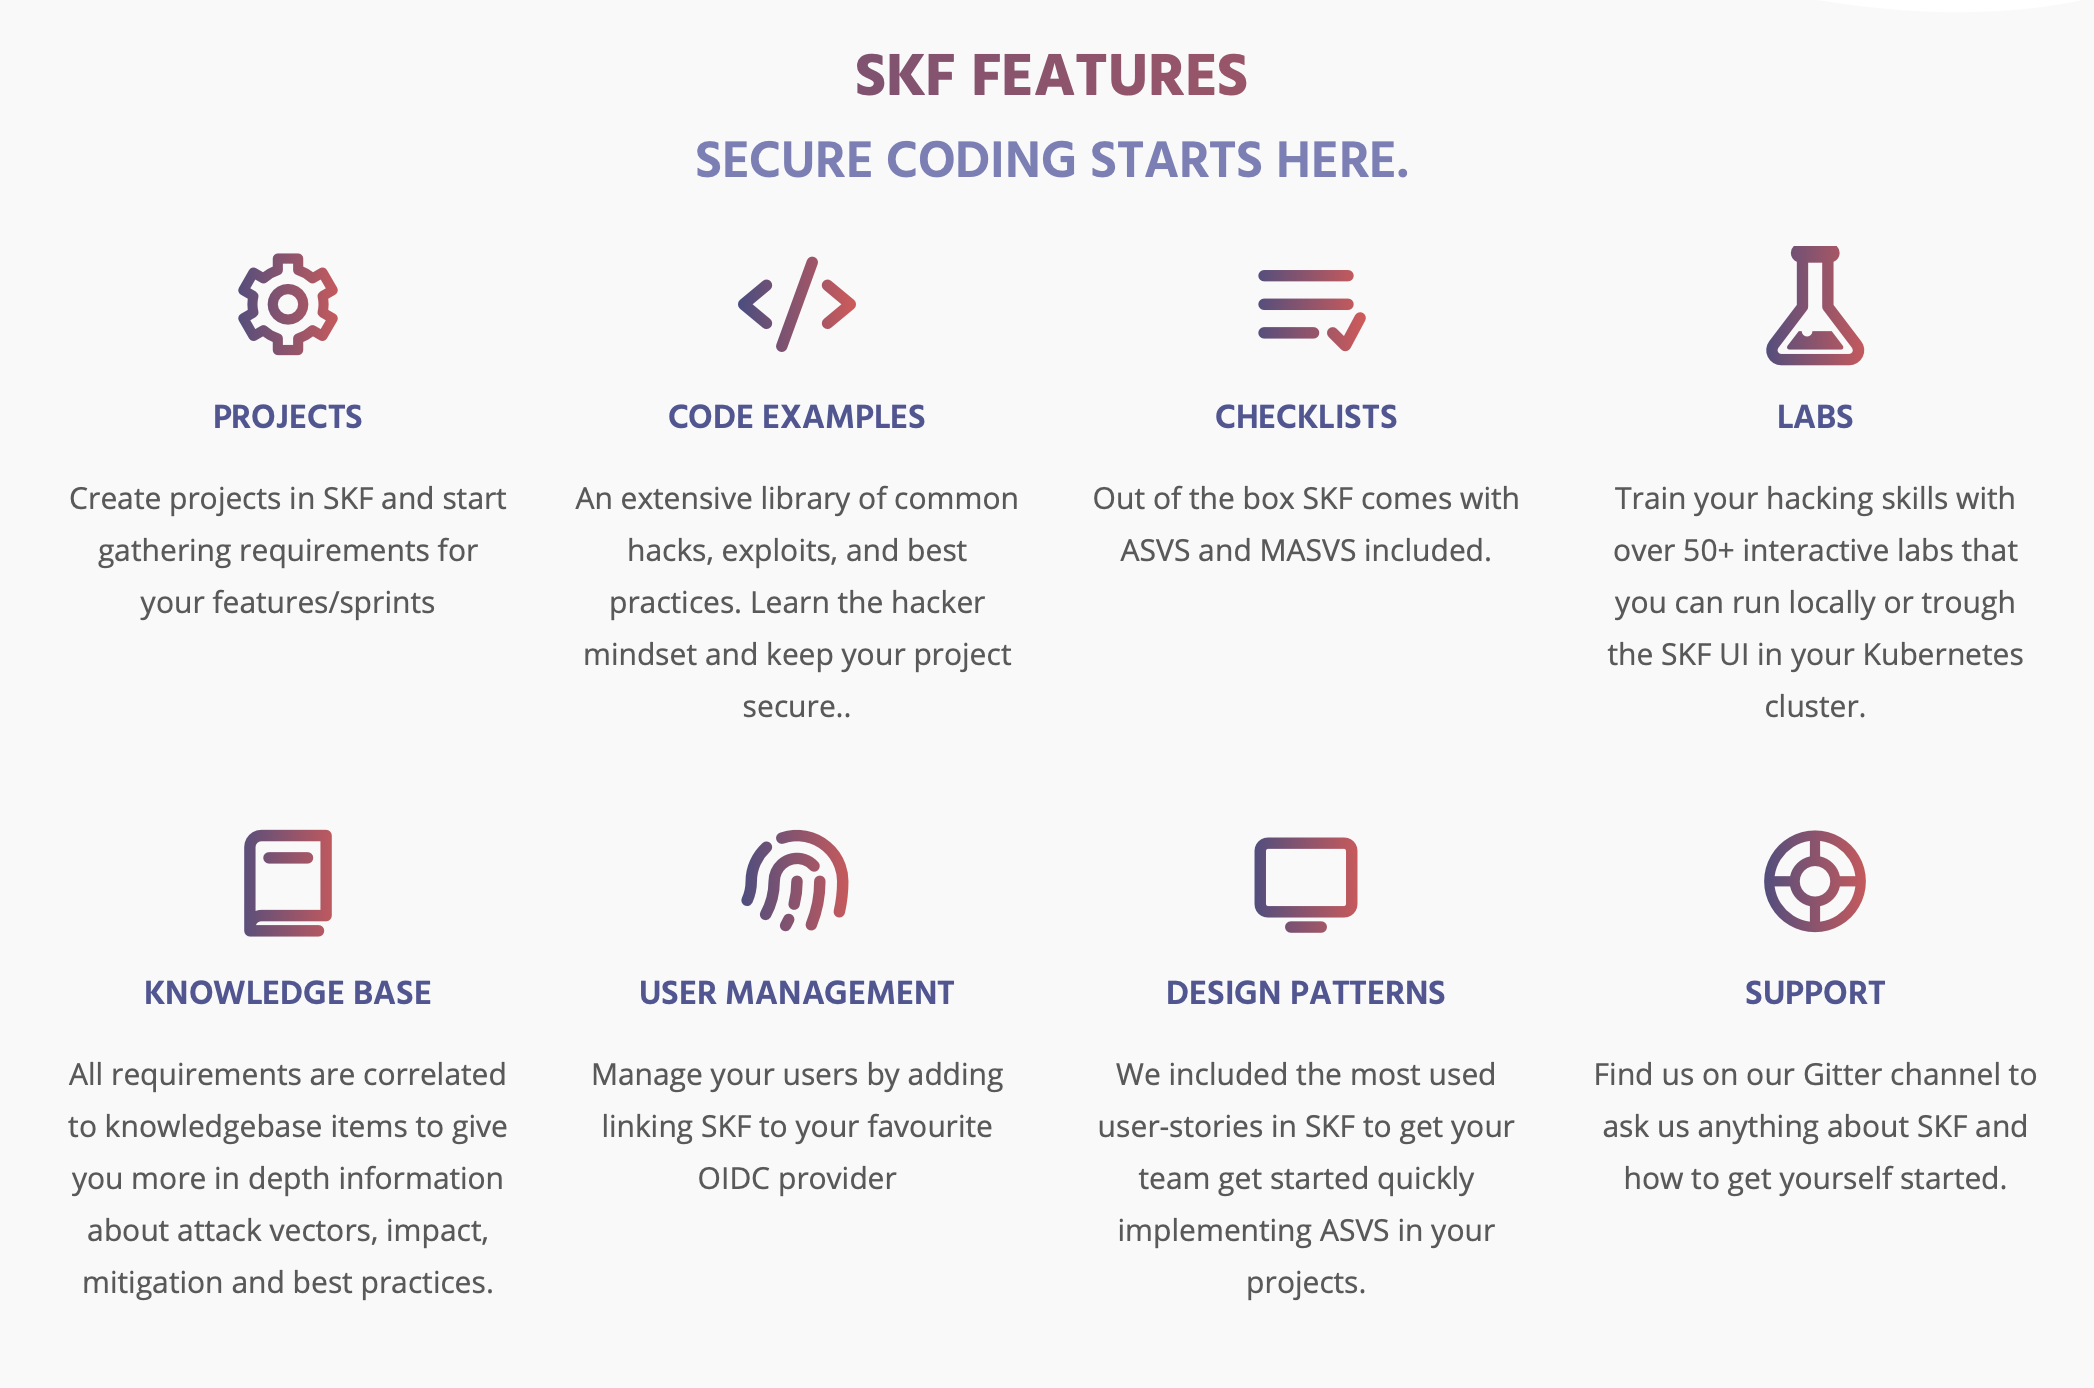
ميزات SKF

تدفق SKF

المساهمون

  • Imanuel Febie
  • Glenn ten Cate
  • Riccardo ten Cate
  • Lucas Luitjes
  • Mattijs van Ommeren
  • Alexander Kaasjager
  • John Haley
  • Daniel Paulus
  • Erik de Kuijper
  • Roderick Schaefer
  • Alex Romero
  • Jim Manico
  • Martijn Gijsberti Hodenpijl
  • Bithin Alangot
  • Martin Knobloch
  • Adam Fisher
  • Tom Wirschell
  • Joerg Stephan
  • Simon Brakhane
  • Gerco Grandia
  • Ross Nanopoulos
  • Bob van den Heuvel
  • Mariano Jose Abdala
  • Ilguiz Latypov
  • Laurence Keijmel
  • Rick Mitchell (Kingthorin)
  • Xenofon Vassilakopoulos
  • Heeraj Nair
  • Alpha Kitonga
  • Wojciech Reguła
  • Amadeusz Starzykiewicz
  • Adam Zima
  • Kacper Madej
  • Rafał Fronczyk
  • Chang Xu (Neo)
  • Martin Marsicano
  • Priyanka Jain
  • Chandrasekar Karthickrajan
  • Leena Bhegade
  • Balazs Hambalko
  • Rudy Truyens
  • Giulio Comi
  • Aniket Surwade
  • Thiago Luiz Dimbarre
  • Harshant Sharma
  • Semen Rozhkov
  • Mehtab Zafar
  • Daniel Spilsbury
  • Akash M
  • Tess Sluijter
  • Xavier Rene-Corail
  • Jacob O'Toole (on behalf of MeVitae)
  • Luca Famà
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






