Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
binsync — مكوّن إضافي للهندسة العكسية يتيح التعاون بين أدوات فك الترجمة، مبني على git. | Kitploit

أدوات/GitHubGitHub/binsync/binsync
التحليل الثابتالهندسة العكسيةالأدوات والمكوناتتحليل الملفات الثنائية
GitHubbinsync/binsync

binsync

مكوّن إضافي للهندسة العكسية يتيح التعاون بين أدوات فك الترجمة، مبني على git.
عرض المستودع
7385853منذ 15 أيامتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

BinSync

BinSync Logo

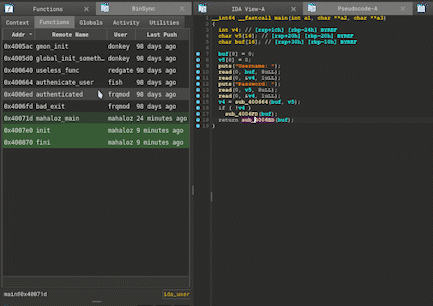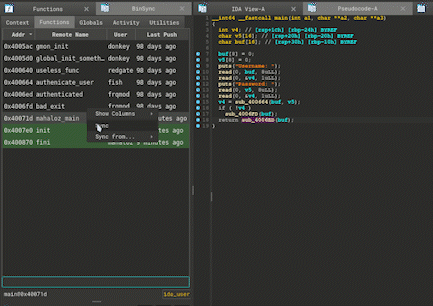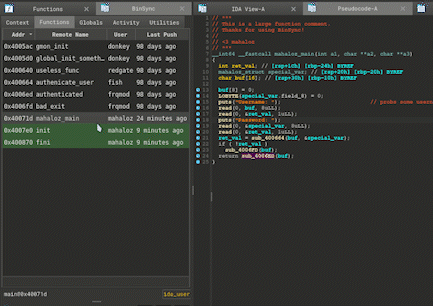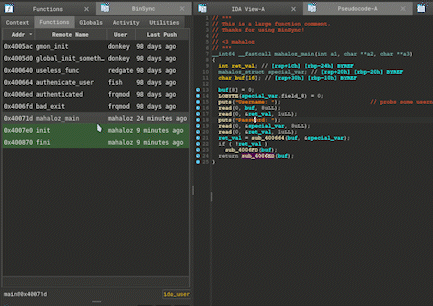
BinSync هي أداة تعاون لفك الترجمة (decompiler) مبنية على نظام إدارة الإصدارات Git لتمكين التعاون الدقيق في الهندسة العكسية بغض النظر عن أداة فك الترجمة المستخدمة. تم بناء BinSync بواسطة mahaloz، وفريق angr، ومختبر أبحاث SEFCOM. ويعود الفضل أيضًا بشكل كبير إلى استخدامه من قبل فريق الاختراق Shellphish.

تتشارك جميع أدوات فك الترجمة الجيدة كائنات مشتركة تُسمى آثار الهندسة العكسية (REAs). هذه الـ REAs هي مركز قدرة المزامنة في BinSync. فيما يلي الـ REAs المدعومة:

  • ترويسات الدوال (الرمز، الوسائط، النوع)
  • متغيرات المكدس (الرمز، النوع)
  • البنى (Structs)
  • التعدادات (Enums)
  • التعليقات

ملاحظة: جميع الأنواع تدعم الأنواع التي ينشئها المستخدم مثل البنى.
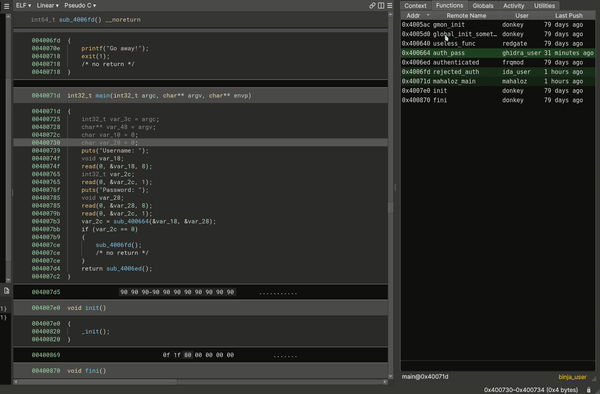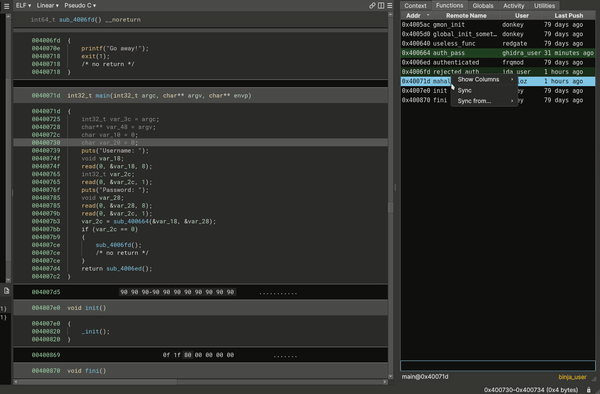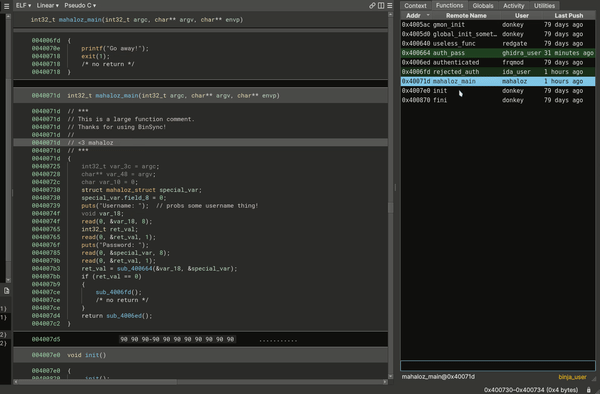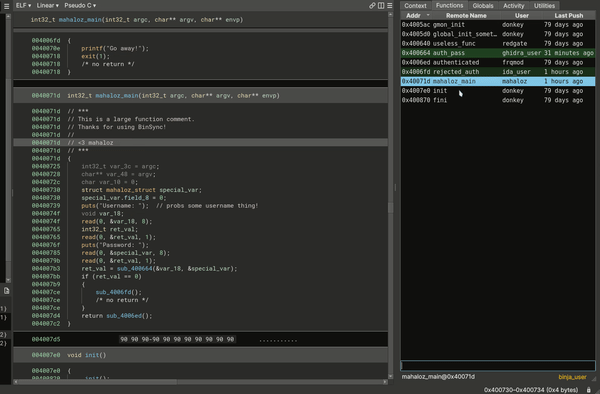
Binja Sync

انضم إلى الديسكورد الخاص بنا أدناه للحصول على مزيد من المساعدة عبر الإنترنت:

Discord

البدء السريع

لجميع عمليات التثبيت، من الأفضل استخدام أداة التثبيت المكوّنة من جزأين مع Python:

pip3 install binsync && binsync --install 

BinSync متاح أيضًا في مدير إضافات Binary Ninja. إذا كنت تخطط لاستخدام BS مع Ghidra، فيجب تشغيله في وضع PyGhidra. إذا كنت تخطط لاستخدام ميزات BS الإضافية، مثل مستخدم ChatGPT، فثبّت الحزمة بهذه الطريقة: pip3 install binsync[extras]، والتي ستثبّت حزمًا إضافية للدعم. للحصول على معلومات التثبيت الكاملة، يرجى قراءة وثائق البدء السريع.

للمطورين، ثبّت الحزمة لتكون قابلة للتحرير (-e) وتأكد من أن pip>=23.0.0.

المنصات المدعومة

  • IDA Pro: >= 8.4 (إذا كانت لديك نسخة أقدم، استخدم BinSync v4.10.1)
  • Binary Ninja: >= 2.4
  • angr-management: >= 9.0
  • Ghidra: >= 12.0 (وضع PyGhidra)

تتطلب جميع الإصدارات Python >= 3.10 وGit مثبتًا على نظامك. دعم Ghidra لا يزال في مرحلة مبكرة جدًا، لذا توقّع فقط الميزات الأساسية مثل مزامنة أسماء الآثار والتعليقات.

تقدم دعم أدوات فك الترجمة

على الرغم من أننا ندعم أدوات فك الترجمة المذكورة في القسم السابق، إلا أنه ليس كل أداة فك ترجمة مدعومة بنفس مستوى المزامنة. لفهم الفرق بين دعم الآثار، والسحب (pull)، والدفع (push)، والدفع التلقائي (auto push)، اقرأ مقدمة استخدام أدوات فك الترجمة.

IDA Pro

Operations    Function Headers    Stack Vars    Global Vars    Structs    Enums    Comments    
Symbols✅✅✅✅✅✅
Types✅✅✅✅✅✅
Pull✅✅✅✅✅✅
Push✅✅✅✅✅✅
Auto Push✅✅✅✅✅✅

IDA Sync

Binary Ninja

Operations    Function Headers    Stack Vars    Global Vars    Structs    Enums    Comments    
Symbols✅✅✅✅✅✅
Types✅✅✅✅✅✅
Pull✅✅✅✅✅✅
Push✅✅✅✅✅✅
Auto Push✅✅✅✅✅✅

Binja Sync

Ghidra

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →