
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-4879 — أداة مسح جماعي لثغرة ServiceNow CVE-2024-4879 | Kitploit
أدوات/GitHubGitHub/bigb0x/cve-2024-4879
الاستطلاعماسحات الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراق
GitHubbigb0x/cve-2024-4879

CVE-2024-4879

أداة مسح جماعي لثغرة ServiceNow CVE-2024-4879

عرض المستودع
1028منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-4879

أداة مسح جماعي لثغرة ServiceNow CVE-2024-4879.
Banner

نظرة عامة

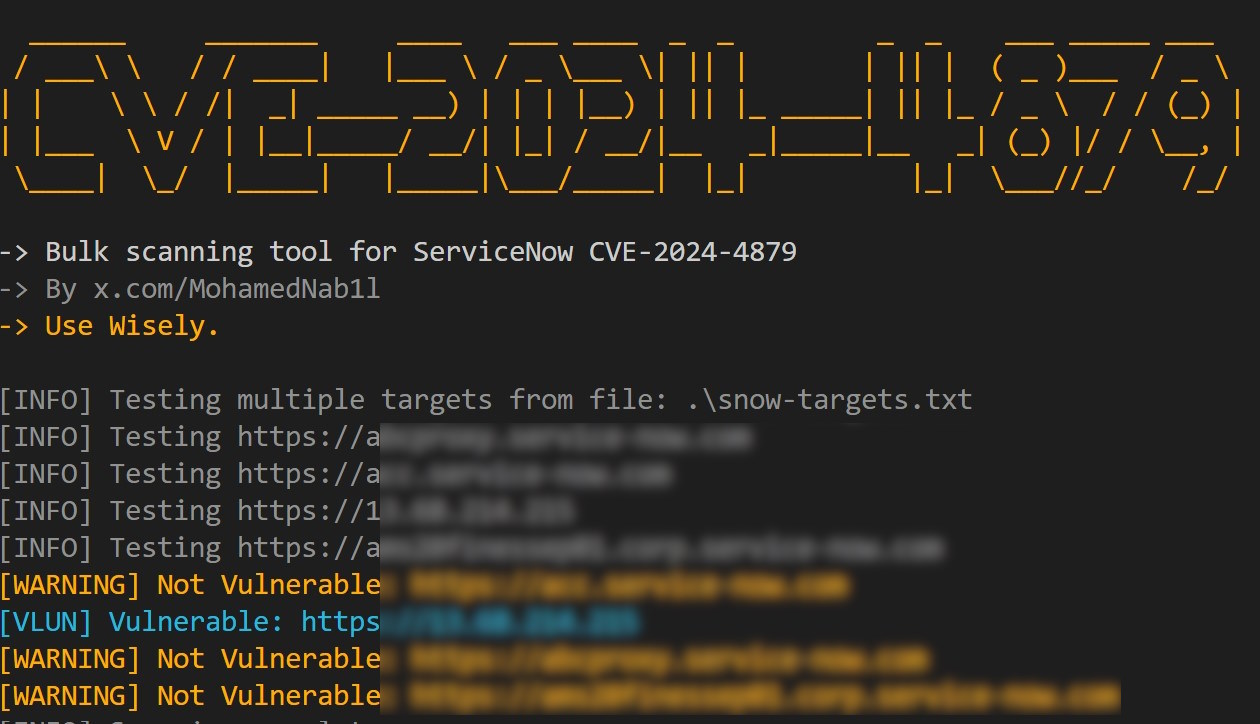
تم تصميم هذه الأداة للمسح الجماعي لثغرة ServiceNow CVE-2024-4879. وهي مستوحاة من البحث الأمني Assetnote الذي يغطي بالتفصيل الثغرات الحديثة في ServiceNow: CVE-2024-4879 و CVE-2024-5178 و CVE-2024-5217.

كيفية الاستخدام

المتطلبات الدنيا

  • Python 3.6 أو أعلى
  • مكتبة requests

هدف واحد:

python CVE-2024-4879.py -u https://target:9090

المسح الجماعي:

python CVE-2024-4879.py -f targets.txt

تواصل

لأي اقتراحات أو أفكار، يرجى التواصل مع المطور.

إخلاء مسؤولية

أحب إنشاء أدواتي الخاصة لأغراض التسلية والعمل والتعليم فقط. لا أدعم أو أشجع الاختراق أو الوصول غير المصرح به إلى أي نظام أو شبكة. يرجى استخدام أدواتي بمسؤولية وفقط على الأنظمة التي لديك إذن واضح لاختبارها.

مراجع

  • https://www.assetnote.io/resources/research/chaining-three-bugs-to-access-all-your-servicenow-data
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-4879
تنزيل الأداة