
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
nibble — ماسح شبكة سهل الاستخدام، مع واجهة TUI قابلة للنقر | Kitploit
أدوات/GitHubGitHub/backendsystems/nibble
أدوات عامةالاستطلاعتخطيط الشبكةمسح المنافذجمع المعلوماتأمن الشبكات
GitHubbackendsystems/nibble

nibble

ماسح شبكة سهل الاستخدام، مع واجهة TUI قابلة للنقر

عرض المستودع
193520منذ 2 أشهرتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

GitHub Stars PPA COPR AUR brew winget npm PyPI

Nibble

Nibble هي أداة سطر أوامر لمسح الشبكة المحلية تركز على السرعة وسهولة الاستخدام.

اختر واجهة شبكة، وسيتم مسح الشبكة الفرعية المحلية الخاصة بك.
يعرض المضيفين، والشركة المصنعة للعتاد، والمنافذ المفتوحة وخدماتها.

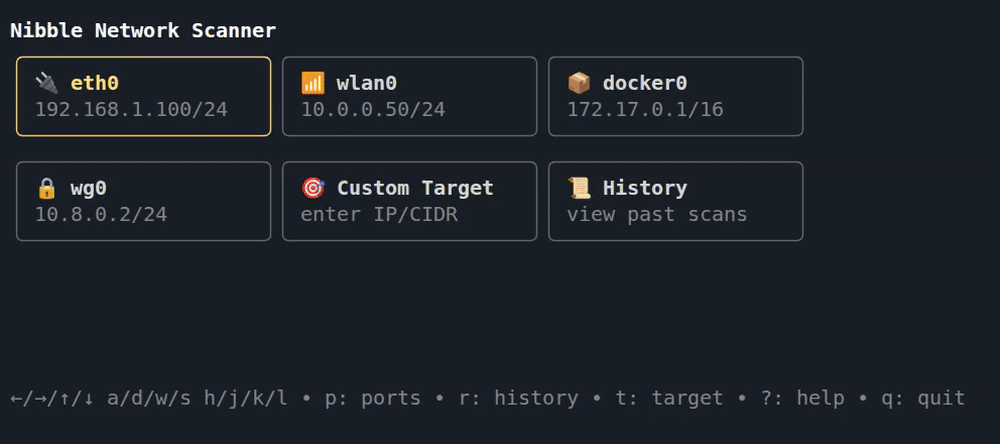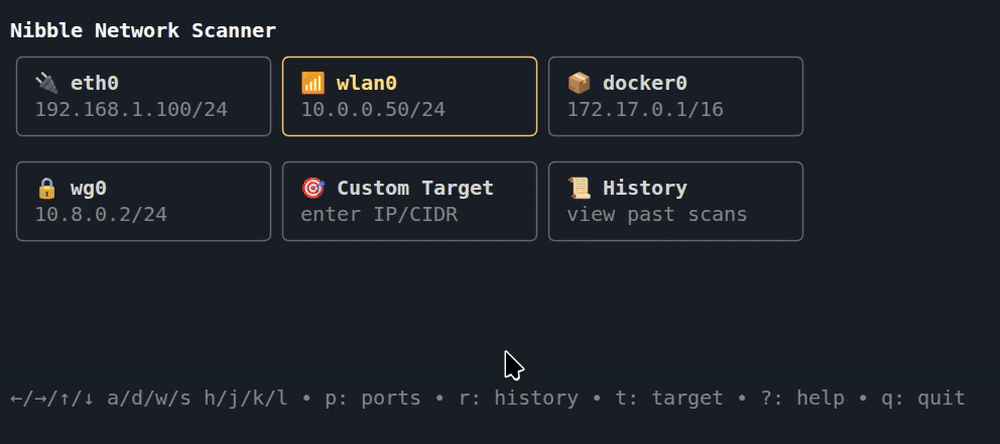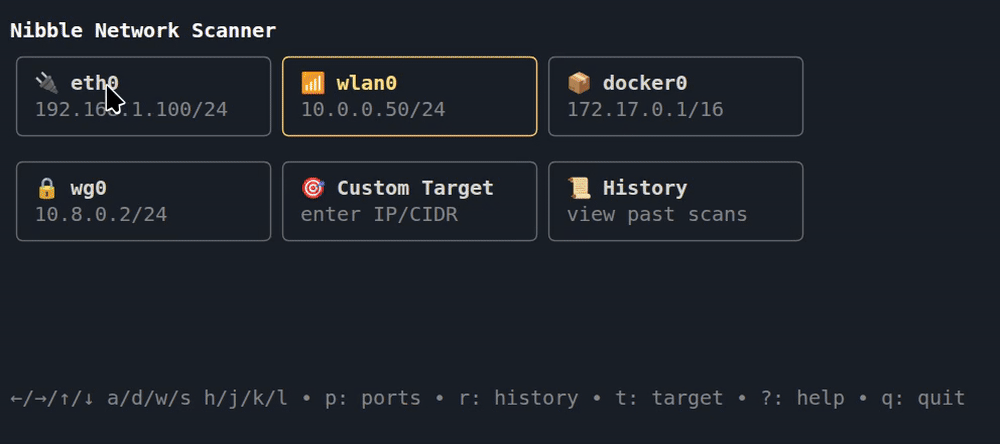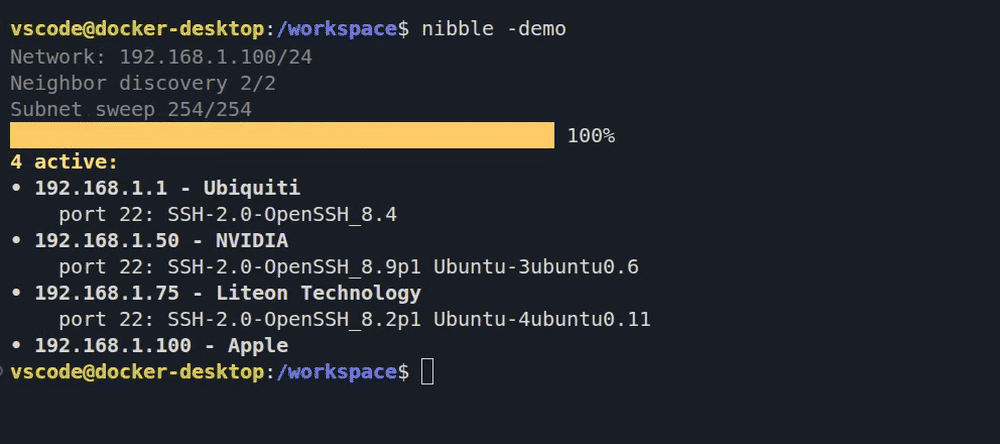
واجهة قابلة للنقر مع دعم الماوس

  • ⚡ سريع جدًا، يقوم بالمسح باستخدام خيوط خفيفة الوزن
  • 🔒 آمن، لا يحتاج إلى صلاحيات المسؤول أو امتيازات خاصة
  • 🥷 متخفٍ، لا يُصدر أي إشارات شبكة قبل بدء المسح
  • واجهة قابلة للنقر، استخدم الماوس للتنقل والمسح 🖱️
    • أو التنقل باستخدام ↑/↓/←/→ أو w/s/a/d أو h/j/k/l
    • شاشات تعليمات سياقية، مفتاح الاختصار: ?
  • دعم شبكات Docker وWSL 📦
    • مسح فوري لشبكات Docker عند اكتشاف مأخذ Docker
    • يمكنه مسح واجهات Windows من داخل WSL
  • يعرض الشركات المصنعة للأجهزة المكتشفة: 📙
    • Raspberry Pi، Ubiquiti، Apple و40,000 معرف بائع آخر
    • يقرأ لافتات الخدمة على المنافذ المفتوحة (مثل ssh أو nginx)
  • الألوان تتطابق مع سمة الطرفية الخاصة بك تلقائيًا 🌈
  • افتراضيًا، يقوم بمسح SSH، Telnet، HTTP، HTTPS، SMB، RDP، والمزيد
    • يمكن تعيينه إلى قائمة من المنافذ المخصصة التي تُحفظ للاستخدام المستقبلي
    • وضع الهدف للمسح الشبكي المستهدف
  • وضع التاريخ للبحث في عمليات المسح السابقة 📜
  • الوضع غير التفاعلي مع إخراج JSON للبرمجة النصية والأتمتة 🤖

التاريخ

اعرض عمليات المسح السابقة، المضيفين الذين تم العثور عليهم، وأعد مسح جميع منافذ المضيفين. مفتاح الاختصار: r
يتذكر التاريخ موقفك بين الجلسات، لذا يمكنك العودة فورًا إلى آخر مسح قمت بعرضه.
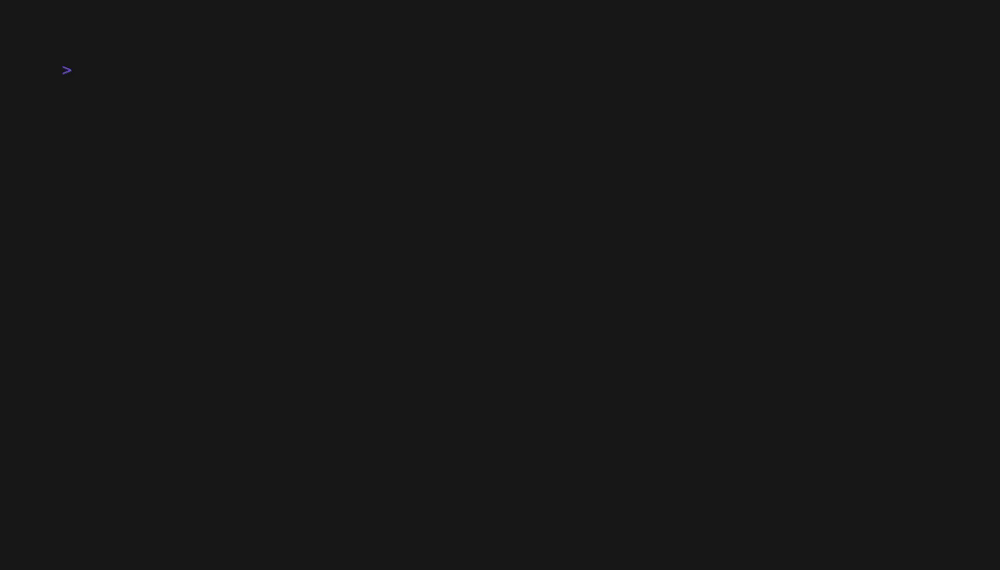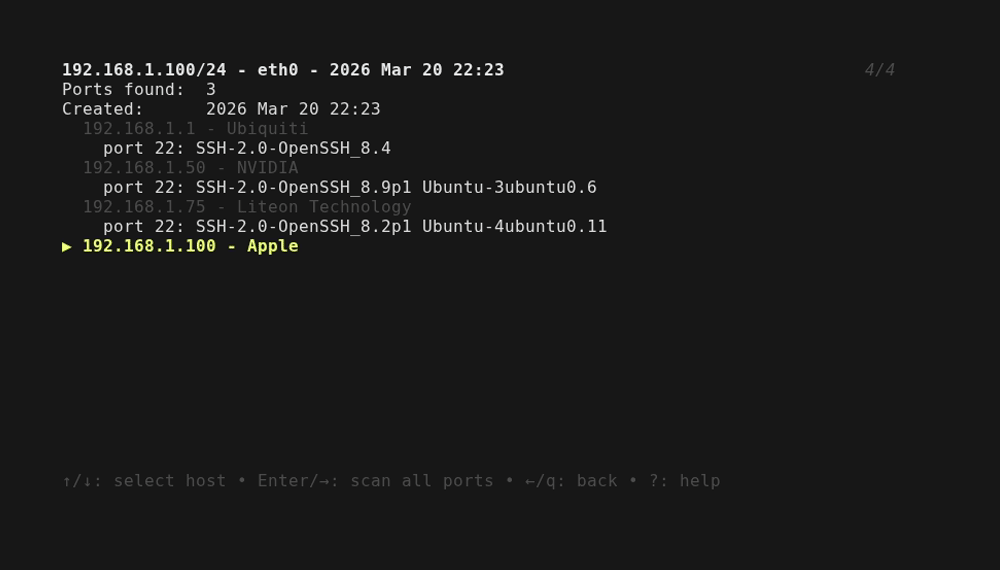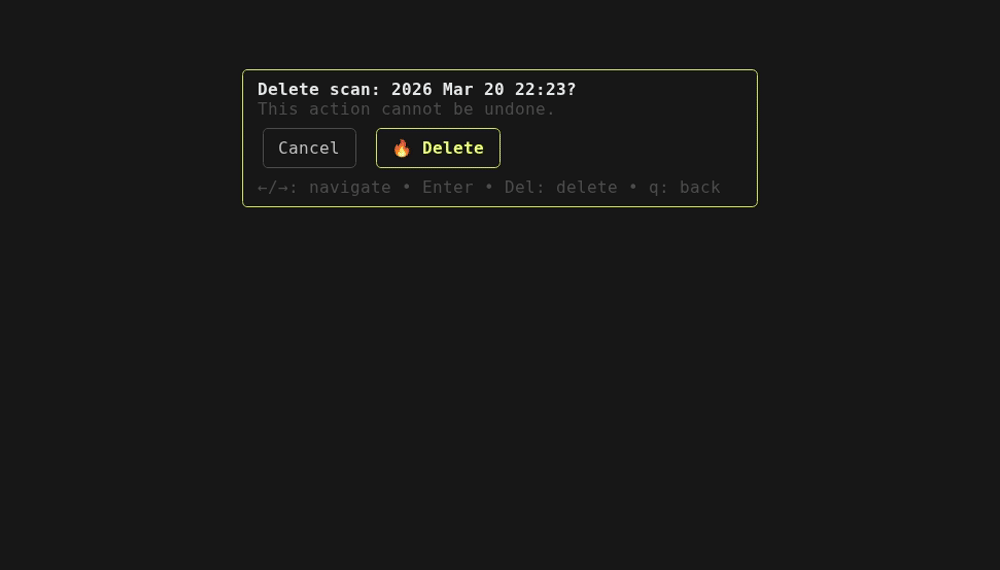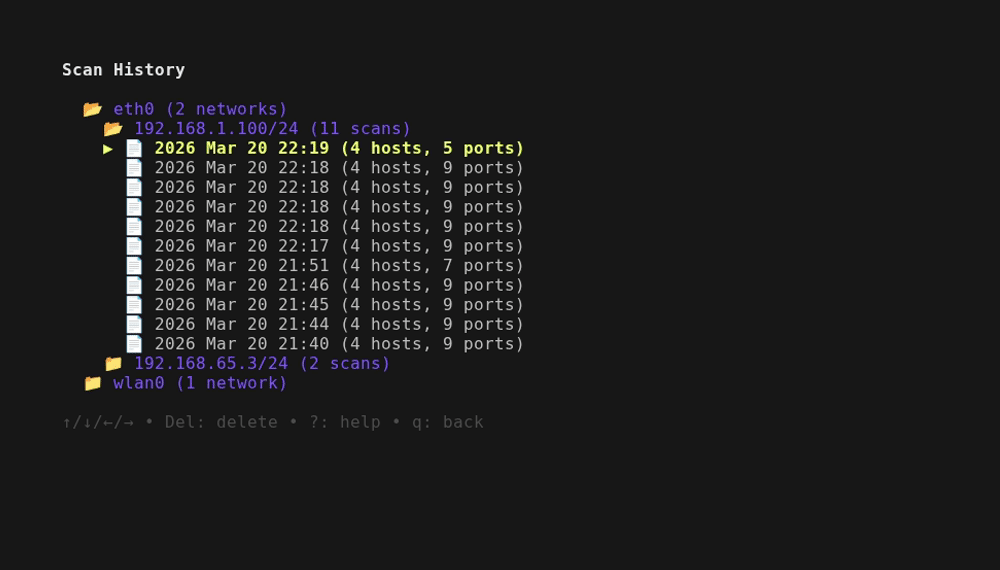
تاريخ Nibble

سهولة التثبيت

المنصةالمديرالأمر
Ubuntu
أو Mint, Pop!_OS, Zorin, ...
aptsudo add-apt-repository ppa:backendsystems/ppa
sudo apt install nibble
Fedora
أو RHEL, CentOS Stream, ...
dnfsudo dnf copr enable @backendsystems/nibble
sudo dnf install nibble
Arch Linuxauryay -S nibble-bin
macOSbrewbrew install backendsystems/tap/nibble
🪟 Windowswingetwinget install backendsystems.nibble
أيnpmnpm install -g @backendsystems/nibble
أو npx @backendsystems/nibble
أيpippipx install nibble-cli
أيgogo install github.com/backendsystems/nibble@latest

الملفات الثنائية المجمعة مسبقًا لأنظمة Linux وmacOS وWindows (amd64/arm64) متاحة على صفحة الإصدارات.

الاستخدام

قم بتشغيل الأداة باستخدام الأمر nibble، واختر واجهة شبكة.
أيقونات الواجهة: 🔌إيثرنت، 📶واي فاي، 📦حاوية، 🔒VPN.

الوضع غير التفاعلي

تشغيل عمليات المسح بدون واجهة المستخدم النصية (TUI). يُخرج JSON. يتم تفعيله بواسطة علامة الإدخال -i.
لا يتم حفظ عمليات المسح غير التفاعلية في المحفوظات.

-i هدف (أهداف) المسح، مفصولة بفواصل أو ملف (example_input)
-p منافذ مخصصة (مثال: 22,80,8000-8100 أو - للكل)
-o كتابة الإخراج إلى ملف بدلاً من stdout (example_output)

nibble -i 192.168.0.0/24
nibble -i 192.168.1.223,10.0.0.12/32 -p - -o results.json
nibble -i targets.txt -p 22,80,443,8000-8100

رموز الخروج: 0 نجاح، 1 خطأ، 2 استخدام غير صحيح.

الترخيص

هذا المشروع مرخص بموجب MIT. راجع ملف LICENSE للحصول على التفاصيل.

ملاحظة: اسم "nibble" وأصول العلامة التجارية مستبعدة من هذا الترخيص، راجع LICENSE المنفصل لشروط العلامة التجارية.

بُني باستخدام Bubble Tea

تنزيل الأداة