أداة اختراق شاملة للاستيلاء عن بُعد على أجهزة أندرويد.
<div align="center"> # PhoneSploit Pro سكين الجيش السويسري لنظام أندرويد. أداة اختراق متكاملة مكتوبة بلغة `Python` للسيطرة عن بُعد على أجهزة أندرويد باستخدام `ADB` و`scrcpy` و`Nmap` و`Metasploit-Framework`.     </div> ## جدول المحتويات - [نظرة عامة](#overview) - [لقطات الشاشة](#screenshots) - [الميزات](#features) - [المتطلبات](#requirements) - [البدء](#getting-started) - [تثبيت التبعيات](#installing-dependencies) - [درس إعداد الجهاز](#device-setup-tutorial) - [التوافق](#compatibility) - [تثبيت الأدوات يدويًا](#installing-tools-manually) - [إخلاء المسؤولية](#disclaimer) - [المطوّر](#developer) - [الدعم](#support) - [الإسناد](#attribution) --- ## نظرة عامة #### امتلك الجهاز. بكل الطرق المهمة. اتصل عبر USB أو Wi‑Fi، ثم تحكّم في الجهاز، واستخرج البيانات، وبثّ الكاميرا والميكروفون، وأدِر التطبيقات، وأتمِت اختراقًا كاملًا عبر **Metasploit**، كل ذلك من قائمة واحدة. لم تعد بحاجة إلى حفظ الأوامر والوسائط، PhoneSploit Pro يفعل ذلك نيابةً عنك. اختر رقمًا ونفّذ. --- ## لقطات الشاشة 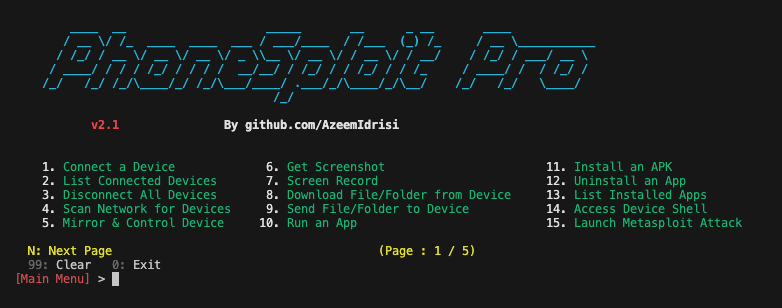 --- ## الميزات | الميزة | الوصف | | ---------------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **الاتصال بجهاز** | الاتصال بجهاز عن بُعد باستخدام ADB. | | **عرض الأجهزة المتصلة** | عرض جميع الأجهزة المتصلة حاليًا بـ ADB. | | **قطع اتصال جميع الأجهزة** | قطع اتصال كل جلسات ADB. | | **تحديد أجهزة متعددة** | إذا كانت عدة أجهزة ADB متصلة (USB أو شبكة)، اختر الجهاز الذي تريد استخدامه للجلسة (`ANDROID_SERIAL`). | | **إيقاف خادم ADB** | إيقاف عملية خادم ADB. | | **إعادة تشغيل خادم ADB** | إعادة تشغيل عملية خادم ADB. | | **الوصول إلى صدفة الجهاز** | فتح صدفة تفاعلية على الجهاز المتصل. | | **أكواد المفاتيح** | إرسال أكواد المفاتيح للتحكم في الجهاز عن بُعد. | | **فتح قفل الجهاز** | تشغيل الشاشة، والتمرير لأعلى، وإدخال كلمة المرور عند الحاجة. | | **قفل الجهاز** | قفل الجهاز. | | **إعادة التشغيل / إعادة الإقلاع** | إعادة تشغيل الجهاز أو إعادة إقلاعه إلى `System` أو `Recovery` أو `Bootloader` أو `Fastboot`. | | **إيقاف التشغيل** | إيقاف تشغيل الجهاز الهدف. | | **لقطة شاشة** | التقاط لقطة شاشة وسحبها إلى الكمبيوتر تلقائيًا. | | **تسجيل الشاشة** | تسجيل شاشة الجهاز الهدف لمدة محددة وسحب التسجيل إلى الكمبيوتر تلقائيًا. | | **لقطة شاشة / تسجيل شاشة مجهول** | التقاط لقطات شاشة أو تسجيلات شاشة وإزالة الملف من الجهاز الهدف بعد ذلك. | | **عرض الشاشة والتحكم** | عرض شاشة الجهاز الهدف والتحكم فيه. | | **عرض الملفات والمجلدات** | عرض جميع الملفات والمجلدات على الجهاز الهدف. | | **التنزيل من الجهاز** | تنزيل ملف أو مجلد من الجهاز الهدف. | | **الإرسال إلى الجهاز** | إرسال ملف أو مجلد من الكمبيوتر إلى الجهاز الهدف. | | **نسخ بيانات WhatsApp** | نسخ جميع بيانات WhatsApp إلى الكمبيوتر. | | **نسخ لقطات الشاشة** | نسخ جميع لقطات الشاشة إلى الكمبيوتر. | | **نسخ صور الكاميرا** | نسخ جميع صور الكاميرا إلى الكمبيوتر. | | **الكاميرا المباشرة** | بث فيديو مباشر من الكاميرا الأمامية أو الخلفية على الجهاز الهدف. | | **استخراج الرسائل النصية** | تصدير جميع الرسائل النصية من الجهاز إلى الكمبيوتر. | | **استخراج جهات الاتصال** | تصدير جميع جهات الاتصال من الجهاز إلى الكمبيوتر. | | **استخراج سجلات المكالمات** | تصدير جميع سجلات المكالمات من الجهاز إلى الكمبيوتر. | | **تشغيل تطبيق** | تشغيل تطبيق على الجهاز. | | **تثبيت APK** | تثبيت APK من الكمبيوتر إلى الجهاز الهدف. | | **تثبيت APKs مقسمة** | تثبيت التطبيقات التي تُوزَّع كعدة أجزاء APK (مثل حزم التقسيم). | | **إلغاء تثبيت تطبيق** | إزالة تطبيق مثبَّت. | | **عرض التطبيقات المثبَّتة** | عرض جميع التطبيقات المثبَّتة على الجهاز الهدف. | | **استخراج APK** | استخراج APK من تطبيق مثبَّت. | | **إيقاف تطبيق قسريًا** | إيقاف تطبيق قيد التشغيل قسريًا. | | **مسح بيانات التطبيق** | مسح التخزين/البيانات لتطبيق مختار (إعادة ضبط المصنع لذلك التطبيق). | | **إعادة تشغيل التطبيق** | إعادة تشغيل تطبيق (إيقاف قسري ثم إعادة تشغيل). | | **منح / سحب إذن** | منح أو سحب إذن وقت التشغيل لتطبيق. | | **فتح رابط** | فتح URL على الجهاز الهدف. | | **عرض صورة** | عرض صورة أو صورة فوتوغرافية على الجهاز الهدف. | | **تشغيل الصوت** | تشغيل ملف صوتي على الجهاز الهدف. | | **تشغيل الفيديو** | تشغيل فيديو على الجهاز الهدف. | | **إرسال رسالة نصية** | إرسال رسائل نصية عبر الجهاز الهدف. | | **معلومات الجهاز** | قراءة البنية والطراز والشريحة ومستوى التصحيح والتشفير والمعرّفات (IMEI عند إمكانية الوصول، الرقم التسلسلي، الرقم التسلسلي للإقلاع، Android ID). | | **الحسابات على الجهاز** | عرض أنواع الحسابات وأسمائها من `dumpsys account` (بدون رموز). | | **معلومات SIM / المشغّل** | خصائص SIM ومشغّل الشبكة المسجَّل مع بحث MCC-MNC دون اتصال عند توفره. | | **أجهزة Bluetooth** | تحليل تفريغ Bluetooth للأجهزة المقترنة/الأخيرة مع بحث MAC vendor (OUI) دون اتصال. | | **معلومات البطارية** | قراءة حالة البطارية والتفاصيل ذات الصلة. | | **تسجيل صوت الميكروفون** | تسجيل الصوت من الميكروفون. | | **بث صوت الميكروفون** | بث صوت الميكروفون مباشرة. | | **تسجيل صوت الجهاز** | تسجيل الصوت الداخلي للجهاز. | | **بث صوت الجهاز** | بث صوت الجهاز مباشرة. | | **اختراق الجهاز بالكامل** | تدفق Metasploit موجَّه مع فحوصات مسبقة (الجهاز، Metasploit، حالة الحمولة، LPORT)؛ اختر **LHOST** من الواجهات المحلية أو أدخل IP مخصصًا؛ اختياريًا **أعد استخدام** حمولة مثبَّتة أو أعد بنائها؛ تقدّم خطوة بخطوة أثناء بناء `msfvenom` لـ APK، وتثبيت ADB وتشغيله، وفتح **Metasploit-Framework** لمعالج `meterpreter`؛ **إلغاء تثبيت** اختياري للحمولة عند الانتهاء. | | **فحص شبكة LAN** | اكتشاف المضيفين على الشبكة المحلية للمساعدة في العثور على عنوان IP الهدف؛ فحص منافذ TCP `5555` و `5554` مع اكتشاف الخدمة وإظهار بصمات ADB ذات الصلة وتلميحات لأهداف Android/ADB المحتملة. | | **إعادة توجيه منفذ TCP** | إعادة توجيه أو عكس أو عرض أو إزالة أو إزالة جميع قواعد إعادة توجيه منفذ TCP عبر ADB. | | **حفظ مقتطف logcat** | التقاط جزء من مخرجات `logcat` وحفظه في ملف على الكمبيوتر. | | **بث logcat مباشر** | بث `logcat` مباشرة من الجهاز. | | **لقطة الشبكة** | عرض لقطة لواجهات الشبكة والاتصال على الجهاز. | | **إعدادات المطوّر** | فتح شاشة **خيارات المطوّر** في النظام على الجهاز. | | **قراءة الإعدادات المحلية** | قراءة الإعدادات المحلية وإعدادات اللغة من الجهاز. | | **بقاء الشاشة قيد التشغيل** | ضبط `svc power stayon` (البقاء قيد التشغيل عبر USB، أو البقاء قيد التشغيل دائمًا، أو إيقاف البقاء قيد التشغيل). | | **تفريغ حالة Wi‑Fi** | تفريغ حالة Wi‑Fi التفصيلية من الجهاز؛ تُعلِّق أسطر الملخص على MAC/BSSID مع vendor (OUI) دون اتصال. | --- [Read more](https://github.com/azeemidrisi/phonesploit-pro)









