 aws-samples/drs-malware-scan
قم بإجراء فحص للبرامج الضارة قائم على الملفات على خوادمك المحلية باستخدام AWS

قد يكون من الصعب على فرق الأمان مراقبة جميع الخوادم المحلية باستمرار بسبب قيود الميزانية والموارد. لا تكفي برامج مكافحة الفيروسات القائمة على التوقيعات وحدها لأن البرامج الضارة الحديثة تستخدم تقنيات إخفاء مختلفة. قد يفتقر مدراء الخوادم إلى الرؤية عبر أحداث الأمان في جميع الخوادم تاريخياً. يُعد تحديد الأنظمة المخترقة والنسخ الاحتياطية الآمنة للاستعادة منها أثناء الحوادث أمراً صعباً بدون مراقبة وتنبيه مركزي. يتطلب من مدراء الخوادم إعداد وصيانة أدوات أمان إضافية للكشف المتقدم عن التهديدات، وهو أمر مرهق. متوسط الوقت السريع لاكتشاف وعلاج الإصابات أمر بالغ الأهمية ولكنه صعب التحقيق بدون الحل الآلي المناسب.
يُعد تحديد صورة النسخ الاحتياطي الآمنة للاستعادة منها أثناء الحوادث بدون معلومات استخباراتية شاملة عن التهديدات مشكلة صعبة أخرى. حتى إذا كانت النسخ الاحتياطية متاحة، فبدون معرفة الوقت المحدد الذي تم فيه اختراق النظام، من الخطر الاستعادة بشكل أعمى من النسخ الاحتياطية. هذا يزيد من فرصة استعادة البرامج الضارة وفقدان المزيد من البيانات والأنظمة القيمة أثناء الاستجابة للحوادث. هناك حاجة إلى حل آلي يمكنه تحديد الجدول الزمني للتسلل والتوصية بنسخ احتياطية آمنة للاستعادة.
يستفيد الحل من AWS Elastic Disaster Recovery (AWS DRS) و Amazon GuardDuty و AWS Security Hub لمعالجة تحديات اكتشاف البرامج الضارة للخوادم المحلية.
توفر هذه المجموعة من الخدمات طريقة فعالة من حيث التكلفة لمراقبة الخوادم المحلية باستمرار بحثاً عن البرامج الضارة دون التأثير على الأداء. كما تساعد في تحديد نقاط الاستعادة الآمنة في الوقت المناسب للنسخ الاحتياطية للاستعادة من خلال تحديد الجدول الزمني للاختراقات عبر تحليلات التهديدات المركزية.
AWS Elastic Disaster Recovery (AWS DRS) يقلل من وقت التوقف وفقدان البيانات من خلال استعادة سريعة وموثوقة للتطبيقات المحلية والسحابية باستخدام تخزين ميسور التكلفة وحوسبة صغيرة واستعادة نقطة زمنية.
Amazon GuardDuty هي خدمة كشف التهديدات التي تراقب حسابات وأعباء العمل في AWS باستمرار بحثاً عن الأنشطة الضارة وتقدم نتائج أمنية مفصلة للرؤية والعلاج.
AWS Security Hub هي خدمة إدارة وضع الأمان السحابي (CSPM) التي تجري فحوصات أفضل الممارسات الأمنية، وتجمع التنبيهات، وتتيح العلاج الآلي.
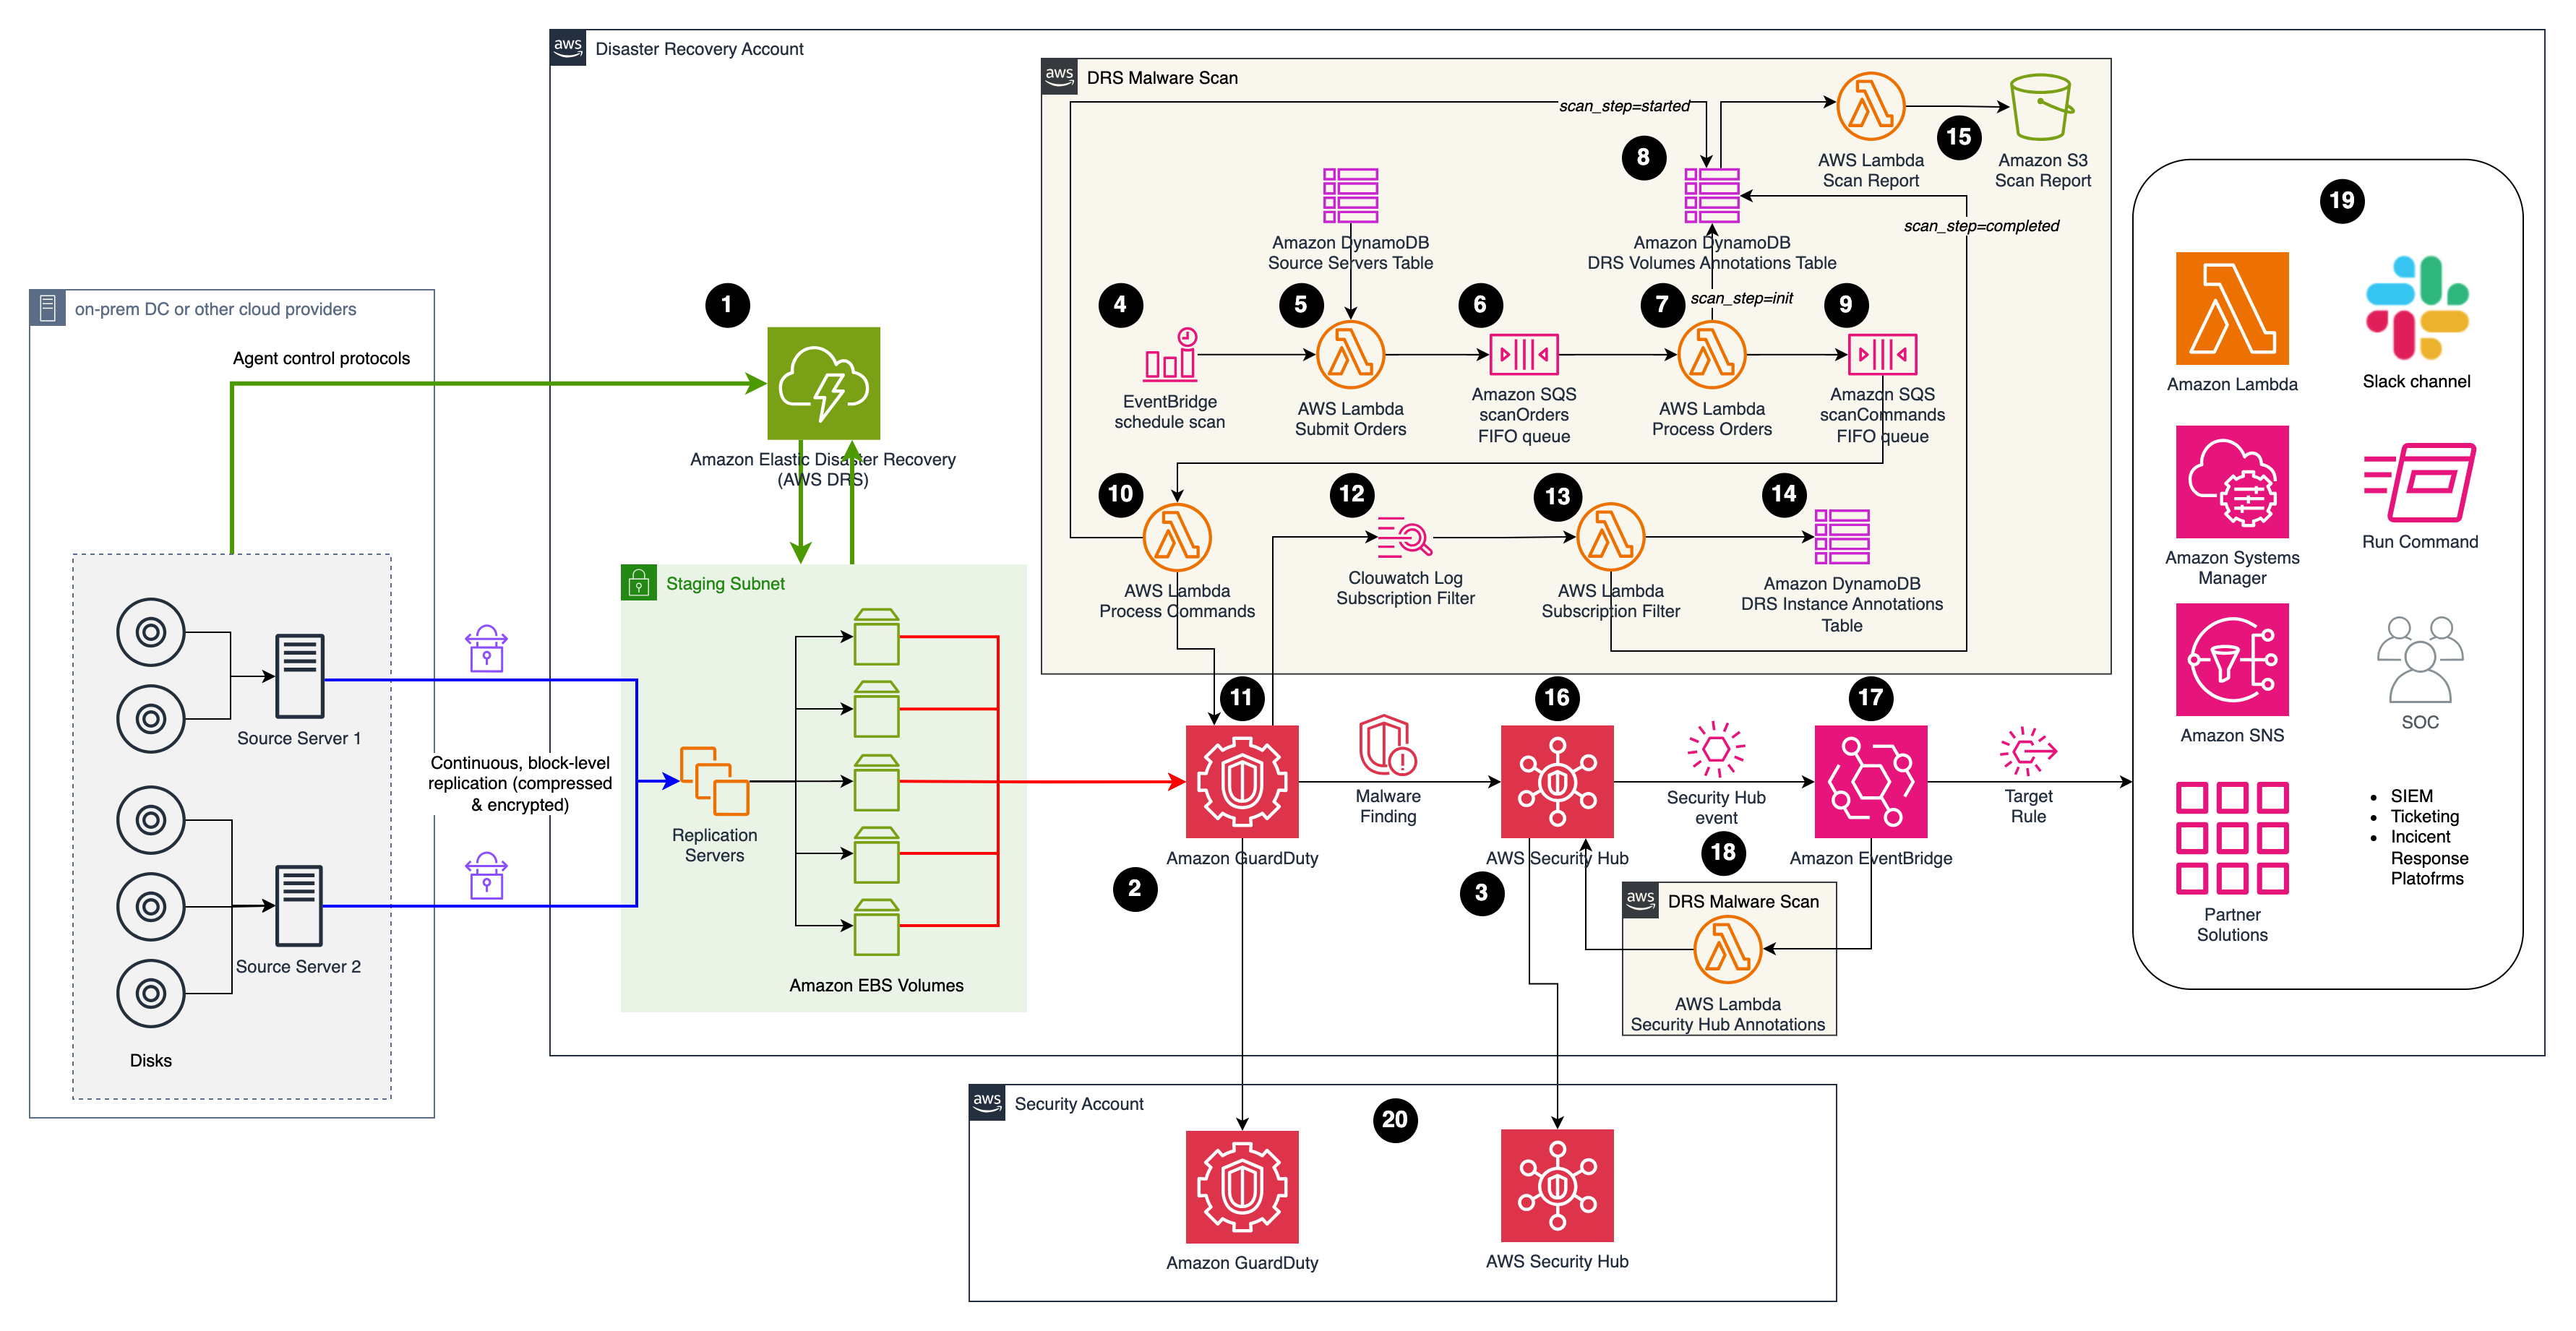
يفترض حل فحص البرامج الضارة أن الخوادم المحلية يتم بالفعل نسخها باستخدام AWS DRS، وأن Amazon GuardDuty و AWS Security Hub مفعلان. ستنشر حزمة CDK في هذا المستودع فقط المربعات الموسومة بـ DRS Malware Scan في مخطط الهندسة المعمارية.
حساب AWS.
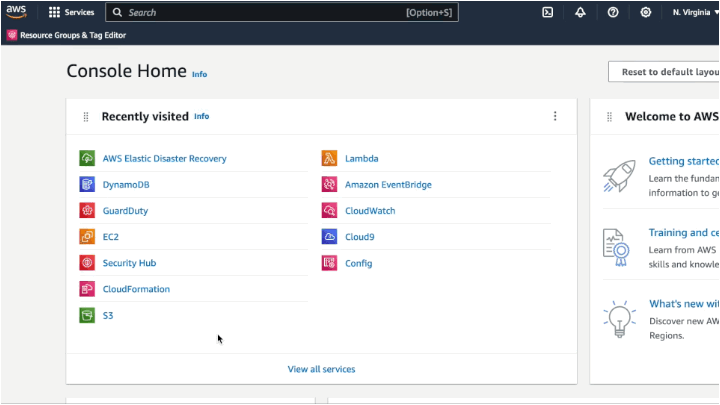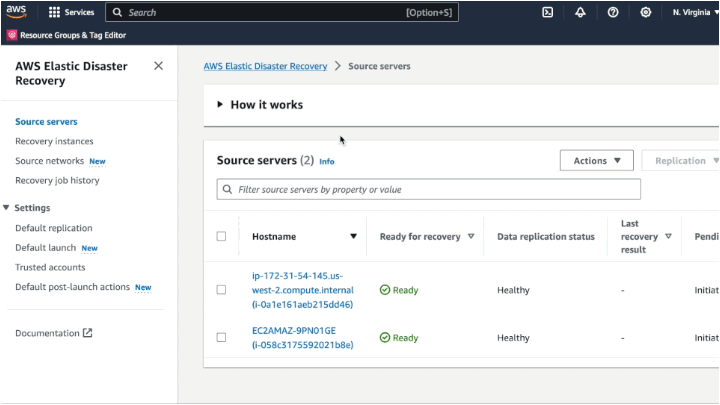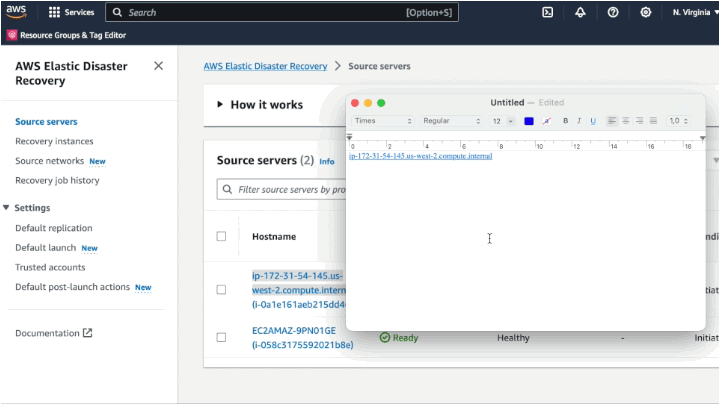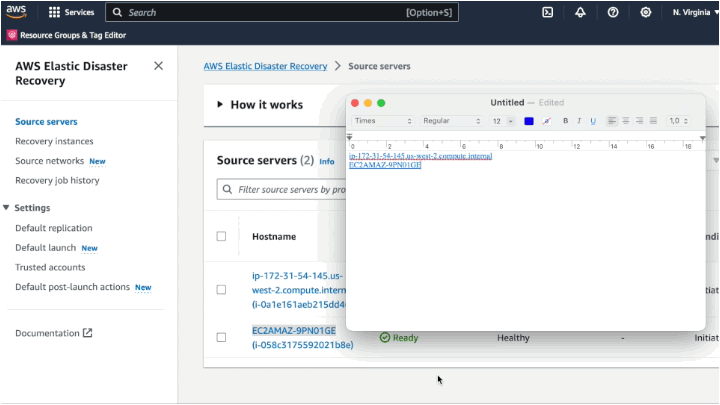
تم تكوين Amazon Elastic Disaster Recovery (DRS) مع وجود خادم مصدر واحد على الأقل في حالة مزامنة. إذا لم يكن الأمر كذلك، فيرجى مراجعة هذه الوثائق. يجب أن يأخذ تكوين النسخ المتماثل في الاعتبار تشفير EBS باستخدام مفتاح مُدار مخصص (CMK) من AWS Key Management Service (AWS KMS). لا يدعم Amazon GuardDuty Malware Protection مفتاح AWS المُدار الافتراضي لـ EBS.
صلاحيات IAM لنشر مكونات هذا الحل.
تفعيل Amazon GuardDuty. إذا لم يكن الأمر كذلك، فيرجى مراجعة هذه الوثائق.
تفعيل Amazon Security Hub. إذا لم يكن الأمر كذلك، فيرجى مراجعة هذه الوثائق.
تحذير
حالياً، لا يدعم فحص برامج Amazon GuardDuty الضارة أحجام EBS المشفرة بمفاتيح مُدارة بواسطة EBS. إذا كنت ترغب في استخدام هذا الحل لفحص خوادمك المحلية (أو من سحابة أخرى) المنسوخة باستخدام DRS، فأنت بحاجة إلى إعداد نسخ DRS باستخدام مفتاح التشفير الخاص بك في KMS. إذا كنت تستخدم حالياً مفاتيح مُدارة بواسطة EBS مع خوادمك المنسوخة، يمكنك تغيير إعدادات التشفير لاستخدام مفتاح KMS الخاص بك في وحدة تحكم DRS.
أنشئ بيئة Cloud9 مع صورة Ubuntu (على الأقل t3.small للحصول على أداء أفضل) في حساب AWS الخاص بك. افتح بيئة Cloud9 الخاصة بك وانسخ الكود في هذا المستودع. ملاحظة: Amazon Linux 2 لديه node v16 الذي لم يعد مدعوماً منذ 2023-09-11.
git clone https://github.com/aws-samples/drs-malware-scan
cd drs-malware-scan
sh check_loggroup.sh
انشر حزمة CDK عن طريق تشغيل الأمر التالي في محطة Cloud9 وتأكيد النشر.
