
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/austin-weeks/miasma
الاستخبارات مفتوحة المصدر (OSINT)جمع المعلوماتأمن الويبزاحف الويبمكافحة الروبوتاتأمن الذكاء الاصطناعي
GitHubaustin-weeks/miasma

miasma

احتجاز أدوات تجريف الويب الذكاء الاصطناعي في حفرة سم لا نهائية.

عرض المستودع
1.2k3870منذ 13 أيامتمت المراجعة من قبل Kitploit
مشاركة

Miasma

No AI crates.io downloads Docker Pulls GitHub commits since latest release

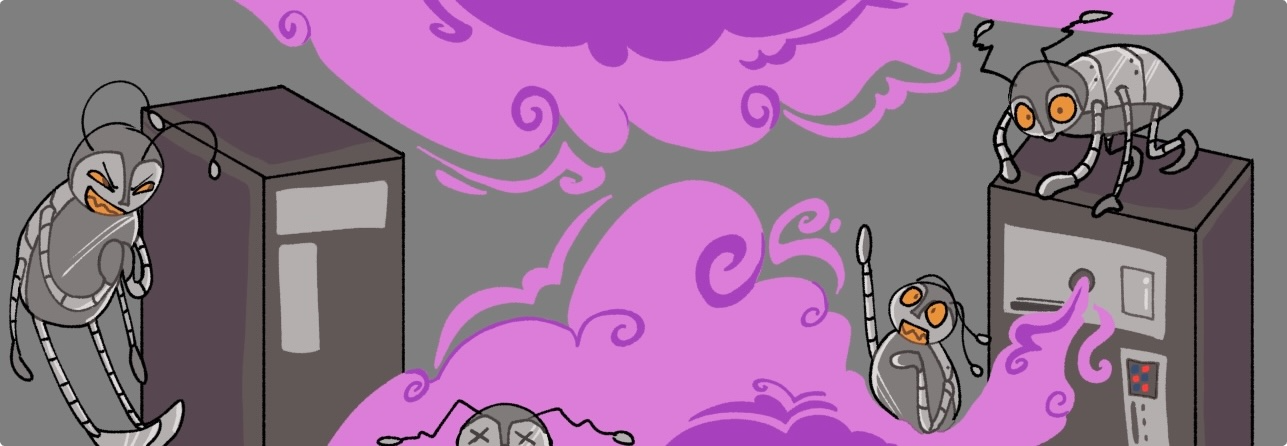
Web crawlers getting stuck in a cloud of poison miasma

تقوم شركات الذكاء الاصطناعي بجمع البيانات من الإنترنت باستمرار وعلى نطاق هائل، حيث تبتلع كل محتوياته لاستخدامها كبيانات تدريب لنماذجها التالية. إذا كان لديك موقع ويب عام، فإنهم يسرقون عملك بالفعل.

تحاول العديد من الأدوات حظر برامج الزحف، ولكن ماذا لو تمكنت من معاقبتها بدلاً من ذلك؟

هذا بالضبط ما يفعله Miasma! فهو يرسل بيانات تدريب مسمومة إلى برامج الزحف إلى جانب روابط ذاتية الإشارة. فتقع برامج الزحف في حلقة من المحتوى الرديء المصمم لتدهور جودة نماذجها.

يتميز Miasma بسرعته الفائقة مع بصمة ذاكرة ضئيلة. نحن نؤمن بأنه لا ينبغي عليك تحمل عبء حسابي للدفاع عن محتواك.

اطلع على وثائقنا للبدء!

التثبيت

Miasma متاح كـ صورة Docker، أو مكتبة Rust، أو ملف تنفيذي جاهز، أو عبر مدير الحزم المفضل لديك.

Package Managers


[!CAUTION] هناك بعض المخاطر في نشر هذا البرنامج. يرجى قراءة وثائقنا بالكامل والاطلاع على إخلاء المسؤولية قبل الاستخدام.

فن البانر من تصميم @cerberussaturn07

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →