
 artusec/pivotool
أداة ما بعد الاستغلال تعتمد على Bash للتنقل الشبكي شبه الآلي، مما يتيح الحركة الجانبية عبر الأنظمة المخترقة أثناء اختبارات الاختراق.


pivotool في الاختراق الأخلاقي، كما هو متوقع، هي أداة بسيطة مكتوبة بلغة bash يمكنها مساعدتك في مرحلة ما بعد الاستغلال للتنقل إلى أنظمة أخرى.
Pivotool هي أداة لا تدّعي إحداث ثورة في مرحلة ما بعد الاستغلال في اختبار الاختراق، ولكنها يمكن أن تساعدك في توفير الوقت وتنظيم العمل.
تتكون من سكريبت واحد مكتوب بلغة bash، مع عدد قليل من التبعيات التي عادة ما تكون مثبتة على أي نظام يشبه يونكس (إصدار Go من الأداة مع ملف ثنائي مستقل قيد العمل :) ).
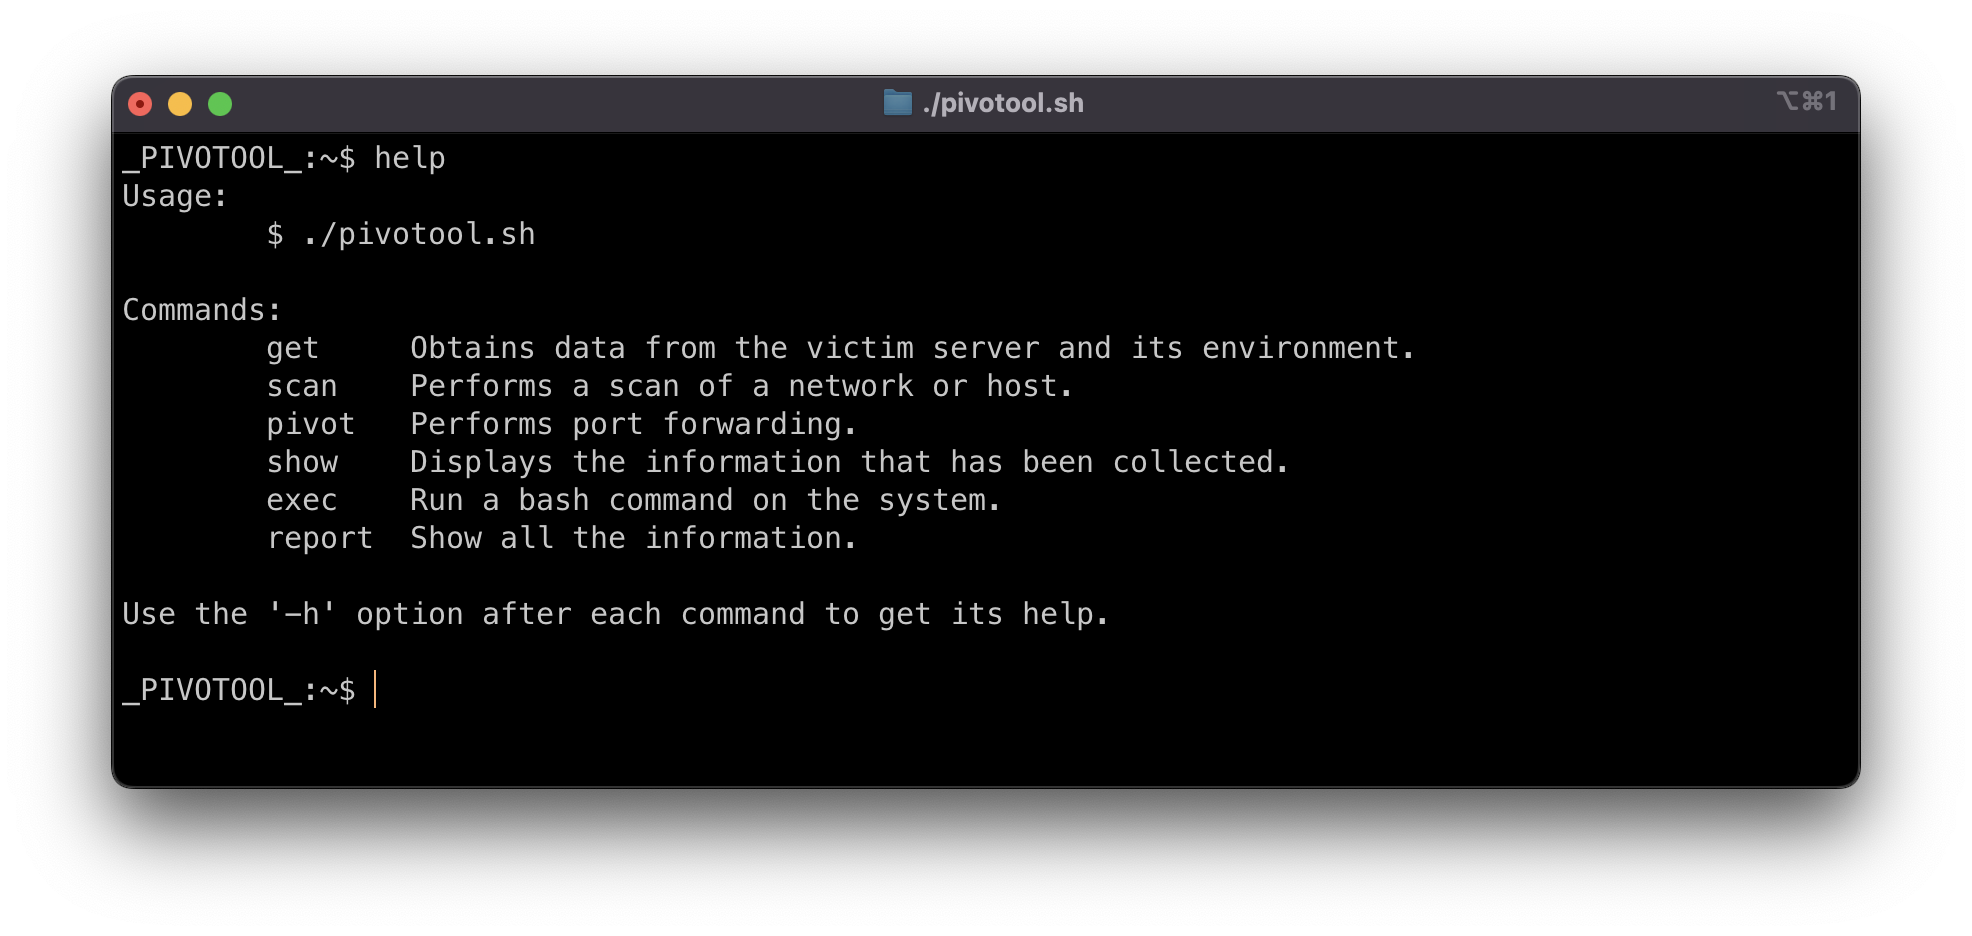
طريقة التشغيل شبه تلقائية. تقدم موجه أوامر جديد تشير فيه إلى الإجراءات التي تريد تنفيذها.
أنا متأكد من أنها ستحتوي على الكثير من الأخطاء والعديد من فرص التحسين والكفاءة وما إلى ذلك. لا تتردد في الإشارة إليها في قسم المشكلات.
شكراً! :D
version: "3.9"
services:
    attacker:
        hostname: attacker
        build:
            context: .
            dockerfile: ./Dockerfile_Attacker
        stdin_open: true
        container_name: attacker
        restart: always
        networks:
            internet:
                ipv4_address: 172.16.0.11
        init: true

    http_server:
        image: httpd:2.4
        hostname: http-server
        container_name: http-server
        restart: always
        expose:
            - "80"
        networks:
            internet:
                ipv4_address: 172.16.0.12
            internal_network:
                ipv4_address: 10.11.12.11

    ssh_server:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: ssh-server
        container_name: ssh-server
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
          - USER_PASSWORD=password
          - USER_NAME=arturo
        networks:
            internet:
                ipv4_address: 172.16.0.13
            internal_network:
                ipv4_address: 10.11.12.12

    backend:
        build:
            context: .
            dockerfile: ./Dockerfile_SSH
        hostname: backend
        container_name: backend
        restart: always
        environment:
          - PUID=1000
          - PGID=1000
          - TZ=Europe/Madrid
          - PASSWORD_ACCESS=true
        networks:
            internal_network:
                ipv4_address: 10.11.12.13

networks:
    internet:
        name: internet
        ipam:
            config:
                - subnet: 172.16.0.0/24
    internal_network:
        name: internal_network
        ipam:
            config:
                - subnet: 10.11.12.0/24
docker compose up -d
docker exec -it ssh-server bash



راجع ملف LICENSE.







