
 aquasecurity/starboard
تم الاستغناء عنها بواسطة https://github.com/aquasecurity/trivy-operator

أعلنا عن خططنا لوقف Starboard ودمجه في Trivy.
تم إعادة تقديم Starboard CLI كأمر trivy kubernetes و starboard-operator مع التركيز على قدرات trivy متاح كـ Trivy-Operator.
لن نقبل ميزات/طلبات سحب/مشكلات جديدة. نشجعك على المساهمة في Trivy-Operator و Trivy CLI والتأثير في مستقبل Trivy Kubernetes.
لمزيد من المعلومات و discussions
اطلع على الأحدث: What's next for Trivy Q&A
مجموعة أدوات أمنية أصلية لـ Kubernetes.


هناك العديد من أدوات الأمان في عالم السحابة الأصلية، التي أنشأتها Aqua وغيرها، لتحديد وإبلاغ المستخدمين بالمشكلات الأمنية في أحمال عمل Kubernetes ومكونات البنية التحتية. ومع ذلك، بغض النظر عن مدى قوتها وفائدتها، فإنها تميل إلى الجلوس بجانب Kubernetes، حيث يتطلب كل منتج جديد من المستخدمين تعلم مجموعة منفصلة من الأوامر وخطوات التثبيت لتشغيلها والعثور على معلومات الأمان الهامة.
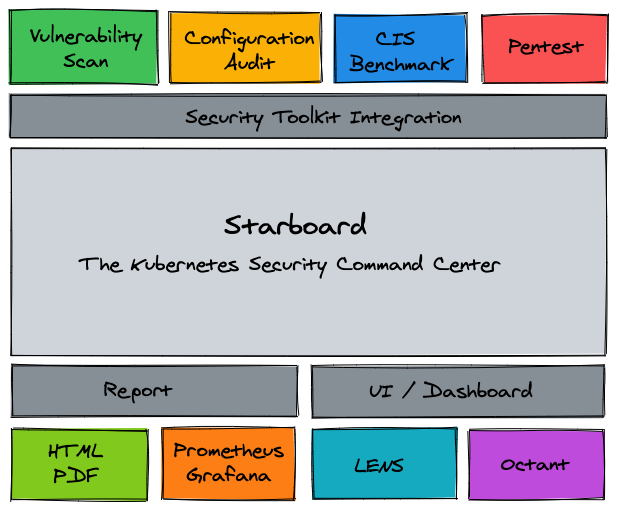
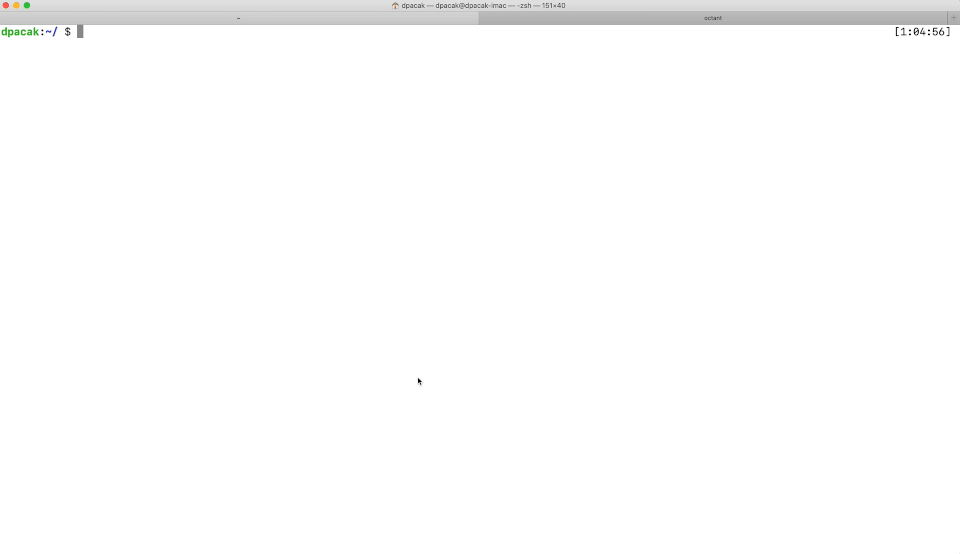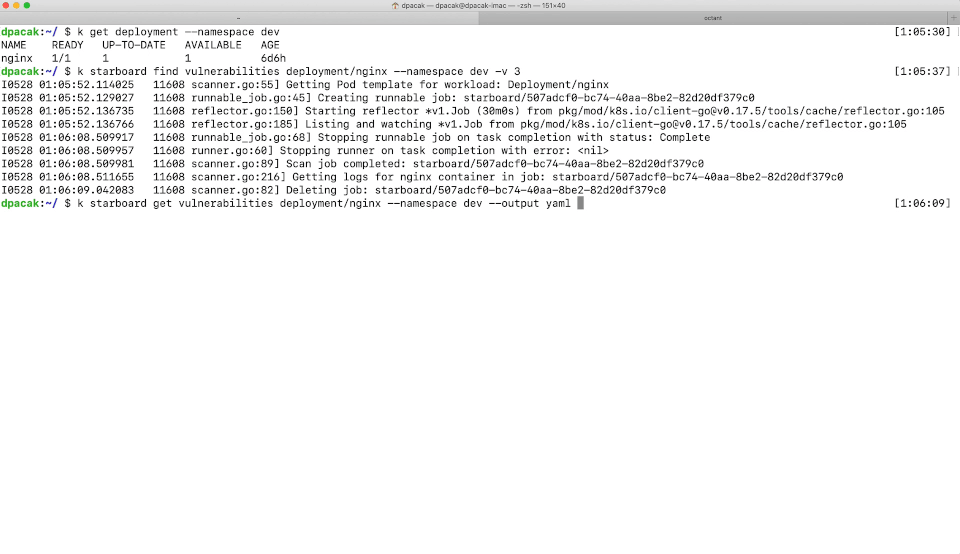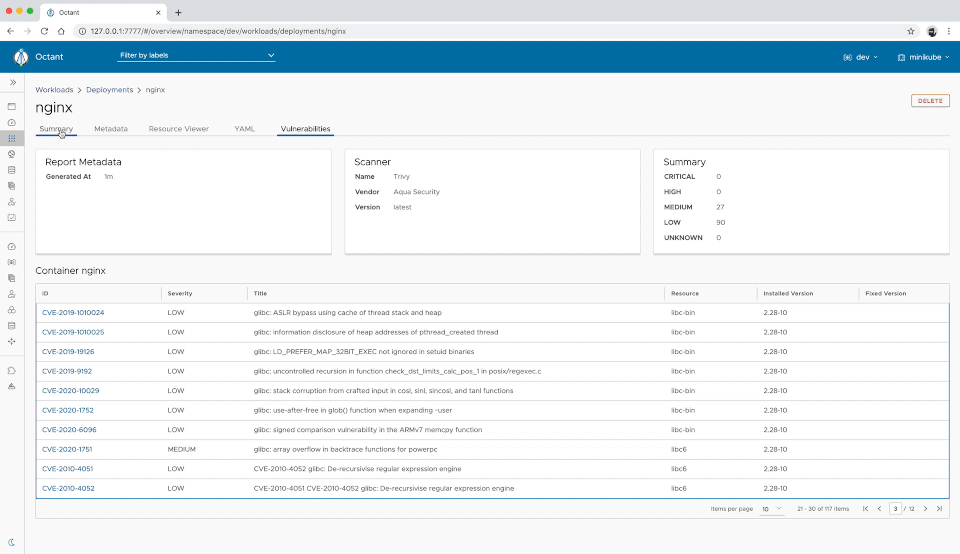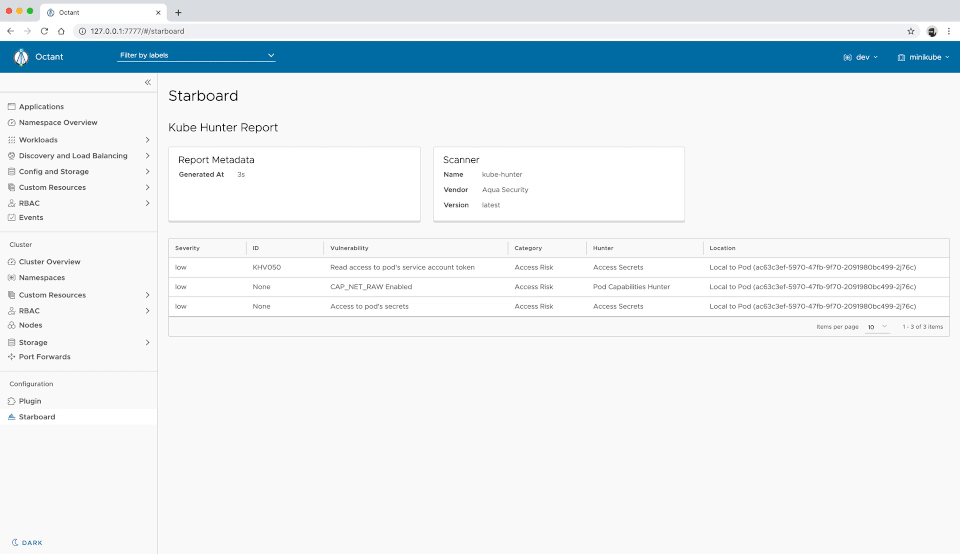
يحاول Starboard دمج أدوات الأمان غير المتجانسة من خلال دمج مخرجاتها في CRDs الخاصة بـ Kubernetes (تعريفات الموارد المخصصة) ومن هناك، جعل تقارير الأمان قابلة للوصول عبر Kubernetes API. بهذه الطريقة يمكن للمستخدمين العثور على المخاطر المتعلقة بالموارد المختلفة وعرضها بطريقة نسميها أصلية لـ Kubernetes.
يوفر Starboard:
يمكن استخدام Starboard:
كـ Kubernetes operator لتحديث تقارير الأمان تلقائيًا استجابةً لأحمال العمل والتغييرات الأخرى على مجموعة Kubernetes - على سبيل المثال، بدء فحص الثغرات عند بدء Pod جديد أو تشغيل معايير CIS عند إضافة Node جديدة.
كـ أمر، بحيث يمكنك تشغيل الفحوصات وعرض المخاطر بطريقة متوافقة مع kubectl أو كجزء من خط أنابيب CI/CD الخاص بك.
على الرغم من أننا نحاول الحفاظ على الإصدارات الجديدة متوافقة مع الإصدارات السابقة، إلا أن هذا المشروع لا يزال قيد التطوير، وقد تتغير بعض واجهات API و Custom Resource Definitions.
توفر Documentation الرسمية أدلة تفصيلية للتثبيت والتكوين واستكشاف الأخطاء وإصلاحها والبدء السريع.
تعرف على كيفية تثبيت أمر Starboard From the Binary Releases واتبع دليل Getting Started لإنشاء أول تقارير الثغرات وتدقيق التكوين.
يمكنك تثبيت مشغل Starboard باستخدام Static YAML Manifests واتبع دليل Getting Started لرؤية كيفية إنشاء تقارير الثغرات وتدقيق التكوين تلقائيًا.
اقرأ المزيد عن دوافع المشروع في مدونة Starboard: The Kubernetes-Native Toolkit for Unifying Security.
في هذه المرحلة المبكرة، يسعدنا تلقي ملاحظاتك حول المفهوم العام لـ Starboard. بمرور الوقت، نود رؤية مساهمات تدمج أدوات أمان مختلفة حتى يتمكن المستخدمون من الوصول إلى معلومات الأمان بطرق قياسية أصلية لـ Kubernetes.
Starboard هو مشروع مفتوح المصدر لـ Aqua Security.
تعرف على Open Source Work and Portfolio.
انضم إلى المجتمع، وتحدث إلينا حول أي موضوع في GitHub Discussions أو Slack.

