 aquasecurity/chain-bench
يدقق الامتثال الأمني لسلسلة توريد البرامج وفقًا لمعيار CIS، حيث يفحص إعدادات SCM، وحماية الفروع، والتبعيات، وخطوط أنابيب CI/CD بحثًا عن المخاطر.

[📖 الوثائق][docs]
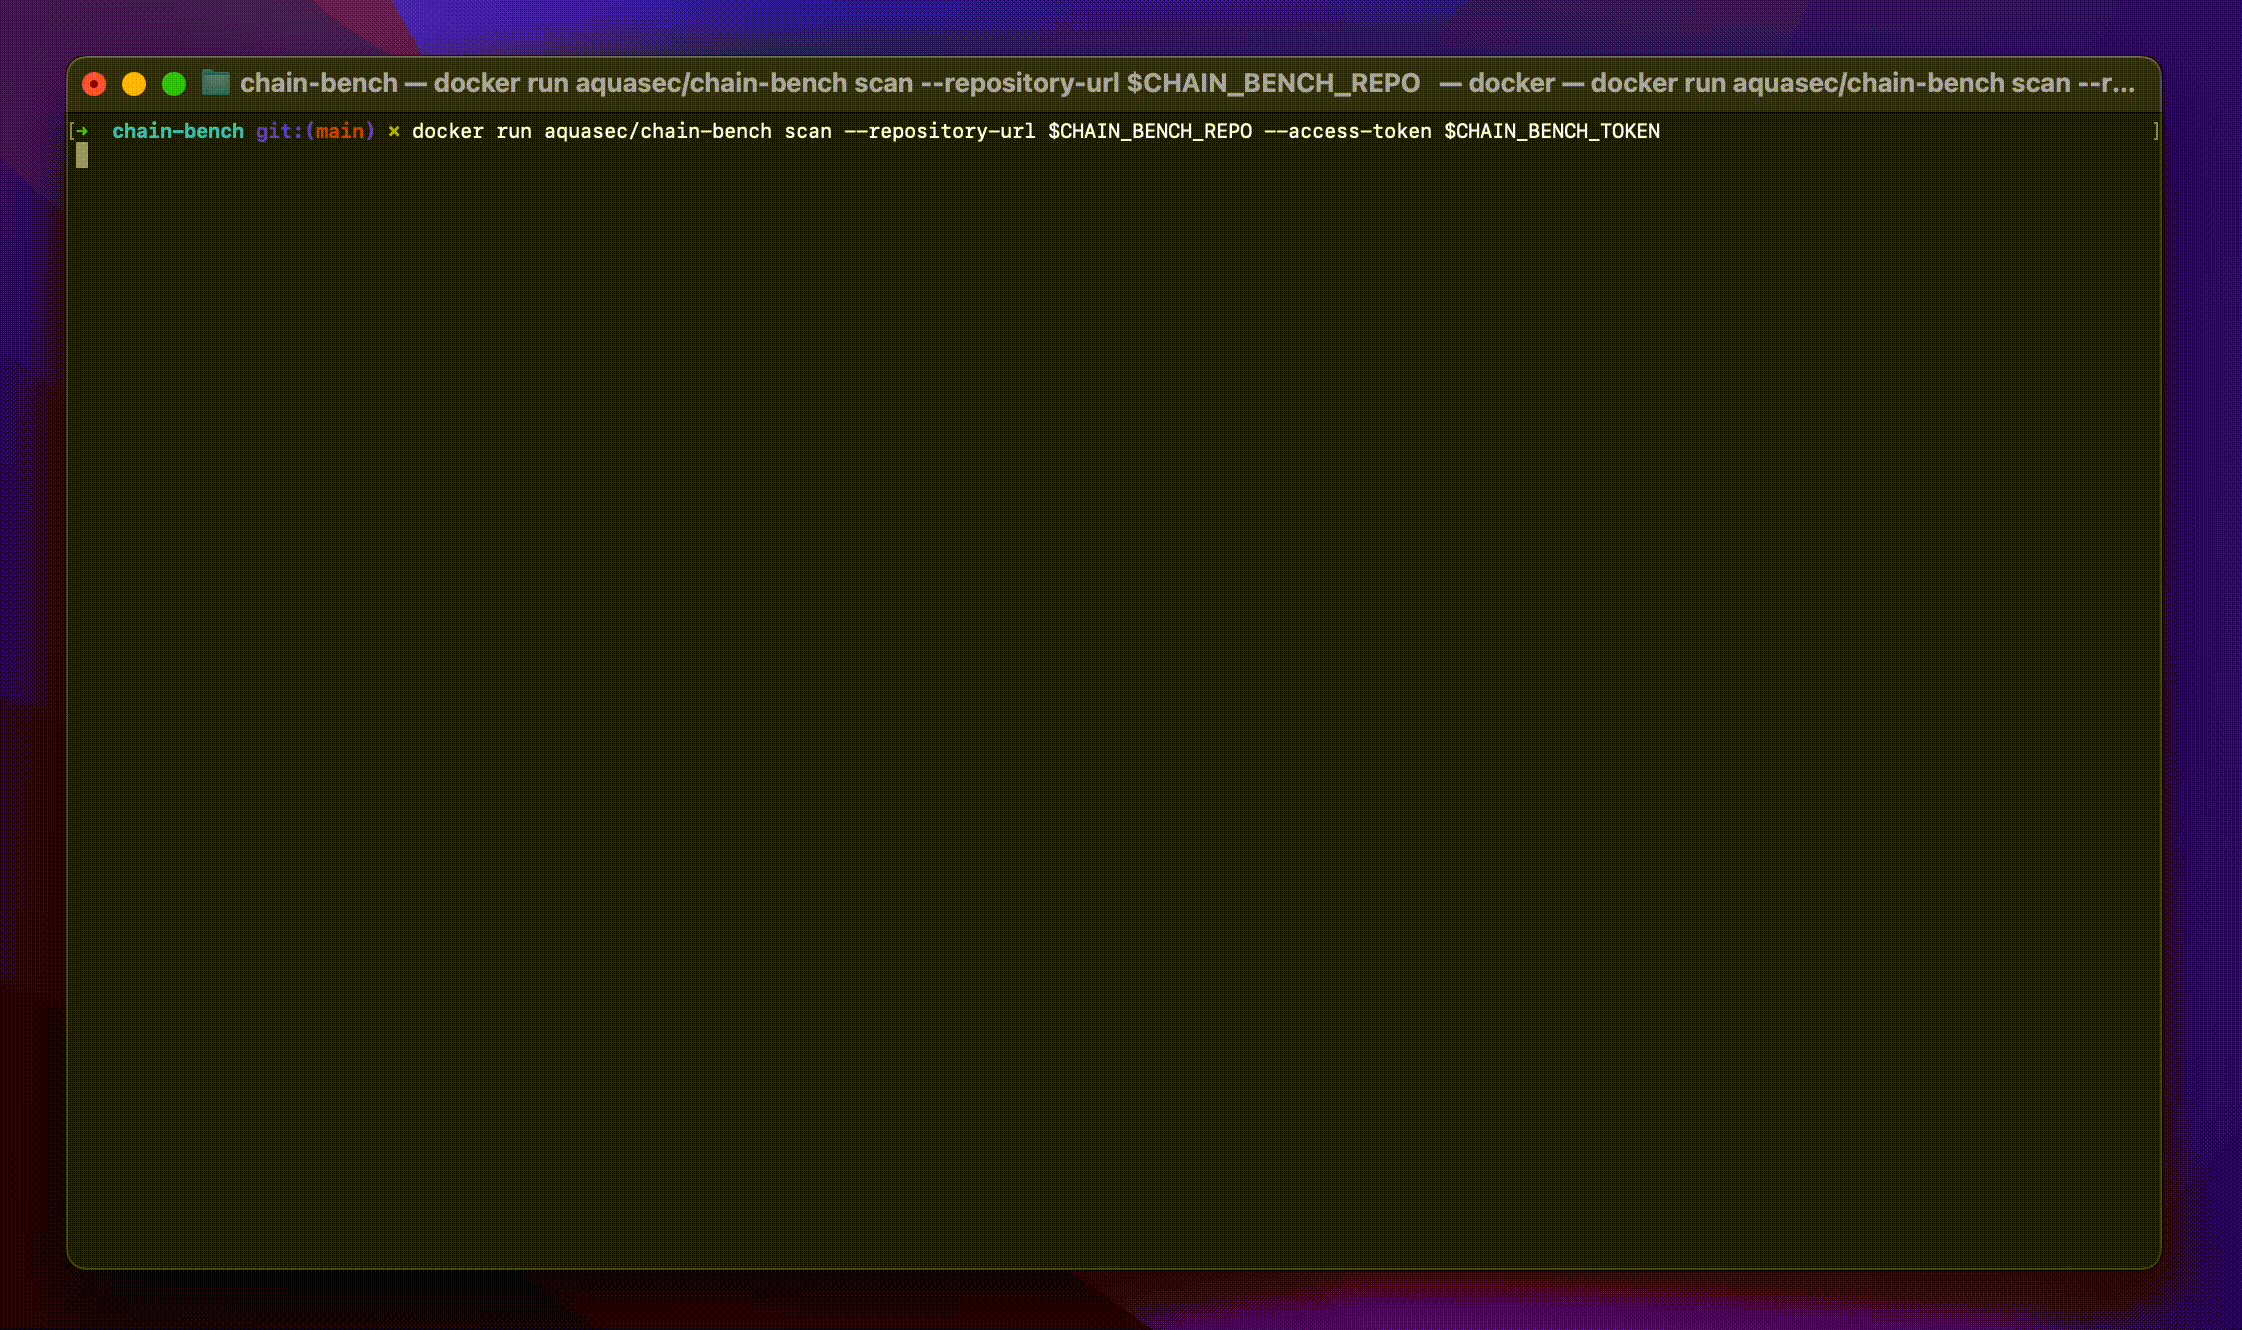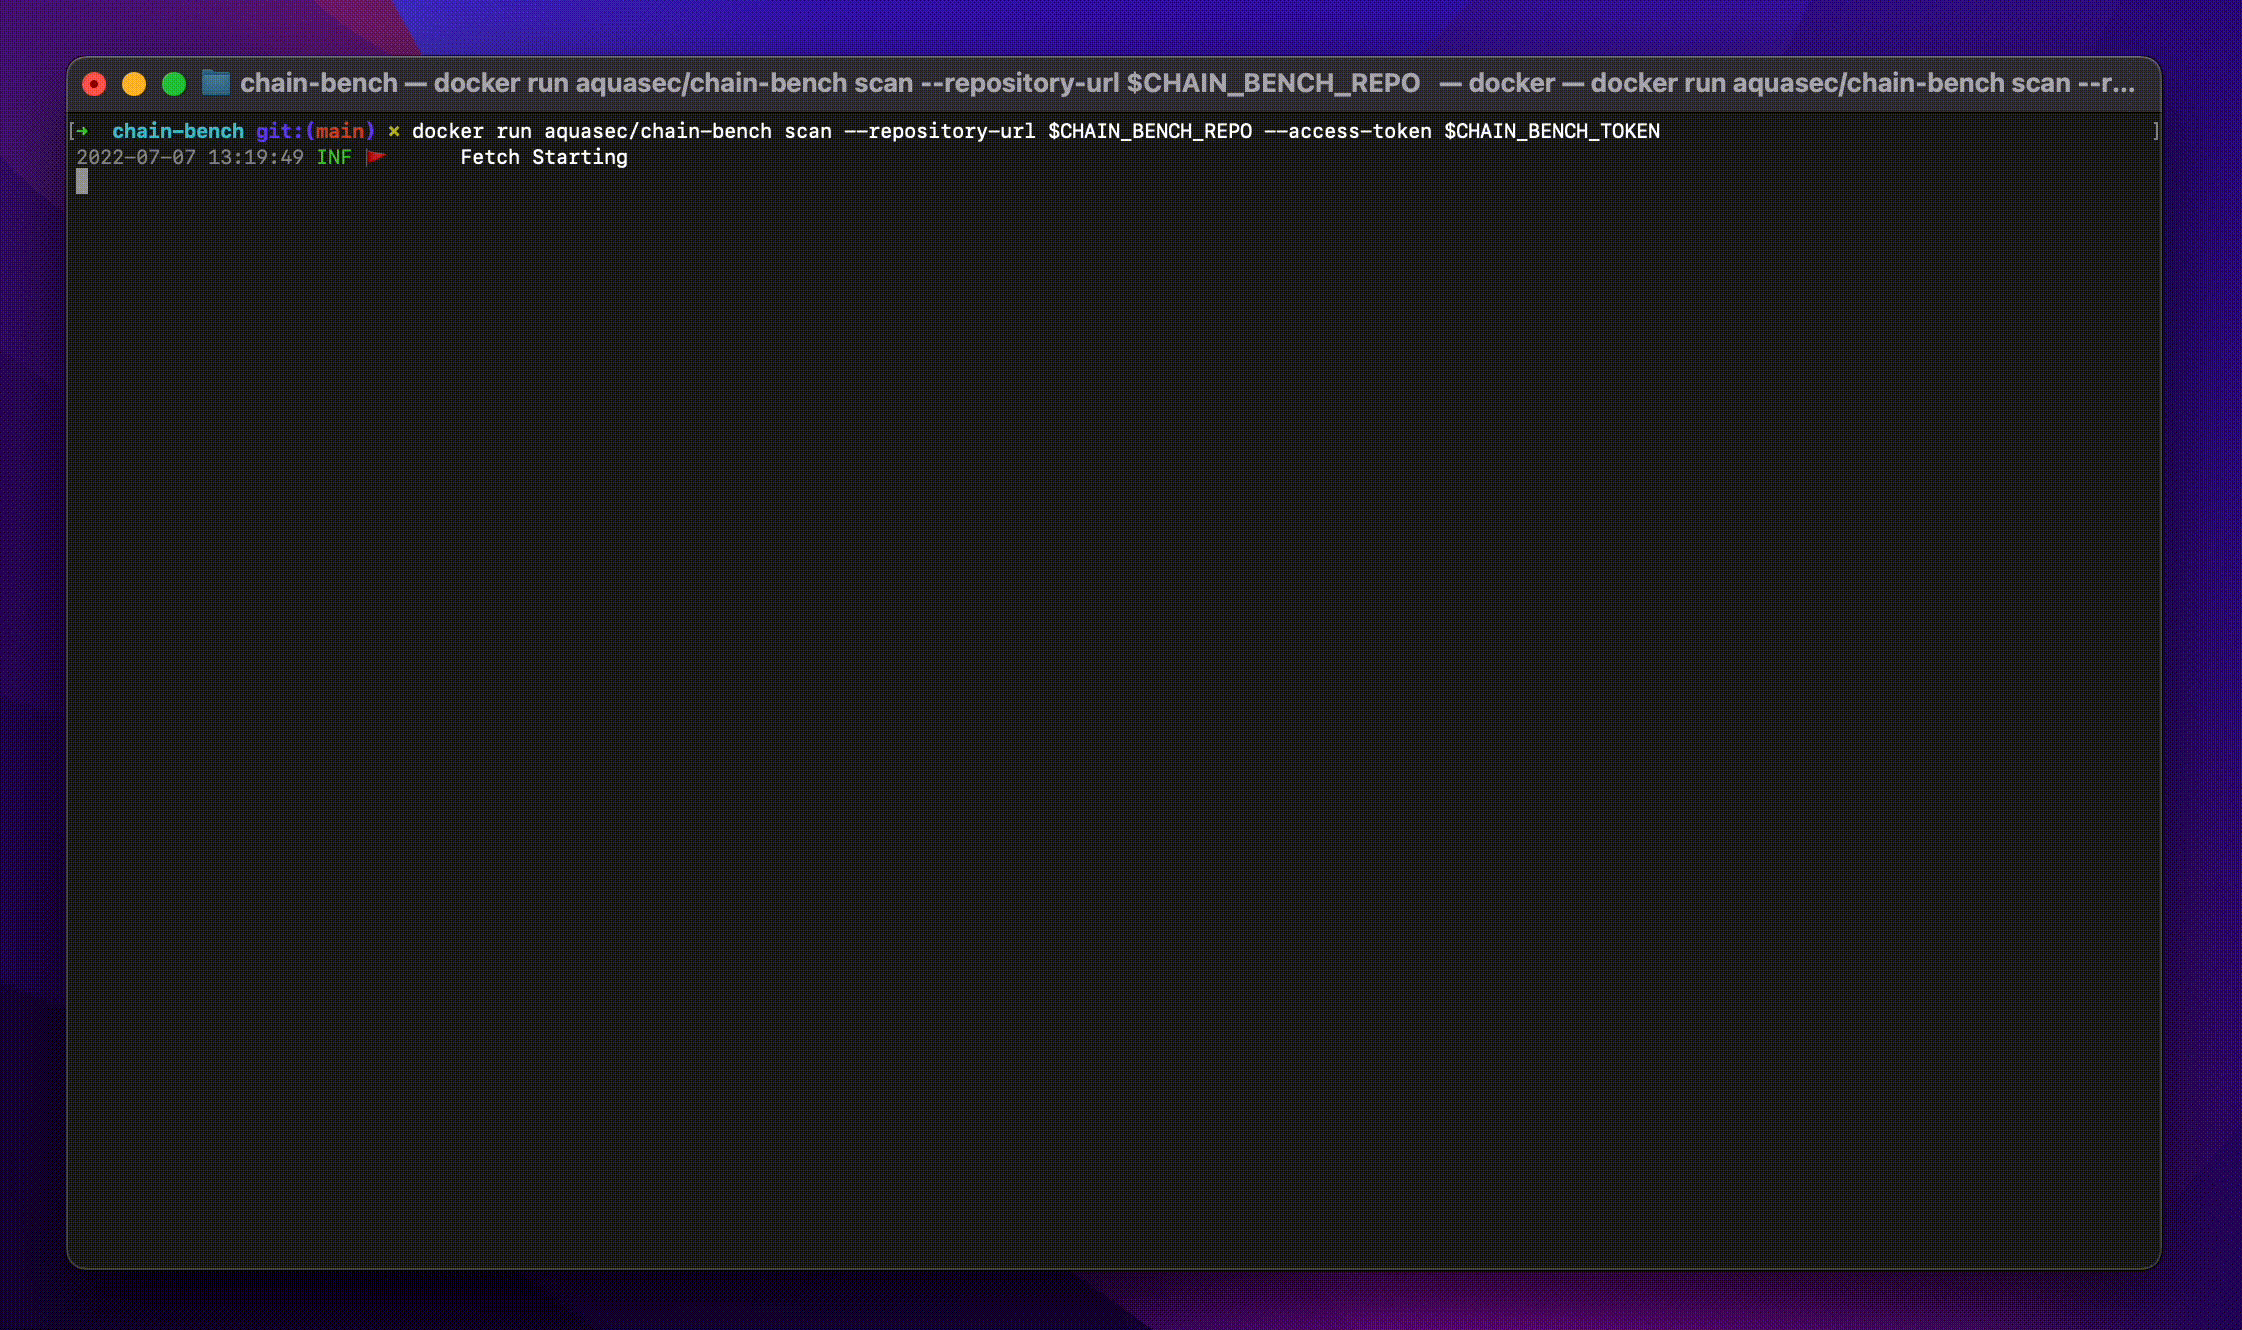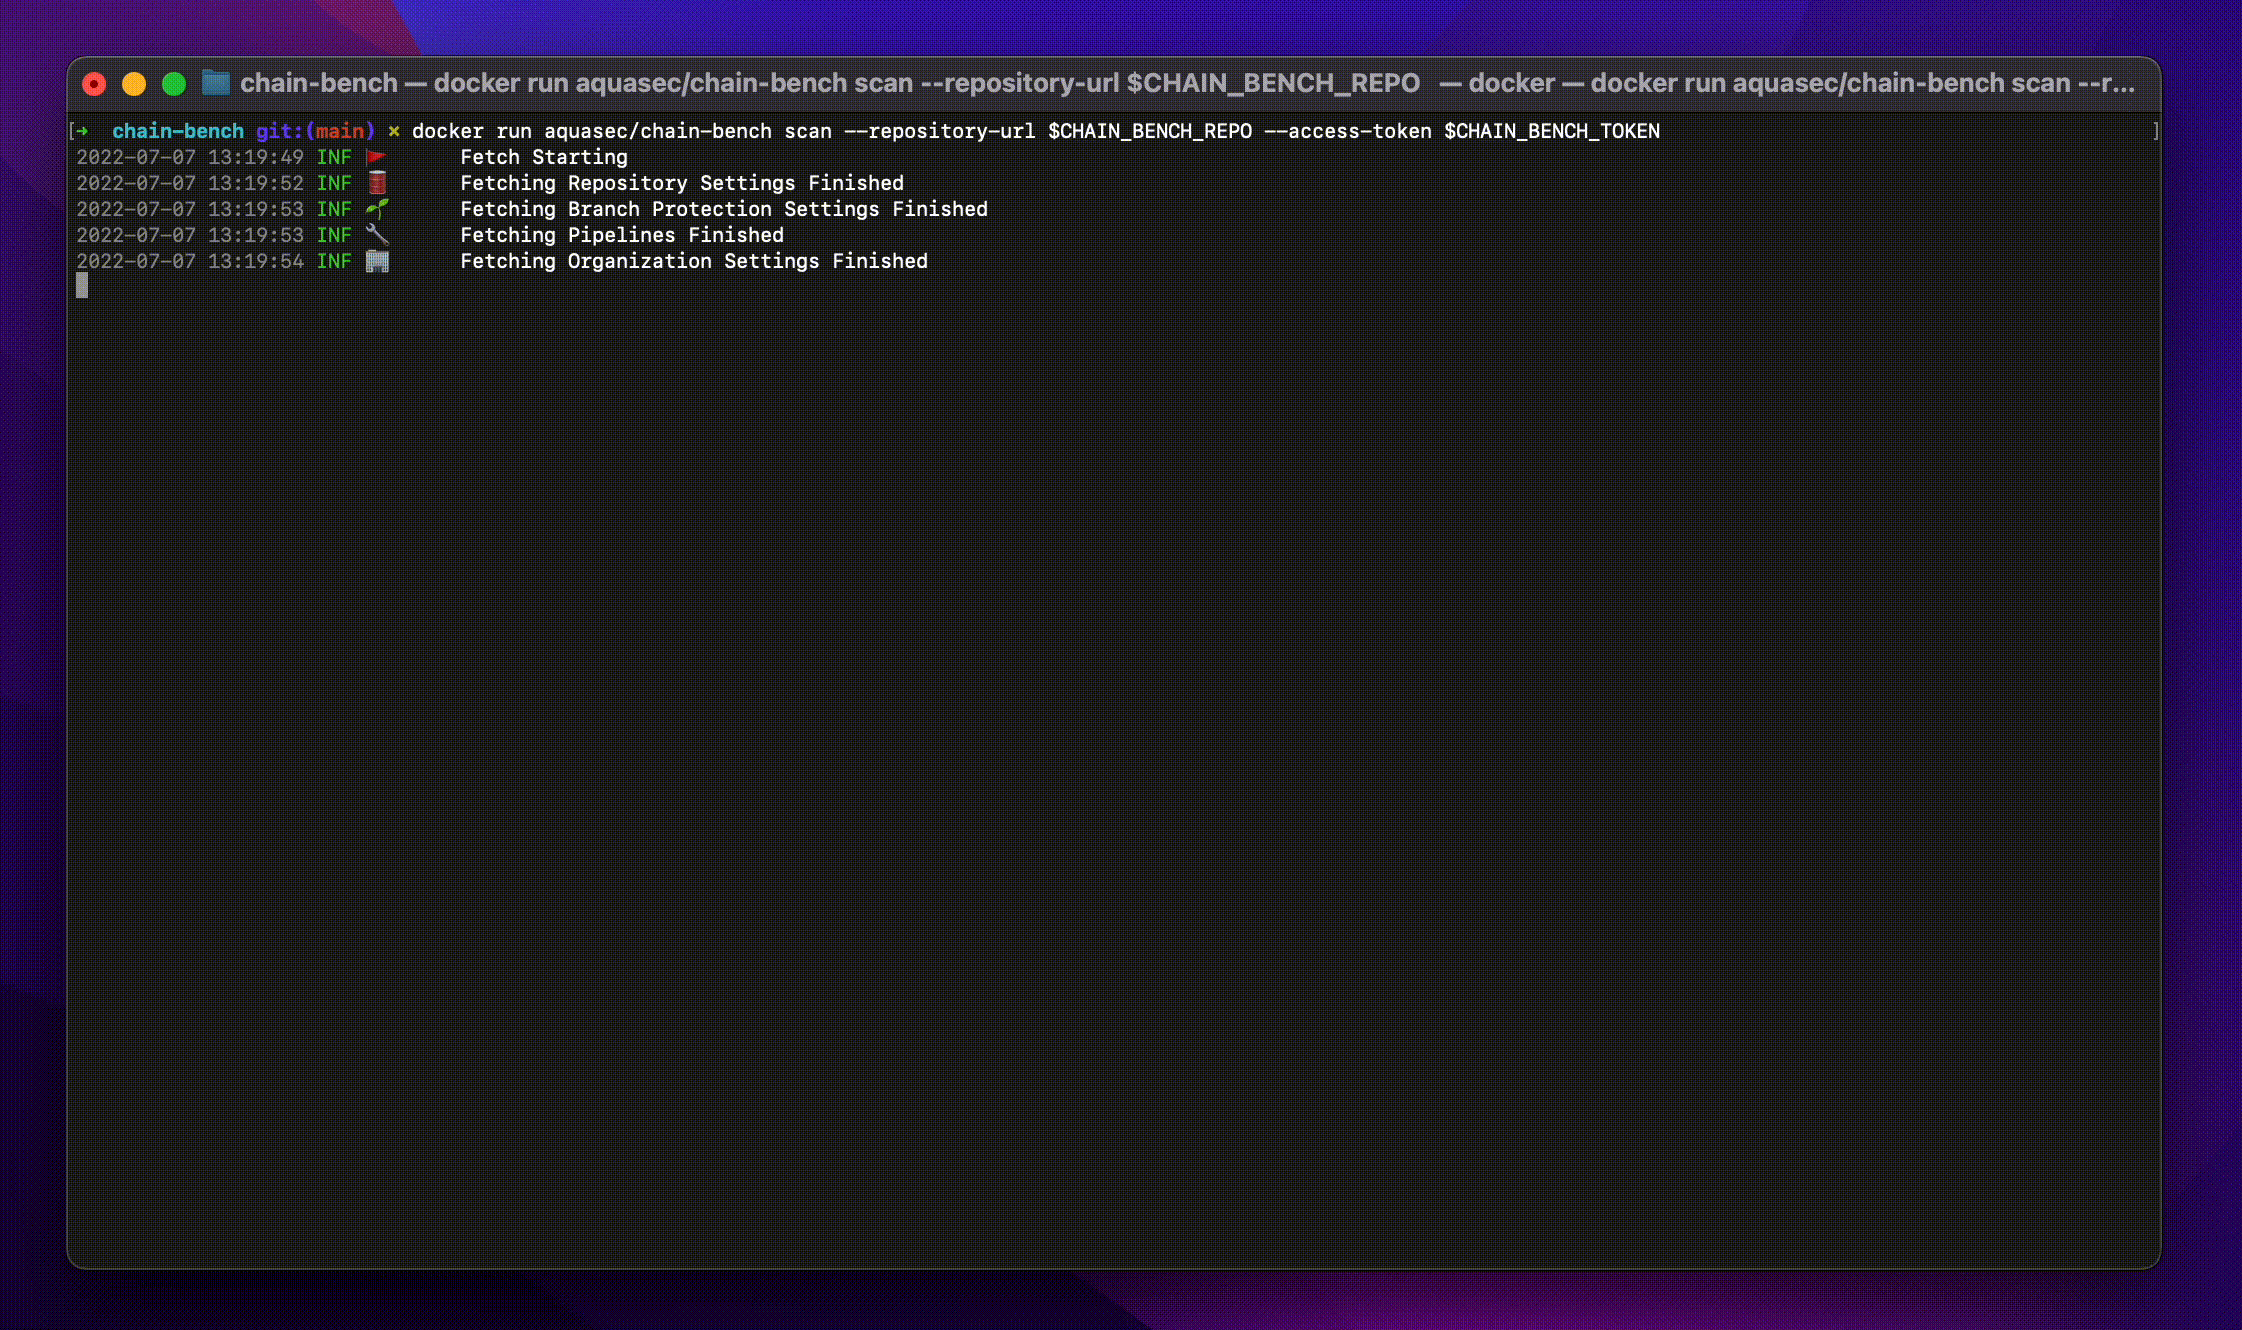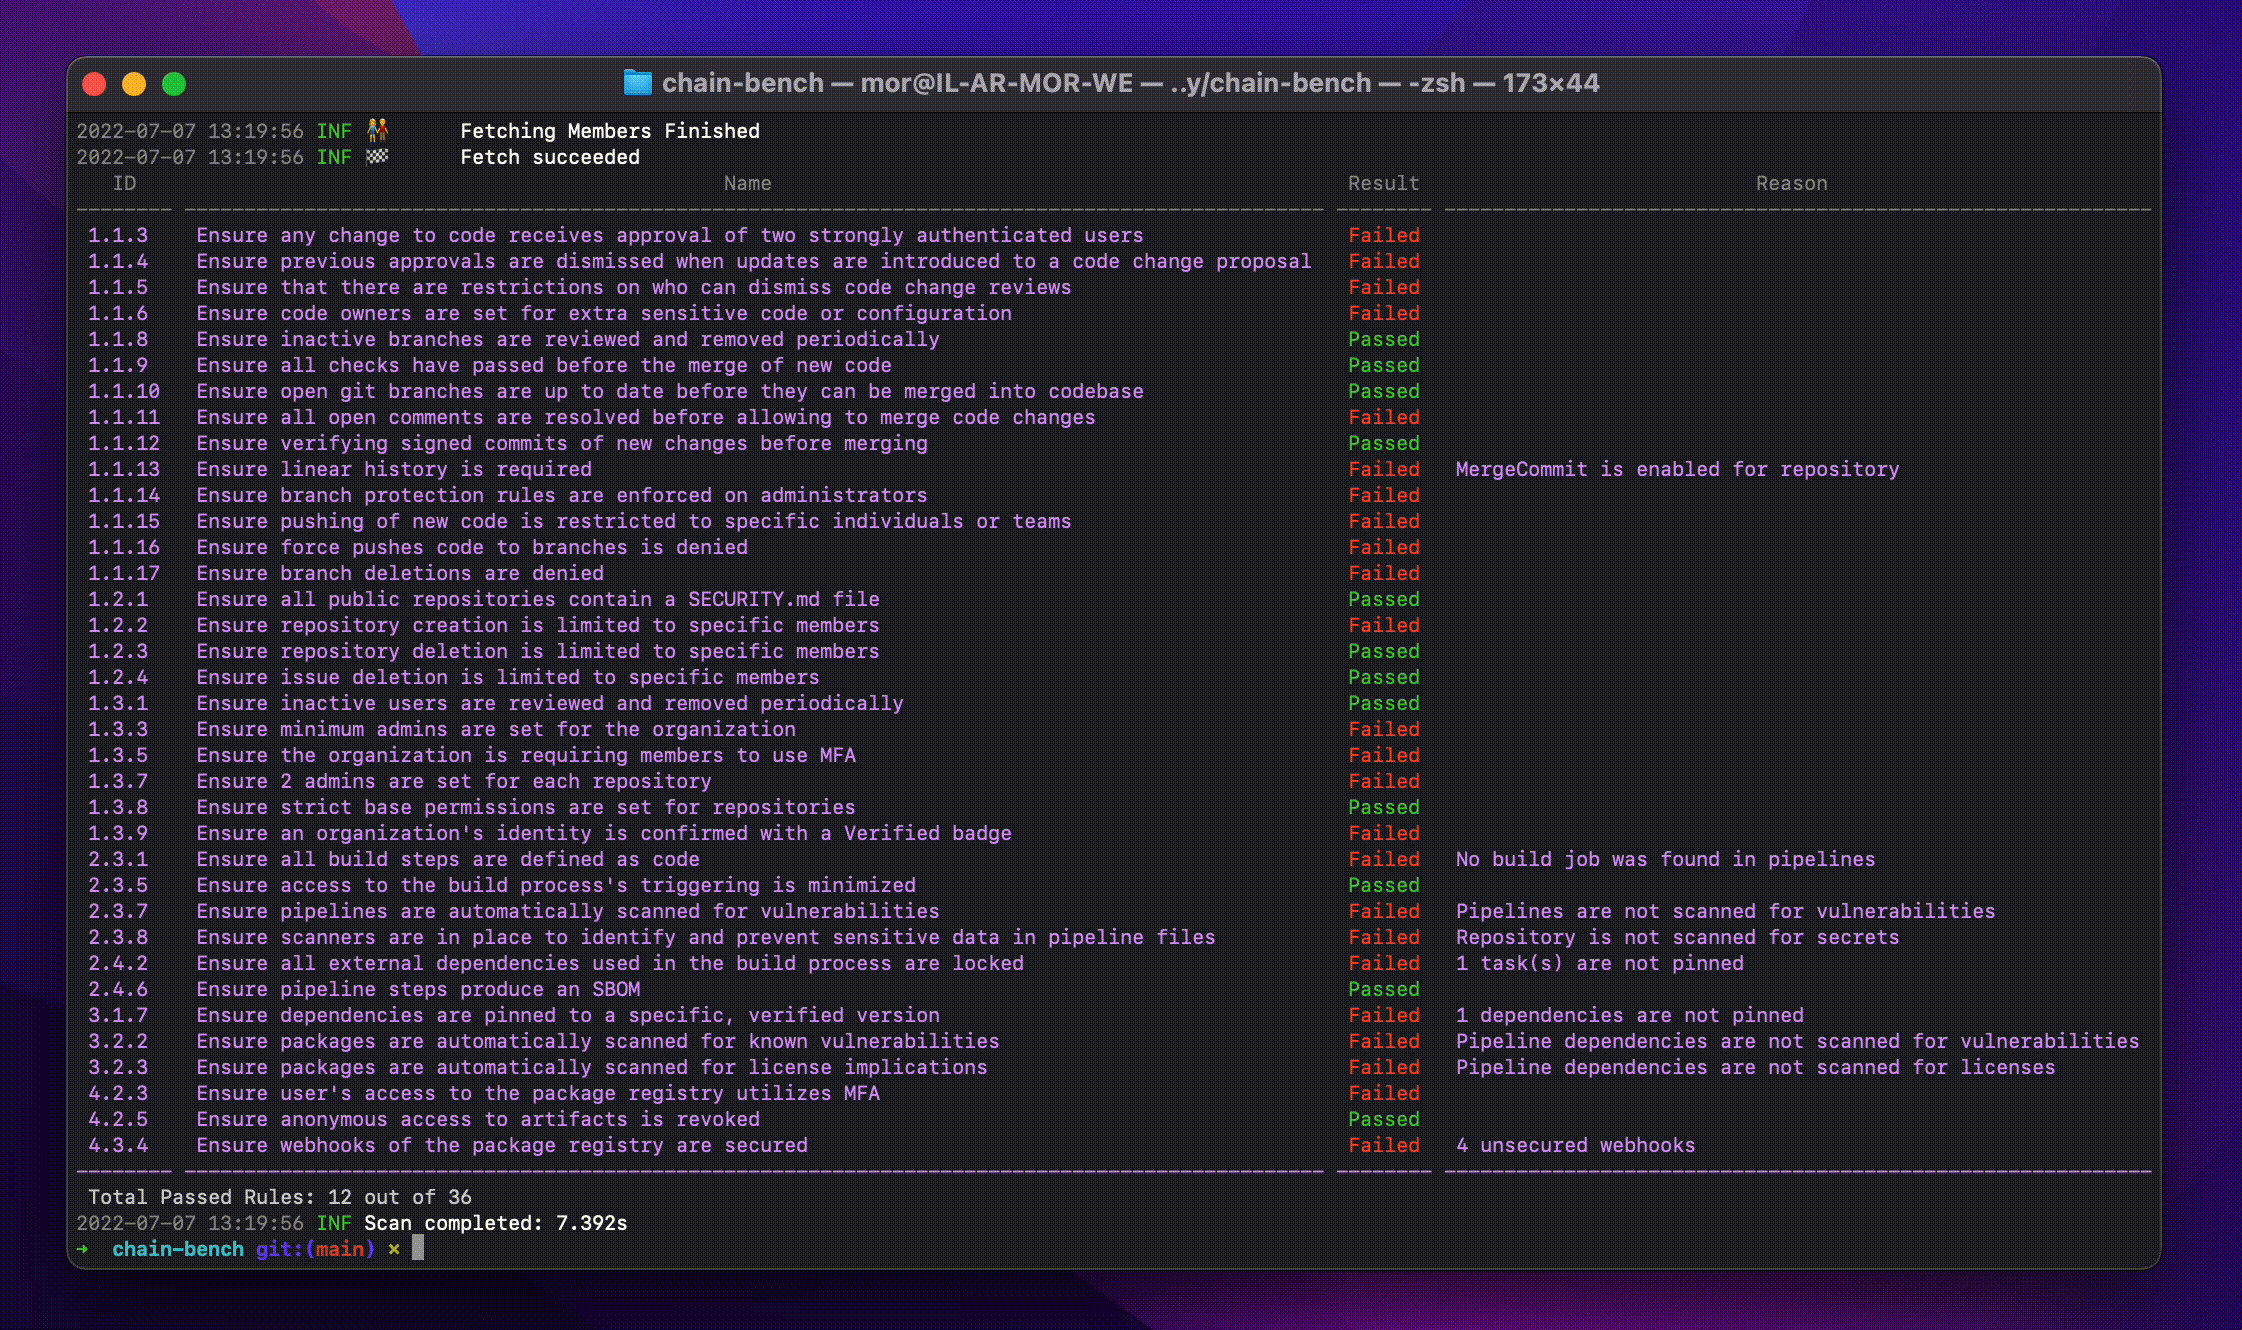
Chain-bench هي أداة مفتوحة المصدر لتدقيق مكدس سلسلة التوريد البرمجية الخاصة بك للتحقق من الامتثال الأمني استنادًا إلى معيار CIS لسلسلة التوريد البرمجية الجديد. يركز التدقيق على عملية دورة حياة تطوير البرمجيات (SDLC) بأكملها، حيث يمكنه الكشف عن المخاطر من وقت كتابة الكود إلى وقت النشر. للفوز بسباق المتسللين وحماية بياناتك الحساسة وثقة عملائك، تحتاج إلى ضمان أن كودك متوافق مع سياسات مؤسستك.
اقرأ المزيد في [وثائق Chain-bench][docs]


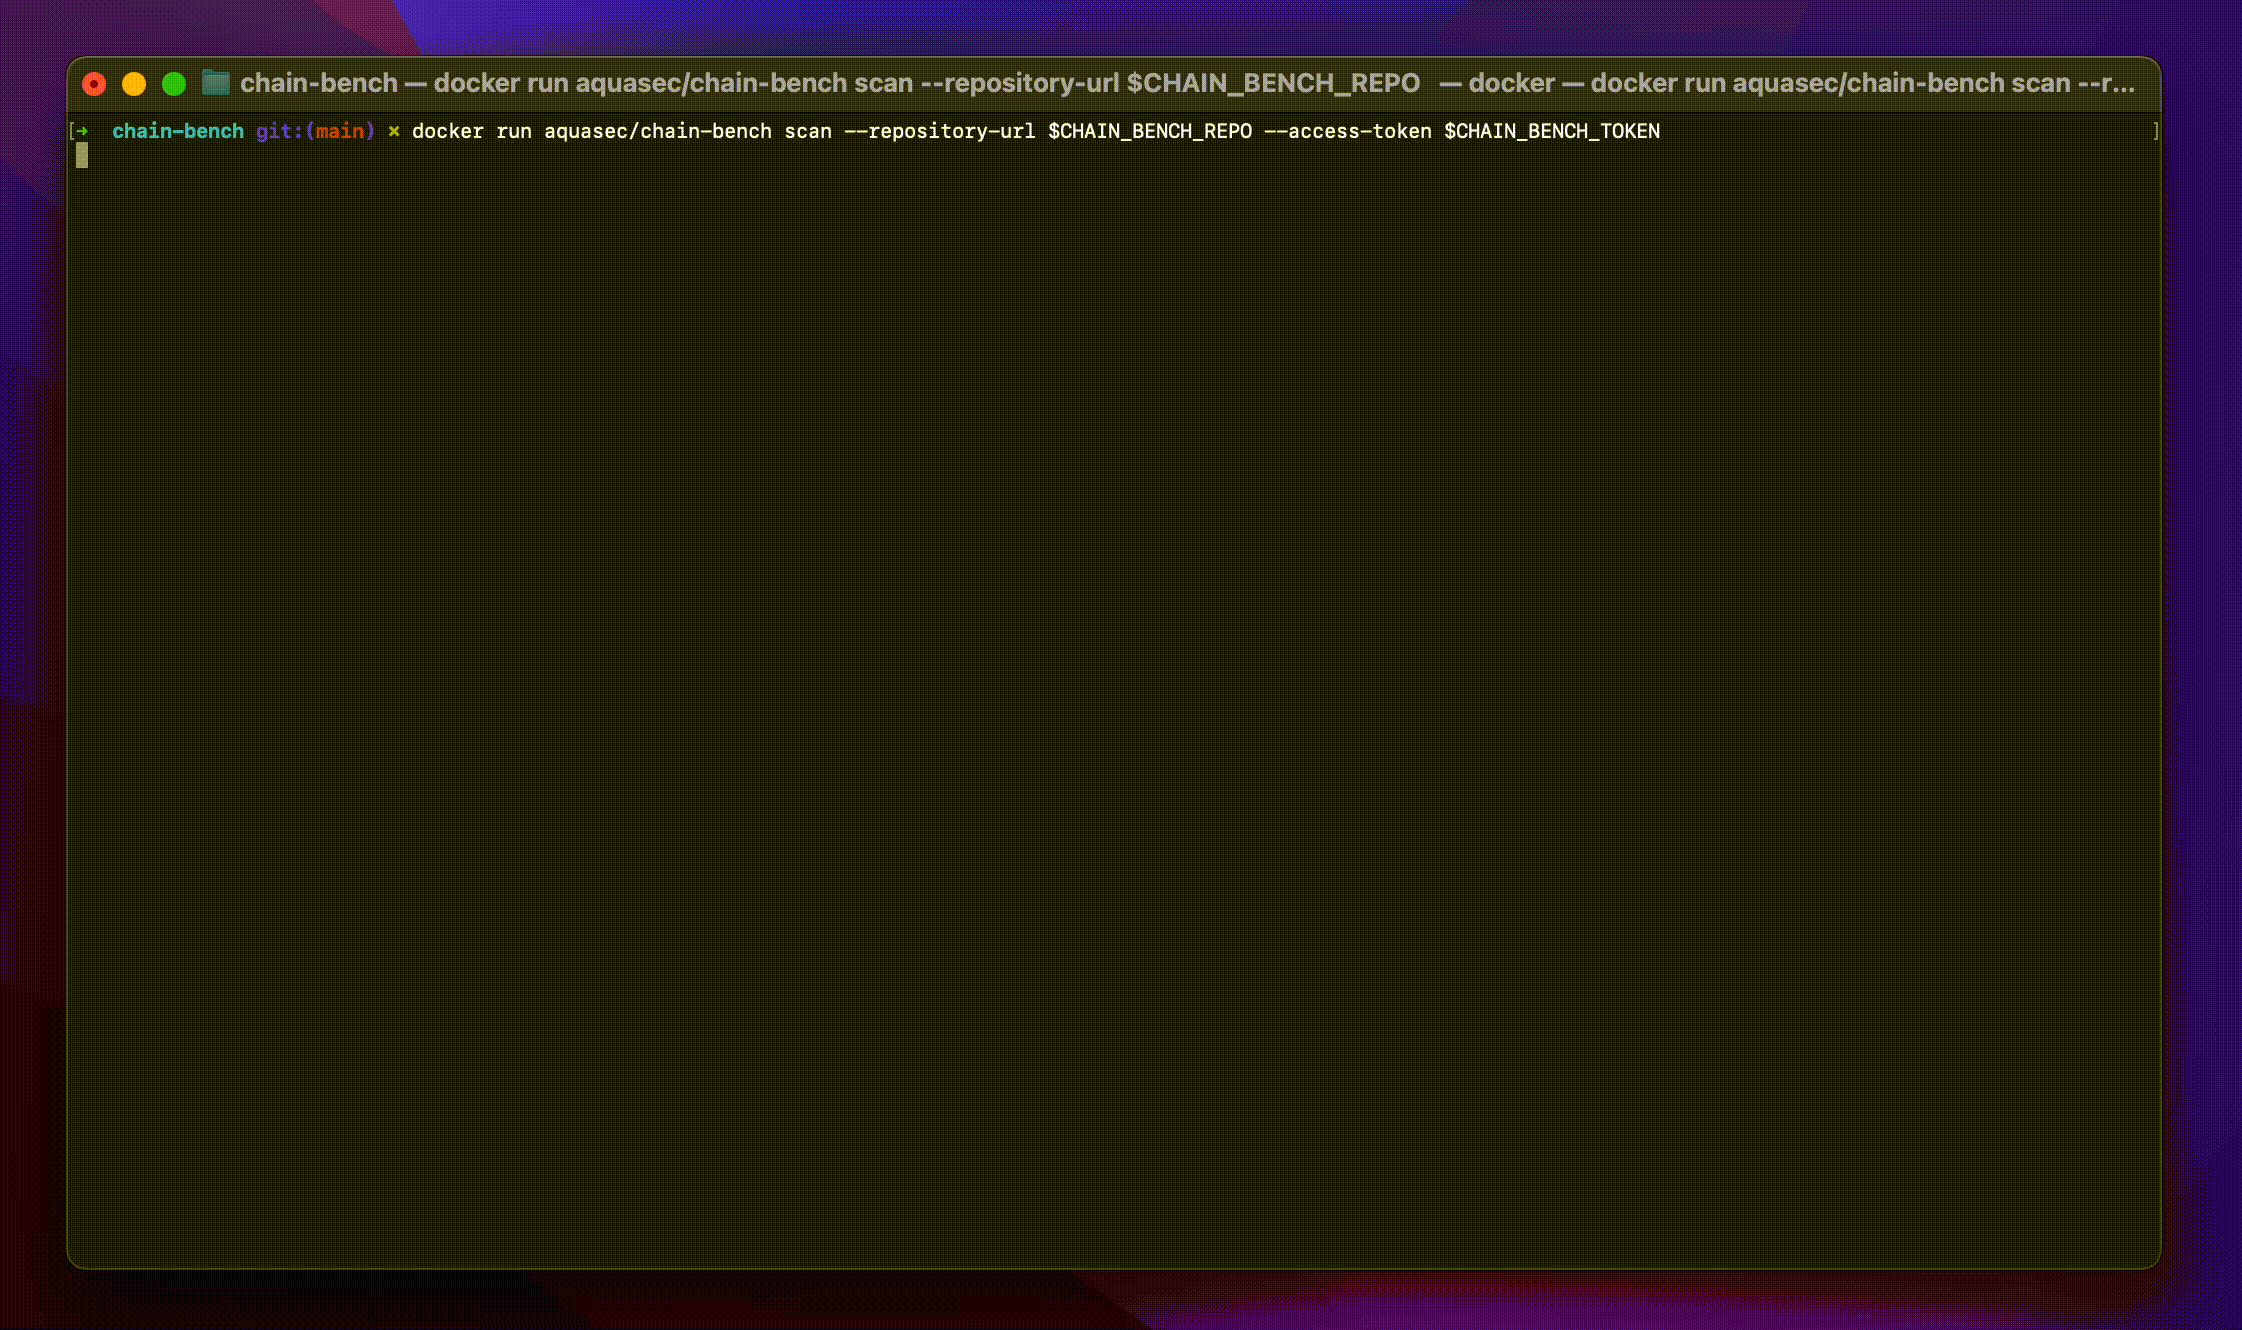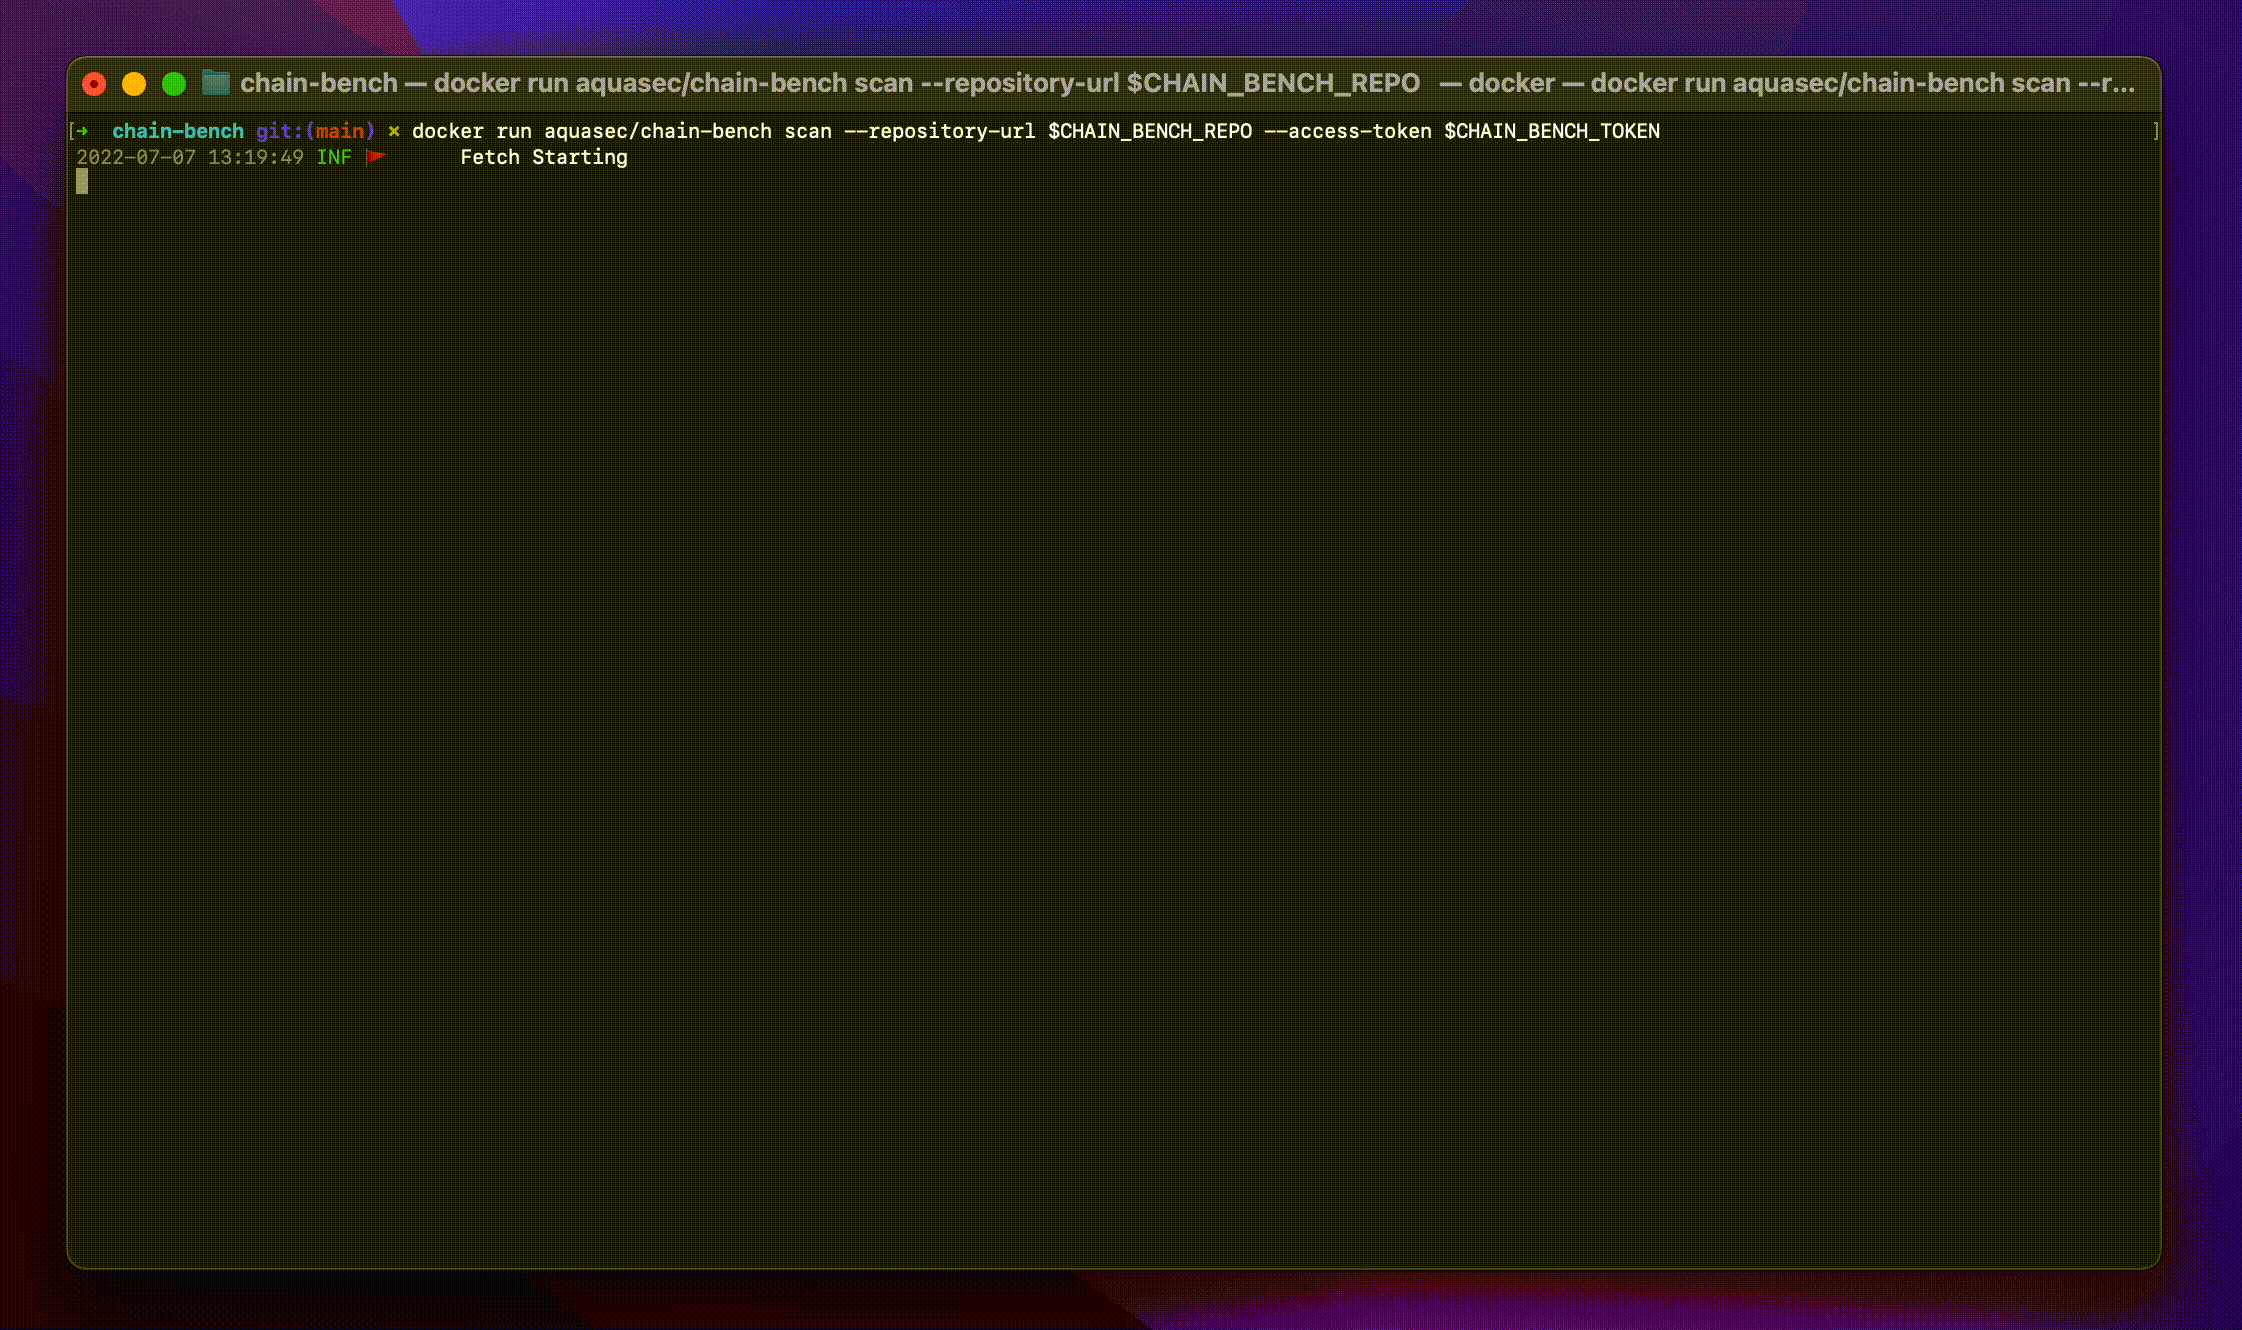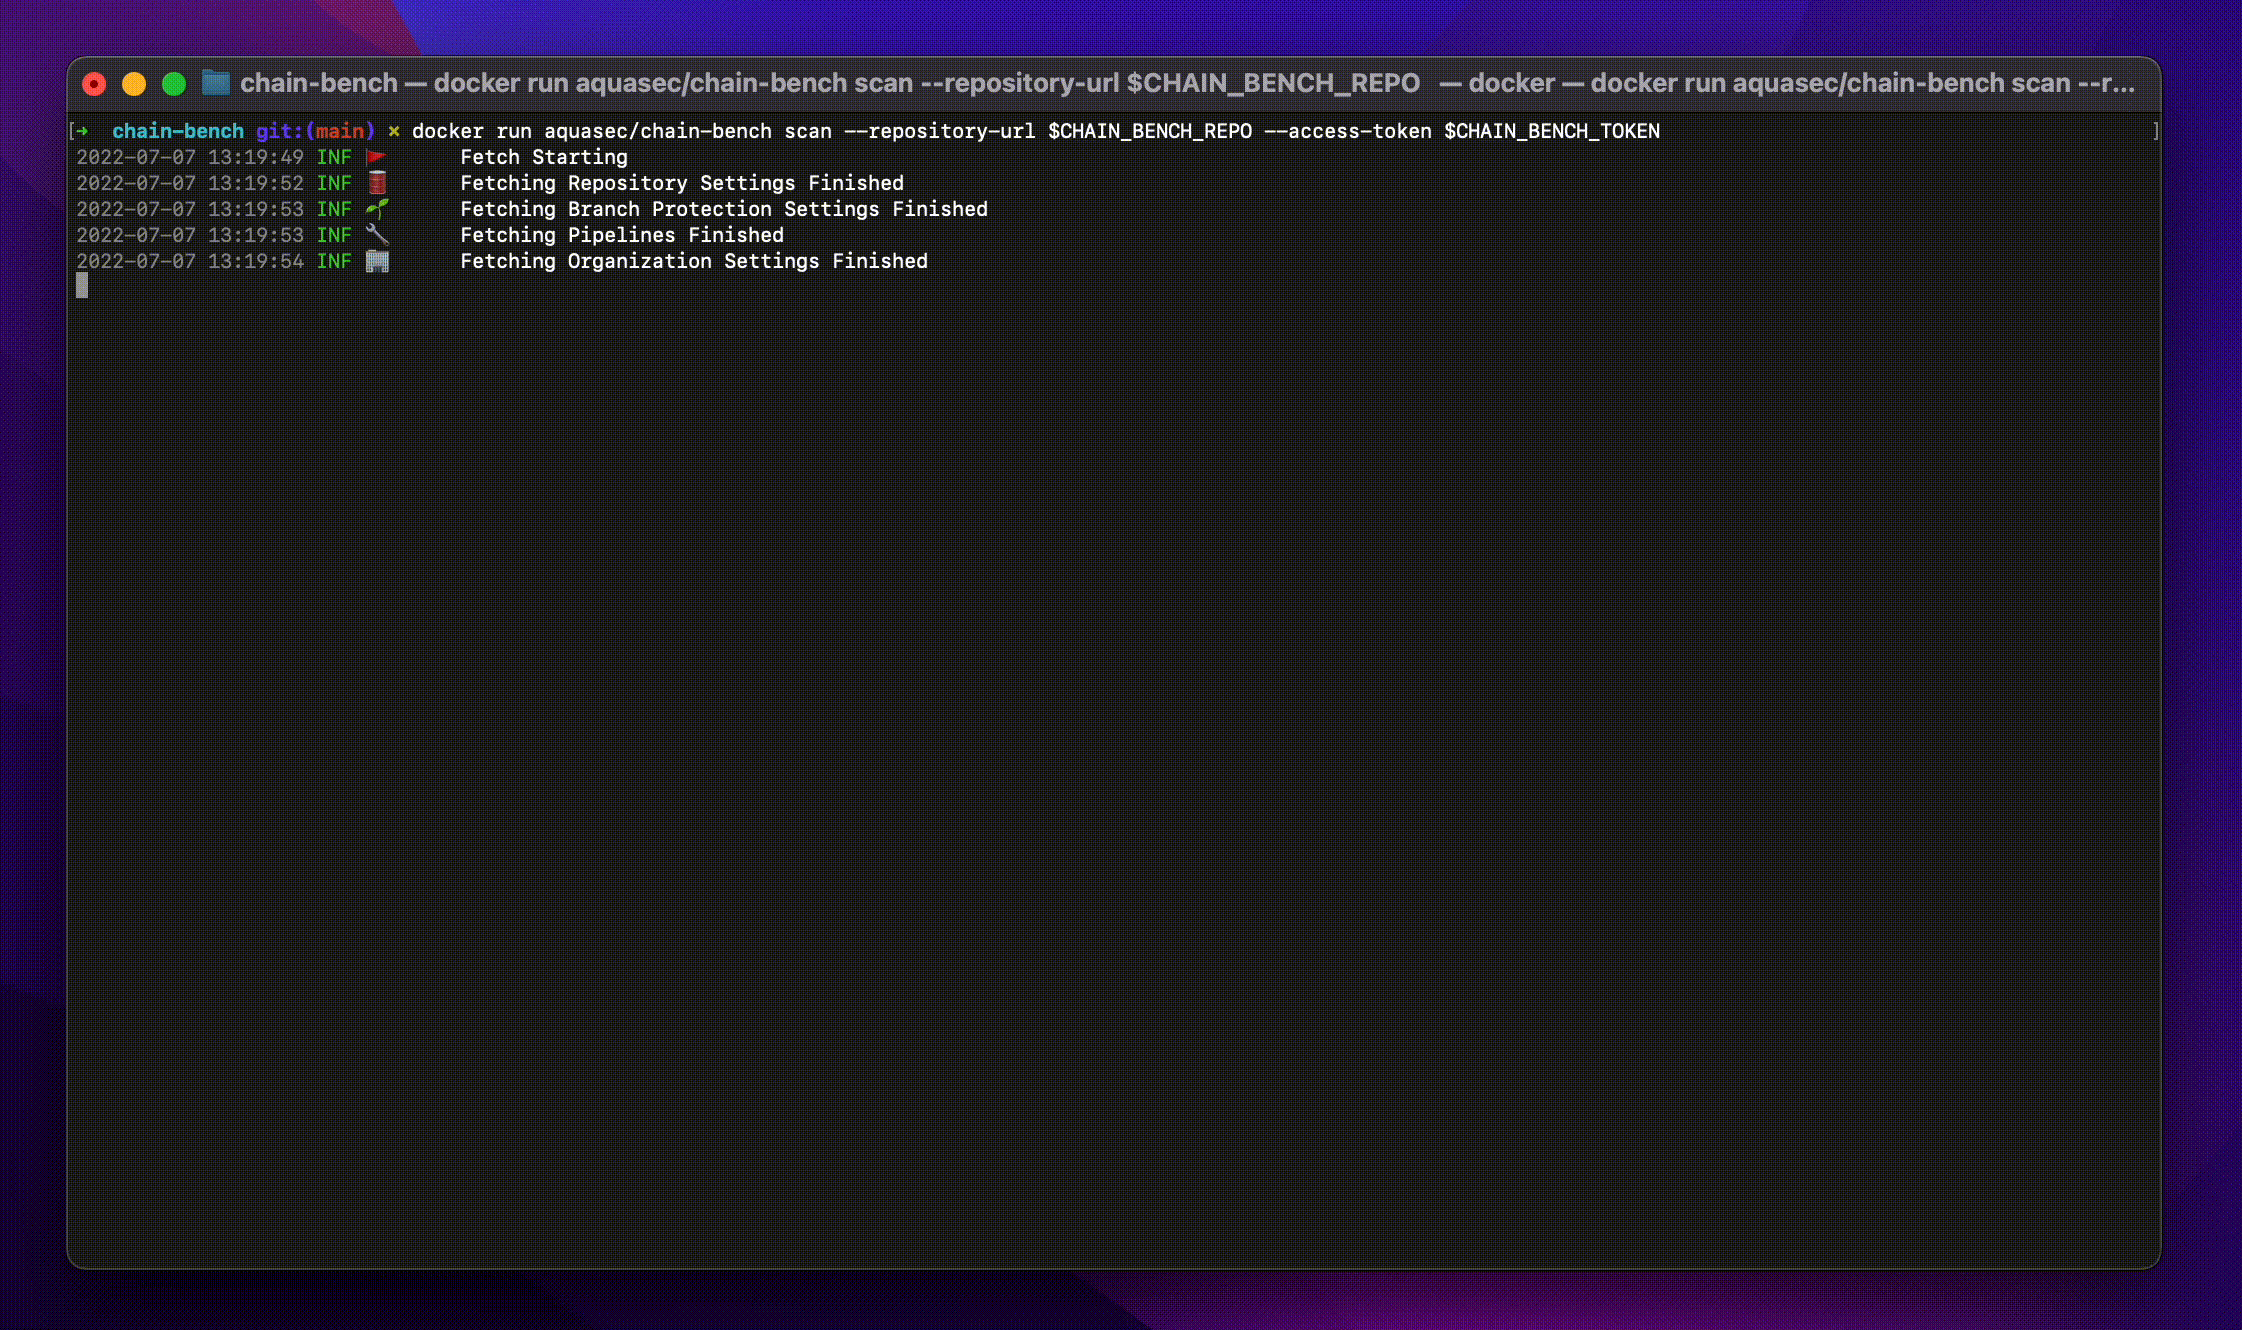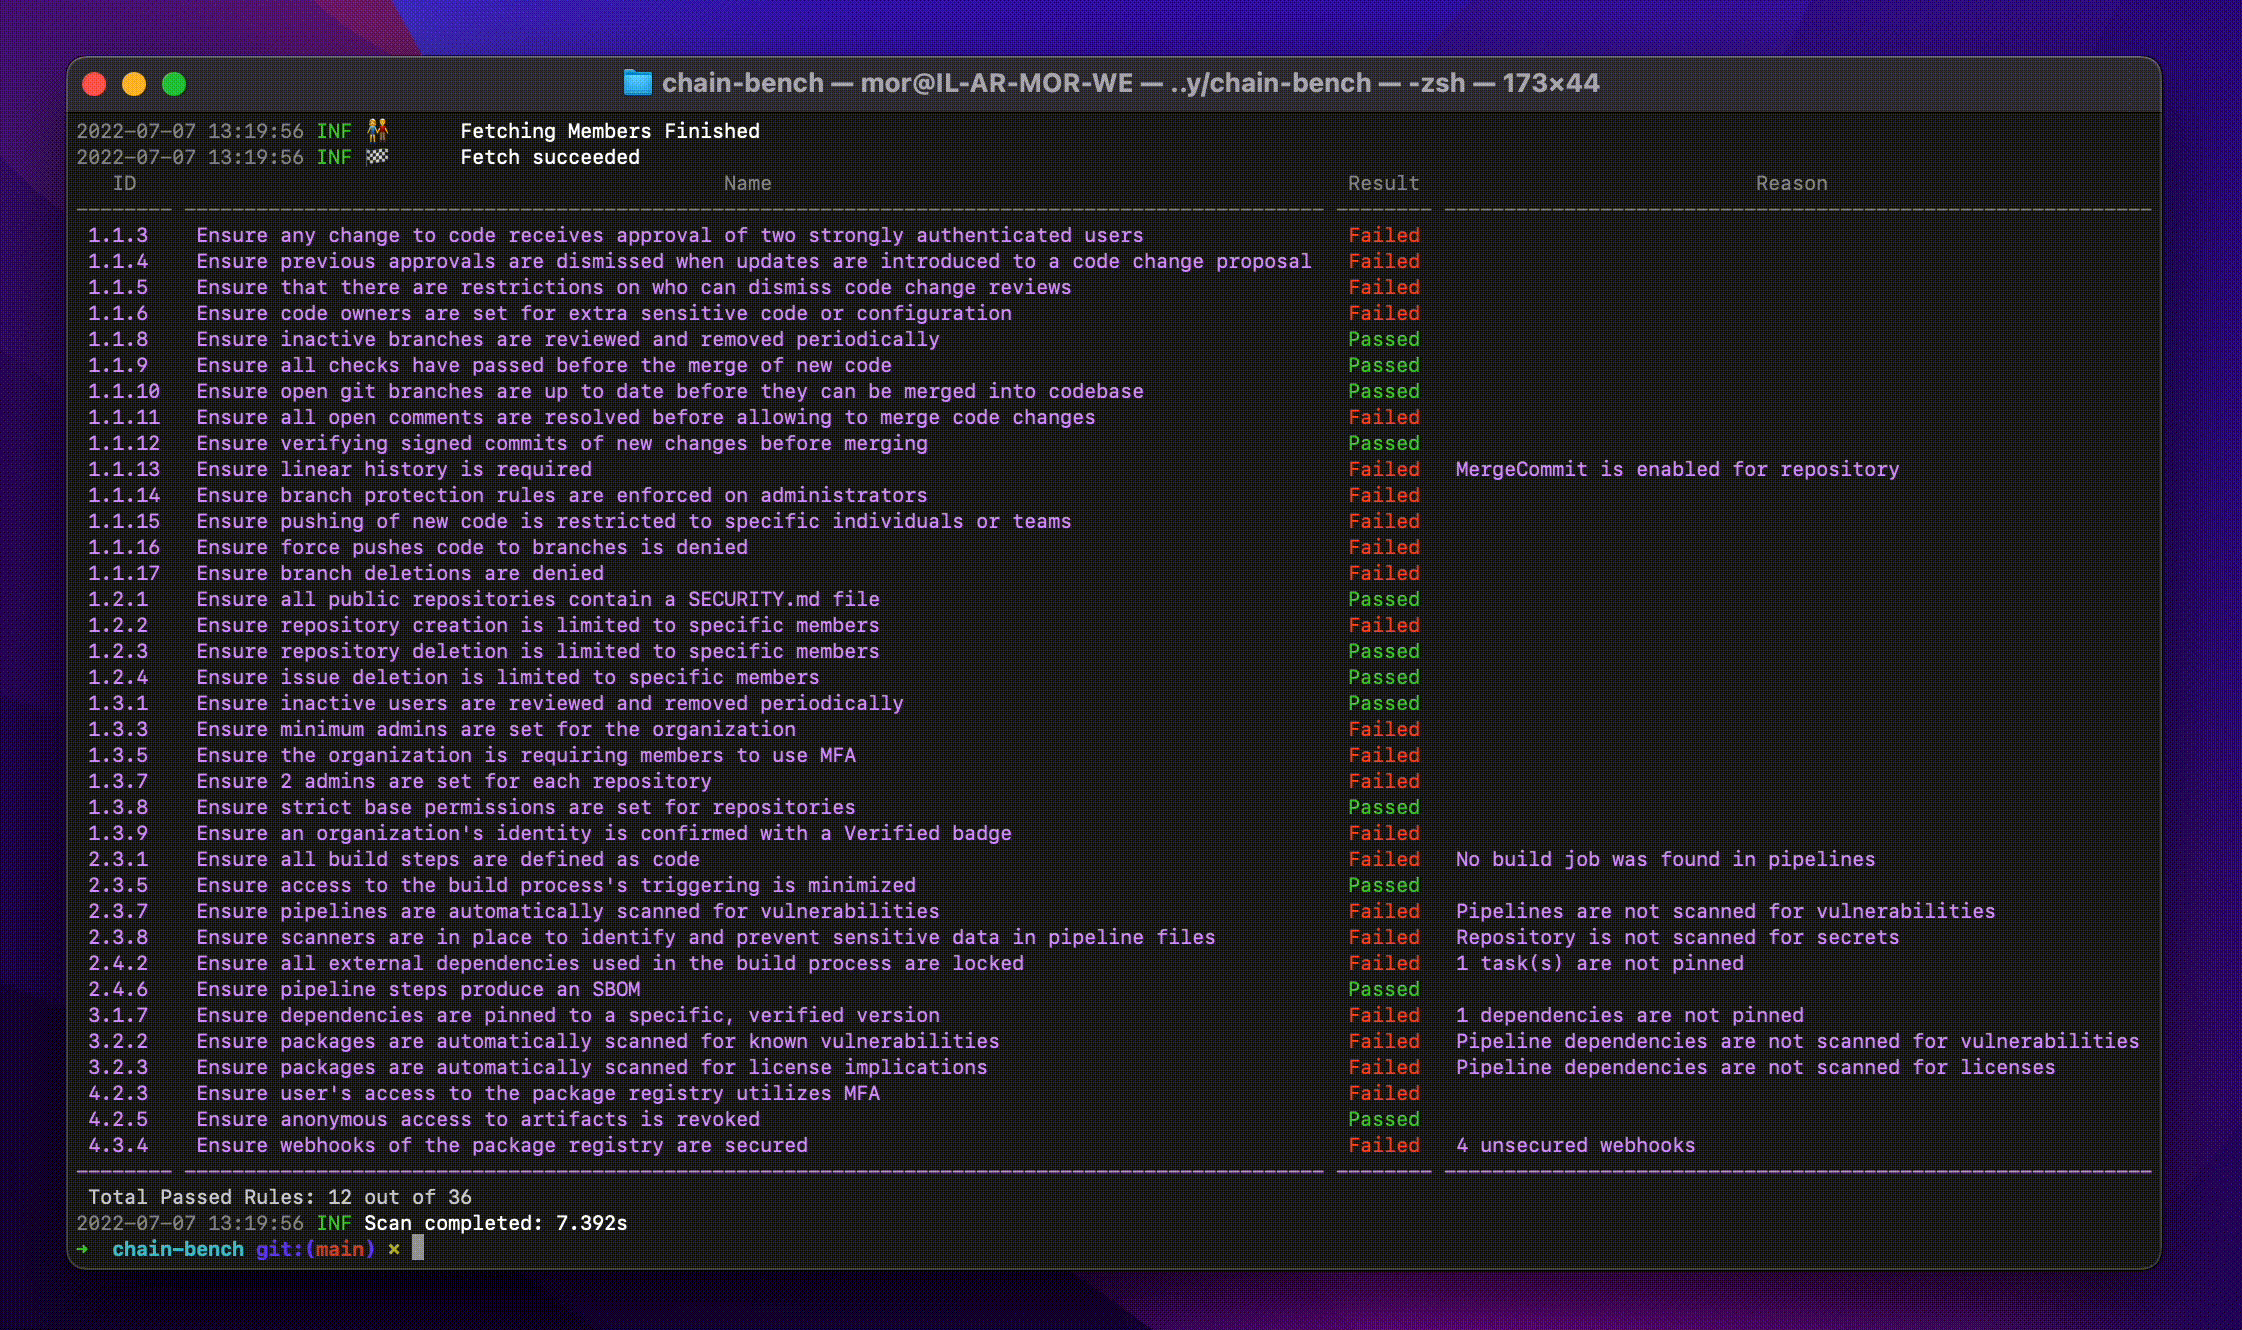
Chain-bench هي أداة مفتوحة المصدر لتدقيق مكدس سلسلة التوريد البرمجية الخاصة بك للتحقق من الامتثال الأمني استنادًا إلى معيار CIS لسلسلة التوريد البرمجية الجديد. يركز التدقيق على عملية دورة حياة تطوير البرمجيات (SDLC) بأكملها، حيث يمكنه الكشف عن المخاطر من وقت كتابة الكود إلى وقت النشر.
الطريقة الأساسية لتشغيل chain-bench هي كأداة سطر أوامر مستقلة. يتطلب رمز وصول لحسابك وعنوان المستودع للوصول إلى نظام إدارة الشيفرة المصدرية (SCM).
احصل على Chain-bench عبر طريقة التثبيت المفضلة لديك. راجع قسم [التثبيت] في الوثائق للحصول على التفاصيل. على سبيل المثال:
brew install chain-benchnix-env --install -A nixpkgs.chain-benchdocker run aquasec/chain-benchchain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN> -o <OUTPUT_PATH>
chain-bench scan --repository-url <REPOSITORY_URL> --scm-platform <SCM_PLATFORM> --access-token <TOKEN> -o <OUTPUT_PATH>
الخيارات المدعومة لـ scm-platform هي "github" و "gitlab" (إصدار تجريبي)
docker run aquasec/chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN>
راجع المستودع على https://github.com/aquasecurity/chain-bench-action
