
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
wsvuls — ماسح ثغرات CLI لمواقع الويب يكتشف البرامج الخادمة القديمة، ورؤوس HTTP غير آمنة، ويستخرج بيانات IP/المنفذ الخاصة بـ Cloudflare مع إحصائيات الأداء ورسم خرائط الطلبات. | Kitploit
أدوات/GitHubGitHub/anouarbensaad/wsvuls
ماسحات الثغرات الأمنيةجمع المعلوماتأمن الويبزاحف الويب
GitHubanouarbensaad/wsvuls

wsvuls

ماسح ثغرات CLI لمواقع الويب يكتشف البرامج الخادمة القديمة، ورؤوس HTTP غير آمنة، ويستخرج بيانات IP/المنفذ الخاصة بـ Cloudflare مع إحصائيات الأداء ورسم خرائط الطلبات.

عرض المستودع
571294منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة


WSVuls
WSVuls

ماسح ضعف المواقع الإلكترونية يكتشف المشكلات [برامج الخادم القديمة ورؤوس HTTP غير الآمنة.]

issues

ما هو WSVuls؟

WSVuls هي أداة سطر أوامر بسيطة وقوية لأنظمة لينكس، ويندوز، وماك. تم تصميمها للمطورين/المختبرين وللعاملين في تكنولوجيا المعلومات الذين يرغبون في اختبار الثغرات وتحليل المواقع الإلكترونية من أمر واحد. يكتشف مشكلات إصدارات البرامج القديمة، رؤوس HTTP غير الآمنة، الطلبات الطويلة وغير المجدية.

لماذا WSVuls؟

يمكن لـ WSVuls استخراج البيانات التالية أثناء الزحف:

Cloudflare :
  • عنوان IP
  • المنافذ
  • رؤوس Hex
  • إصدار البروتوكول
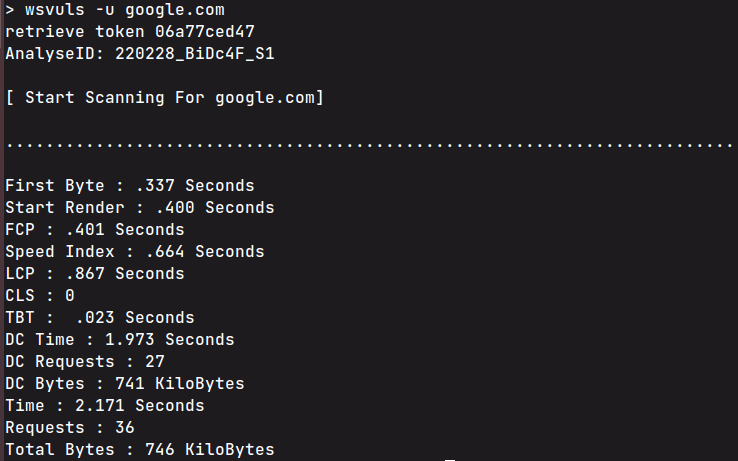
الإحصائيات :
  • أول بايت
  • بدء التصيير
  • FCP
  • مؤشر السرعة
  • LCP
  • CLS
  • TBT
  • وقت DC
  • طلبات DC
  • بايتات DC
  • الوقت
  • الطلبات
  • إجمالي البايتات
الخريطة :
  • المورد
  • بدء الطلب
  • نوع المحتوى
  • بحث DNS
  • تفاوض SSL
  • رمز الخطأ/الحالة

Docker

يمكن تشغيل WSVuls باستخدام Docker

بناء الصورة
$ git clone https://github.com/anouarbensaad/wsvuls
$ cd wsvuls
$ docker build -t wsvuls:latest .
تشغيل حاوية WSVuls بالوضع التفاعلي
$ docker run -it --name wsvuls wsvuls:latest -u facebook.com

الاستخدام

مسح، كشف، والحصول على إحصائيات لعنوان URL محدد

أمثلة:

للحصول على إحصائيات من عنوان URL الهدف:
$ wsvuls stats -u facebook.com

للحصول على خريطة جميع الطلبات:
$ wsvuls stats -u facebook.com --mapper

للكشف عن عنوان IP الصحيح من جدار حماية Cloudflare:
$ wsvuls cloud -d facebook.com

بشكل افتراضي، استخدم الوكيل لتجاوز حد المعدل.

الأوامر المتاحة: 
  stats      الحصول على إحصائيات الموقع الهدف.
  cloud      الحصول على البيانات الصحيحة من Cloudflare.
  
العلامات:
  -h, --help      المساعدة لـ wsvuls

لقطة شاشة

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    391
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    249

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






