
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/anon-exploiter/sitebroker
الاستطلاعماسحات الثغرات الأمنيةجمع المعلوماتأمن الويباختبار الاختراقتعداد النطاقات الفرعيةزاحف الويبتحليل DNSArchived
GitHubanon-exploiter/sitebroker

SiteBroker

أداة مساعدة عبر المنصات مبنية على بايثون لجمع المعلومات وأتمتة اختبار الاختراق!

عرض المستودع
43010046منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

SiteBroker

Open In Colab Maintenance python GitHub GitHub closed issues Twitter LinkedIn

أداة مبنية على بايثون، متعددة المنصات، لجمع المعلومات وأتمتة الاختراق!
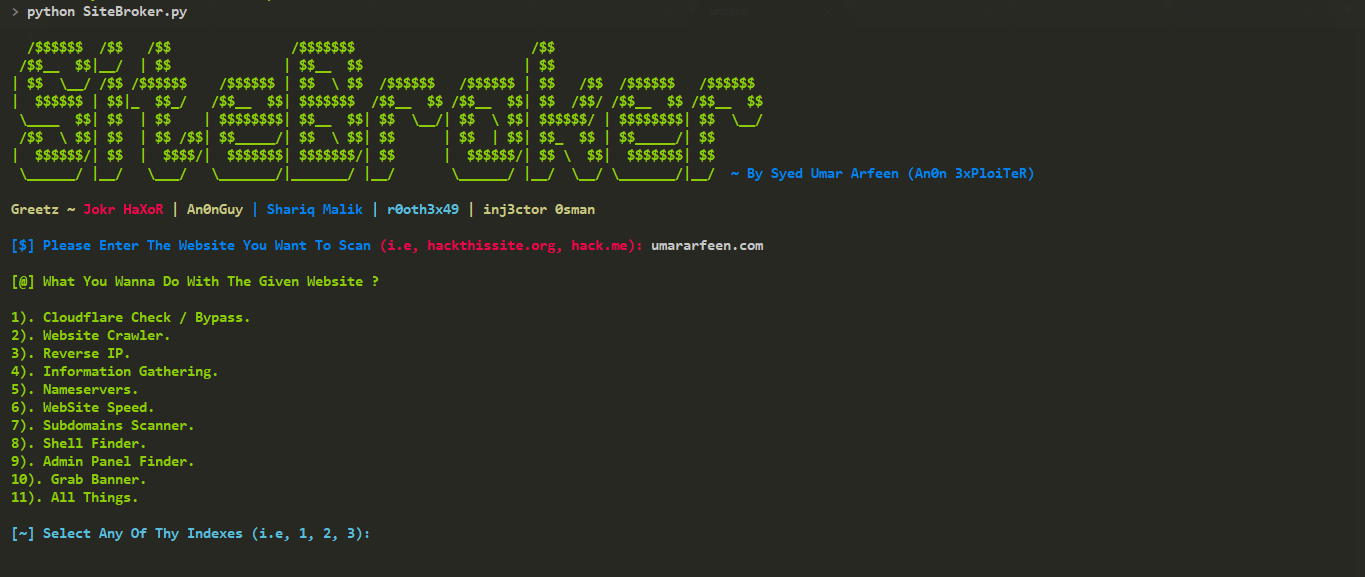
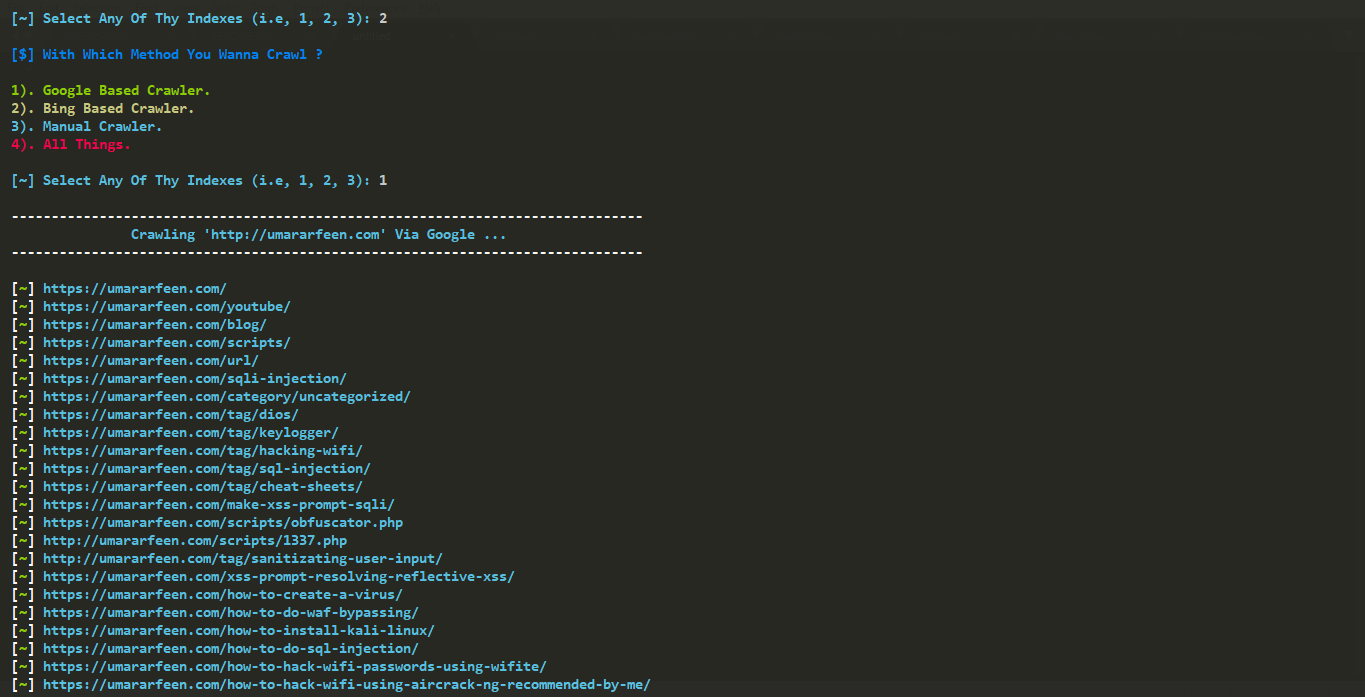
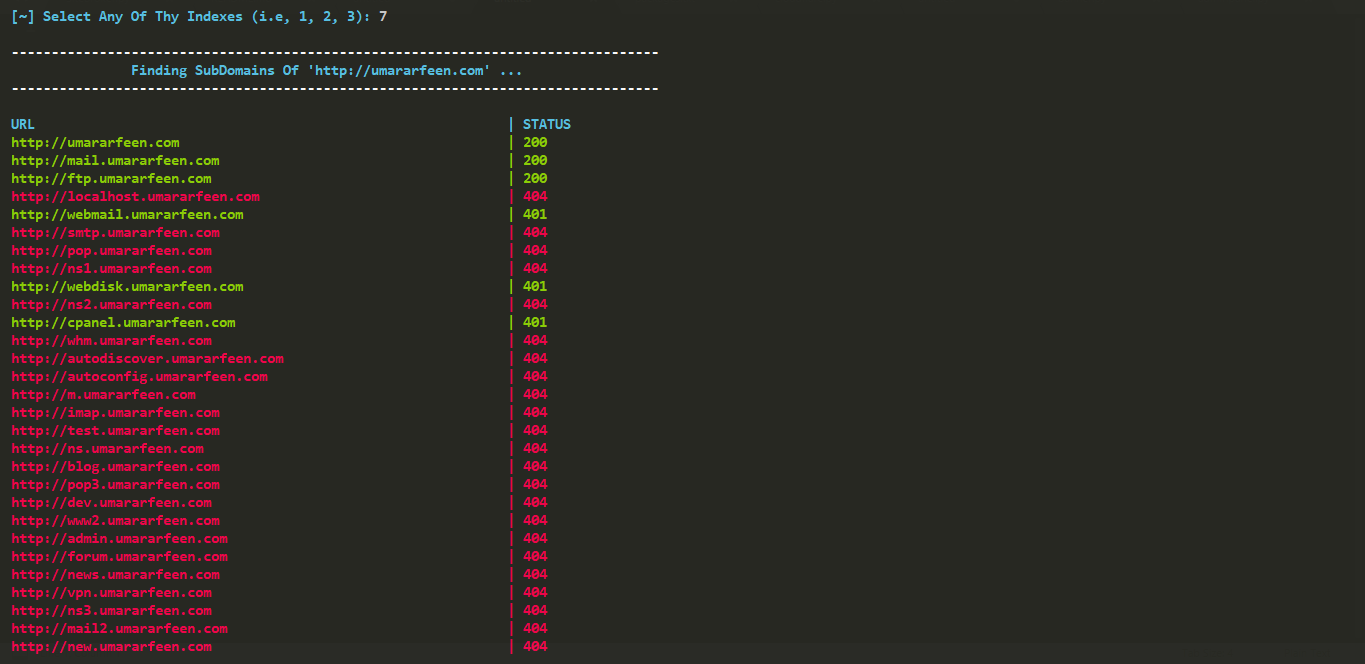
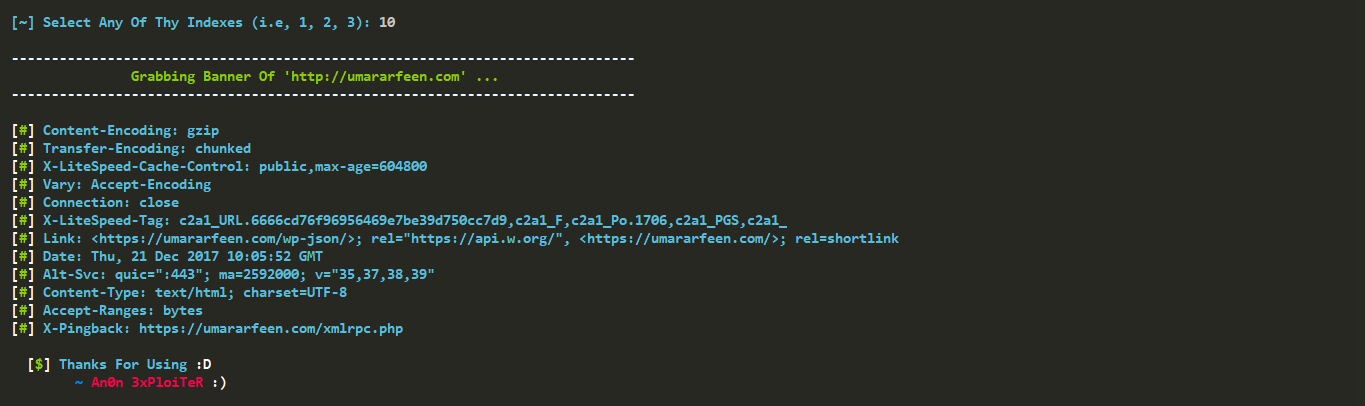
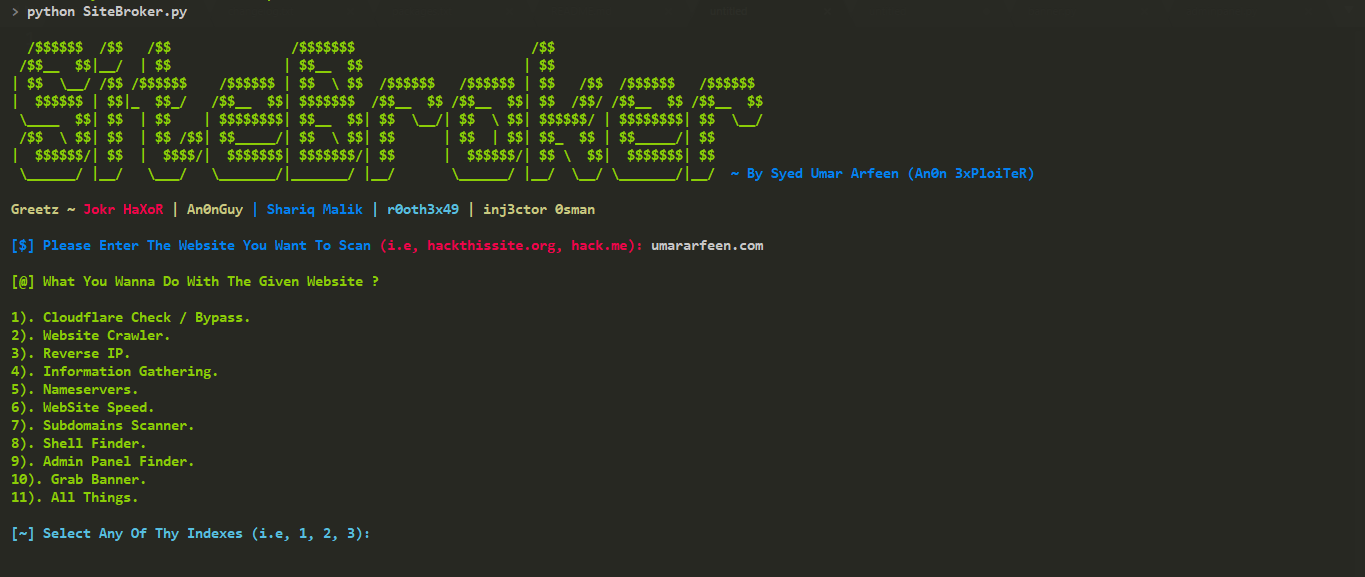
المخرجات

المخرجات الكاملة لـ SiteBroker

طريقة سهلة (صورة Docker)

يمكنك تشغيل صورة Docker هذه ببساطة لاختبار SiteBroker دون الحاجة لتثبيت حزم بايثون على مستوى النظام أو في بيئة افتراضية.

docker build -t sitebroker .
docker run -it --rm sitebroker

المتطلبات

  • Python (3.6.* - 3.7.*)
  • Python pip3
  • Python module requests
  • Python module colorama
  • Python module dnspython
  • Python module bs4

تثبيت الوحدات

pip install -r requirements.txt

تم اختباره على

  • Windows 7/8/8.1
  • Kali linux (2017.2)

تحميل SiteBroker

يمكنك تحميل أحدث إصدار من SiteBroker عن طريق استنساخ مستودع GitHub.

git clone https://github.com/Anon-Exploiter/SiteBroker

التحديثات

  • تم تحويل السكريبت بالكامل إلى بايثون (سابقاً كان مكتوباً بلغة PHP)
  • تم تغطية الاستثناءات لكل من مقاطعة المستخدم والمشاكل الداخلية!
  • تمت إزالة وحدة NetCraft لأننا نحتاج لاستخدام سيلينيوم وPhantomJS لها (مما يجعل السكريبت بطيئاً في النهاية!)
  • تم تغيير مشكلة رمز الاستجابة '200' لمعظم المواقع في وحدة البحث عن لوحة الإدارة ووحدة البحث عن الشيل

سجل التغييرات

  • تمت إضافة ميزات جديدة لعكس IP (عبر HackerTarget و YouGetSignal)
  • تمت إضافة ميزات جديدة للتجوال (عبر Google و Bing ويدوياً بيدي ;)
  • تمت إضافة طريقة جديدة لمسح النطاقات الفرعية! (تستغرق بعض الوقت بالرغم من ذلك :p)

الاستخدام

تهيئة السكريبت

python SiteBroker.py

الاستخدام المتقدم


المؤلف: Syed Umar Arfeen 

الاستخدام: python SiteBroker.py
أداة مبنية على بايثون، متعددة المنصات، لجمع المعلومات وأتمتة الاختراق!

الخيارات:

 1). فحص Cloudflare.
 2). تجوال الموقع.
  	 |____ تجوال قائم على Google
 	 |____ تجوال قائم على Bing
 	 |____ تجوال يدوي
 3). عكس IP.
  	 |____ قائم على YouGetSignal
 	 |____ قائم على واجهة HackerTarget
 4). جمع المعلومات.
  	 |____ بحث Whois
 	 |____ تقرير BrowserSpy
 5). خوادم الأسماء.
 6). سرعة الموقع.
 7). ماسح النطاقات الفرعية
 8). باحث عن الشيل.
 9). باحث عن لوحة الإدارة.
 10). التقاط الشعار.
 11). كل شيء.
  
  مثال:
	python SiteBroker.py

لقطات الشاشة

عدد المتابعين عبر الزمن

Stargazers over time

ملاحظة

لا تقم بتغيير ترتيب أي وحدة كما هو موضح تحت قسم الاستخدام، فقد يتسبب ذلك في فشل عمل السكريبت...
ملاحظة جانبية: لا تغير الألوان. إنها جميلة هكذا.
ملاحظة جانبية ثانية: للتبعيات -> الحل
	~ An0n 3xPloiTeR

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →