
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Preferred-Network-List-Sniffer — أداة استطلاع لالتقاط وعرض معرفات الشبكات اللاسلكية (SSIDs) من قائمة الشبكات المفضلة للجهاز. | Kitploit
أدوات/GitHubGitHub/aleksamcode/preferred-network-list-sniffer
التقاط وتحليل الحزمالاستطلاعتدقيق Wi-Fiجمع المعلوماتأمن الشبكات اللاسلكيةالفريق الأحمر
GitHubaleksamcode/preferred-network-list-sniffer

Preferred-Network-List-Sniffer

أداة استطلاع لالتقاط وعرض معرفات الشبكات اللاسلكية (SSIDs) من قائمة الشبكات المفضلة للجهاز.
عرض المستودع
175920منذ 9 أشهرتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

ماسح قائمة الشبكات المفضلة - PNLS

License: MIT

ماسح قائمة الشبكات المفضلة (PNLS) هو أداة تدقيق لشبكات Wi-Fi تابعة للفريق الأحمر بواجهة ويب بسيطة قادرة على اعتراض معرفات SSID[^1] من قائمة الشبكات المفضلة (PNL)[^2] بالجهاز. يتم تحقيق ذلك عن طريق التقاط طلبات الاستقصاء في المنطقة المجاورة، ثم تحليلها لاستخراج معرف SSID ومعلومات أخرى، وأخيراً نشرها إلى واجهة الويب. الدافع الأساسي لهذا المشروع هو دراسة طلبات استقصاء 802.11 والمخاطر المتعلقة بالخصوصية المرتبطة بالبيانات التي تنقلها.
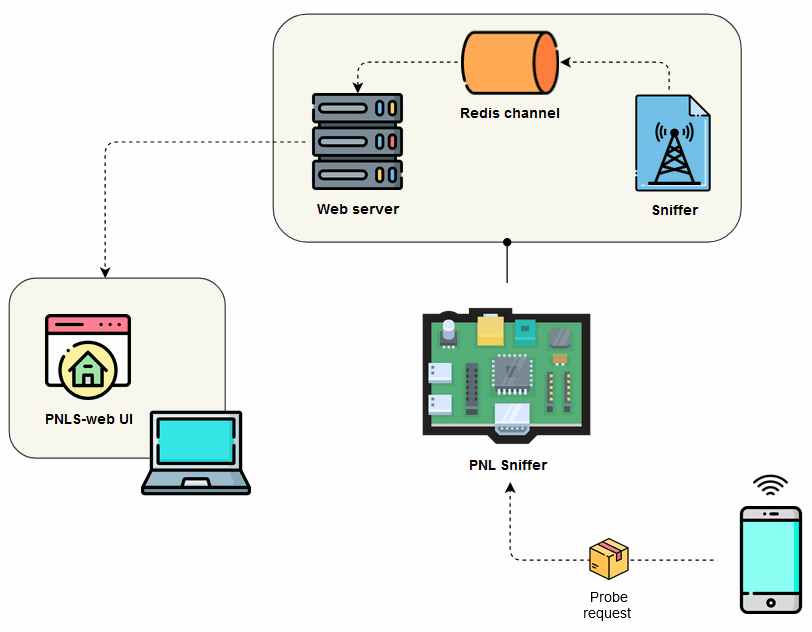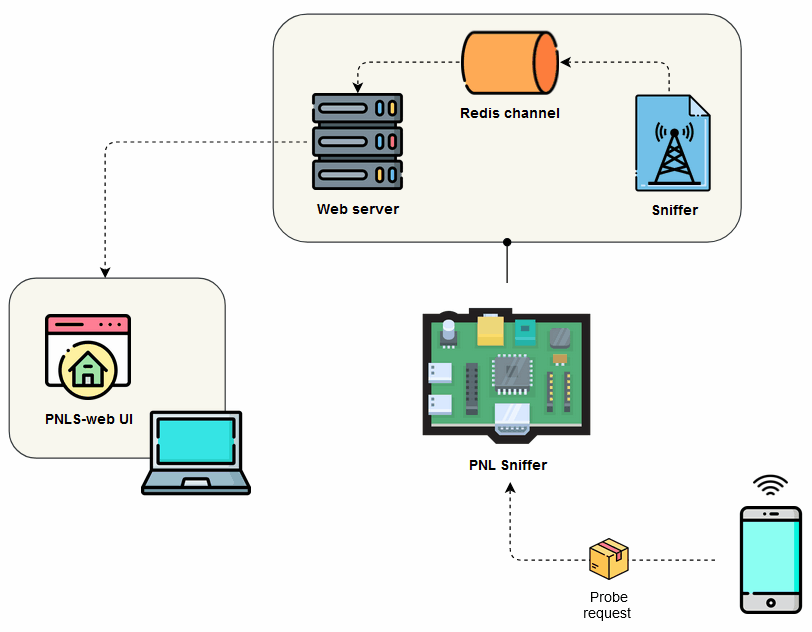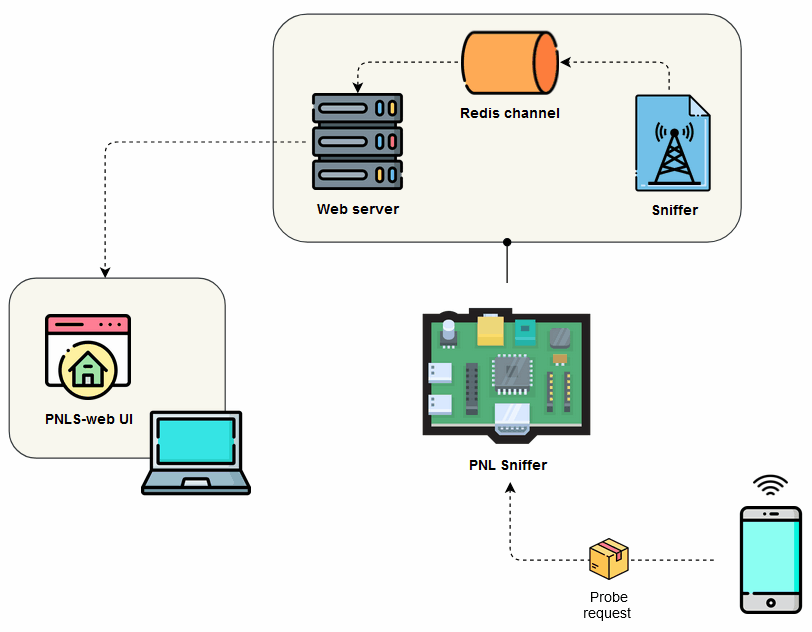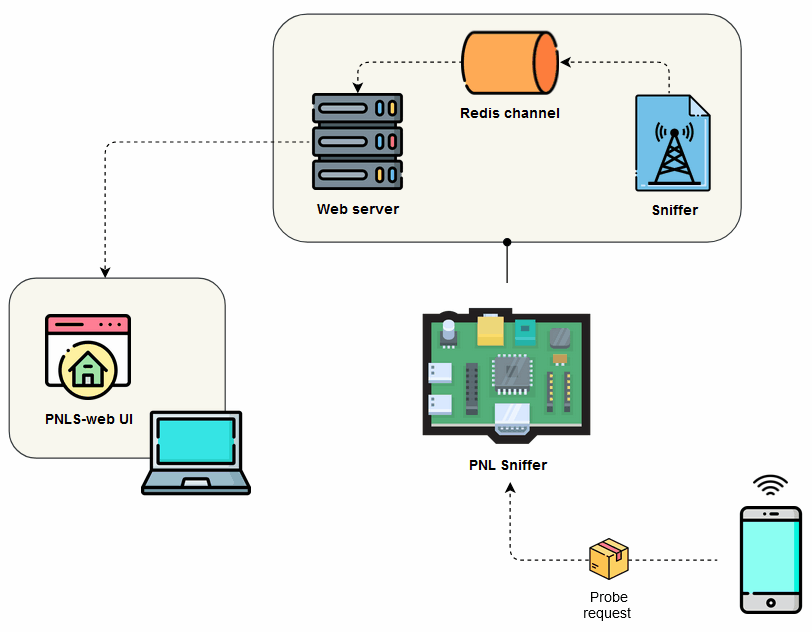
PNLS system overview

شكل 1: نظرة عامة على نظام PNLS

[!WARNING] جميع المحتويات في هذا المشروع مخصصة لأغراض البحث الأمني فقط.

[!NOTE]

  • هذا المشروع جزء من بحثي المستمر حول حماية الخصوصية في شبكات Wi-Fi.

    • عرض نطاق العمل
  • لمراقبة العمل الجاري على PNLS، راجع لوحة المشروع.

جدول المحتويات

  • ماسح قائمة الشبكات المفضلة - PNLS
    • جدول المحتويات
    • كيفية بناء PNLS
      • المتطلبات
      • المتطلبات الأساسية
    • الإعداد
      • باستخدام Docker
      • باستخدام صورة Docker الجاهزة
      • بدون Docker
    • طلبات الاستقصاء
    • تصفية معرف SSID
    • الهندسة المعمارية
      • لماذا Async Server Gateway Interface؟
      • لماذا WebSockets؟
      • نموذج النشر-الاشتراك
    • لقطات الشاشة
    • الاختصارات
    • المراجع

كيفية بناء PNLS

إليك ما ستحتاجه لنسخ ونشر هذا المشروع، بما في ذلك مكونات الأجهزة والبرامج. بمجرد تجهيز بيئة العمل الخاصة بك، انتقل إلى أقسام الإعداد.

المتطلبات

  • Raspberry Pi (RPi)
  • مصدر طاقة مناسب لـ RPi (راجع وثائق مصدر الطاقة للتفاصيل)
  • بطاقة Micro SD (راجع وثائق بطاقة SD للتفاصيل)
  • محول USB Wi-Fi (اختياري)
    • يُستخدم لتحقيق نطاق أكبر عند التقاط الحزم.
  • كابل HDMI (اختياري)
    • يُستخدم لعرض واجهة الويب من RPi بدلاً من الاتصال به عن بعد باستخدام حاسوبك.

المتطلبات الأساسية

  • نظام تشغيل Kali Linux
    • ضروري لاستخدام وضع المراقبة وأداة aircrack-ng. يمكنك تنزيل صورة Kali Linux ARM من هنا.
      • بدلاً من ذلك، يمكنك استخدام نظام تشغيل آخر، لكن ستحتاج إلى تعديل[^3] النواة باستخدام nexmon[^4] أو استخدام محول لاسلكي يدعم وضع المراقبة. هنا رابط للمحولات USB المعتمدة من Raspberry Pi.
      • ستحتاج أيضًا إلى تثبيت أداة aircrack-ng، حيث إنها تأتي مثبتة مسبقًا فقط على Kali Linux.
  • ابدأ واجهة الشبكة في وضع المراقبة باستخدام: sudo airmon-ng start wlan0 [2].

[!NOTE]

صورة Kali تستخدم نواة Re4son، والتي تتضمن برامج تشغيل لبطاقات Wi-Fi الخارجية وبرنامج Nexmon الثابت للبطاقة اللاسلكية المدمجة في RPi 3 و 4 [3].
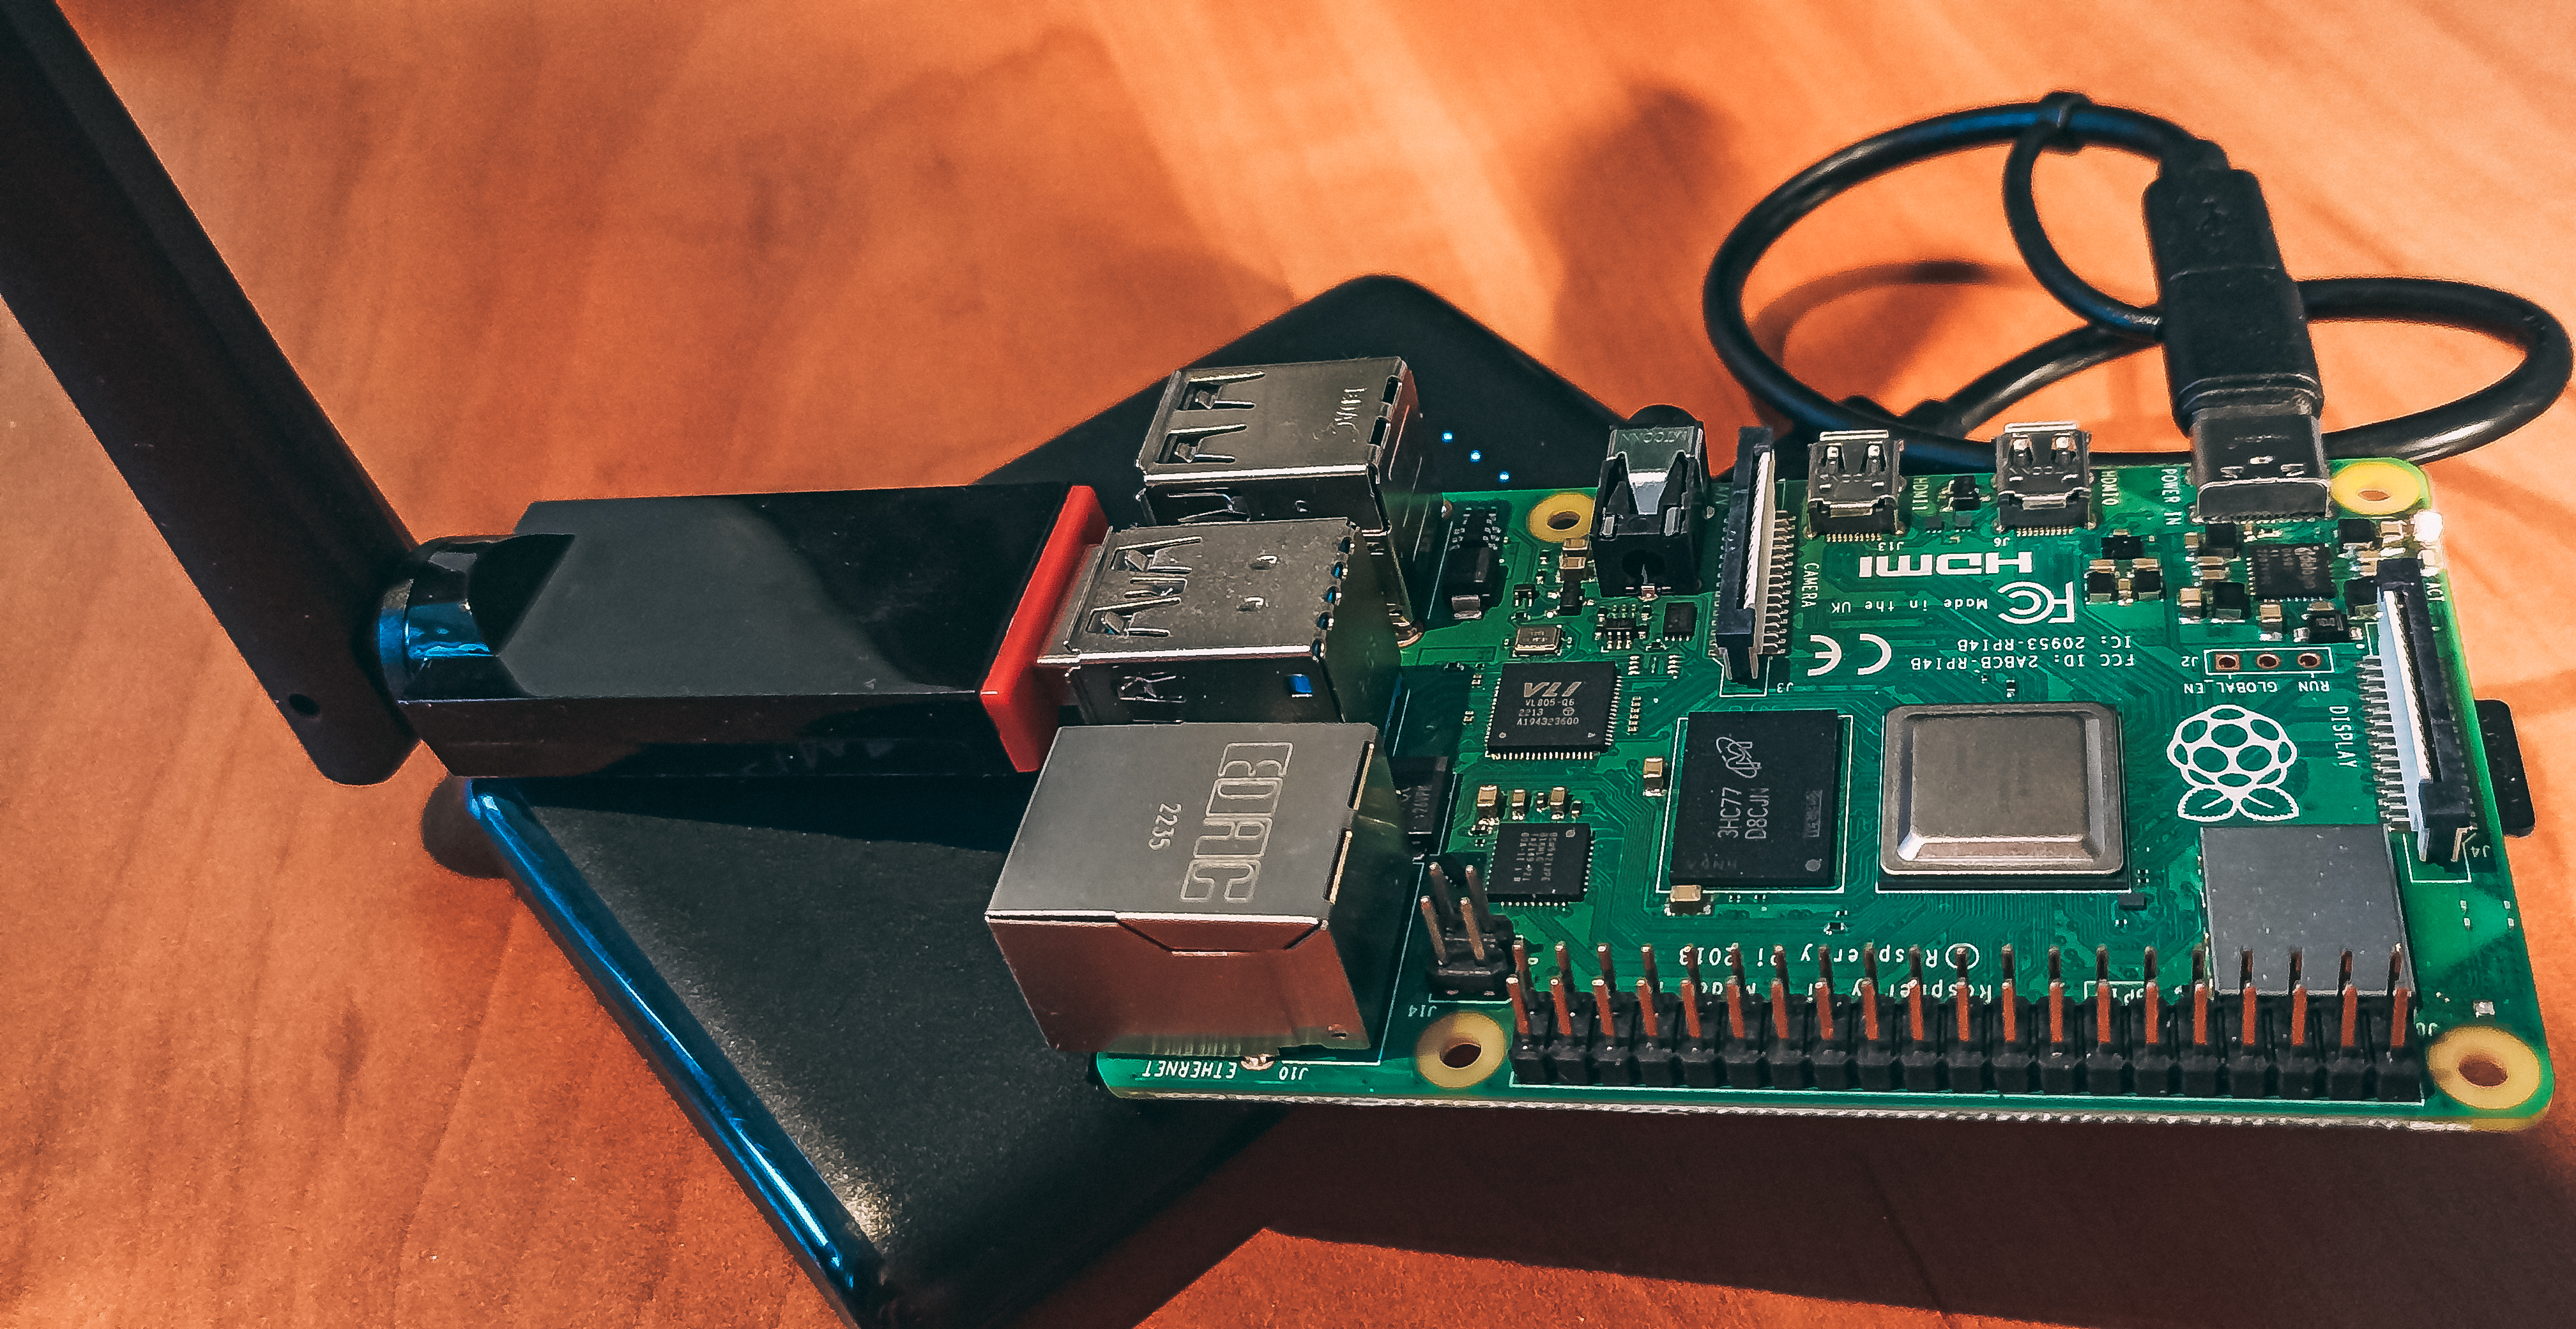
PNLS RPi 4 device

شكل 2: PNLS يعمل على RPi 4 مع هوائي خارجي وبطارية
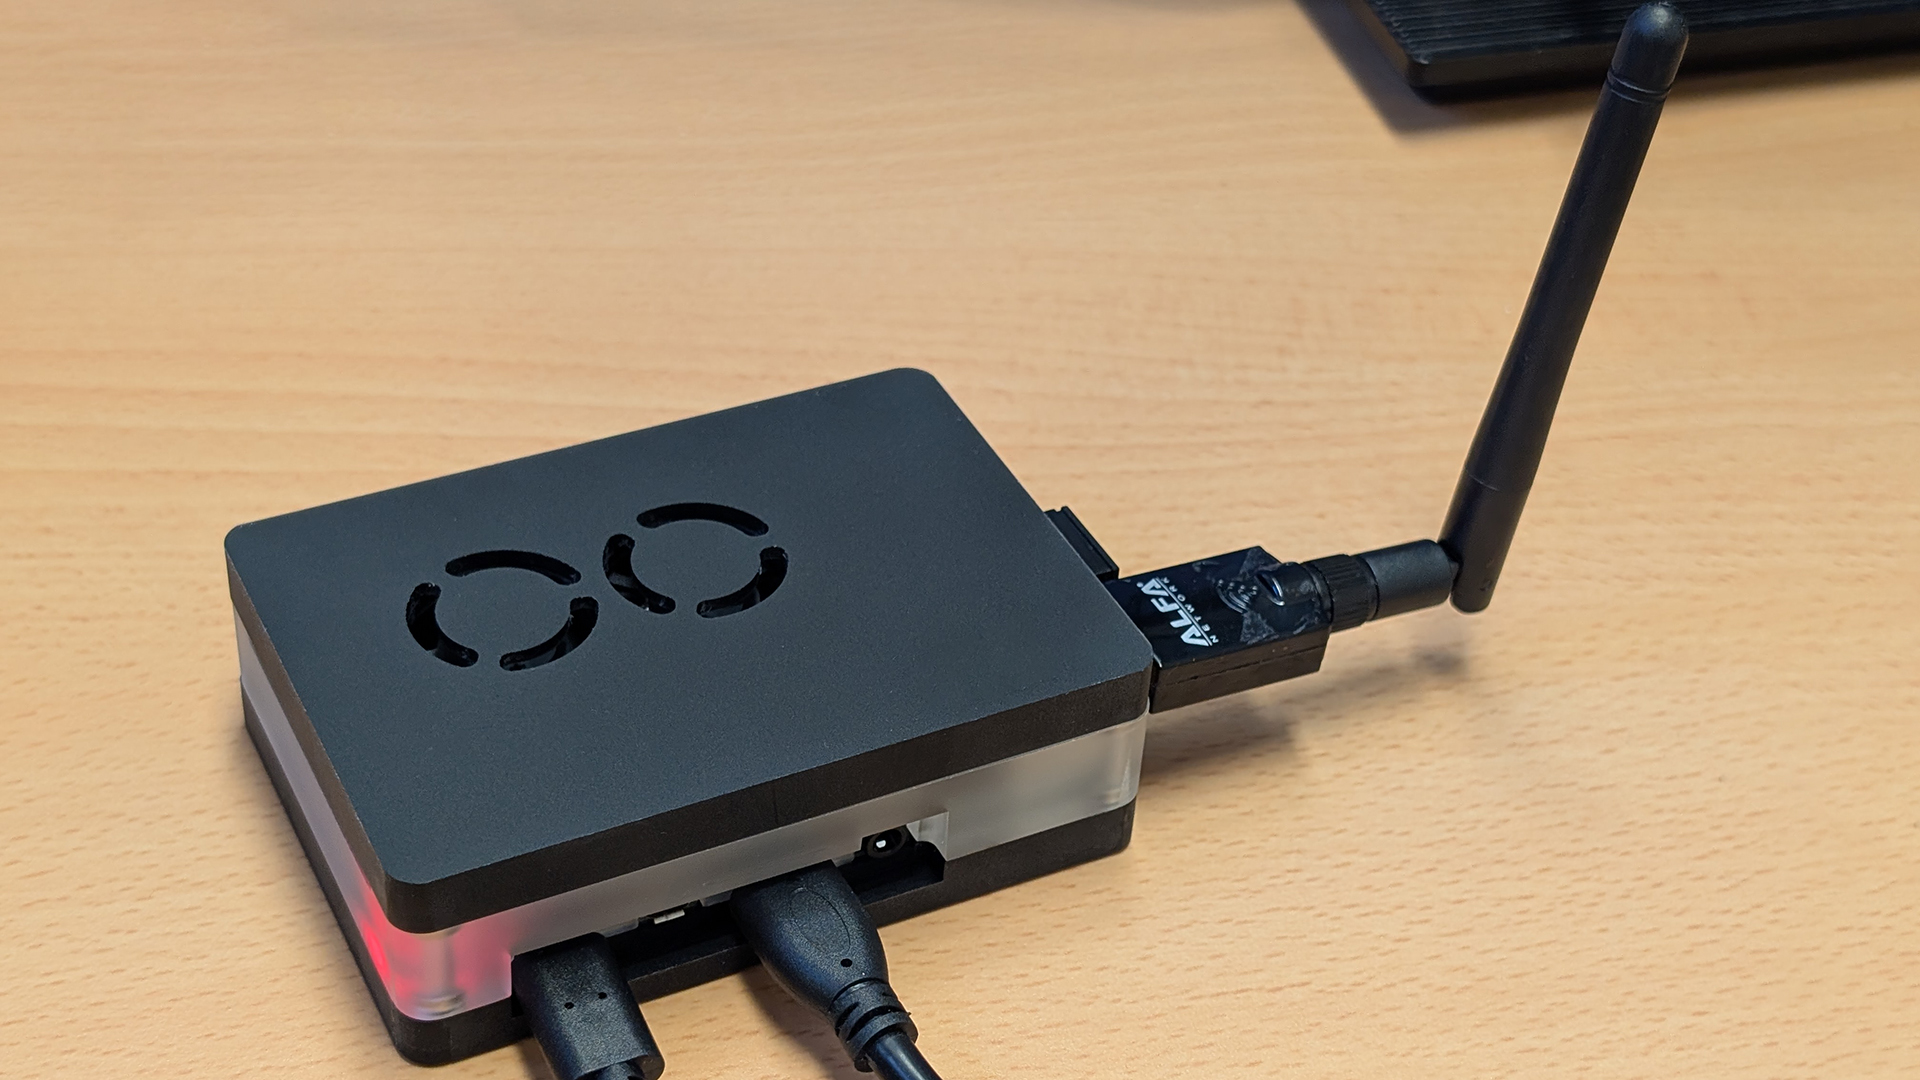
PNLS RPi 4 device AWUS036ACS

شكل 3: PNLS يعمل على RPi 4 مع علبة وهوائي AWUS036ACS
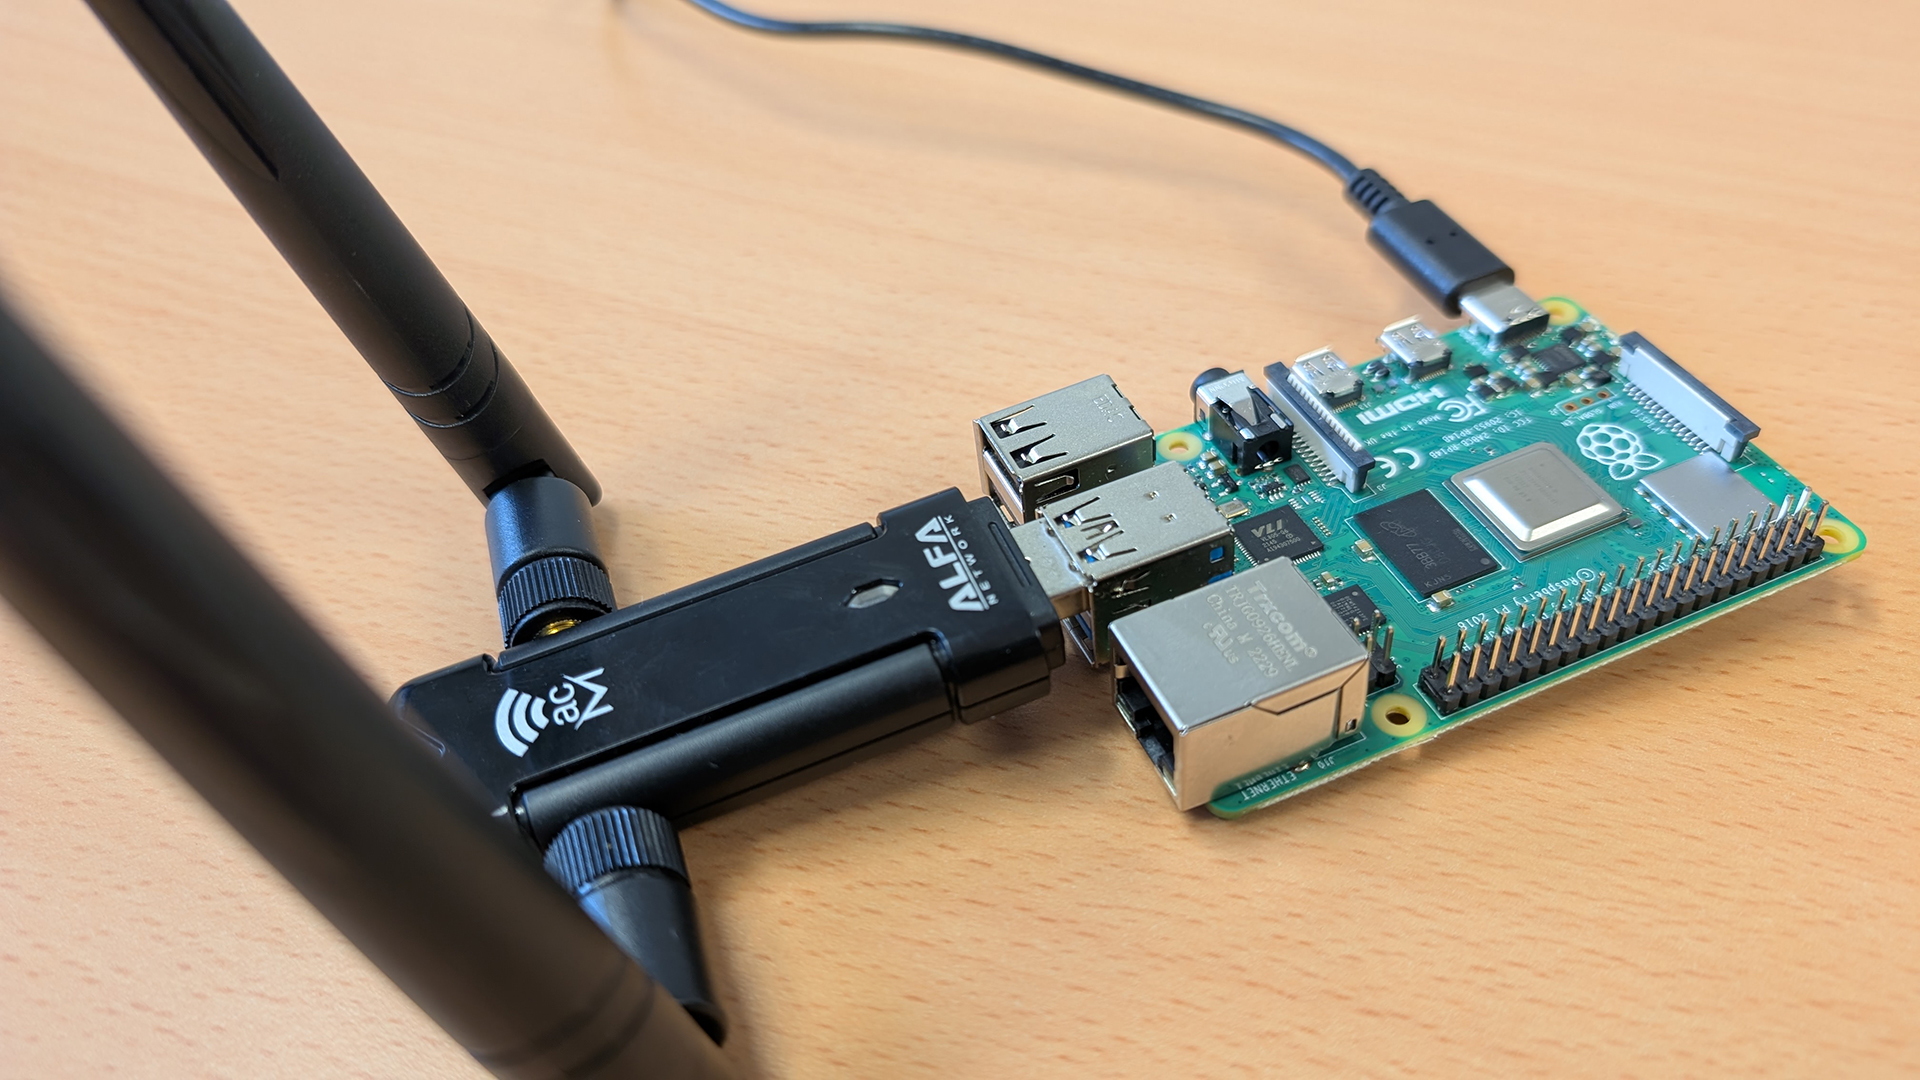
PNLS RPi 4 device AWUS036ACM

شكل 4: PNLS يعمل على RPi 4 مع هوائي AWUS036ACM

الإعداد

إذا كنت لا تريد استخدام Docker، فانتقل إلى الإعداد بدون Docker.

باستخدام Docker

قم بإعداد نسخة تطويرية بسرعة:

# First clone this repo.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Move to the project root folder.
cd Preferred-Network-List-Sniffer
# Build backend and frontend image.
docker compose build
# Bring up both the backend and the frontend server.
docker compose up
# Move into the sniffer folder.
cd sniffer
# Run the Sniffer service.
sudo python3 sniffer.py

باستخدام صورة Docker الجاهزة

حالياً، الصور متعددة المنصات غير متوفرة، والمشروع يدعم فقط معمارية ARM64v8. قم بتنزيل أحدث الصور الجاهزة من سجل حاويات GitHub وقم بتشغيلها محلياً.

# First clone this repo.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Move to the project root folder.
cd Preferred-Network-List-Sniffer
# Download the prebuild images.
docker pull ghcr.io/aleksamcode/pnls-backend-ghcr:latest
docker pull ghcr.io/aleksamcode/pnls-frontend-ghcr:latest
# Bring up both the backend and the frontend server.
docker compose up
# Move into the sniffer folder.
cd sniffer
# Run the Sniffer service.
sudo python3 sniffer.py

بدون Docker

  • الخلفية: لبدء تشغيل خادمي ASGI و Redis وتشغيل الخدمات المطلوبة، راجع هذه التعليمات.

  • الواجهة الأمامية: لتشغيل خادم React، راجع هذه التعليمات.

هذه لقطة شاشة عندما تم تشغيل كل شيء "يدوياً":
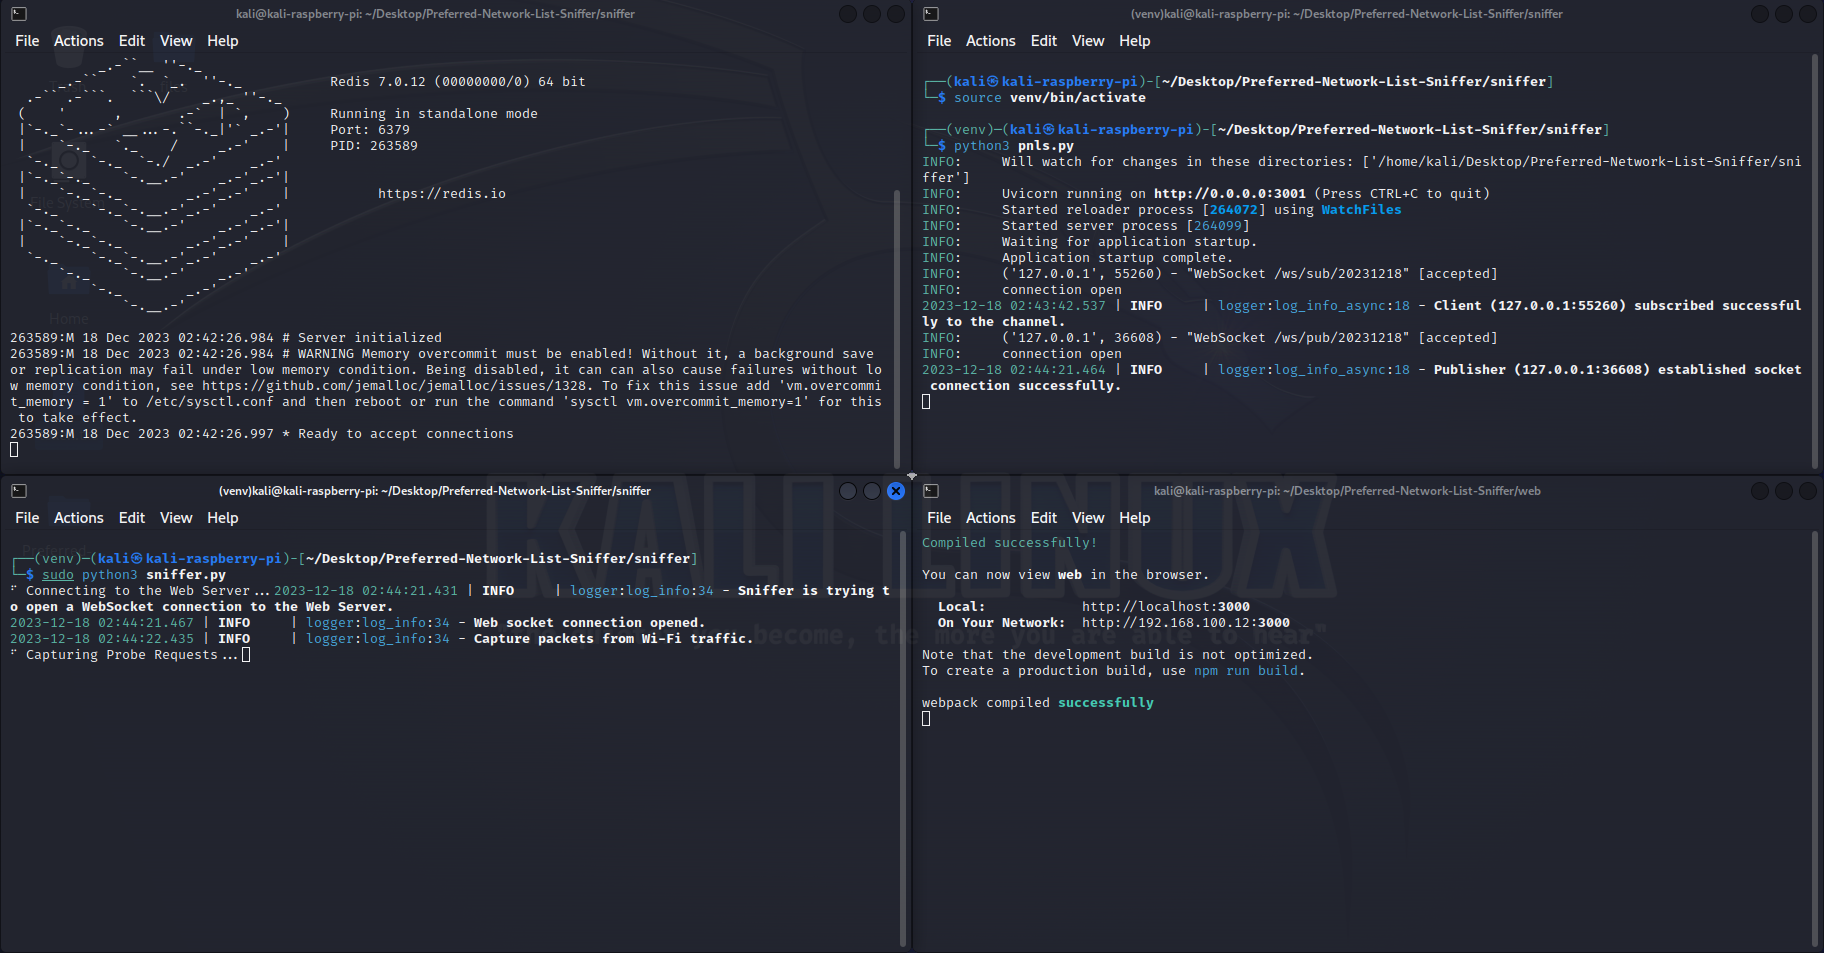
  • أعلى اليسار: خادم Redis
  • أعلى اليمين: خادم ASGI
  • أسفل اليسار: خدمة Sniffer
  • أسفل اليمين: خادم React

PNLS Kali screenshot

شكل 5: لقطة شاشة PNLS

طلبات الاستقصاء

تنزيل الأداة