
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
JEFAZO-CVE-2025-55182-Checker — ماسح أمان سلبي لـ CVE-2025-55182 يحدد المؤشرات العامة المرتبطة بـ Next.js ومكونات خادم React. يقوم بعمليات تحقق آمنة، ويحلل الرؤوس والمسارات، ويقدم تقييمًا للتعرض استنادًا إلى الأدلة دون استغلال. | Kitploit
أدوات/GitHubGitHub/alejandro609x/jefazo-cve-2025-55182-checker
الاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةجمع المعلوماتأمن الويبالتعلم والتعليم
GitHubalejandro609x/jefazo-cve-2025-55182-checker

JEFAZO-CVE-2025-55182-Checker

ماسح أمان سلبي لـ CVE-2025-55182 يحدد المؤشرات العامة المرتبطة بـ Next.js ومكونات خادم React. يقوم بعمليات تحقق آمنة، ويحلل الرؤوس والمسارات، ويقدم تقييمًا للتعرض استنادًا إلى الأدلة دون استغلال.

مشاركة
عرض المستودع
132منذ 5 أشهرلم تتم المراجعة بعد

JEFAZO-CVE-2025-55182-Checker

نشر

نشر

الوصف

JEFAZO-CVE-2025-55182-Checker هي أداة تحليل سلبي مصممة لتحديد المؤشرات المتعلقة بـ CVE-2025-55182 في التطبيقات المطورة باستخدام Next.js و React Server Components (RSC).

تقوم الأداة بإجراء فحوصات آمنة وغير تطفلية، دون محاولة استغلال الثغرة أو تنفيذ كود في النظام المستهدف.


الميزات

  • تحليل سلبي للتعرض.
  • كشف مؤشرات Next.js.
  • كشف React Server Components (RSC).
  • تحليل رؤوس HTTP.
  • التحقق من المسارات الشائعة للإطار.
  • نظام تسجيل النقاط بناءً على الأدلة.
  • إخراج ملون في الطرفية.
  • لا تقوم بالاستغلال أو إجراء تعديلات.

ما الفائدة منه؟

تساعد هذه الأداة المسؤولين والمطورين ومحللي الأمن على تحديد المؤشرات المحتملة للتعرض المرتبطة بـ CVE-2025-55182.

تتيح الحصول على تقييم أولي سريع قبل إجراء تدقيقات أعمق أو مراجعات يدوية للإعدادات والإصدارات.


كيف يعمل؟

يقوم الماسح الضوئي بإجراء الفحوصات التالية:

  1. الحصول على رؤوس HTTP للموقع المستهدف.

  2. البحث عن مؤشرات مثل:

    • RSC
    • Next-Router-State-Tree
    • Next-Router-Prefetch
    • Next-Router-Segment-Prefetch
    • X-Powered-By: Next.js
  3. تحليل محتوى HTML بحثًا عن القطع الأثرية العامة لـ Next.js.

  4. التحقق من المسارات الشائعة المستخدمة من قبل الإطار.

  5. حساب درجة استنادًا إلى المؤشرات التي تم العثور عليها.

  6. توليد تقييم للثقة (منخفضة، متوسطة، أو عالية).


التثبيت

استنساخ المستودع:

git clone https://github.com/Alejandro609x/JEFAZO-CVE-2025-55182-Checker.git
cd JEFAZO-CVE-2025-55182-Checker

تثبيت التبعيات:

pip install -r requirements.txt

أو يدويًا:

pip install requests colorama urllib3

الاستخدام

تشغيل البرنامج:

python3 can_cve_2025_55182.py

أدخل عنوان URL عندما يُطلب منك:

Introduce la URL objetivo: https://ejemplo.com

تفسير النتائج

لا توجد مؤشرات واضحة

لم يتم العثور على أدلة كافية لربط الهدف بمؤشرات ذات صلة بـ Next.js أو React Server Components.

مؤشرات معتدلة

تم الكشف عن بعض المؤشرات التي تشير إلى وجود تقنيات يحتمل أن تكون ذات صلة.

يحتمل أن يكون مكشوفًا

تم الكشف عن عدة مؤشرات متوافقة مع Next.js و React Server Components.

هام: لا تؤكد هذه النتيجة وجود ثغرة قابلة للاستغلال. يُوصى بالتحقق من الإصدارات والإعدادات وتطبيق التصحيحات المناسبة.


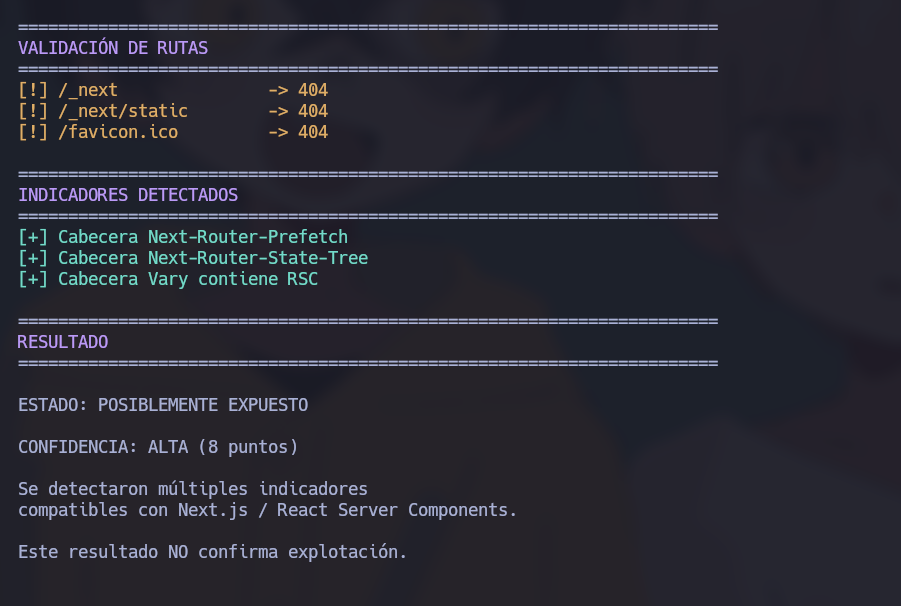
مثال على الإخراج

======================================================
RESULTADO
======================================================

ESTADO: POSIBLEMENTE EXPUESTO

CONFIDENCIA: ALTA (10 puntos)

Se detectaron múltiples indicadores compatibles
con Next.js y React Server Components.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    352
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    291

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →