
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
explain-my-curl — يأخذ أمر curl ويشرح تفاصيل DNS/TLS/HTTP خطوة بخطوة | Kitploit

أدوات/GitHubGitHub/akgitrepos/explain-my-curl
أدوات عامةأمن الويبأمن الشبكاتالأدوات والمكوناتالتعلم والتعليمتحليل DNS
GitHubakgitrepos/explain-my-curl

explain-my-curl

يأخذ أمر curl ويشرح تفاصيل DNS/TLS/HTTP خطوة بخطوة

عرض المستودع
99238منذ 8 أشهرتمت المراجعة من قبل Kitploit
مشاركة

explain-my-curl

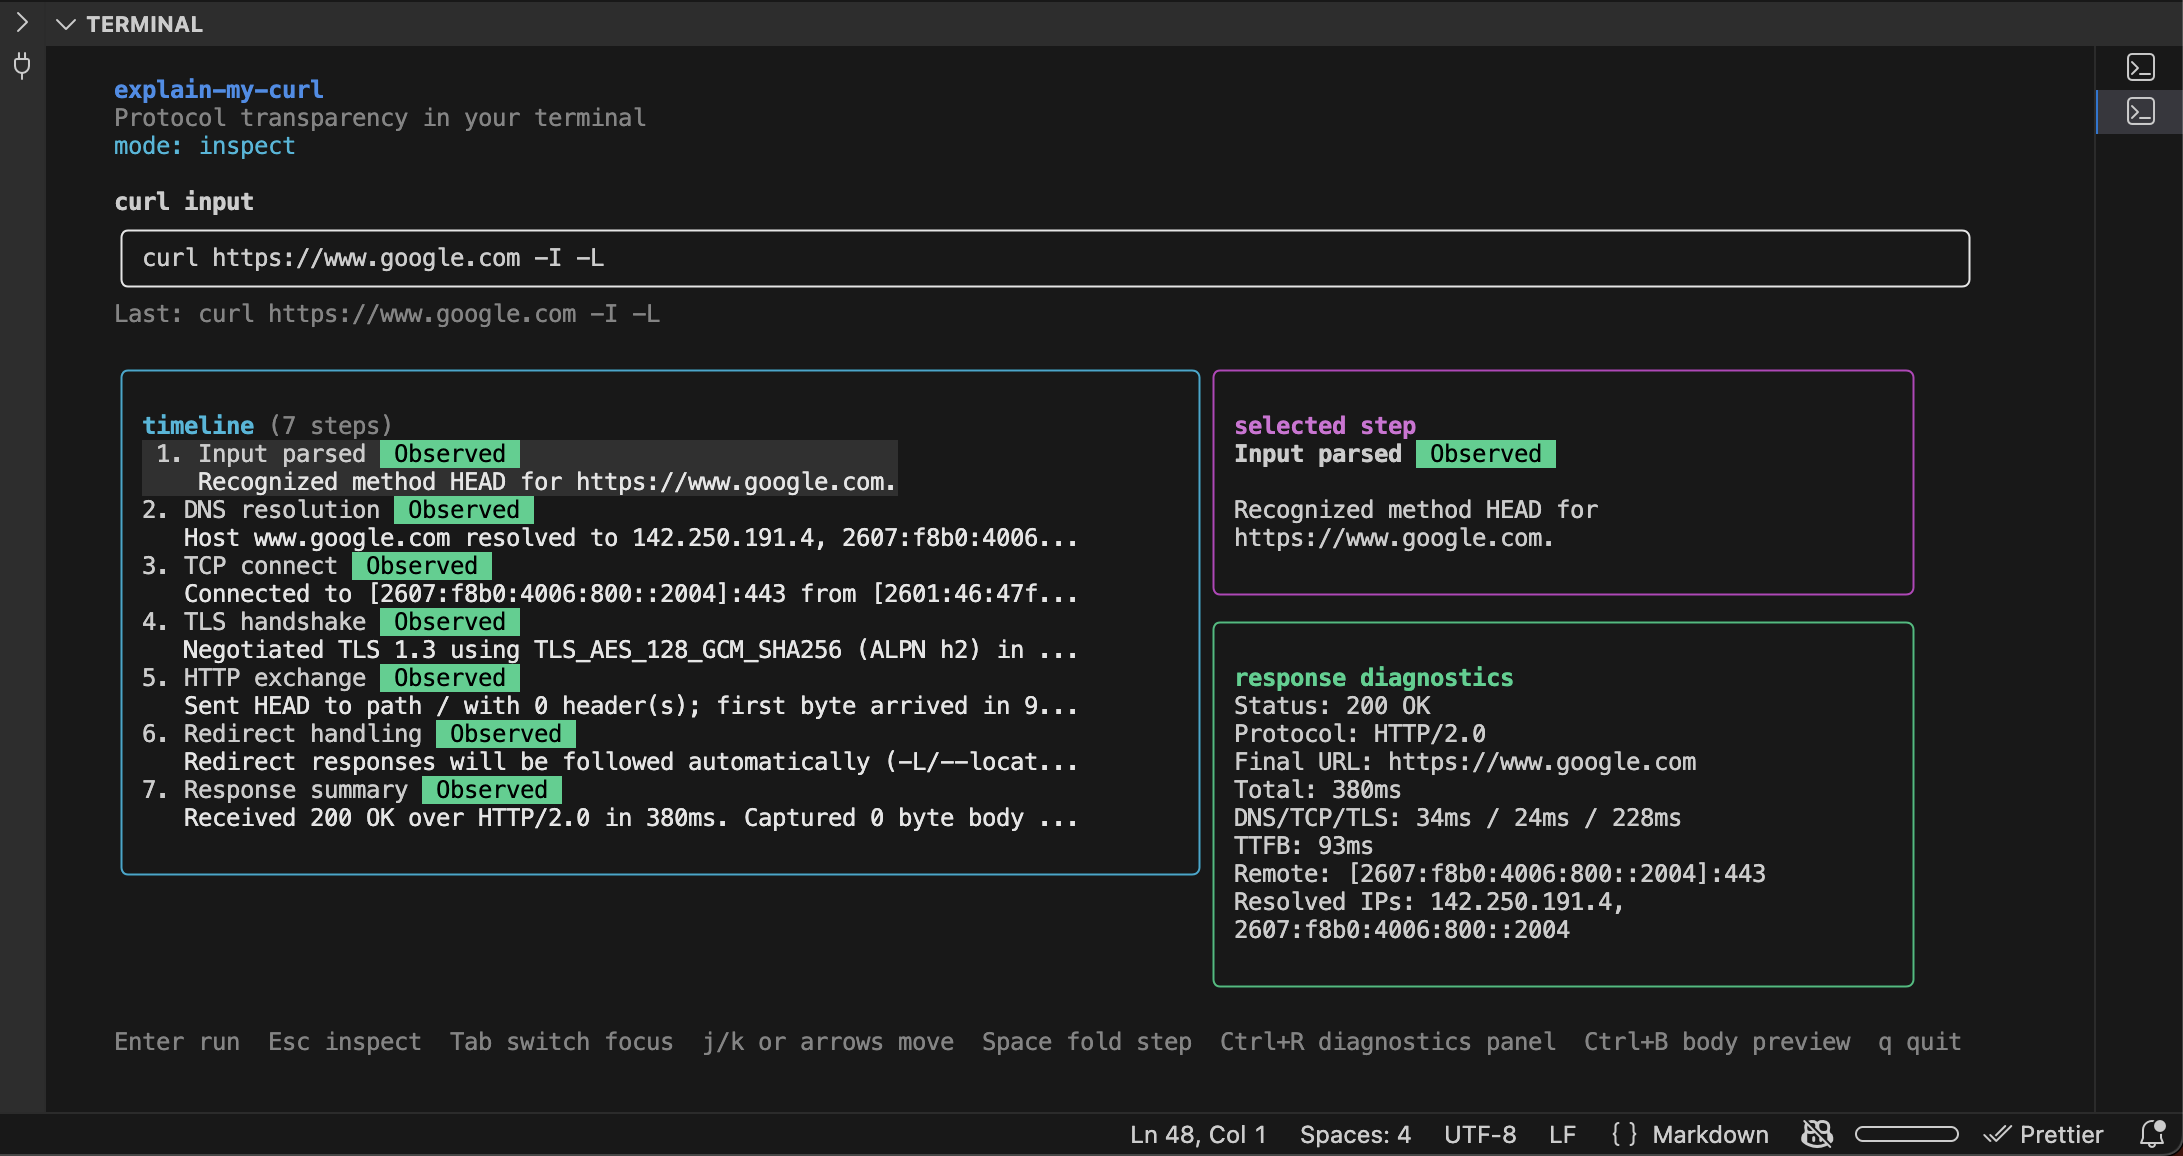
explain-my-curl هي أداة CLI محلية أولاً لفهم ما يفعله أمر curl عبر DNS وTLS وHTTP.

explain-my-curl TUI preview

يتضمن هذا المستودع حاليًا:

  • أمر CLI لتحليل وشرح إدخال curl
  • TUI ابتدائية للاستكشاف التفاعلي
  • قياس عن بعد للتنفيذ لـ DNS واتصال TCP ومصافحة TLS والوقت حتى أول بايت
  • تنقية الأسرار لعرض الأوامر وسلاسل الأخطاء
  • تسميات الأدلة (Observed, Inferred, Estimated) لدعم شفافية البروتوكول
  • عقد شفافية في docs/transparency-contract.md

بداية سريعة

go mod tidy
go run ./cmd/explain-my-curl explain "curl https://example.com -I"
go run ./cmd/explain-my-curl tui
go run ./cmd/explain-my-curl doctor
go run ./cmd/explain-my-curl version

ضوابط TUI

  • Enter: تشغيل إدخال curl الحالي
  • Esc: التبديل إلى وضع الفحص
  • Tab: تبديل التركيز بين الإدخال/الفحص
  • i: التركيز على وضع الإدخال
  • j/k أو مفاتيح الأسهم: تحريك الخطوة الزمنية المحددة
  • Space: طي/توسيع الخطوة الزمنية المحددة
  • Ctrl+R: تبديل لوحة تشخيصات الاستجابة
  • Ctrl+B: تبديل ظهور معاينة نص الاستجابة
  • q: خروج

الإصدارات

  • يتم بناء الإصدارات الموسومة (v*) تلقائيًا باستخدام GoReleaser عبر GitHub Actions.
  • يتحقق CI من go test ./... عند الدفعات وطلبات السحب.
  • يدير CI أيضًا بناء لقطة GoReleaser للتحقق من تكوين الإصدار باستمرار.
  • يتم نشر القطع الأثرية لأنظمة macOS/Linux/Windows على amd64 وarm64.
  • تتضمن ثنائيات الإصدار بيانات وصفية للبناء مدمجة (version, commit, date).
  • يتم إنشاء صيغة Homebrew في Formula/ أثناء الإصدار (يستخدم النقر هذا المستودع نفسه).

الحالة الحالية

القياس عن بعد للتنفيذ المحلي، واجهة TUI مقسمة، التنقية، الاختبارات، عقد الشفافية، وأتمتة الإصدارات كلها في مكانها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




