

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Jammer-Loc — ينفّذ أساليب التعلّم الآلي والتعلّم العميق لتحديد مواقع مشوّشات UWB في الأماكن المغلقة، بما في ذلك تحسين المعاملات الفائقة (hyperparameters)، والتصنيف، والانحدار على مجموعات بيانات من العالم الحقيقي. | Kitploit
أدوات/GitHubGitHub/afbf4c8996f/jammer-loc
أمن الشبكات اللاسلكيةتعلم الآلةالأوراق والأبحاثالتعلم والتعليمكشف الشذوذ
GitHubafbf4c8996f/jammer-loc

Jammer-Loc

ينفّذ أساليب التعلّم الآلي والتعلّم العميق لتحديد مواقع مشوّشات UWB في الأماكن المغلقة، بما في ذلك تحسين المعاملات الفائقة (hyperparameters)، والتصنيف، والانحدار على مجموعات بيانات من العالم الحقيقي.

عرض المستودع
41منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

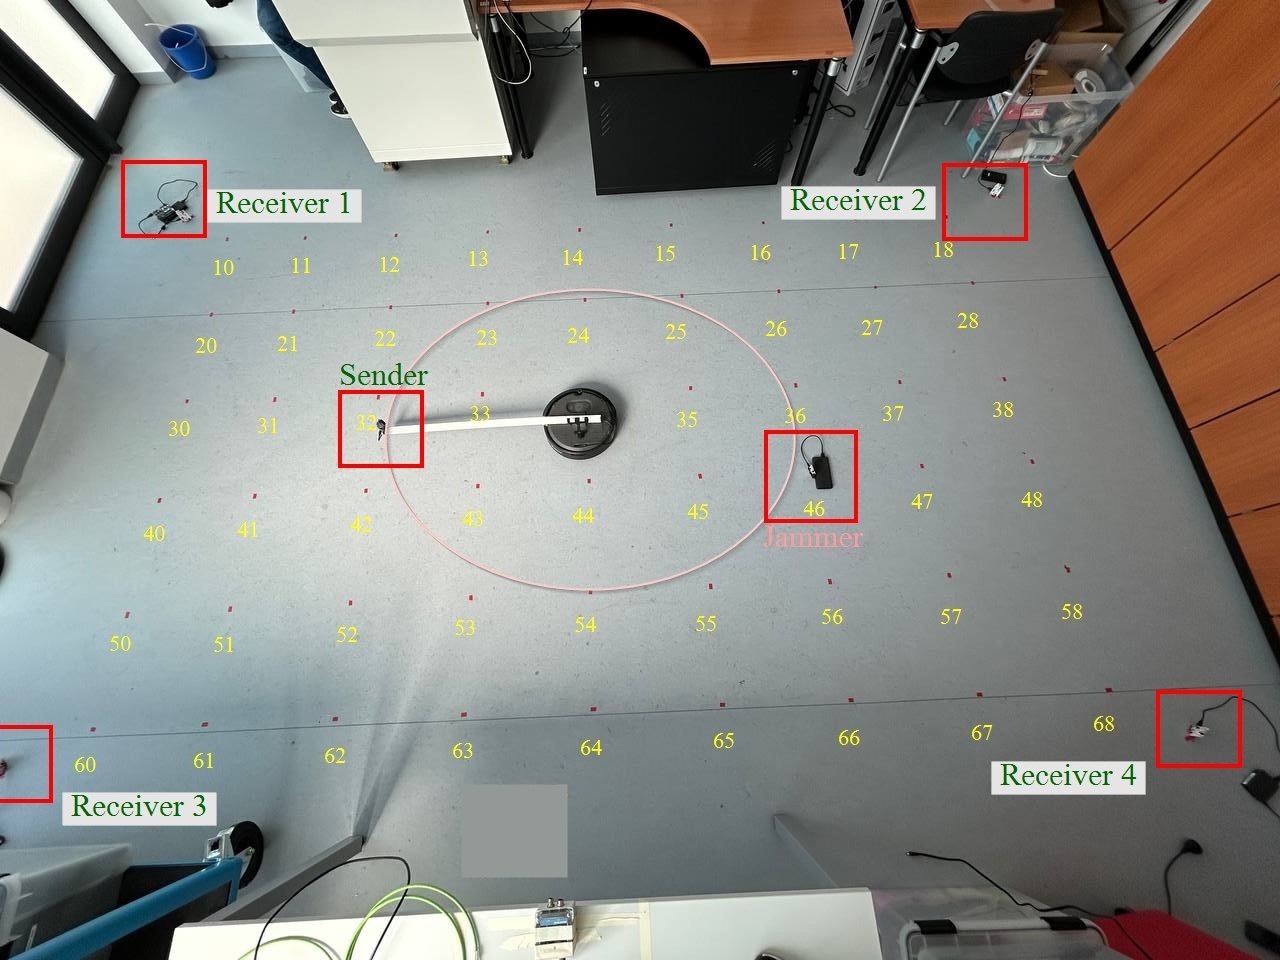
شكل Jammer-Loc

Jammer-Loc

يتضمن هذا المستودع الكود ورابط مجموعة البيانات الخاصة بالورقة البحثية
“التعلم الآلي والتعلم العميق لتحديد مواقع أجهزة تشويش UWB داخل المباني.”


مثال الاستخدام

قم بتشغيل عملية تحسين المعلمات الفائقة:

python hpo.py \
  --task classification \
  --mode actual \
  --framework ml \
  --config config.yaml \
  --trials 50 \
  --study-name my_study
  1. يجب حفظ النماذج والمقاييس بواسطة main.py بالتنسيق المتوقع.
  2. يتم حفظ نتائج Optuna في hpo.db افتراضيًا.
  3. جميع خيارات سطر الأوامر معرّفة في hpo.py باستخدام argparse. راجع هذا الملف للحصول على الأوصاف والخيارات الإضافية.

التصنيف والانحدار على المصدر واختباره على مجموعة الاختبار

لتشغيل التصنيف أو الانحدار على مجموعة بيانات المصدر واختباره على مجموعة الاختبار، يمكنك استخدام:

python main.py --config config.yaml
  1. سيتم حفظ المخرجات والمقاييس في الدليل المُعرَّف بواسطة cfg.output.directory.
  2. سيتم حفظ جميع نقاط التحقق والمقاييس لكل نموذج على حدة (مثل: outputs/simple_nn/).
  3. في حالة حدوث فشل في وقت التشغيل، سيتم تسجيل معلومات تسجيل مفصّلة — بما في ذلك رسائل الأخطاء المنظمة وتتبعات المكدس — لتسهيل التصحيح المنهجي وتحليل السبب الجذري.

محاذاة النطاق

تتوافق أسماء الملفات الخاصة بطرق محاذاة النطاق مباشرةً مع أسمائها المقابلة في المنشور.


إعداد المسارات

تأكد من ضبط المسارات وفقًا لهيكل مشروعك في ملف config.yaml.


مجموعات البيانات

نظرًا لقيود الحجم، لا يتم تضمين مجموعات البيانات الأولية في هذا المستودع.
يمكن تنزيلها من DOI.

ومع ذلك، لتسهيل التنفيذ الفوري للكود، يتم توفير ملفين بصيغة Parquet في هذا المستودع لمجالي المصدر والهدف. يمكن الوصول إلى ملفات مصفوفات NumPy المضغوطة (.npz)، التي تحتوي على بيانات نماذج محاذاة النطاق، من خلال الرابط أعلاه.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




