 adisasoc/cve-2024-49138-soc-investigation
تحقيق SOC في استغلال CVE-2024-49138 الذي يتضمن نشاط هجمات القوة الغاشمة، تنفيذ PowerShell، تحليل الحمولة الخبيثة، تصعيد الامتيازات، والاستجابة للحوادث.

المنصة: بيئة تدريب LetsDefend SOC
التنبيه: SOC335 - تم اكتشاف استغلال CVE-2024-49138
الفئة: تصعيد الامتيازات | تحليل البرمجيات الخبيثة | الاستجابة للحوادث
الحالة: اكتمل التحقيق ✅
في هذا التحقيق، عملت على تنبيه يتعلق بالاشتباه في استغلال CVE-2024-49138 على نقطة نهاية تعمل بنظام Windows.
أشار التنبيه في البداية إلى نشاط مشبوه يتضمن عملية باسم svohost.exe. بدلاً من الاعتماد على التنبيه وحده، بدأت بمراجعة تفاصيل العملية، والعملية الأصلية، وسطر الأوامر، وموقع الملف، وقيمة التجزئة، والنشاط المحيط بالمضيف المتأثر.
أثناء عملي في التحقيق، وجدت أدلة إضافية ساعدتني في تحديد ما إذا كان النشاط ضاراً بالفعل. شمل ذلك فحص قيمة تجزئة الملف مقابل استخبارات التهديدات، ومراجعة نشاط المصادقة، والنظر في ما حدث حول وقت التنبيه.
لم يكن الهدف مجرد إغلاق التنبيه، بل فهم ما حدث، وتحديد الأثر، واتخاذ القرارات اللازمة لاحتواء التهديد وإزالته.
ركز التحقيق على:
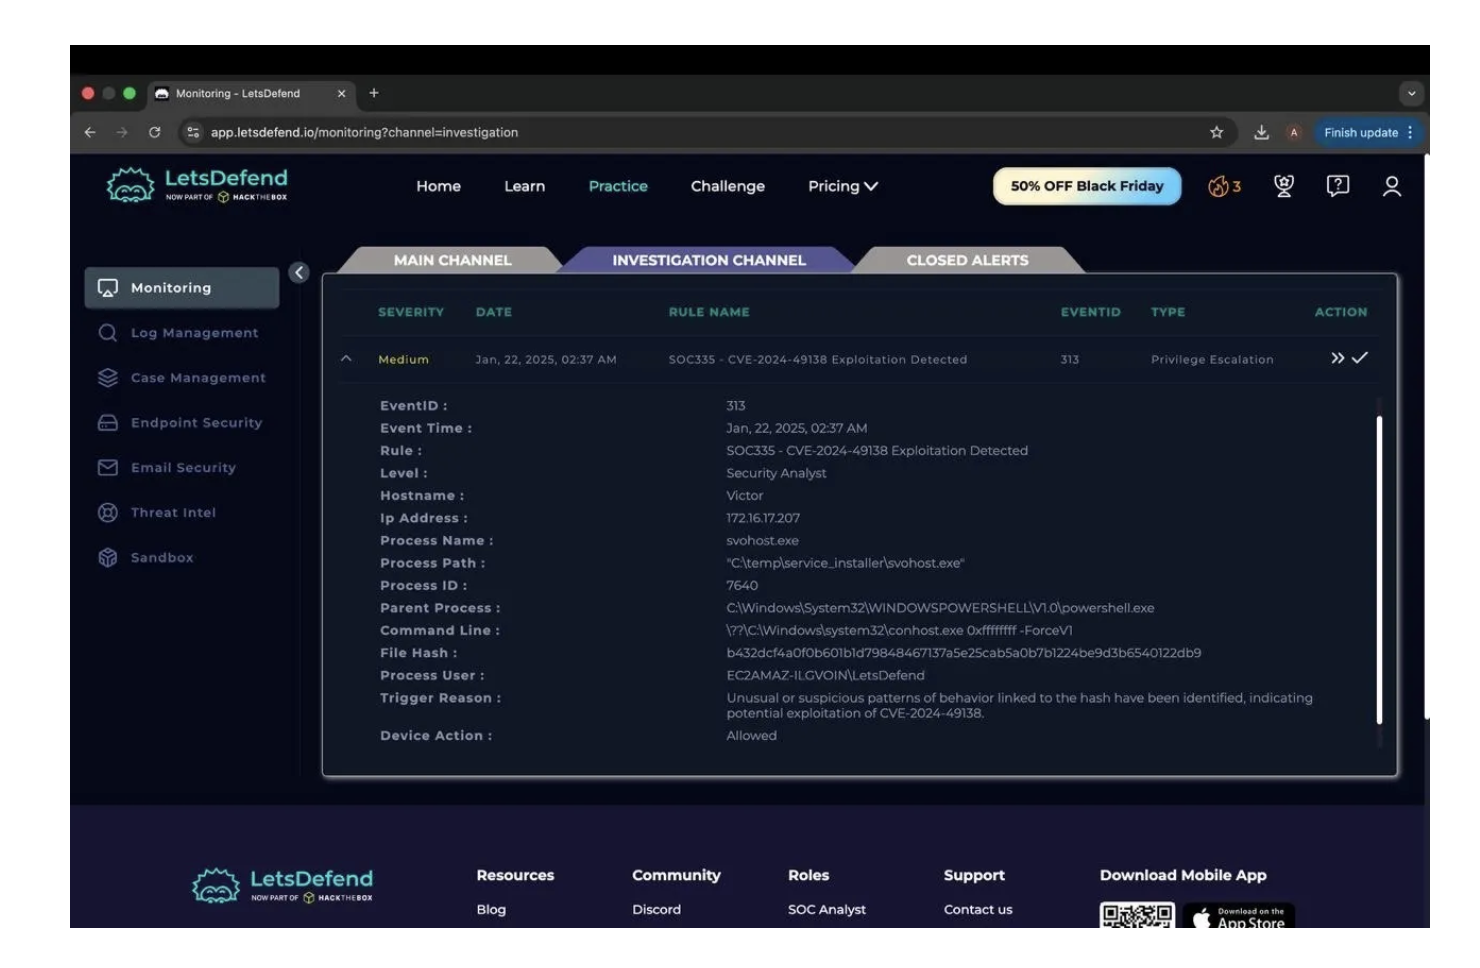
بدأ التحقيق بتنبيه LetsDefend SOC335 - تم اكتشاف استغلال CVE-2024-49138، والذي تم تصنيفه كتنبيه لتصعيد الامتيازات.
قدم التنبيه عدة معلومات تتطلب فحصاً فورياً:
ما لفت انتباهي أولاً هو اسم العملية svohost.exe. إنه يشبه إلى حد كبير العملية الشرعية في Windows svchost.exe، لكن الاسم مختلف.
كان الملف يعمل أيضاً من C:\temp\service_installer\، بينما كانت العملية الأصلية هي PowerShell. مجتمعة، كانت هذه أسباباً كافية لمواصلة التحقيق بدلاً من التعامل مع التنبيه كإيجابي خاطئ.
تُظهر لقطة الشاشة أدناه التنبيه الأصلي والمعلومات المتاحة عند بدء التحقيق.
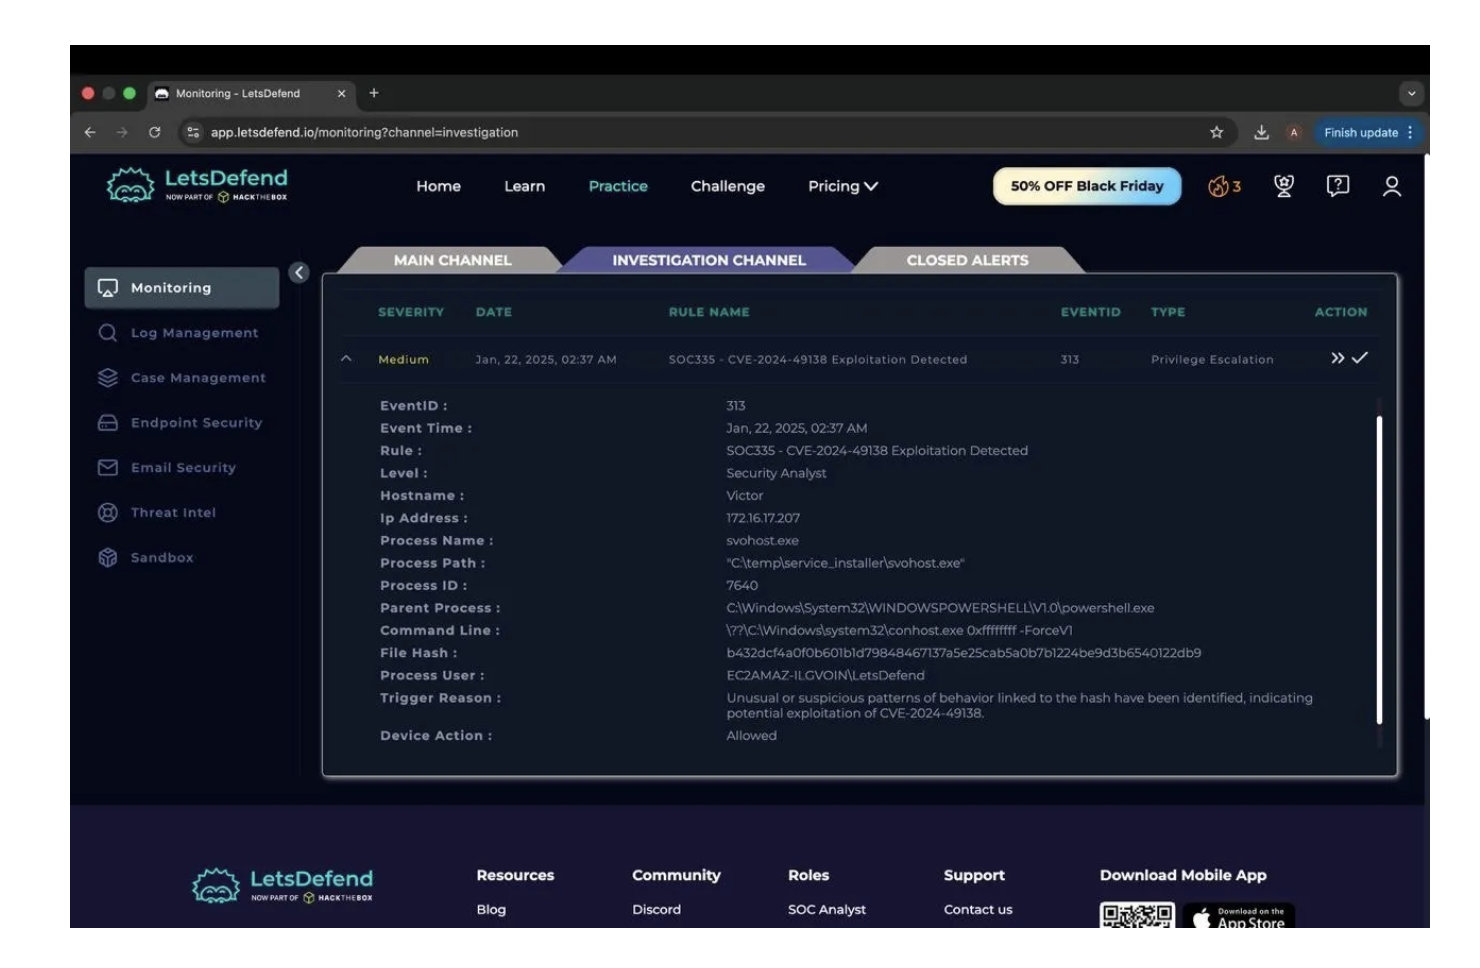
كانت الخطوة التالية هي النظر عن كثب في العملية التي أطلقت التنبيه.
كانت العملية باسم svohost.exe وتعمل من:
C:\temp\service_installer\svohost.exe
من أول الأشياء التي لاحظتها مدى تشابه الاسم مع العملية الشرعية في Windows svchost.exe. الاختلاف البسيط في اسم العملية لا يجعله ضاراً تلقائياً، لكنه مع موقع الملف غير المعتاد والعملية الأصلية PowerShell جعل النشاط أكثر اشتباهاً.
كما قدم التنبيه قيمة تجزئة SHA-256 للملف التنفيذي. استخدمت هذه القيمة للتحقق مما إذا كان الملف قد تم تحديده بالفعل من قبل بائعي الأمان.
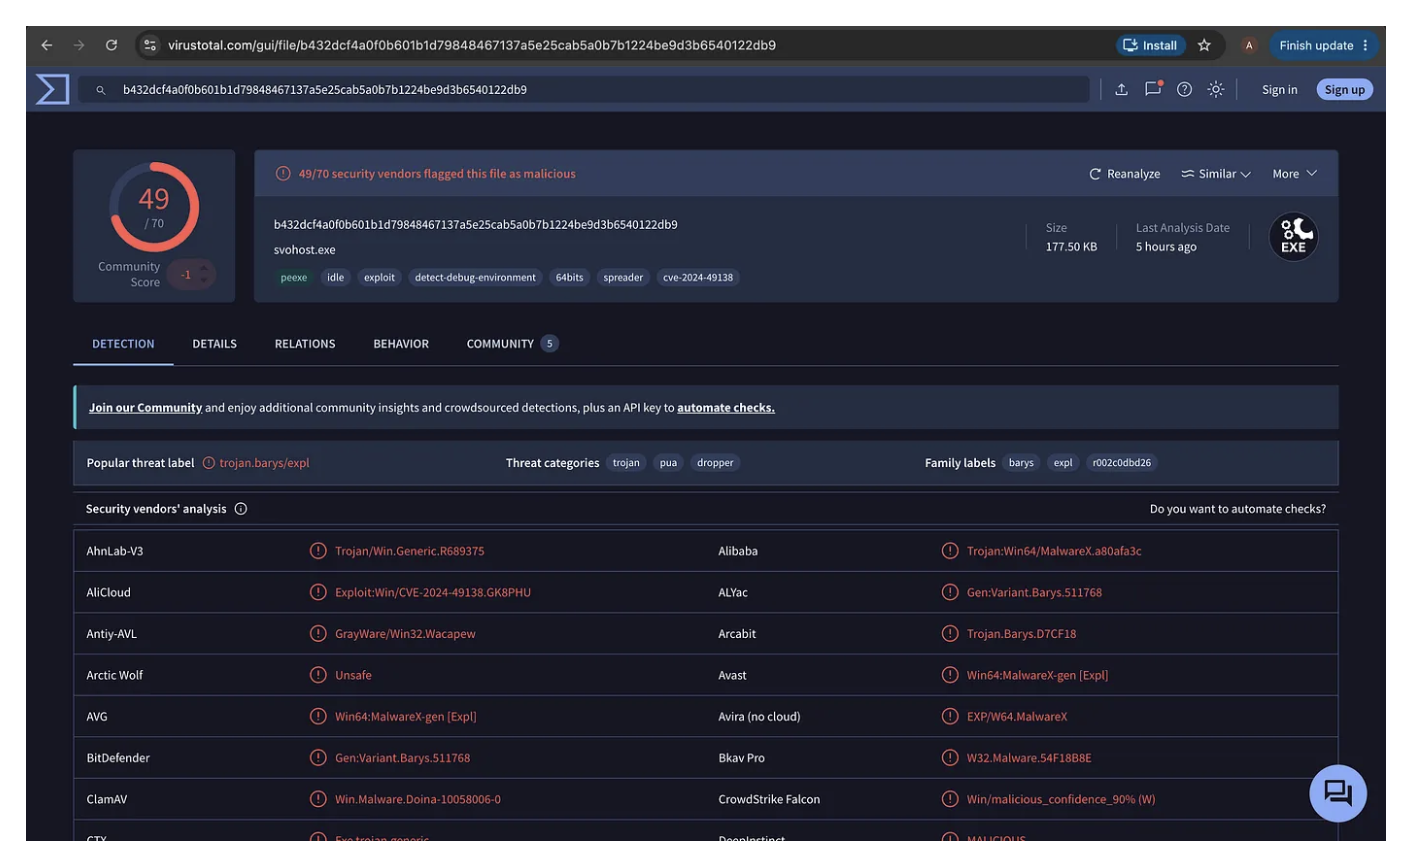
بحثت عن قيمة تجزئة الملف على VirusTotal للحصول على سياق إضافي حول الملف التنفيذي.
أظهر VirusTotal أن 49 من أصل 70 بائع أمان اكتشفوا الملف كضار. كما ربطت عدة اكتشافات العينة بنشاط استغلال متعلق بـ CVE-2024-49138.
أعطاني هذا دليلاً أقوى على أنني لست أمام ملف تنفيذي عادي في Windows. ومع ذلك، لم أستخدم نتيجة VirusTotal وحدها لاتخاذ القرار النهائي. أخذتها في الاعتبار مع اسم العملية، وموقع الملف، والعملية الأصلية PowerShell، والنشاط الآخر المرصود على المضيف.
بعد التأكد من أن الملف التنفيذي مشبوه، واصلت النظر في النشاط المرتبط بالحادث بدلاً من التوقف عند اكتشاف البرمجيات الخبيثة.
أثناء التحقيق، وجدت حدث تسجيل دخول فاشل إلى Windows يتضمن حساب admin.
أظهر الحدث:
| الحقل | التفاصيل |
|---|---|
| معرف الحدث |
يمثل معرف الحدث 4625 محاولة تسجيل دخول فاشلة إلى Windows. في هذه الحالة، أعطاني نشاط المصادقة الفاشل حدثاً آخر لربطه بالنشاط المشبوه المحدد بالفعل على نقطة النهاية.
تعاملت مع هذا كدليل داعم وواصلت مراجعة الحادث ككل بدلاً من افتراض أن تسجيل دخول فاشل واحد يثبت الاختراق.
بعد مراجعة الأدلة المتاحة، صنفت التنبيه كـ إيجابي حقيقي.
استند قراري إلى نتائج متعددة وليس مؤشراً واحداً:
svohost.exe من دليل مؤقت.Victor (172.16.17.207).في هذه المرحلة، كان لدي أدلة كافية للتعامل مع الحادث كضار والانتقال من التحقيق إلى الاحتواء والاستئصال.
بمجرد تحديد أن التنبيه كان إيجابياً حقيقياً، تحولت الأولوية من التحقيق إلى الحد من الأثر وإزالة النشاط الضار.
بناءً على التحقيق، كانت إجراءات الاستجابة الموثقة في القضية:
185.107.56.141.Victor لمنع المزيد من النشاط الضار أو الاتصال.203.160.68.12 المحدد أثناء التحقيق.C:\temp\service_installer\svohost.exe
كانت هذه الإجراءات تهدف إلى إيقاف نشاط المهاجم الإضافي، وعزل النظام المتأثر، وإزالة الملف الضار المسؤول عن التنبيه.
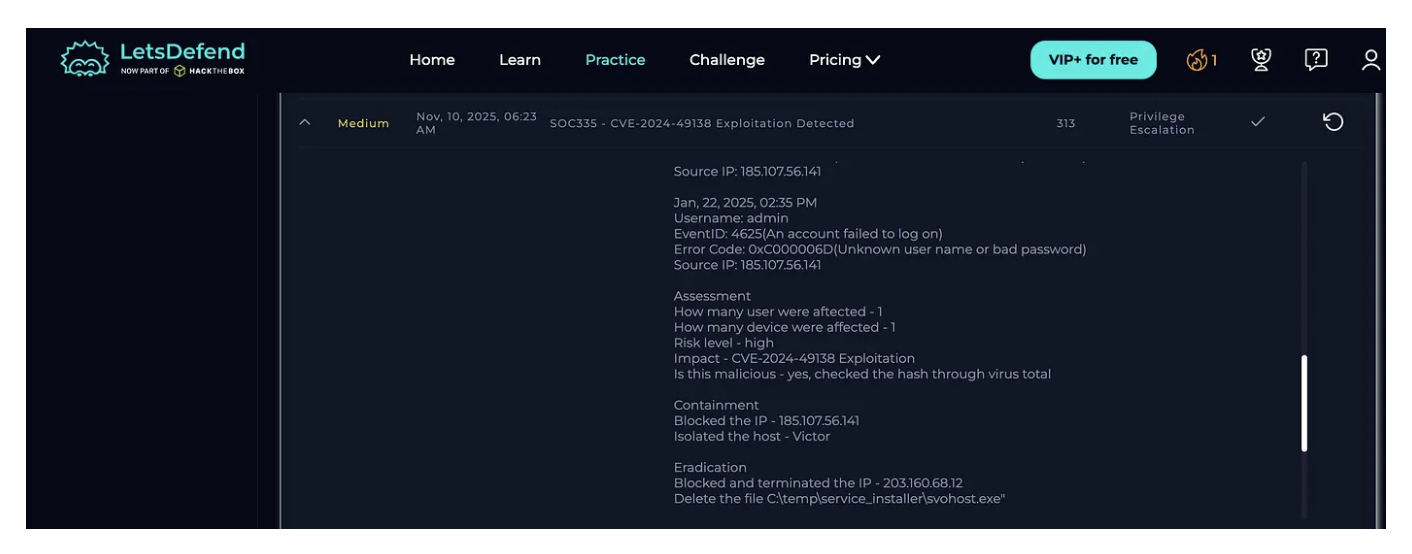
بنهاية التحقيق، تمكنت من ربط عدة أدلة بدلاً من الاعتماد فقط على التنبيه الأصلي.
كانت النتائج الرئيسية:
Victor بعنوان IP 172.16.17.207.svohost.exe يعمل من C:\temp\service_installer\.admin وعنوان IP المصدر 185.107.56.141 أثناء التحقيق.بناءً على النشاط المرصود في هذا التحقيق، فإن تقنيات MITRE ATT&CK التالية ذات صلة:
| التقنية | المعرف | لماذا تنطبق |
|---|---|---|
| PowerShell | T1059.001 | تم تحديد PowerShell كعملية أصلية للملف التنفيذي المشبوه. |
| الاستغلال لتصعيد الامتيازات | T1068 | تضمن التنبيه الاشتباه في استغلال CVE-2024-49138 لتصعيد الامتيازات. |
أبقيت رسم الخرائط مقتصراً على التقنيات المدعومة بالأدلة المتاحة في التحقيق بدلاً من محاولة رسم كل سلوك محتمل للمهاجم.
من أهم الأشياء التي استفدتها من هذا التحقيق أهمية عدم اتخاذ القرار من مؤشر واحد فقط.
أعطاني اسم العملية المشبوه وموقع الملف سبباً لمواصلة التحقيق، لكنهما لم يكونا كافيين بمفردهما. فحص العملية الأصلية، وقيمة تجزئة الملف، ونتائج استخبارات التهديدات، ونشاط المصادقة، وسياق التنبيه المحيط أعطاني صورة أوضح بكثير لما كان يحدث.
كما عزز الفرق بين تحديد النشاط الضار والاستجابة له. بمجرد تأكيد التنبيه كإيجابي حقيقي، يحتاج التحقيق إلى الانتقال إلى الاحتواء والاستئصال لتقليل أثر الحادث.
كما وثقت هذا التحقيق بمزيد من التفاصيل على Medium:
اقرأ الشرح الكامل للتحقيق على Medium
اكتمل هذا التحقيق في بيئة تدريب LetsDefend SOC المحاكاة لأغراض تعليمية وعرض الأعمال. الأنظمة والمستخدمون وعناوين IP والتنبيهات ونشاط الحادث الموضح هنا جزء من سيناريو التدريب ولا تمثل حادث إنتاج حقيقي.
| الحقل | التفاصيل |
|---|
| الخطورة | متوسطة |
| اسم المضيف | Victor |
| عنوان IP | 172.16.17.207 |
| العملية | svohost.exe |
| مسار العملية | C:\temp\service_installer\svohost.exe |
| معرف العملية | 7640 |
| العملية الأصلية | powershell.exe |
| إجراء الجهاز | مسموح |
| 4625 |
| الحساب | admin |
| النتيجة | تسجيل دخول فاشل |
| رمز الخطأ | 0xC000006D |
| عنوان IP المصدر | 185.107.56.141 |
