 acebond/reversesocks5
بروكسي SOCKS5 عكسي بملف تنفيذي واحد مكتوب بلغة Golang.

وكيل SOCKS5 عكسي بلغة Golang.
Usage of ReverseSocks5.exe:
  -cert string
        Certificate file if using TLS on the server
  -connect string
        Connect address for socks agent address:port
  -k
        Skip TLS certificate verification when using -tls (insecure)
  -key string
        Private key file if using TLS on the server
  -listen string
        Listen address for socks agents address:port (default ":10443")
  -password string
        Password used for SOCKS5 authentication. No authentication required if not configured.
  -psk string
        Pre-shared key for encryption and authentication between the agent and server (default "password")
  -socks string
        Listen address for socks server address:port (default "127.0.0.1:1080")
  -tls
        Connect with TLS instead of TCP, the server must be using certificates
  -username string
        Username used for SOCKS5 authentication
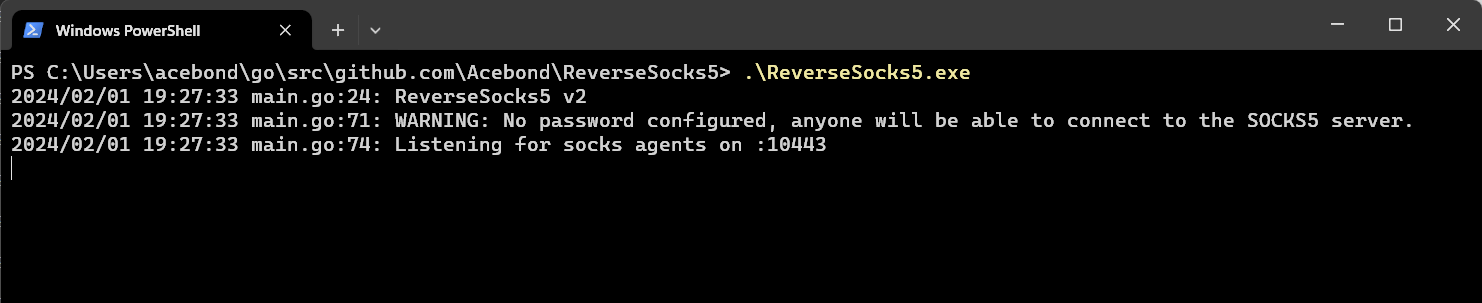 سيؤدي هذا إلى فتح منفذ SOCKS5 على
127.0.0.1:1080 والاستماع لوكيل على :10443. لاحظ أن منفذ SOCKS5 لن يكون متاحًا إلا بعد اتصال وكيل.
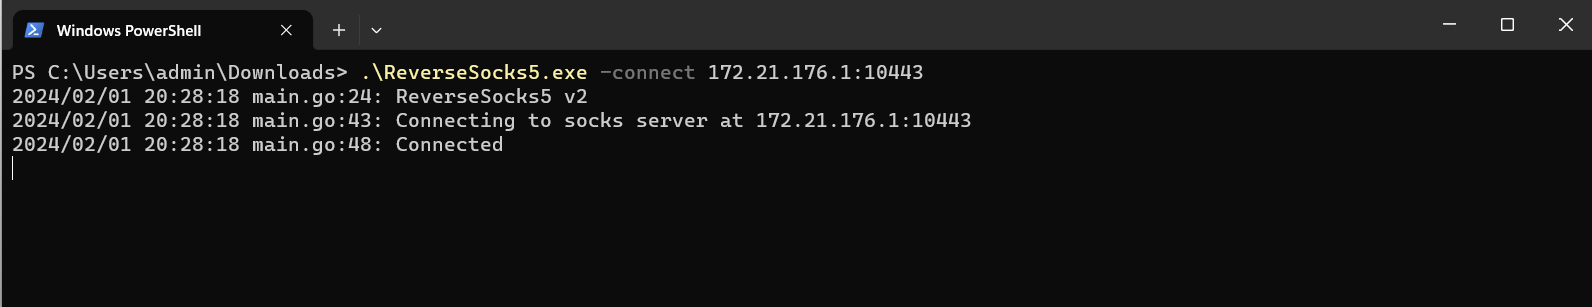 سيؤدي هذا إلى الاتصال بالخادم ويكون نقطة الخروج لحركة مرور SOCKS5، مما يعرّض الشبكة الداخلية للوكيل فعليًا لأي شخص يمكنه الوصول إلى منفذ SOCKS5 على الخادم.
للاتصال باستخدام TLS مع تخطي التحقق من الشهادة، استخدم:
ReverseSocks5.exe -connect server:10443 -tls -k
التحقق من الشهادة مُفعّل افتراضيًا. يؤثر الخيار -k فقط على اتصالات الوكيل عبر TLS.
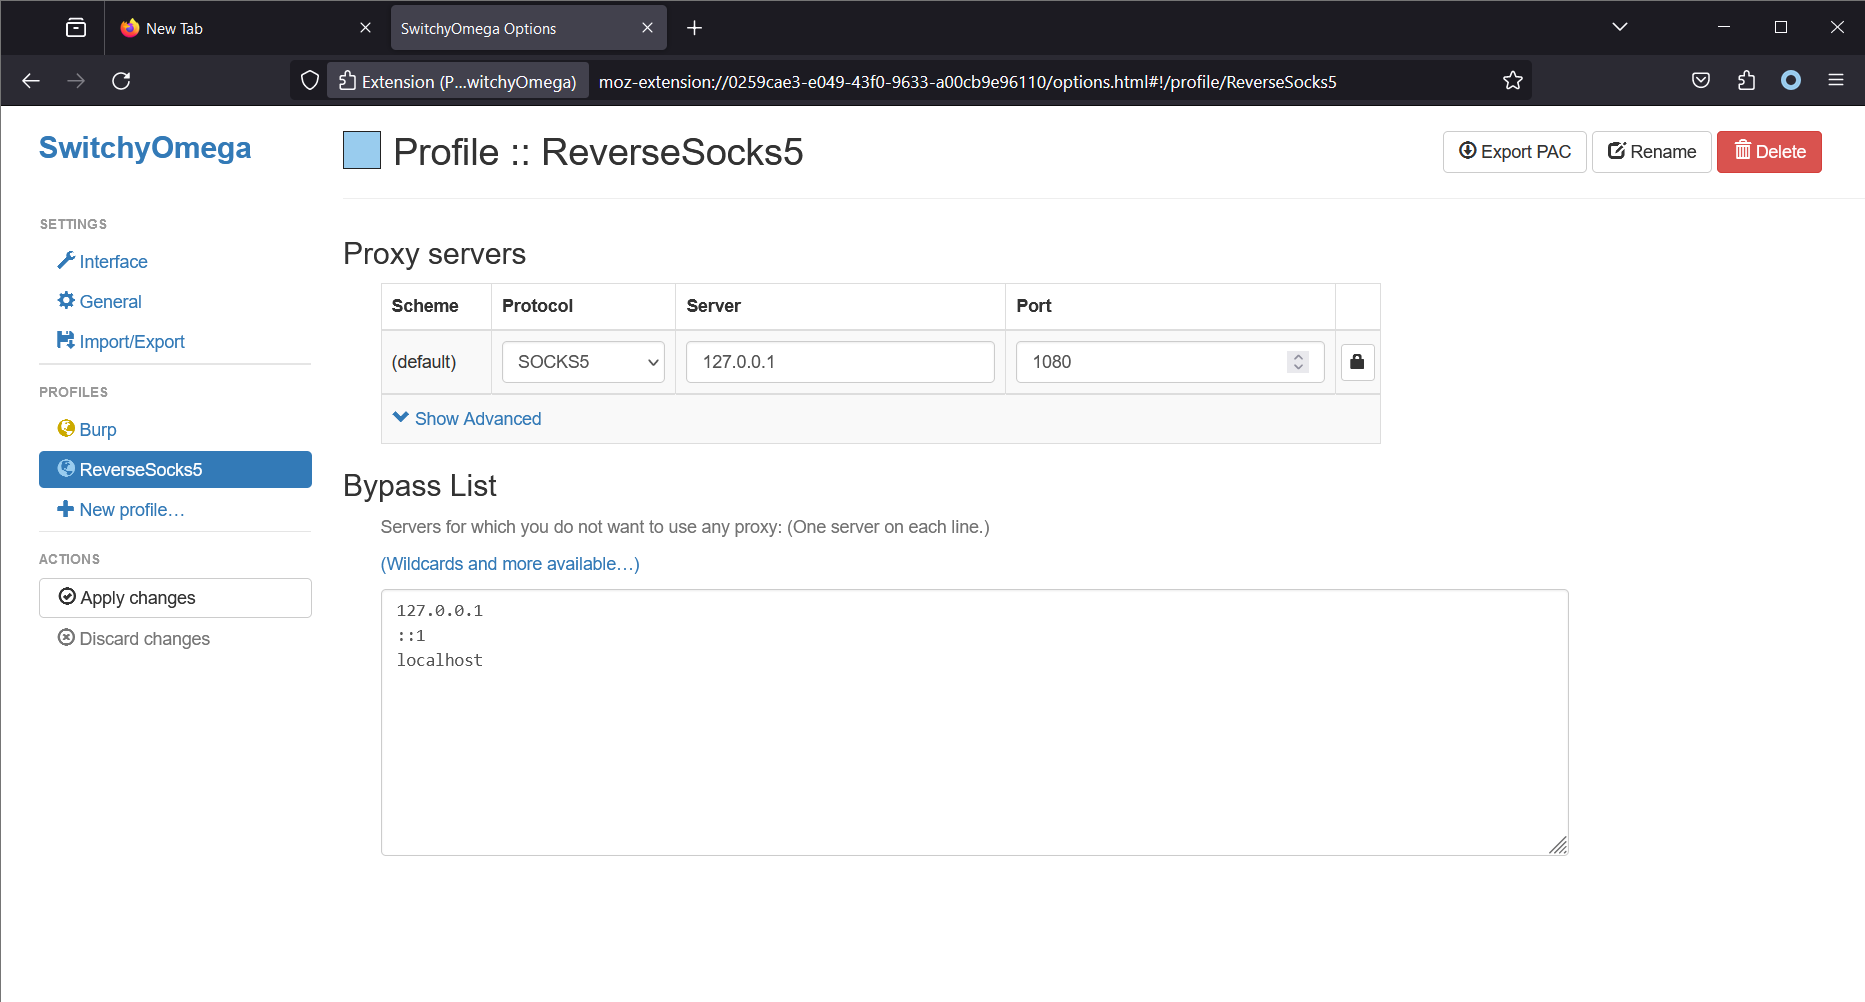
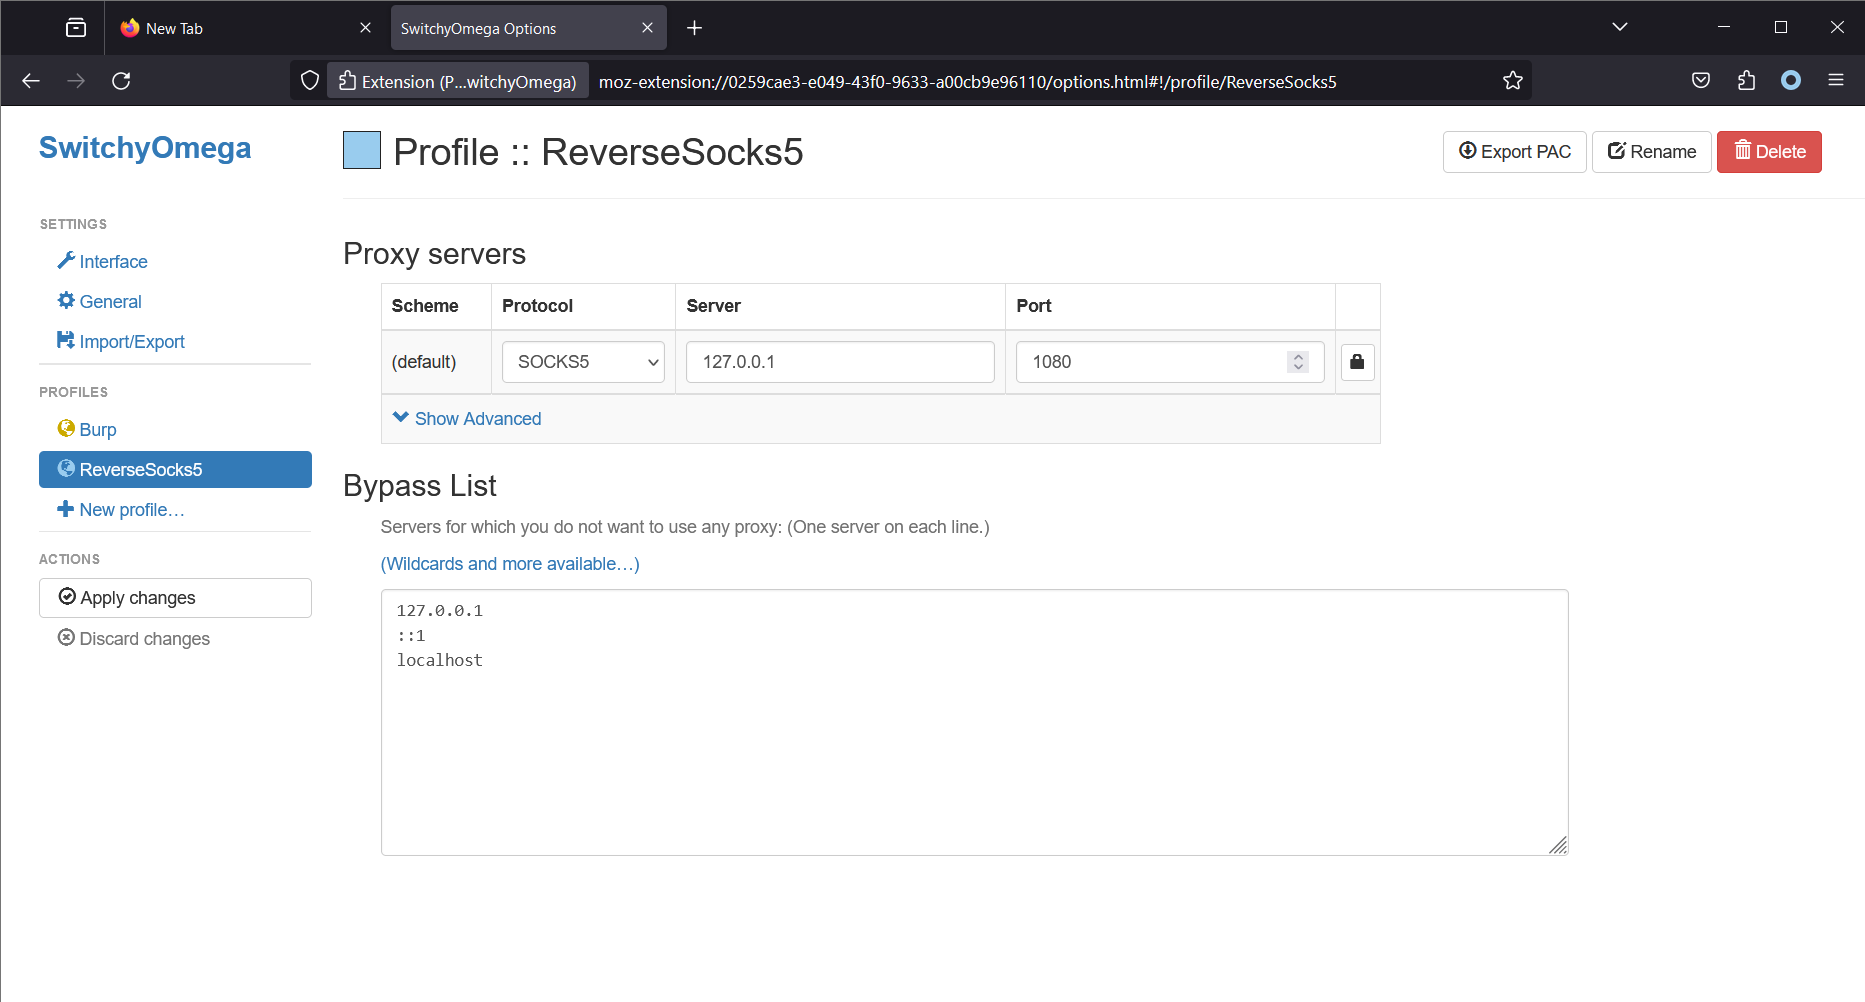 لاحظ أن Firefox يعمل على نفس الجهاز الذي يعمل عليه خادم SOCKS5. سيؤدي هذا إلى قيام Firefox (باستخدام إضافة Proxy SwitchyOmega) بإجراء جميع الاتصالات عبر خادم SOCKS5. على Linux، من الأدوات الشائعة للوصول إلى وكيل SOCKS5 هي
proxychains4.
