

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/absholi7ly/poc-for-cve-2024-7014-exploit
أمان أندرويدتوليد الحمولةالاستغلالاستغلال تطبيقات الويبأمن الجوالالهندسة الاجتماعية
GitHubabsholi7ly/poc-for-cve-2024-7014-exploit

PoC-for-CVE-2024-7014-Exploit

إثبات المفهوم (PoC) لاستغلال CVE-2024-7014 (EvilVideo)

عرض المستودع
12134منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

إثبات المفهوم لاختراق CVE-2024-7014

إثبات المفهوم لثغرة CVE-2024-7014 (EvilVideo) في تطبيق Telegram لنظام Android (الإصدارات 10.14.4 والإصدارات الأقدم). يقوم البرنامج برفع ملف ضار متنكر كفيديو إلى قناة Telegram، مستغلاً الثغرة الأمنية لتثبيت برامج ضارة أو إعادة توجيه المستخدمين.

المتطلبات الأساسية

  • تثبيت Python 3.x على نظامك.
  • مكتبة pyTelegramBotAPI (pip install pyTelegramBotAPI).
  • رمز مميز لبوت Telegram (Token).
  • معرف قناة Telegram أو معرف دردشة حيث يمتلك البوت صلاحيات النشر.
  • الملف الضار (Poc_CVE_2024_7014.txt) وصورة الصورة المصغرة (thumbnail.jpg) في نفس الدليل.

الاستخدام

  • افتح ملف Poc_CVE_2024_7014.py وقم بتحديث المتغيرات التالية:
  • BOT_TOKEN: استبدله برمز البوت الخاص بك على Telegram.
  • CHAT_ID: استبدله بمعرف الدردشة للقناة المستهدفة (مثل @testevilvideo).
  • FILE_PATH: تأكد من أنه يشير إلى الملف الضار.
  • CAPTION: قم بتخصيص التسمية التوضيحية إذا لزم الأمر.

مهم:

ابدأ بالملف Poc_CVE_2024_7014.txt (الذي يحتوي على الحمولة HTML). بعد الانتهاء من التعديلات (مثل تحديث رابط تحميل APK)، أعد تسميته إلى malicious_video.mp4. هذا يخفي الملف كفيديو، مستغلاً الثغرة الأمنية. - مثال: قم بتحرير Poc_CVE_2024_7014.txt، ثم احفظه باسم malicious_video.mp4.

صورة مصغرة اختيارية:

يمكن للبرنامج تضمين صورة مصغرة (thumbnail.jpg) لجعل "الفيديو" يبدو أكثر مصداقية. لتغيير الصورة المصغرة، استبدل thumbnail.jpg بالصورة التي تريدها (الحجم الموصى به: 320×180 بكسل)
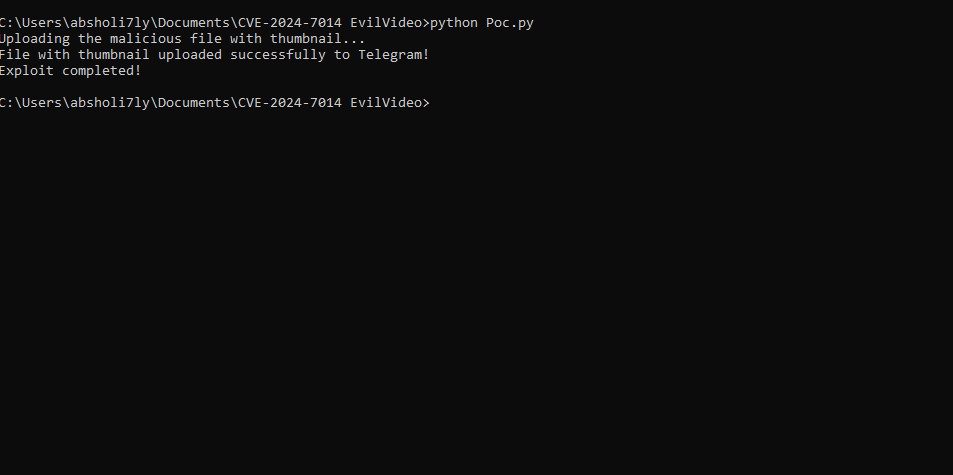
لقطة شاشة لإثبات الاختراق

لقطة شاشة لإثبات الاختراق
تنزيل الأداة






