
 7thsamurai/steganography
أداة إخفاء صور بسيطة بلغة C++ لتشفير وإخفاء الملفات داخل الصور باستخدام ترميز البت الأقل أهمية.

أداة تشفير وتضمين خفي بسيطة بلغة C++ تستخدم التشفير المحمي بكلمة مرور لتأمين محتويات ملف، ثم تشرع في تضمينه داخل بيانات البكسل الخاصة بصورة باستخدام ترميز البت الأقل أهمية. لأنظمة Linux وMacOS وWindows.
$ ./steganography encode -i data/orig.png -e data/jekyll_and_hyde.zip -o output.png
Password: 1234
* Image size: 640x426 pixels
* Encoding level: Low (Default)
* Max embed size: 132.38 KiB
* Embed size: 61.77 KiB
* Encrypted embed size: 61.78 KiB
* Generated CRC32 checksum
* Generated encryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Encrypted embed with AES-256-CBC
* Embedded jekyll_and_hyde.zip into image
* Successfully wrote to output.png
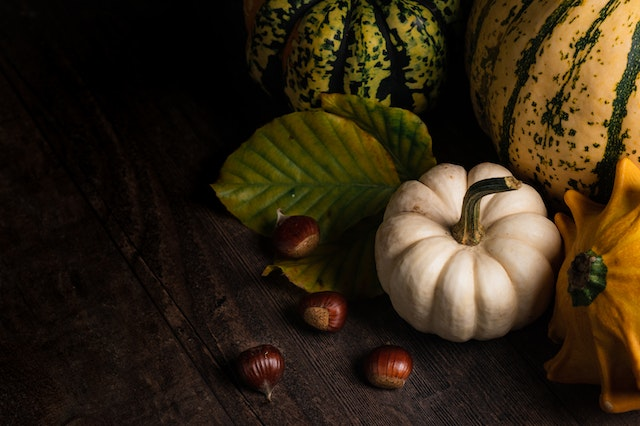
صورة تحتوي على ZIP مضمّن يحتوي على كامل محتويات كتاب "Dr Jekyll and Mr Hyde":
$ ./steganography decode -i output.png -o "out - jekyll_and_hyde.zip"
Password: 1234
* Image size: 640x426 pixels
* Generated decryption key with PBKDF2-HMAC-SHA-256 (20000 rounds)
* Successfully decrypted header
* File signatures match
* Detected embed jekyll_and_hyde.zip
* Encoding level: Low (Default)
* Encrypted embed size: 61.78 KiB
* Successfully decrypted the embed
* Decrypted embed size: 61.77 KiB
* CRC32 checksum matches
* Successfully wrote to out - jekyll_and_hyde.zip
$ mkdir build
$ cd build
$ cmake -DCMAKE_BUILD_TYPE=Release ..
$ make -j 4
Usage: steganography [-h] {decode,encode}

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits

Subcommands:
  decode        Decodes and extracts an embed-file from an image
  encode        Encodes an embed-file into an image
Usage: encode [-h] --input VAR --output VAR --embed VAR [--passwd VAR]

Encodes an embed-file into an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output image. [required]
  -e, --embed  	specify the file to embed. [required]
  -p, --passwd 	specify the encryption password.
Usage: decode [-h] --input VAR [--output VAR] [--passwd VAR]

Decodes and extracts an embed-file from an image

Optional arguments:
  -h, --help   	shows help message and exits
  -v, --version	prints version information and exits
  -i, --input  	specify the input image. [required]
  -o, --output 	specify the output file. [default: ""]
  -p, --passwd 	specify the encryption password.
يعمل البرنامج أولاً عن طريق توليد ملح كلمة مرور 128-بت ومتجه تهيئة AES 128-بت عشوائياً عبر قراءة بيانات ثنائية من /dev/urandom. ثم يستخدم ملح كلمة المرور هذا كمعامل في توليد مفتاح تشفير، وذلك باستخدام PBKDF2-HMAC-SHA-256 على سلسلة يُدخلها المستخدم. بعد ذلك يتم حساب تجزئة CRC32 للملف المراد تضمينه، وتخزينها في الترويسة لتكون بمثابة مجموع تحققي لصلاحية البيانات. ثم يحشو البيانات الثنائية للملف المراد تضمينه باستخدام خوارزمية PKCS #7، يلي ذلك تشفير كل من الترويسة والبيانات المحشوة فعلياً، باستخدام AES-256 في وضع CBC، بالاستعانة بـمتجه التهيئة المولّد سابقاً. الآن تُرمَّز البيانات فعلياً داخل الصورة عبر اختيار إزاحة عشوائية أولاً، ثم المرور على كل بت من البيانات وتخزينه داخل بيانات بكسلات الصورة الفعلية، وهو ما يتحقق عبر ضبط البت الأقل أهمية في كل بايت قناة من كل بكسل.
تعمل عملية فك الترميز بنفس طريقة عملية الترميز الموصوفة أعلاه تماماً، لكن بالعكس. الفرق الوحيد هو أنه في فك الترميز، بعد أن يحاول البرنامج استخراج البيانات وفك تشفيرها، فإنه يقارن بعض المعلومات في قسم الترويسة في محاولة للتحقق من صحة عملية الاستخراج. حقول الترويسة التي تتم مقارنتها هي: توقيع الملف المخصص لهذا البرنامج بحجم 4 بايت، و تجزئة CRC32 للبيانات المفكوكة التشفير. إذا لم تطابق أي من هذه الحقول قيمها الصحيحة، ستفشل عملية فك التشفير. يجب أن يحدث هذا فقط إذا كان الملف الذي كنت تحاول فك تشفيره لا يحتوي فعلياً على تضمين، أو إذا كانت كلمة المرور التي أدخلتها خاطئة، أو إذا كان ملف الصورة قد تلف بطريقة ما.
في حين أن كشف البيانات المضمّنة في صورة ما مهمة بسيطة، فإنه من الناحية النظرية لا توجد طريقة لمعرفة أن هذا البرنامج هو من قام بذلك، ومن الناحية النظرية يجب ألا توجد طريقة معروفة لفك تشفير البيانات دون معرفة كلمة المرور، أي دون قضاء ملايين السنين في عملية القيام بذلك.
لا تستخدم هذا البرنامج لتشفير وإخفاء بيانات مهمة ترغب في إبعادها عن الأعين المتطفلة. هذا مجرد برنامج إثبات مفهوم بسيط صنعته للتسلية. أنا لست خبير تشفير. أنا مجرد هاوٍ، استخدمه على مسؤوليتك الخاصة.
هذا البرنامج مرخّص بموجب MIT. حقوق النشر © 2022 Zach Collins






