Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/6abd/horus
الاستخبارات مفتوحة المصدر (OSINT)أدوات التشفير/فك التشفيرالتحقيق الجنائي الرقميجمع المعلوماتإخفاء المعلوماتالتحاليل الرقمية الجنائية
GitHub6abd/horus

horus

أداة OSINT / تحقيق جنائي رقمي مبنية بلغة Python

عرض المستودع
6457374منذ 3 أشهرتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

مشروع | Horus

6abd - horus GitHub tag stars - horus forks - horus issues - horus License

جدول المحتويات

  • 🚀 عن Horus
  • ⚡ تعليمات التثبيت والاستخدام
  • ⚙️ إعداد API
  • 🔮 الميزات المقصودة
  • 🤝 المشرفون الحاليون
  • 🛠️ المساهمة
  • 📧 تواصل معي
  • 🤝 شكر وتقدير

🚀 عن Horus

Horus هو أداة شاملة متكاملة للمساعدة في التحقيقات، من الاستفادة من واجهات API إلى تجميع البيانات أيضًا. إنه رفيقك قبل العمليات!

⚡ تعليمات التثبيت والاستخدام

لبدء استخدام هذا المشروع، ستحتاج إلى تثبيت Python على جهازك. بمجرد تثبيته، اتبع الخطوات التالية:

  1. استنسخ هذا المستودع.
  2. نفّذ cd إلى مجلد 'horus'. (تأكد من أنه ليس المجلد الخارجي)
  3. ثبّت التبعيات باستخدام الأمر التالي: pip install -r requirements.txt
  4. في مجلد 'horus'، شغّل python3 horus.py على Linux/MacOS، أو py horus.py على Windows

ملاحظة: protonvpn-cli مطلوب لأمر 'pvpn' ملاحظة: openvpn CLI مطلوب لأمر 'ovpn'

⚙️ إعداد API

لتكوين واجهات API اللازمة لاستخدام أوامر معينة، يمكنك إما إدخالها يدويًا أو استخدام أمر 'apicon'

لتكوين مفاتيح API يدويًا، انتقل إلى /src/modules/var/pipes/api_config.json. أدخل مفاتيح API الخاصة بك في الحقول المقابلة لها.

⚠️ تحذير: إذا كنت تساهم في هذا المستودع أو تختبره عبر fork عام، فتأكد من إزالة مفاتيح API من ملف JSON قبل دفع التغييرات.

🔮 الميزات المقصودة

🟢 = Fully implemented or more than 80% done

🟡 = Partially implemented / In development

🔴 = To be implemented
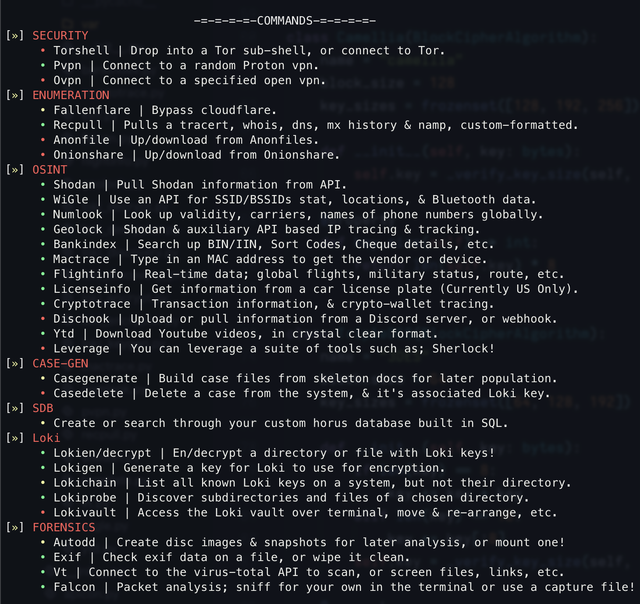
حول Shodan: Shodan هو API مدفوع، لذا لكي يعمل مفتاح API الخاص بك يجب أن تشترك فيه. الكثير من الوظائف المتعلقة بالموقع في ميزاته متاحة في 'geolock'، لكن الميزات الأكثر تفصيلًا تتطلب ذلك API.

🤝 المشرفون الحاليون

  • 6abd (أنا) | قائد المشروع ومطوّره

🛠️ المساهمة

  • إذا لاحظت خطأً أو تريد طلب ميزة، أنشئ issue بالوسم المناسب
  • إذا كنت ترغب في إصلاح خطأ أو إضافة ميزة بنفسك، أنشئ PR وسألقي نظرة
  • إذا كنت ترغب في أن تصبح مساهمًا/مشرفًا طويل الأمد، تواصل معي
  • لأي استفسارات أخرى، يمكنك أيضًا التواصل معي

📧 تواصل معي

  • البريد الإلكتروني: [email protected]
  • Discord: maestro.hq أو عبر خادم المجتمع

🤝 شكر وتقدير

  • Fox | كان سابقًا مدير المشروع
  • Tornado | كان سابقًا مسؤول ضمان الجودة
  • Mart | كان سابقًا مطورًا أول
  • Mu | كان سابقًا مطورًا مبتدئًا

يمكن نسب بعض التعليمات البرمجية المستخدمة إلى Fox وAskerdyne Ltd.، وتحديدًا مجموعة أدوات التشفير 'Loki'.

تم إنشاء بعض ملفات .github بواسطة Jesse Squires

Horus - أداة OSINT / فحص جنائي رقمي مبنية بلغة Python | Product Hunt

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →