 21y4d/nmapautomator
سكريبت يمكنك تشغيله في الخلفية!

أداة يمكنك تشغيلها في الخلفية!
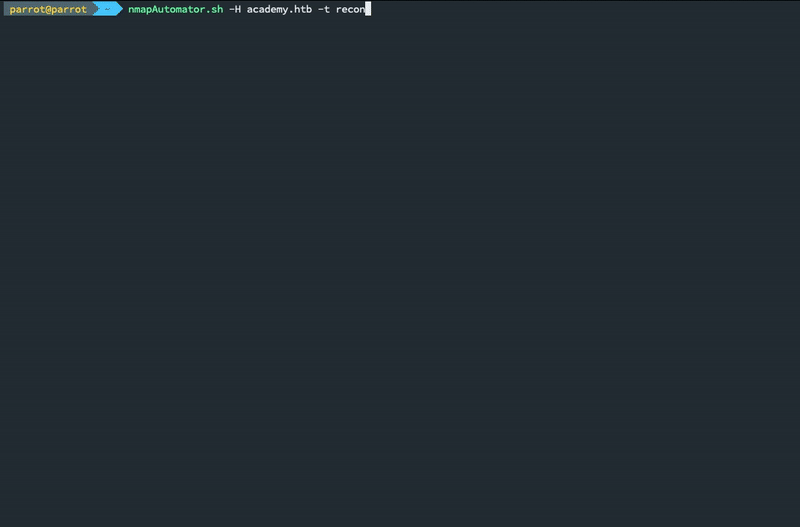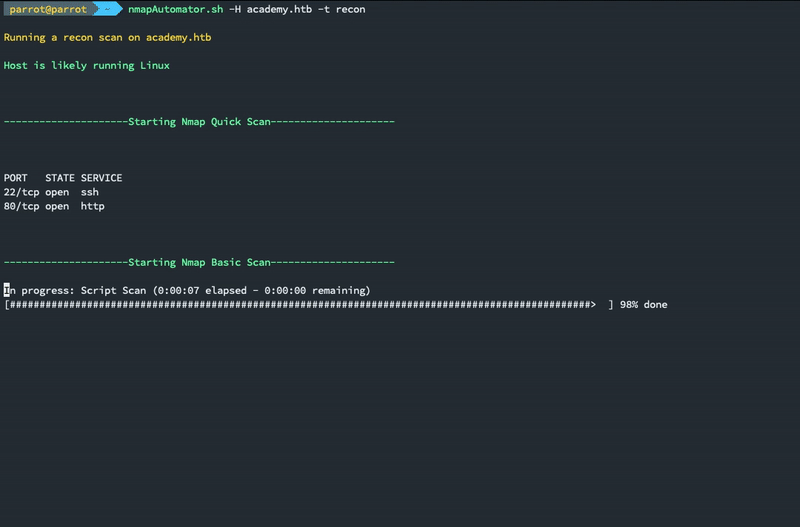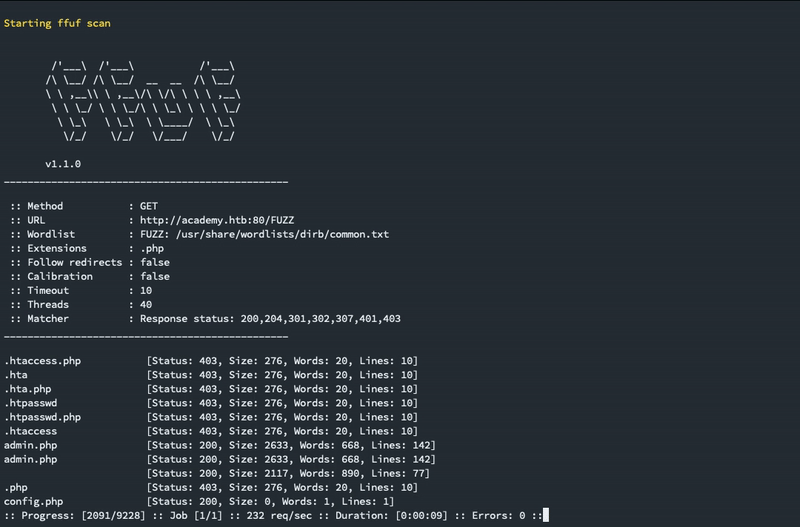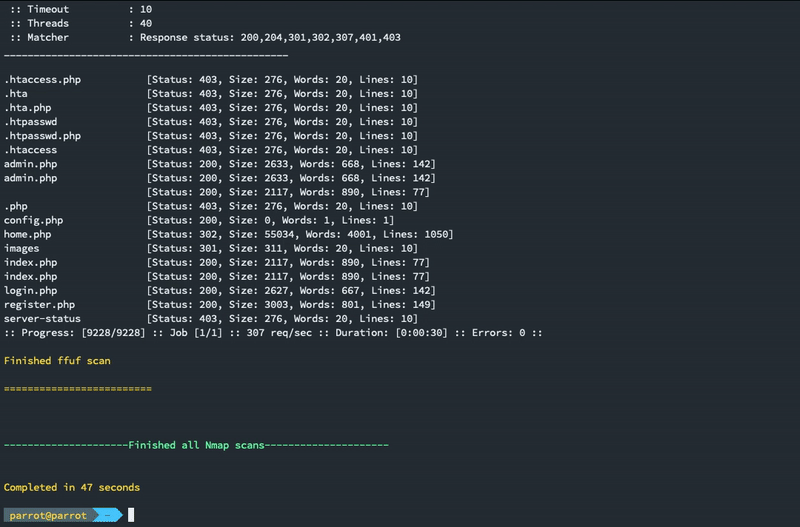
الهدف الرئيسي لهذه الأداة هو أتمتة عملية الاستكشاف والاستطلاع التي تُجرى كل مرة، وبدلاً من ذلك تركيز اهتمامنا على الاختراق الفعلي.
سيضمن هذا أمرين:
بمجرد العثور على المنافذ الأولية 'خلال 5-10 ثوانٍ'، يمكننا البدء في فحص تلك المنافذ يدويًا، وترك الباقي يعمل في الخلفية دون أي تفاعل من جانبنا.
ملاحظة: هذه أداة استطلاع، ولا تقوم بأي استغلال.
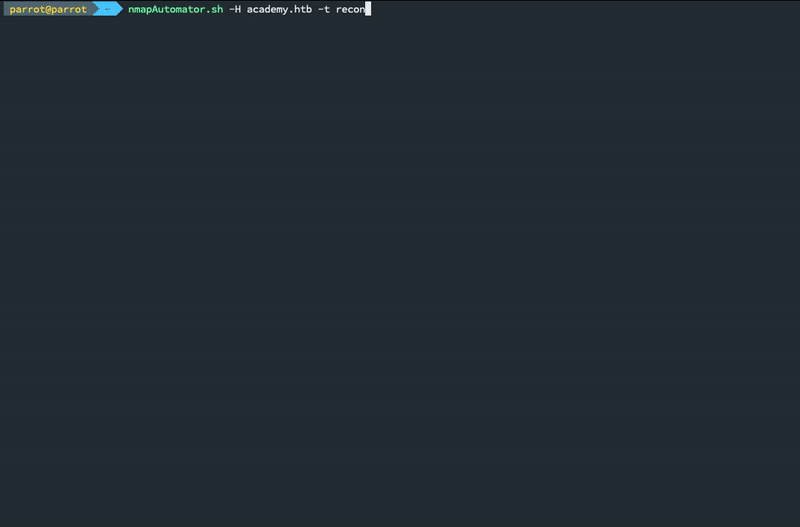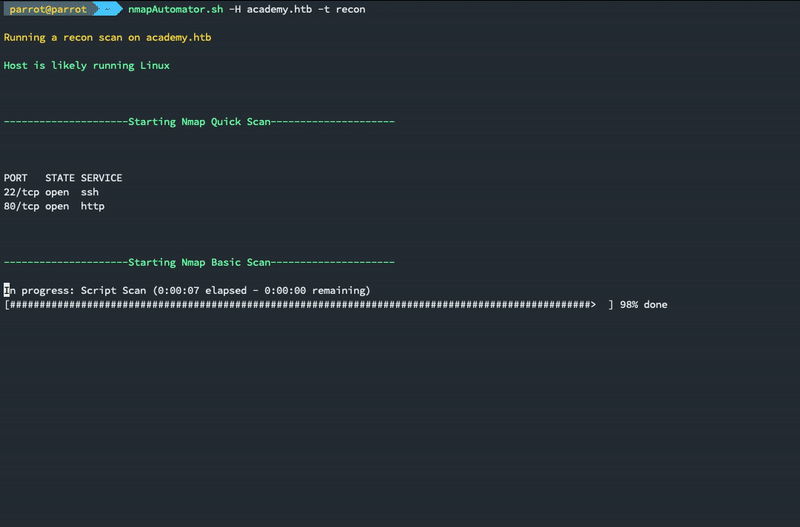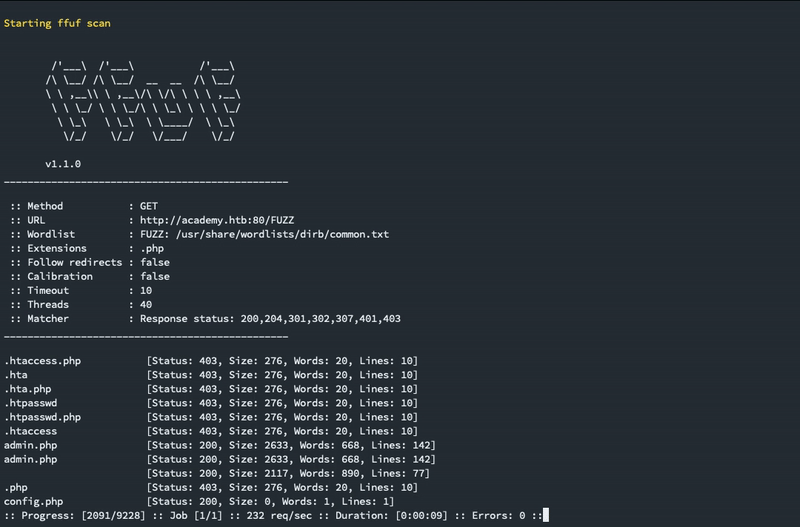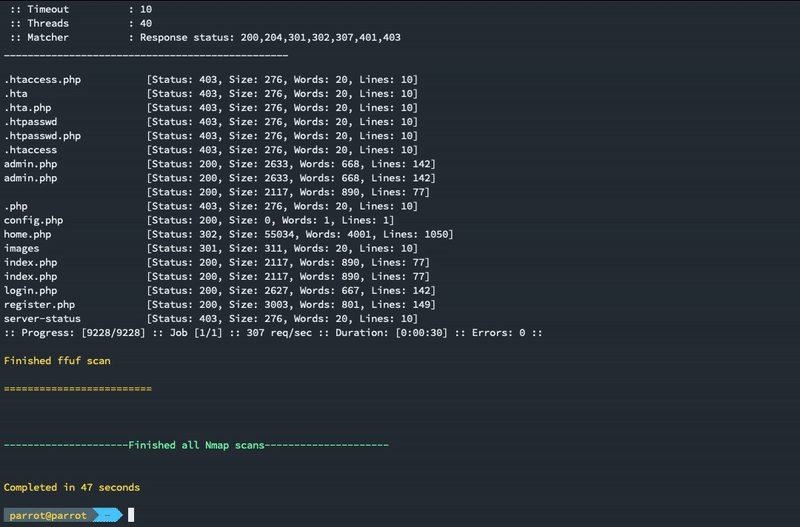
مع خيار recon، ستقوم nmapAutomator تلقائيًا بتوصية وتشغيل أفضل أدوات الاستطلاع لكل منفذ تم العثور عليه.
إذا كانت الأداة الموصى بها مفقودة من جهازك، فستقترح nmapAutomator كيفية تثبيتها.
nmapAutomator متوافقة بنسبة 100% مع POSIX، لذا يمكن تشغيلها على أي شل sh، وعلى أي جهاز يعتمد على Unix (حتى جهاز توجيه عمره 10 سنوات!)، مما يجعل nmapAutomator مثالية للاستطلاع في الحركة الجانبية.
إذا كنت ترغب في تشغيل nmapAutomator على جهاز بعيد، فما عليك سوى تنزيل نسخة nmap الثابتة من هذا الرابط، أو مع static-get، ونقلها إلى الجهاز البعيد. يمكنك بعد ذلك استخدام -s/--static-nmap لتحديد المسار إلى nmap الثابتة.
مع العلم -r/--remote، ستعمل nmapAutomator في الوضع البعيد، المصمم للعمل باستخدام أوامر شل POSIX فقط، دون الاعتماد على أي أدوات خارجية.
الوضع البعيد لا يزال قيد التطوير. فقط الفحوصات التالية تعمل حاليًا مع -r:
تحفظ nmapAutomator مخرجات كل نوع من الفحوصات في ملف منفصل، داخل دليل المخرجات.
يتم أيضًا حفظ مخرجات البرنامج النصي بأكمله، ويمكنك عرضها باستخدام less -r outputDir/nmapAutomator_host_type.txt، أو يمكنك ببساطة cat عليها.
ffuf، والذي يمكننا تثبيته باستخدام:
sudo apt update
sudo apt install ffuf -y
أو Gobuster 'الإصدار 3.0 أو أعلى'، والذي يمكننا تثبيته باستخدام:
sudo apt update
sudo apt install gobuster -y
تشمل أدوات الاستطلاع الأخرى المستخدمة في البرنامج النصي:
| nmap Vulners | sslscan | nikto | joomscan | wpscan |
|---|---|---|---|---|
| droopescan | smbmap | enum4linux | dnsrecon | odat |
| smtp-user-enum | snmp-check | snmpwalk | ldapsearch |
يفترض أن معظم هذه الأدوات مثبتة افتراضيًا في Parrot OS و Kali Linux.
إذا وجدت أي أدوات استطلاع موصى بها مفقودة، فسيتم حذفها تلقائيًا، وسيتم إخطار المستخدم.
git clone https://github.com/21y4d/nmapAutomator.git
sudo ln -s $(pwd)/nmapAutomator/nmapAutomator.sh /usr/local/bin/
./nmapAutomator.sh -h
Usage: nmapAutomator.sh -H/--host <TARGET-IP> -t/--type <TYPE>
Optional: [-r/--remote <REMOTE MODE>] [-d/--dns <DNS SERVER>] [-o/--output <OUTPUT DIRECTORY>] [-s/--static-nmap <STATIC NMAP PATH>]

Scan Types:
	Network : Shows all live hosts in the host's network (~15 seconds)
	Port    : Shows all open ports (~15 seconds)
	Script  : Runs a script scan on found ports (~5 minutes)
	Full    : Runs a full range port scan, then runs a thorough scan on new ports (~5-10 minutes)
	UDP     : Runs a UDP scan "requires sudo" (~5 minutes)
	Vulns   : Runs CVE scan and nmap Vulns scan on all found ports (~5-15 minutes)
	Recon   : Suggests recon commands, then prompts to automatically run them
	All     : Runs all the scans (~20-30 minutes)
أمثلة على الفحوصات:
./nmapAutomator.sh --host 10.1.1.1 --type All
./nmapAutomator.sh -H 10.1.1.1 -t Basic
./nmapAutomator.sh -H academy.htb -t Recon -d 1.1.1.1
./nmapAutomator.sh -H 10.10.10.10 -t network -s ./nmap
لا تتردد في إرسال طلبات السحب الخاصة بك :)
لأي طلبات سحب، يرجى محاولة اتباع إرشادات المساهمة هذه.
