 0xinfection/xsrfprobe
أداة التدقيق والاستغلال الرئيسية لتزوير الطلبات عبر المواقع (CSRF).

<h1 align="center">
<br>
<a href="https://github.com/0xinfection/xsrfprobe"><img src="https://github.com/user-attachments/assets/c8e9ee87-f60b-4ab3-b3ae-4a79808adc11" alt="xsrfprobe-logo" width="25%" /></a>
<br>
<br>
XSRFProbe
</h1>
<h4 align="center">أداة التدقيق والاستغلال الرائدة لطلب التزوير عبر المواقع (CSRF).</h4>
<p align="center">
<a href="https://docs.python.org/3/download.html">
<img src="https://img.shields.io/badge/Python-3.11+-green.svg">
</a>
<a href="https://github.com/0xinfection/XSRFProbe/releases">
<img src="https://img.shields.io/badge/Version-v3.0.0%20(stable)-blue.svg">
</a>
<a href="https://github.com/0xinfection/XSRFProbe/blob/master/LICENSE">
<img src="https://img.shields.io/badge/License-GPLv3-orange.svg">
</a>
</p>
## حول الأداة
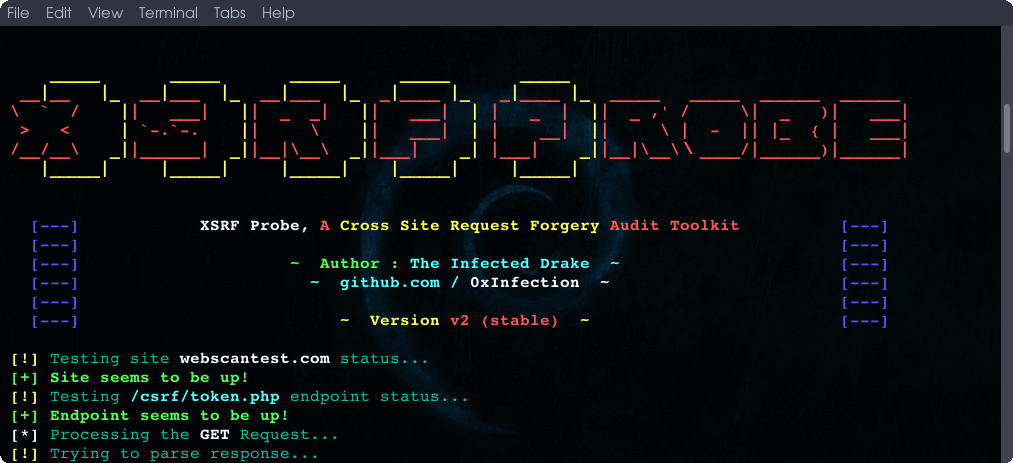
__XSRFProbe__ هي أداة متقدمة لتدقيق واستغلال [طلب التزوير عبر المواقع](https://www.owasp.org/index.php/Cross-Site_Request_Forgery_(CSRF)) (CSRF/XSRF). مزودة بمحرك زحف قوي والعديد من الفحوصات المنهجية، وهي قادرة على اكتشاف معظم حالات ثغرات CSRF والالتفافات المرتبطة بها، وتوليد أدلة إثبات مفاهيم قابلة للاستغلال مع كل ثغرة يتم العثور عليها. لمزيد من المعلومات حول كيفية عمل XSRFProbe، راجع [داخلية XSRFProbe](https://github.com/0xInfection/XSRFProbe/wiki#xsrfprobe-internals) في [الويكي](https://github.com/0xInfection/XSRFProbe/wiki/).
<img src="https://github.com/user-attachments/assets/11a4d30a-bcf1-4d4e-9ec4-5a4e440f8842" alt="banner-image">
<br><br>
<p align="center">
<a href="https://github.com/0xinfection/xsrfprobe/wiki">ويكي XSRFProbe</a> •
<a href="https://github.com/0xinfection/xsrfprobe/wiki/Getting-Started">بدء الاستخدام</a> •
<a href="https://github.com/0xinfection/xsrfprobe/wiki/General-Usage">الاستخدام العام</a> •
<a href="https://github.com/0xinfection/xsrfprobe/wiki/Advanced-Usage">الاستخدام المتقدم</a> •
<a href="https://github.com/0xinfection/xsrfprobe/wiki/XSRFProbe-Internals">داخلية XSRFProbe</a> •
<a href="https://github.com/0xinfection/xsrfprobe#gallery">معرض الصور</a>
</p>
## بعض الميزات
- [x] تشغيل مجموعة كاملة من [الفحوصات المنهجية](https://github.com/0xInfection/XSRFProbe/wiki/XSRFProbe-Internals#types-of-checks) — مدعومة بمحرك مقارنة/قياس للاستجابات — قبل الإعلان عن أن نقطة النهاية معرضة للخطر.
- [x] كشف والتلاعب النشط بالعديد من تطبيقات رمز الحماية من CSRF: تبديل طريقة الطلب، إزالة الرمز، قيم فارغة/مكررة، رموز غير مرتبطة بالجلسة، ملفات تعريف الارتباط المزدوجة الإرسال ورموز الرأس المخصص.
- [x] اختبار التحقق من `Referer` و `Origin` مع تجاوزات واقعية (إزالة الرأس، حيل التعبير النمطي/النطاق الفرعي، `Origin: null`) بالإضافة إلى تجاوزات تجاوز الطريقة و `Content-Type`.
- [x] تحليل حماية ملفات تعريف الارتباط `SameSite`، مع تعداد اختياري للنطاقات الفرعية (عبر crt.sh) لاختبار تجاوز النطاق الشقيق.
- [x] العمل مع زاحف قوي يتميز بالزحف الحتمي والمحدود والمسح (قابل للتكوين عبر `--max-urls` و `--max-depth` و `--crawl-timeout`).
- [x] تكامل اختياري مع Firefox بدون واجهة (Selenium) للاختبارات المعتمدة على المتصفح والتحقق التلقائي من أدوات الإثبات (PoCs) المُنشأة.
- [x] كشف دقيق [لقوة الرمز](https://github.com/0xInfection/XSRFProbe/wiki/XSRFProbe-Internals#token-randomness-calculation) و [تحليل](https://github.com/0xInfection/XSRFProbe/wiki/XSRFProbe-Internals#post-scan-token-analysis) باستخدام فحوصات الإنتروبيا والتشفير.
- [x] القدرة على توليد أدلة إثبات مفهوم CSRF عادية وخبيثة قابلة للاستغلال.
- [x] دعم خارج الصندوق لقيم ملفات تعريف الارتباط المخصصة، والرؤوس العامة، وتقرير JSON — كل اكتشاف يحمل تصنيف خطورة وشرط قابلية للاستغلال.
- [x] المستخدم [يتحكم في كل شيء](https://github.com/0xInfection/XSRFProbe/wiki/Advanced-Usage#xsrfprobe-configuration-variables) بخصوص ما يفعله الماسح.
- [x] بيئة تفاعلية سهلة الاستخدام مع دعم كامل للتفاصيل وتسجيل مفصل للأخطاء والثغرات والرموز.
## اختبارات الثغرات المنفذة:
كل فحص يقوم به XSRFProbe له معرّف فريد. يظهر المعرّف في إخراج وحدة التحكم (مثل `[T6] VULNERABLE: ...`) ويتم تخزينه كحقل `test_id` لكل اكتشاف في تقرير JSON (إلى جانب `severity`، وحيثما ينطبق، ملاحظة `exploitability` ضمن `details`)، بحيث يعود كل اكتشاف إلى الاختبار الدقيق الذي أنتجه.
| ID | الفئة | الفحص |
|----|-------|-------|
| `D1` | وجود رمز | عدم وجود رمز حماية من CSRF (تزوير طلب عام) |
| `D2` | وجود رمز | نموذج تسجيل الدخول يفتقر إلى رمز CSRF (CSRF تسجيل الدخول) |
| `T2` | التلاعب بالرمز | التحقق مرتبط بطريقة الطلب (تبديل GET ↔ POST) |
| `T3` | التلاعب بالرمز | يمكن حذف الرمز بالكامل |
| `T4` | التلاعب بالرمز | الرمز غير مرتبط بجلسة المستخدم (إعادة تشغيل عبر الجلسات) |
| `T5` | التلاعب بالرمز | الرمز مرتبط بملف تعريف ارتباط غير تابع للجلسة (مثل `csrfKey`) |
| `T6` | التلاعب بالرمز | ملف تعريف ارتباط مزدوج الإرسال ساذج (cookie == body، بدون ربط) |
| `T7` | التلاعب بالرمز | قبول قيمة رمز فارغة |
| `T8` | التلاعب بالرمز | يمكن حذف أو تزوير رمز الرأس المخصص |
| `M1` | الطريقة / نوع المحتوى | تجاوز طريقة HTTP عبر معامل `_method` |
| `M2` | الطريقة / نوع المحتوى | تجاوز طريقة HTTP عبر رأس `X-HTTP-Method-Override` |
| `M4` | الطريقة / نوع المحتوى | تجاوز التحقق عبر `Content-Type` بديل |
| `R0` | المُحيل | عدم التحقق من رأس `Referer` عند إرسال النموذج |
| `R1` | المُحيل | تجاوز التحقق من `Referer` بحذف الرأس |
| `R2a` | المُحيل | تجاوز التعبير النمطي `Referer` — الهدف كنطاق فرعي للمهاجم |
| `R2b` | المُحيل | تجاوز التعبير النمطي `Referer` — الهدف في سلسلة الاستعلام |
| `R2c` | المُحيل | تجاوز التعبير النمطي `Referer` — الهدف في المسار |
| `O1` | الأصل | تجاوز التحقق من `Origin` باستخدام `Origin: null` |
| `O2` | الأصل | تجاوز التحقق من `Origin` بحيلة النطاق الفرعي |
| `O3` | الأصل | تجاوز التحقق من `Origin` بحذف الرأس |
| `S2` | SameSite (المتصفح) | تجاوز `SameSite=Strict` عبر أداة إعادة توجيه من جانب العميل |
| `S3` | SameSite (المتصفح) | تجاوز `SameSite=Strict` عبر XSS على نطاق فرعي شقيق |
| `S4` | SameSite (المتصفح) | تجاوز `SameSite=Lax` عبر تحديث ملف تعريف الارتباط / تدفق OAuth |
| `C1` | وضع ملفات تعريف الارتباط | تحليل سمة `SameSite` لملفات تعريف الارتباط (`None`/`Lax`/`Strict`) |
| `C2` | وضع ملفات تعريف الارتباط | عدم تعيين سمة `SameSite` على ملفات تعريف الارتباط |
| `E1` | قوة الرمز | الرمز يستخدم ترميز تجزئة ضعيف/منظم |
| `A1` | قوة الرمز | تحليل قابلية التنبؤ/التزوير للرمز بعد المسح |
> تتطلب الفحوصات `S*` تكامل المتصفح بدون واجهة اختياريًا (`--browser`). الفحوصات `T*`/`M*`/`R*`/`O*` هي فحوصات على مستوى HTTP تخضع لمحرك مقارنة/قياس الاستجابات.
## معرض الصور
دعنا نرى بعض السيناريوهات الواقعية لـ XSRFProbe أثناء العمل:
<img src="https://github.com/user-attachments/assets/0fc41fb9-d2c3-400f-8b8f-f4f0093457e1" width=50% /><img src="https://github.com/user-attachments/assets/e2beffb1-5cae-4cb6-9740-2a49f6e15bf8" width=50% />
<img src="https://github.com/user-attachments/assets/47d48c78-bb9a-4eeb-b1ea-ab9ba9ab694c" width=100% />
<img src="https://github.com/user-attachments/assets/e23acca5-f66b-4349-84b1-09cff64e1320" width=50% /><img src="https://github.com/user-attachments/assets/1fd7fe7e-b3de-41e9-aa9f-24d0f7fb151e" width=50% />
## التثبيت والاستخدام
> للحصول على معلومات الاستخدام الكاملة، يرجى إلقاء نظرة على صفحتي الويكي — [الاستخدام العام](https://github.com/0xinfection/xsrfprobe/wiki/general-usage) و [الاستخدام المتقدم](https://github.com/0xinfection/xsrfprobe/wiki/advanced-usage).
### التثبيت عبر PyPI:
يمكن تثبيت XSRFProbe بسهولة عبر أمر واحد:
```
pip install xsrfprobe
```
### التثبيت يدويًا:
- بالنسبة للأساسيات، الخطوة الأولى هي تثبيت الأداة:
```
pip install .
```
- الآن، يمكن تشغيل الأداة عبر:
```
xsrfprobe --help
```
- الاختبارات المعتمدة على المتصفح (`--browser`، `--auto-validate-poc`) تتطلب أيضًا توفر [geckodriver](https://github.com/mozilla/geckodriver/releases) في `PATH` الخاص بك (أو الإشارة إليه عبر `--geckodriver-path`).
- بعد اختبار XSRFProbe على موقع، يتم إنشاء مجلد مخرجات في دليل العمل الحالي باسم `xsrfprobe-output`. ضمن هذا المجلد يمكنك عرض السجلات التفصيلية والمعلومات التي تم جمعها أثناء الفحص (مرر `--json` للحصول على تقرير قابل للقراءة آليًا).
## الإصدار والترخيص
XSRFProbe حاليًا `v3.0.0` والعمل مرخص بموجب [رخصة GNU العامة (GPLv3)](https://www.gnu.org/licenses/gpl-3.0.en.html).
### تحذيرات
لا تستخدم هذه الأداة على موقع مباشر!
ذلك لأن هذه الأداة مصممة لأداء جميع أنواع إرسال النماذج تلقائيًا مما قد يخرب الموقع. في بعض الأحيان قد تفسد قاعدة البيانات وربما تتسبب في هجوم حجب الخدمة (DoS) على الموقع أيضًا.
اختبر على إعداد/موقع تجريبي قابل للتخلص منه!
### إخلاء مسؤولية
يمكن اعتبار استخدام XSRFProbe لاختبار مواقع الويب دون اتفاق مسبق متبادل نشاطًا غير قانوني. تقع على عاتق المستخدم النهائي مسؤولية الامتثال لجميع القوانين المحلية والولائية والفيدرالية المعمول بها. لا يتحمل المؤلف أي مسؤولية ولا يتحمل أي مسؤولية عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.
## كلمات المؤلف
يعتمد هذا المشروع __بالكامل على بحثي الخاص وتجاربي الخاصة مع تطبيقات الويب__ حول هجمات طلب التزوير عبر المواقع. يمكنك محاولة مراجعة الكود المصدري لمساعدتك على فهم كيفية بناء هذه المجموعة. نرحب بشدة [بطلبات السحب](https://github.com/0xInfection/XSRFProbe/wiki/Contributing) المفيدة، [والأفكار والمشكلات](https://github.com/0xInfection/XSRFProbe/wiki/Reporting-Bugs#before-submitting). إذا كنت ترغب في رؤية كيفية تطوير XSRFProbe، تحقق من [لوحة التطوير](https://github.com/0xInfection/XSRFProbe/projects/1).
> صُنع بحب ♡ بواسطة [@0xInfection](https://x.com/0xInfection)