
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit
 be-keb/cve-2026-12227
إثبات مفهوم وتحليل تقني لـ CVE-2026-12227، وهو ثغرة تضمين ملفات محلية (LFI) بدون مصادقة في إضافة WordPress Visual Composer (<=45.16.0) تتيح تضمين…
 murrez/cve-2026-14378
ماسح PoC بلغة Python ومساعد استغلال لـ CVE-2026-14378، وهو استيلاء غير مصادق عليه على جلسة المسؤول في إضافة DevKit Pro لـ WordPress عبر ملف تعريف…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88772
أداة توليد أدلة الكشف لثغرة Citrix NetScaler CVE-2026-88772، تقوم ببناء حمولة تجاوز سعة المخزن المؤقت DTLS قبل المصادقة للتحقق من تنفيذ التعليمات…
 murrez/cve-2026-89274
ماسح PoC بلغة Python واستغلال لـ CVE-2026-89274، وهي ثغرة تنفيذ اختصار عشوائي دون مصادقة في WP Recipe Maker <=10.8.1 عبر تعليقات تقييم الوصفات…
 hex0user/cve-2025-69295
يوثّق CVE-2025-69295، وهو حقن SQL أعمى في مكوّن TeconceTheme Coven Core الخاص بـ WordPress، ويغطي التفاصيل التقنية والتأثير وإرشادات الكشف.
 34zy/cve-2026-72898
استغلال Python للثغرة CVE-2026-72898، وهي حقن SQL غير مُصادَق عليه في نقطة نهاية إعادة تعيين كلمة المرور في Metabase، مما يؤدي إلى إنشاء حسابات مسؤول…
 e4zyy/project-cve-2026-50751
# ماسحات VPN الخاصة بـ IKEv1، تحاول استغلال ثغرة تجاوز المصادقة في Check Point، وتتضمن ميزات فحص الشبكة الداخلية وقشرة عكسية.
 fevar54/forticlient_ems_cve_2026_35616_poc.py
PoC لـ CVE-2026-35616: تحكم غير صحيح في الوصول في FortiClient EMS.
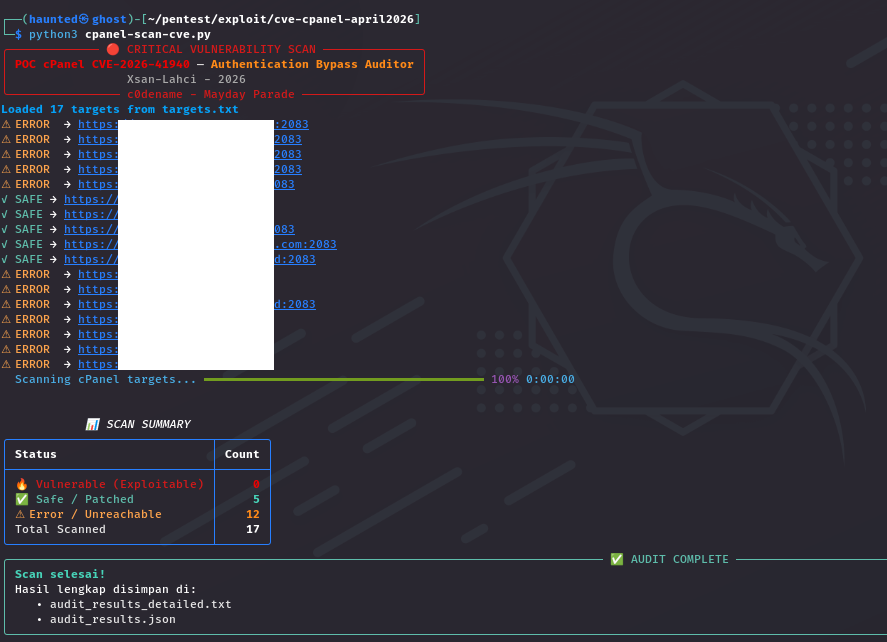 xsanflip/poc-cpanel-cve-2026-41940
أداة تدقيق أمني متعددة الخيوط تكتشف CVE-2026-41940، وهو تجاوز للمصادقة في cPanel/WHM، باستخدام حقن CRLF واكتشاف المنافذ الديناميكي لاختبار الاختراق…
 y-security/ylog4j
مكوّن إضافي لـ PortSwigger Burp لثغرة Log4j (CVE-2021-44228)
 sdogancesur/log4j_github_repository
يتضمن هذا العمل أدوات اختبار وتحسين لثغرة CVE-2021-44228 (log4j).
 samael0x4/cve-2026-21962
ثغرة أمنية غير مصادق عليها قد تسمح للمهاجمين عن بُعد بالمساس بالسرية والسلامة، مما قد يؤدي إلى اختراق كامل للنظام.
 murrez/cve-2026-1306
# أداة تشغيل PoC متعددة الأهداف لثغرة CVE-2026-1306 في إضافة midi-Synth لووردبريس: تجلب nonce، وترسل طلب AJAX للتصدير لرفع الملفات، وتتحقق من روابط…
 mr-r3b00t/cve-2021-44228
أداة كشف للباب الخلفي مبنية على PowerShell لخوادم اتصال VMware Horizon، تستهدف CVE-2021-44228. تتضمن طُعمًا (canary) مع إرسال اختياري لاستخبارات…
 keraattin/cve-2026-39987
مجموعة أدوات للكشف والاستغلال لثغرة CVE-2026-39987، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) قبل المصادقة في دفاتر Marimo. تتضمن ماسحًا بلغة…
 kagantua/cpanelwhm-authbypass
أداة فحص واستغلال مبنية على لغة Go لثغرة CVE-2026-41940، وهي تجاوز للمصادقة في cPanel/WHM. تدعم الفحص الجماعي، وتسريب الرموز المميزة، وإجراءات ما بعد…
 anon-cyber-team/cve-2026-27966--rce-in-langflow
أداة استغلال شاملة لثغرة CVE-2026-27966، وهي ثغرة تنفيذ برمجيات عن بُعد (RCE) حرجة في Langflow. تتضمن ميزات المسح الجماعي، والاكتشاف التلقائي، وتنفيذ…
 nabla-c0d3/sslyze
مكتبة مسح SSL/TLS سريعة وقوية.








