#1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit
 teedeedubya/bash-fix-exploit
دور Ansible للتحقق من ثغرة CVE-2014-6271
 u20024804/bash-4.3-fixed-cve-2014-6271
GNU Bash 4.3 مصحح مع إصلاح لثغرة Shellshock (CVE-2014-6271). يوفر قشرة Bourne Again SHell آمنة مع تحرير سطر الأوامر والتحكم في الوظائف وقدرات البرمجة…
 u20024804/bash-4.2-fixed-cve-2014-6271
نسخة مصححة من GNU Bash 4.2 تعمل على إصلاح ثغرة Shellshock (CVE-2014-6271). توفر بيئة شل آمنة مع توافق قياسي مع POSIX وميزات تفاعلية.
 u20024804/bash-3.2-fixed-cve-2014-6271
Patched GNU Bash 3.2 المُصحَّح مع إصلاح لـ CVE-2014-6271 (Shellshock). يوفّر شل POSIX قياسي مع تحرير سطر الأوامر، التحكم في الوظائف، وميزات التاريخ…
 perongh/badepoll-selinux-disabler
استخدم CVE-2026-43074 لتعطيل SELinux على Android (Linux 6.6/6.12)
 pblittle/aws-suture
أداة مسح ضوئي لثغرة Heartbleed في OpenSSL (CVE-2014-0160).
 markuman/aws-log4j-mitigations
تخفيف CVE-2021-44228 log4j باستخدام aws wafv2 مع ansible
 j0ey17/automate_exploit_cve-2022-44268
نص أتمتة استغلال الثغرات مبني على عمل شركة Voidzone للأمن السيبراني.
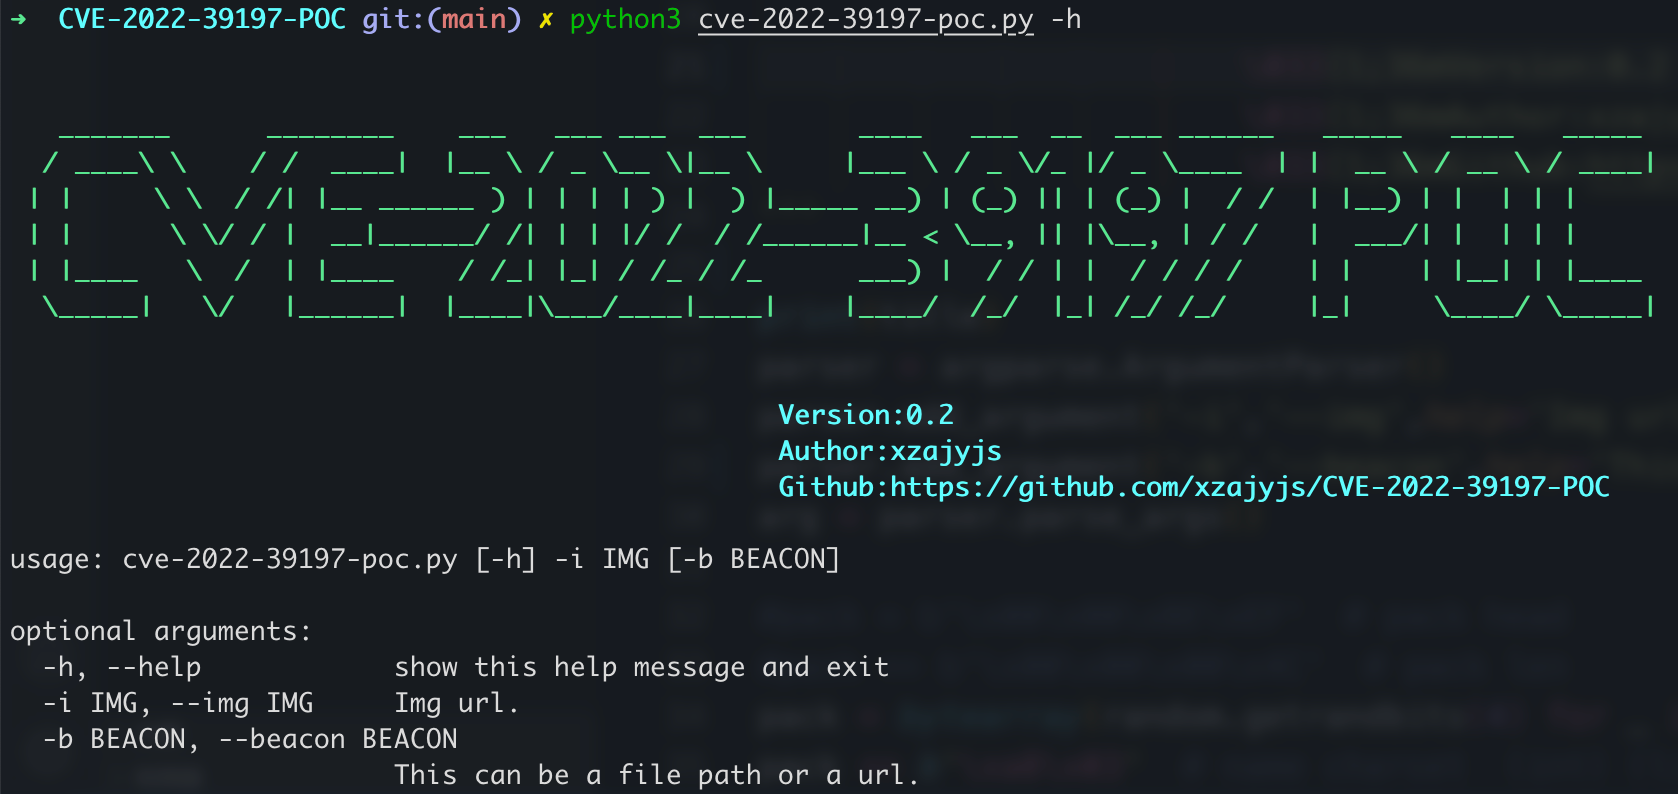 xzajyjs/cve-2022-39197-poc
CVE-2022-39197 (CobaltStrike XSS <=4.7) إثبات المفهوم
 tgies/copy-fail-c
منفذ C عبر المنصات لـ Copy Fail Linux LPE (CVE-2026-31431). تم الإفصاح عنه في 2026-04-29 بواسطة Theori / Xint.
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
Java SDK لبناء خطوط أنابيب التحليلات التي تعالج وتُثري بيانات النصوص غير المنظمة باستخدام التعليقات التوضيحية، وأنظمة الأنواع، ومحركات التحليل…
 hywz36/cve-2020-14645-code
استغلال إلغاء التسلسل في Java بخصوص CVE-2020-14645 يستهدف بروتوكول WebLogic T3، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر حمولات مصممة.
 shoucheng3/apache__flink_cve-2020-17519_1-11-2
استغلال لثغرة Apache Flink CVE-2020-17519 تستهدف ثغرة تجاوز المسار في الإصدارات 1.11.2 والإصدارات السابقة، مما يتيح قراءة ملفات غير مصرح بها على…
 meersjo/ansible-mysql-cve-2016-6662
Ansible playbook بسيط لتصحيح خوادم mysql ضد CVE-2016-6662
 oleg-fiksel/ansible_cve-2016-5195_check
# Ansible playbook لاختبار الأنظمة بحثًا عن ثغرة تصعيد الامتيازات Dirty COW (CVE-2016-5195) مع فحوصات استغلال محلية آلية.
 trnguyen03/activemq-ids-ips-lab
مختبر IDS/IPS لكشف ومنع RCE في Apache ActiveMQ (CVE-2023-46604) باستخدام GVM وNmap وSnort وiptables وUFW.
 shinecome/zip
تصحيح لإصلاح CVE-2018-13410 في zip-30
 pelagornisandersi/windows-7-automated-exploitation-using-metasploit-framework-
نص برمجي آلي بلغة Bash يقوم بمسح عنوان IP للتحقق من احتمالية تعرضه لثغرة EternalBlue باستخدام nmap، ثم استغلال الثغرة باستخدام إطار عمل Metasploit…