#1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit
 bountystrike/bountystrike-sh
خط أنابيب مكافآت اكتشاف الثغرات للفقراء (للأغنياء؟) https://dubell.io
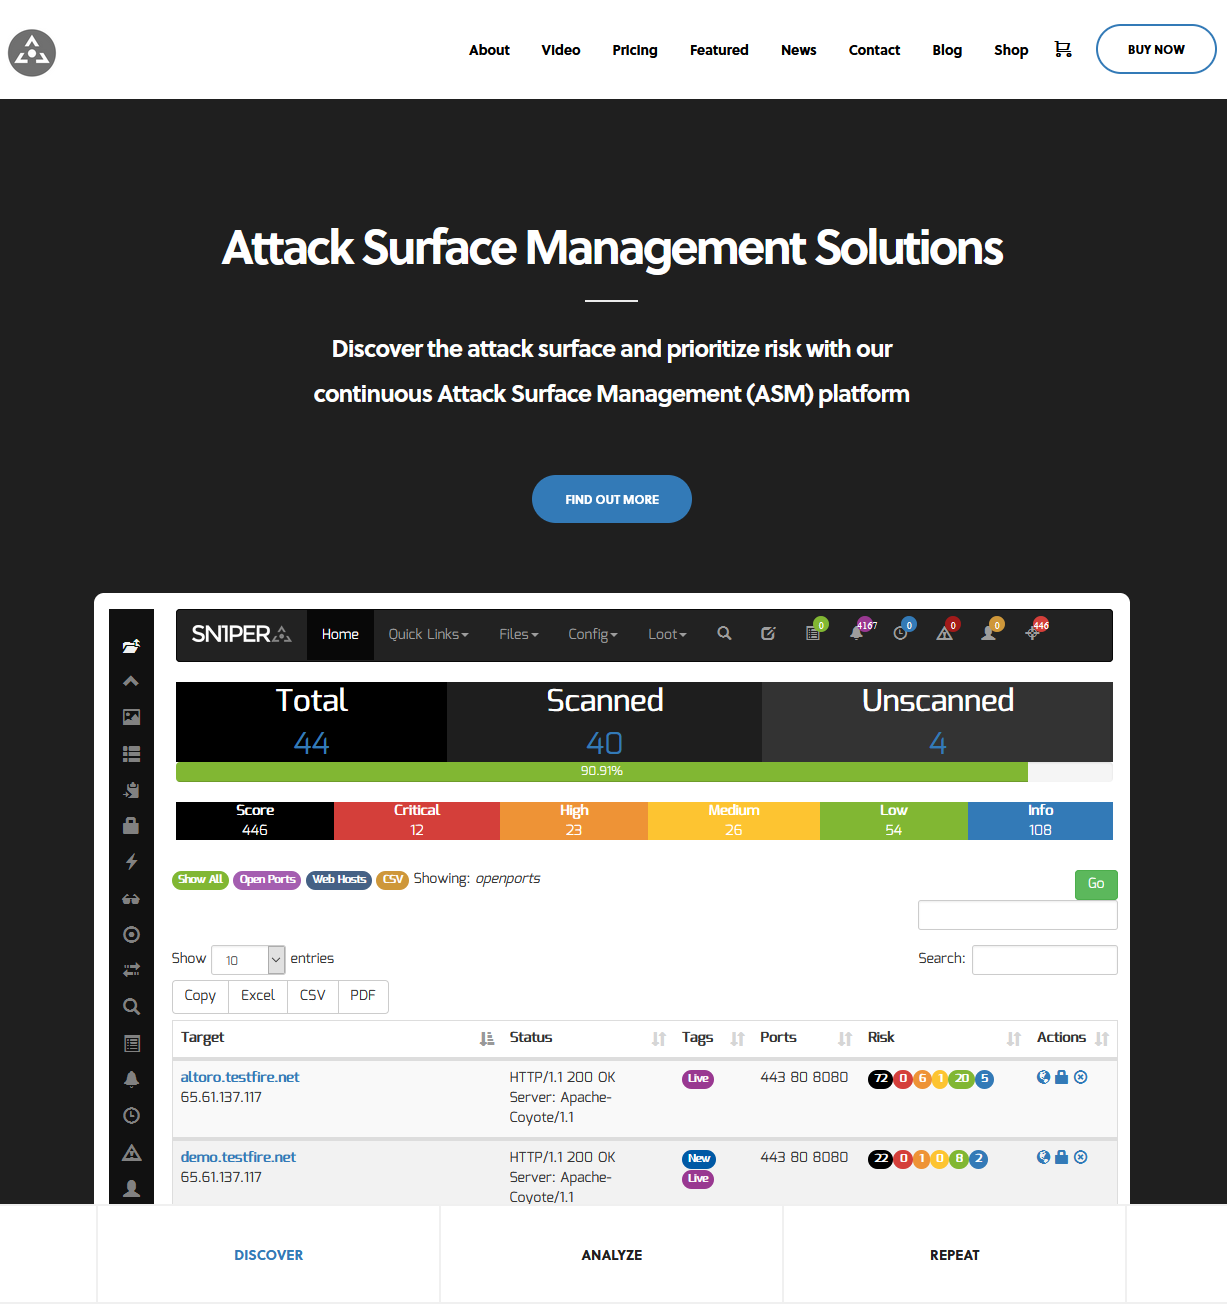 1n3/attacksurfacemanagement
اكتشف سطح الهجوم وحدد أولويات المخاطر باستخدام منصة إدارة سطح الهجوم المستمرة (ASM) الخاصة بنا - Sn1per Professional #pentest #redteam #bugbounty
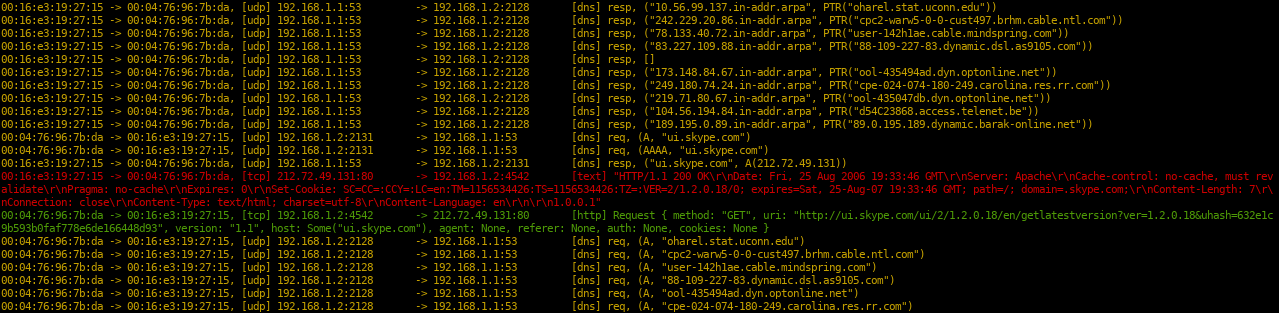 kpcyrd/sniffglue
أداة التقاط حزم متعددة الخيوط وآمنة
 usethisname1419/pdfcrack
PDF Crack هي أداة بواجهة رسومية تُستخدم لكسر كلمات مرور ملفات PDF. تتضمن 3 خيارات للكسر.
 mxrch/ghunt
إطار عمل Google هجومي غير متزامن لـ OSINT، يتيح استطلاع البريد الإلكتروني/Gaia ID/Drive/تحديد الموقع الجغرافي عبر CLI أو مكتبة Python مع تصدير JSON.
 0x4m4/hexstrike-ai
خادم MCP (Model Context Protocol) يمكّن وكلاء الذكاء الاصطناعي من تنفيذ أكثر من 150 أداة من أدوات الأمن السيبراني بشكل مستقل لاختبار الاختراق الآلي،…
 threat9/routersploit
إطار عمل لاستغلال الأجهزة المدمجة

 1n3/sn1per
Automated penetration testing & attack surface management platform. Recon, scan, exploit, report - 600+ exploits, 90+ integrations, 10K+ detections.
 owasp/nettacker
إطار اختبار اختراق آلي - ماسح ثغرات مفتوح المصدر - إدارة الثغرات
 ed1s0nz/cyberstrikeai
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
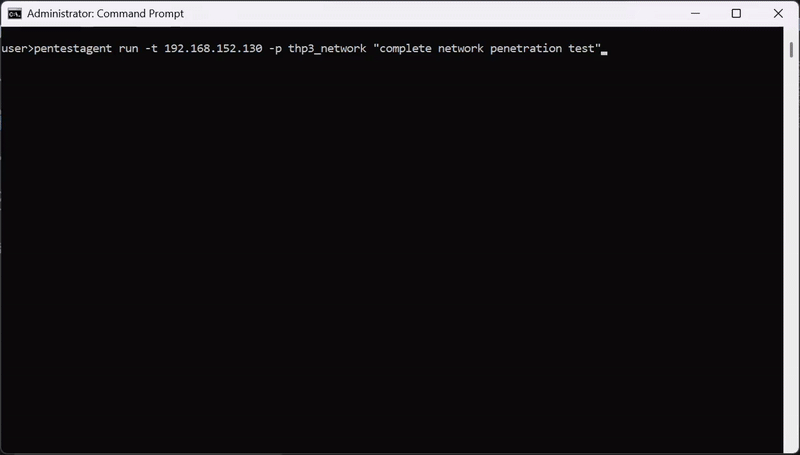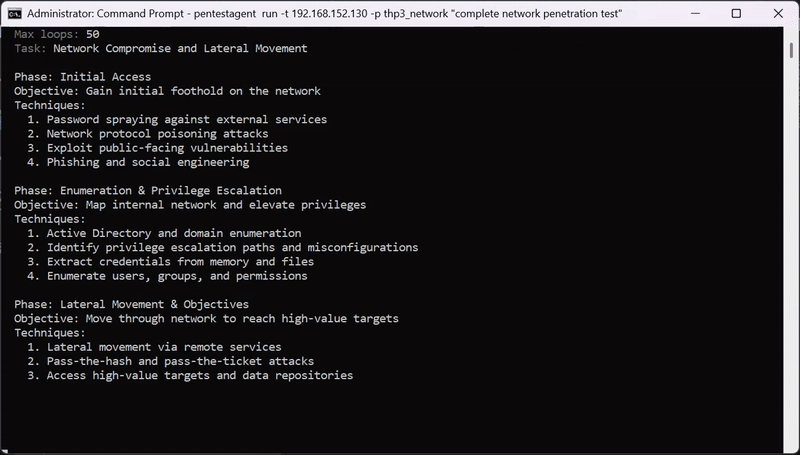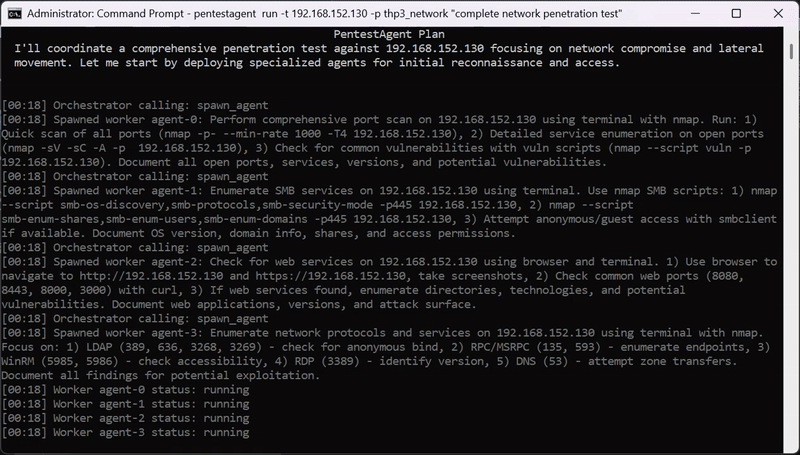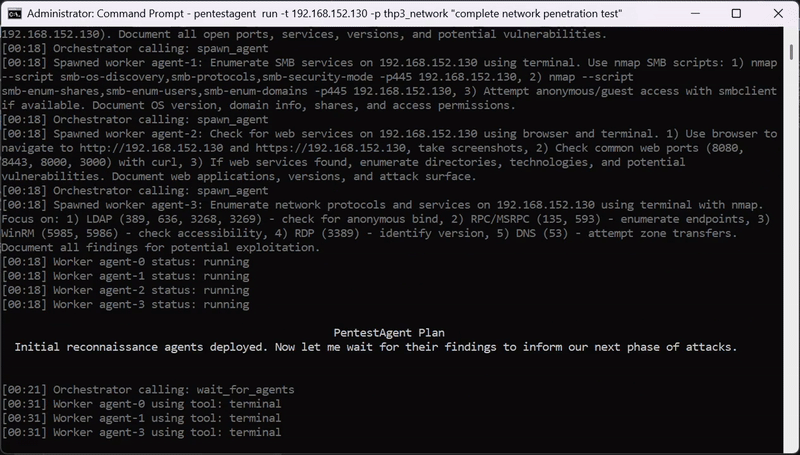 gh05tcrew/pentestagent
إطار عمل وكيل ذكاء اصطناعي لاختبار الأمان في الصندوق الأسود، مع تنسيق متعدد الوكلاء ذاتي التشغيل، وأدوات اختبار اختراق مدمجة، وتكامل MCP لسير عمل…
 mitmproxy/mitmproxy
وكيل HTTP تفاعلي قادر على اعتراض الاتصالات مع دعم TLS، مخصص لمختبري الاختراق ومطوري البرمجيات.
 trailofbits/algo
قم بإعداد شبكة VPN شخصية في السحابة
 gallopsled/pwntools
إطار عمل CTF ومكتبة تطوير الاستغلالات
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more
 qi4l/jyso
إطار عمل ثنائي الغرض لاستغلال حقن JNDI وإلغاء تسلسل Java مع قدرات تجاوز متقدمة لـ WAF وRASP وإصدارات JDK العالية. يدعم حقن شل الذاكرة، وتوليد حمولات…
 projectdiscovery/subfinder
أداة سريعة لتعداد النطاقات الفرعية بشكل سلبي.