
 #1
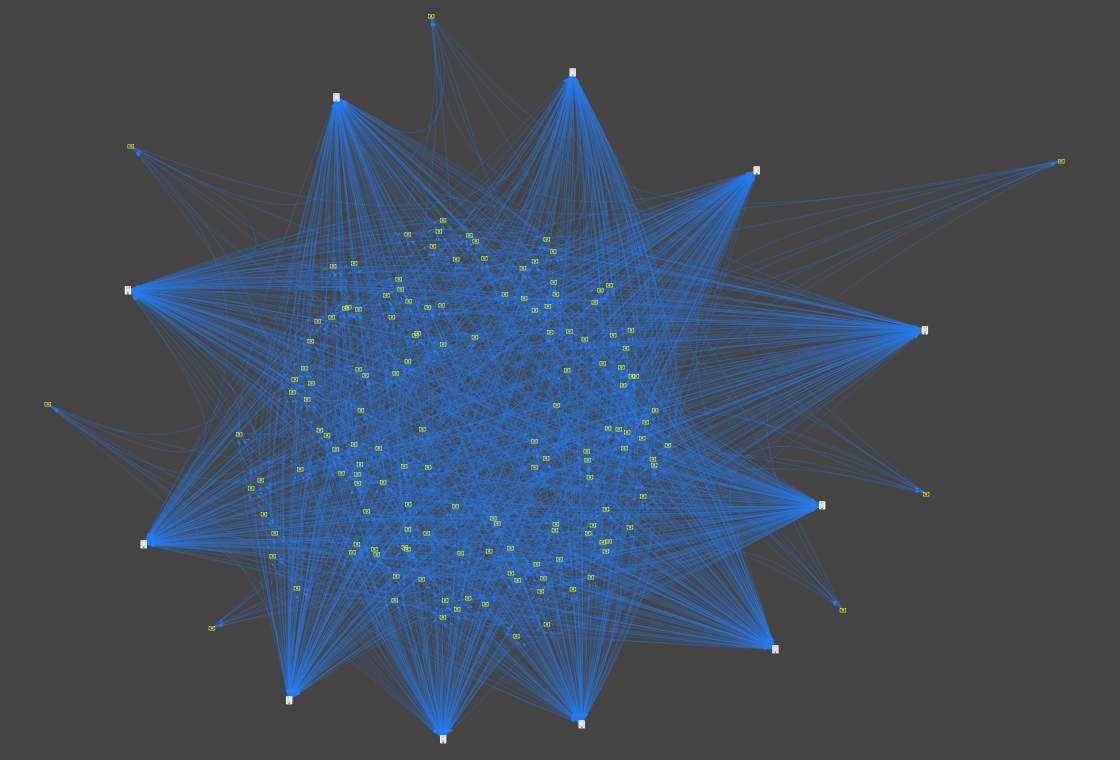
 pielco11/doge
مستكشف الرسوم البيانية للاستخبارات مفتوحة المصدر للشبكة المظلمة
 quarantyne/quarantyne
جدار ناري حديث للويب: أوقف عمليات الاستيلاء على الحسابات، كلمات المرور الضعيفة، عناوين IP السحابية، هجمات DoS، والبريد الإلكتروني المؤقت.
 d3vzer0/reternal-quickstart
مستودع يحتوي على ملفات docker-compose ونصوص الإعداد دون الحاجة إلى استنساخ المكونات الفردية لـ reternal
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
 cert-lv/exchange_webshell_detection
اكتشاف صدفات الويب (webshells) التي تم تسريبها على خوادم Microsoft Exchange التي تم استغلالها من خلال مجموعة ثغرات "proxylogon" (CVE-2021-26855,…
 mandiant/ioc-scanner-cve-2019-19781
ماسح مؤشرات الاختراق لـ CVE-2019-19781
 pwnedshell/bugs-feed
Bug's feed هي بوابة مستضافة محليًا يمكنك من خلالها البحث عن أحدث الأخبار ومقاطع الفيديو وCVEs والثغرات...
 alexverboon/psmdatp
وحدة PowerShell لإدارة Microsoft Defender Advanced Threat Protection
 mandiant/citrix-ioc-scanner-cve-2023-3519
ماسح ضوئي يعتمد على Bash يكتشف مؤشرات الاختراق الناتجة عن استغلال CVE-2023-3519 على أجهزة Citrix ADC، ويدعم التحليل المباشر وتحليل الصور الجنائية.
 deadbits/yara-rules
مجموعة من توقيعات YARA من أبحاث فردية
 woj-ciech/pepe
جمع معلومات عن عناوين البريد الإلكتروني من Pastebin
 rcesecurity/advisories
النشرات الأمنية
 playtikaoss/leaktopus
ماسح آلي لاكتشاف الأسرار والتسريبات لمواقع GitHub ومواقع اللصق، مع تصفية استدلالية، وإثراء IOL عبر Shhgit/TruffleHog، وبحث وإشعارات قائمة على ELK.
 cisagov/check-your-pulse
يمكن أن تساعد هذه الأداة في تحديد ما إذا كانت مؤشرات الاختراق (IOCs) موجودة في ملفات سجل جهاز Pulse Secure VPN Appliance الخاص بـ CVE-2019-11510.
 ansvar-systems/eu_compliance_mcp
خادم MCP للامتثال يركز على الاتحاد الأوروبي










