
 #1
أدوات لجمع وتحليل وتشغيل خلاصات التهديدات، ومؤشرات الاختراق (IOCs)، واتجاهات الهجوم.
موصى به من Kitploit
 bigbodycobain/shadowbroker
منصة OSINT جغرافية مكانية في الوقت الفعلي تجمع أكثر من 60 مصدر تغذية قياس عن بعد عامة (ADS-B, AIS, أقمار صناعية, CCTV) في خريطة موحدة مع مجموعة أدوات…
 telekom-security/tpotce
🍯 T-Pot - منصة متعددة الهونيبوت الكل في واحد 🐝
 kubeshark/kubeshark
مراقبة الشبكة المدعومة بـ eBPF لـ Kubernetes. يقوم بفهرسة حركة المرور L4/L7 مع سياق K8s الكامل، وفك تشفير TLS بدون مفاتيح. يمكن الاستعلام عنه بواسطة…
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
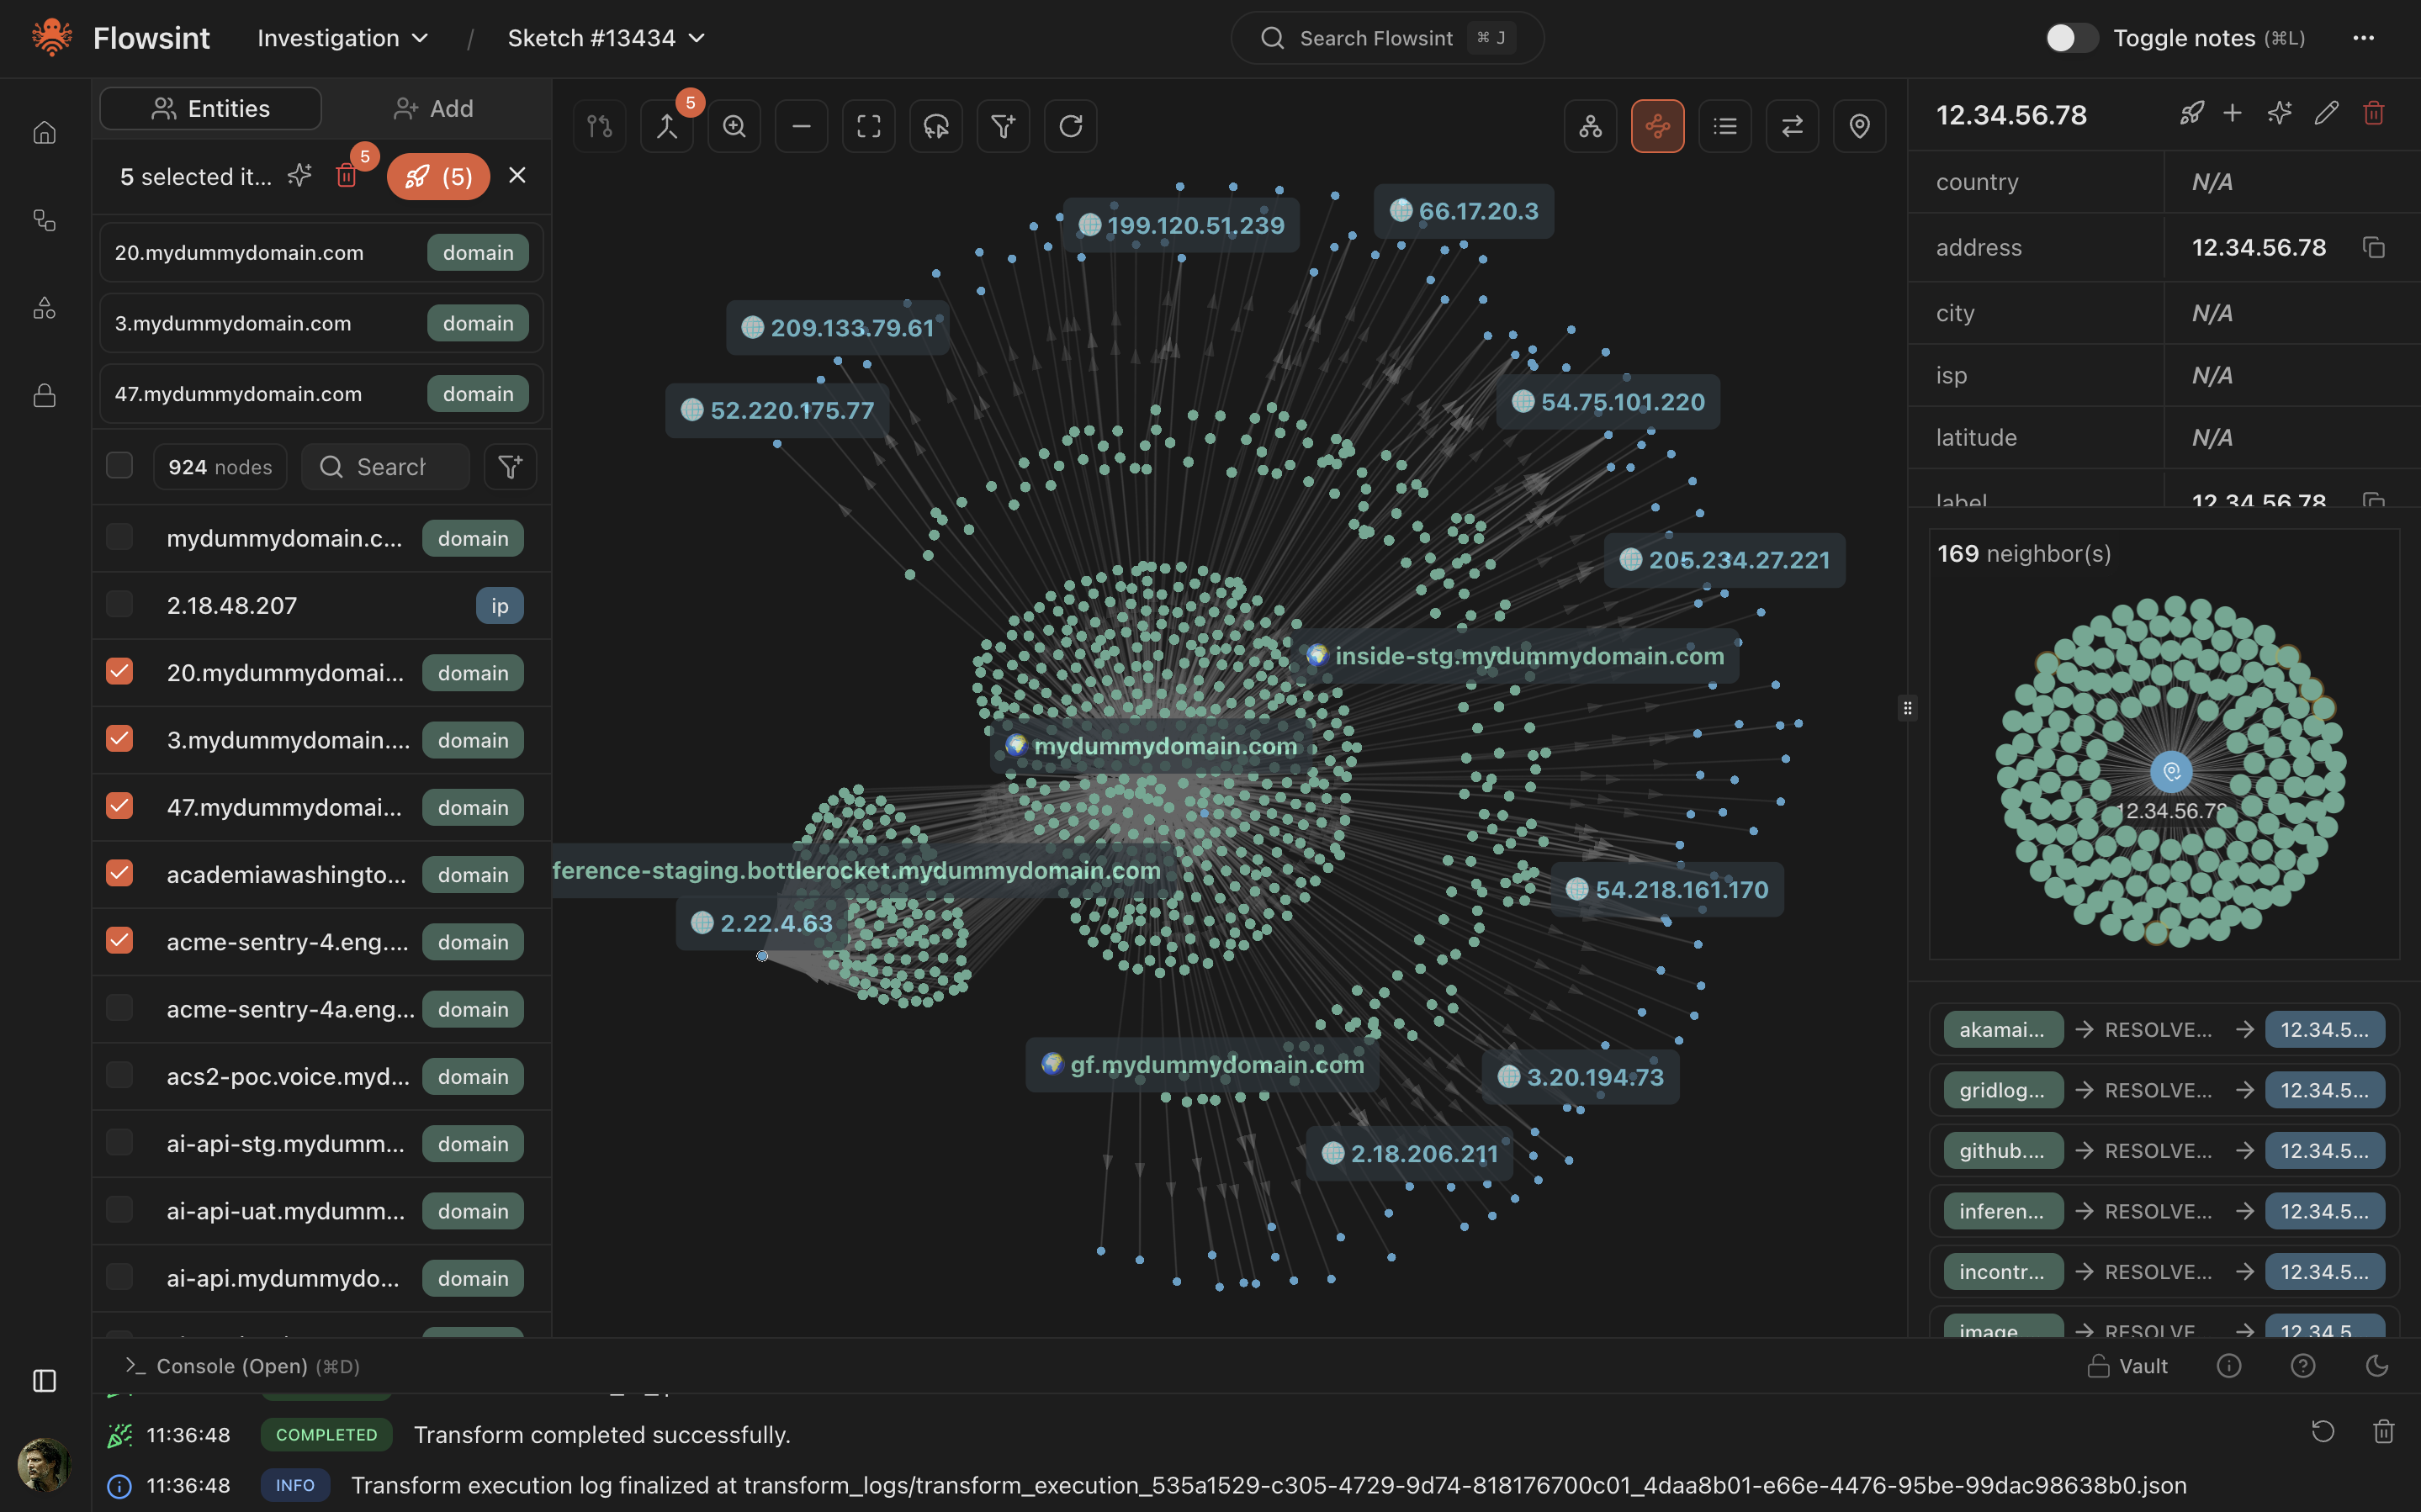 reconurge/flowsint
منصة حديثة للتحقيقات القائمة على الرسوم البيانية، بصرية ومرنة وقابلة للتوسع. لمحللي ومحققي الأمن السيبراني.
 arkime/arkime
أركايم هو نظام مفتوح المصدر، واسع النطاق، لالتقاط الحزم الكامل، والفهرسة، وقواعد البيانات.
 astrosp/awesome-osint-list
📡 مجموعة شاملة من أدوات OSINT لمحترفي الأمن السيبراني والباحثين وصيادي الثغرات. المواضيع: جمع المعلومات، البحث العكسي، الفريق الأحمر، الثقة…
 slowmist/knowledge-base
قاعدة معرفية منسّقة لأبحاث أمن البلوكشين وتقارير التدقيق والأدلة والترجمات التي تغطي العقود الذكية والتشفير ومواضيع أمن الذكاء الاصطناعي.
 cowrie/cowrie
Cowrie - خادع SSH/Telnet https://docs.cowrie.org/
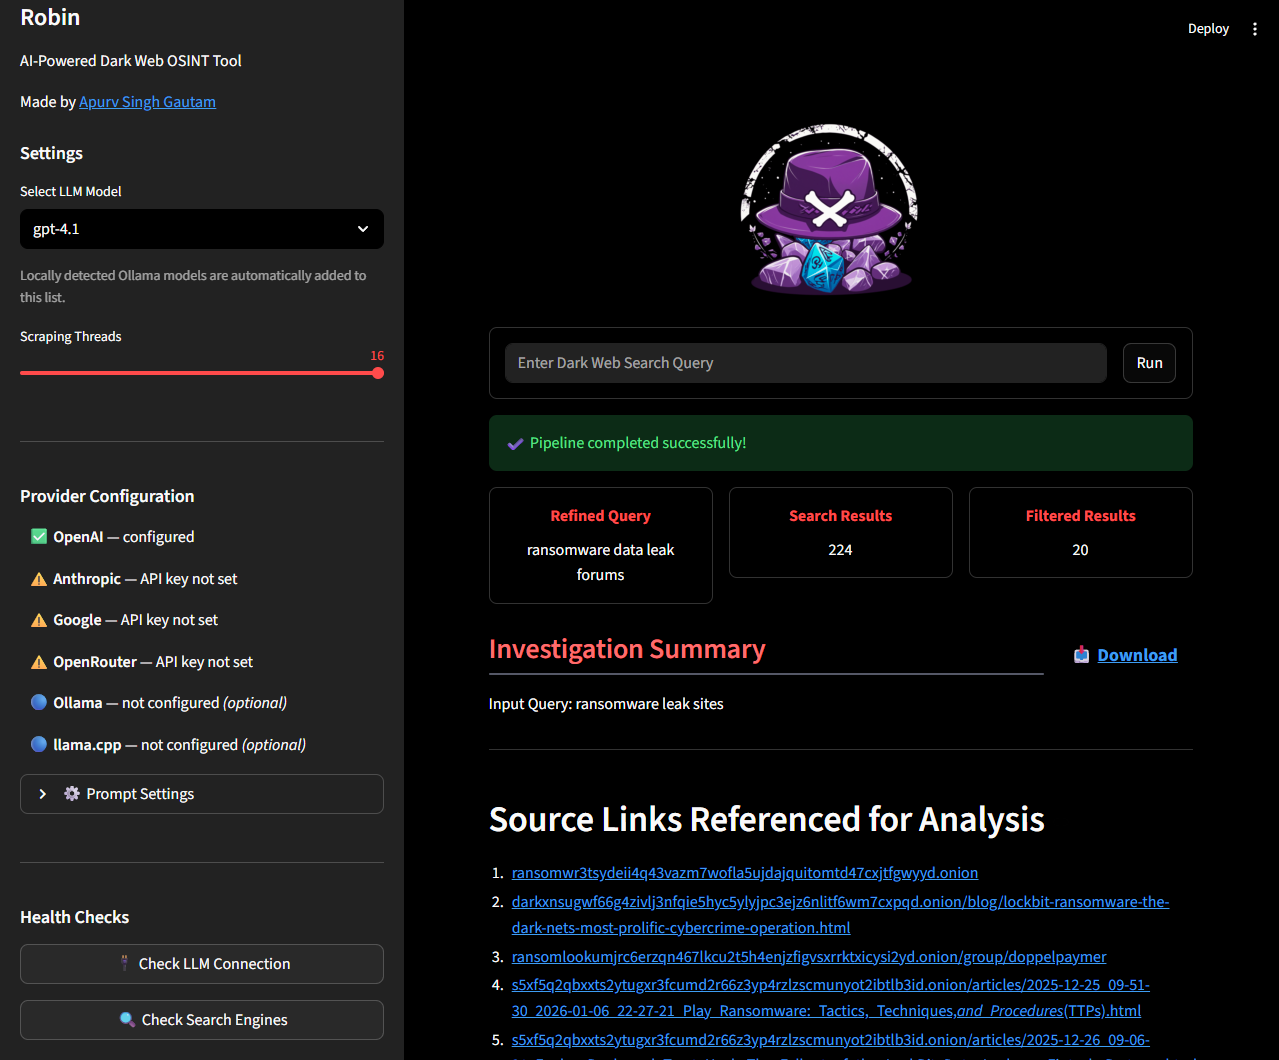 apurvsinghgautam/robin
أداة OSINT للويب المظلم مدعومة بالذكاء الاصطناعي تستخدم نماذج اللغات الكبيرة (LLMs) لتحسين الاستعلامات، وتصفية نتائج البحث، وإنشاء ملخصات التحقيقات…
 mandiant/capa
أداة تحليل ثابت وديناميكي قائمة على قواعد تحدد القدرات في ملفات PE وELF و.NET وshellcode، وتربطها بتقنيات MITRE ATT&CK لفرز البرامج الضارة.
 swiftonsecurity/sysmon-config
قالب تكوين Sysmon مُعَلَّق لتتبع أحداث Windows عالي الجودة، وصيد التهديدات، والاستجابة للحوادث. صُمِّم كدليل تعليمي لمراقبة النظام ونقطة انطلاق…
 blackorbird/apt_report
مجموعة تقارير APT مثيرة للاهتمام وبعض مؤشرات الاختراق الخاصة
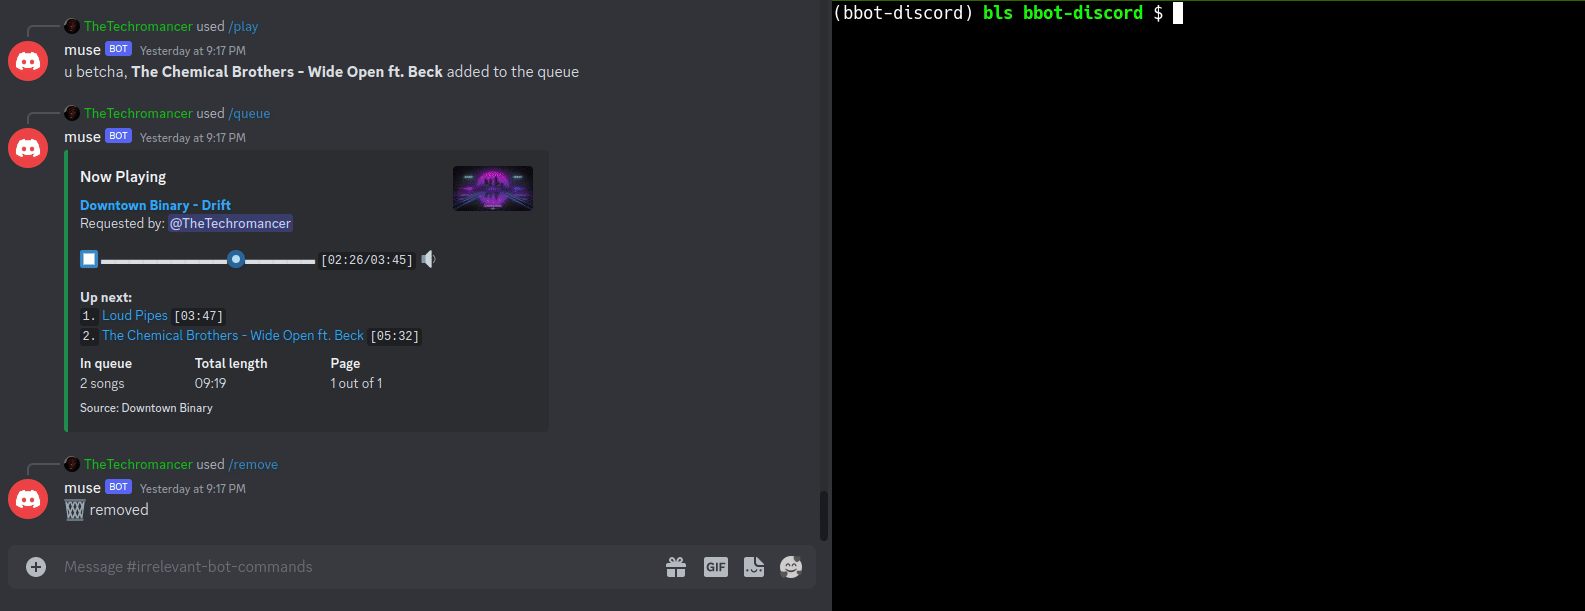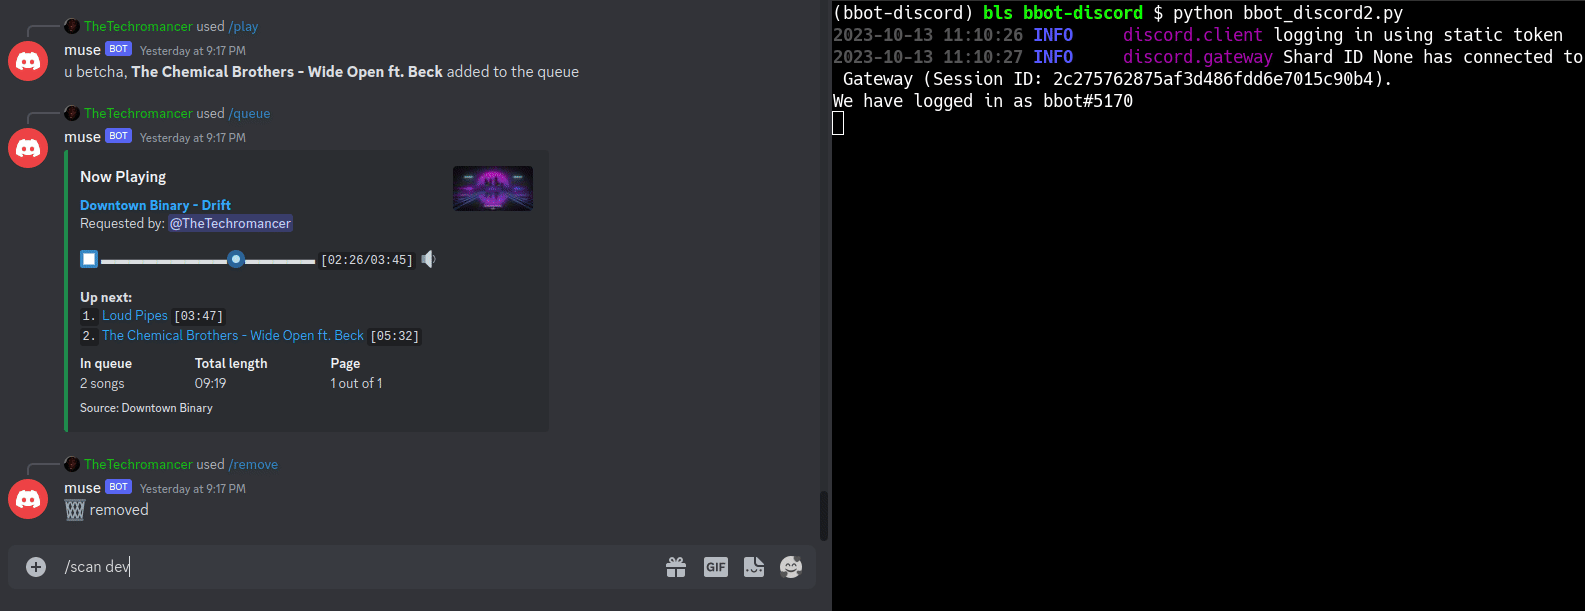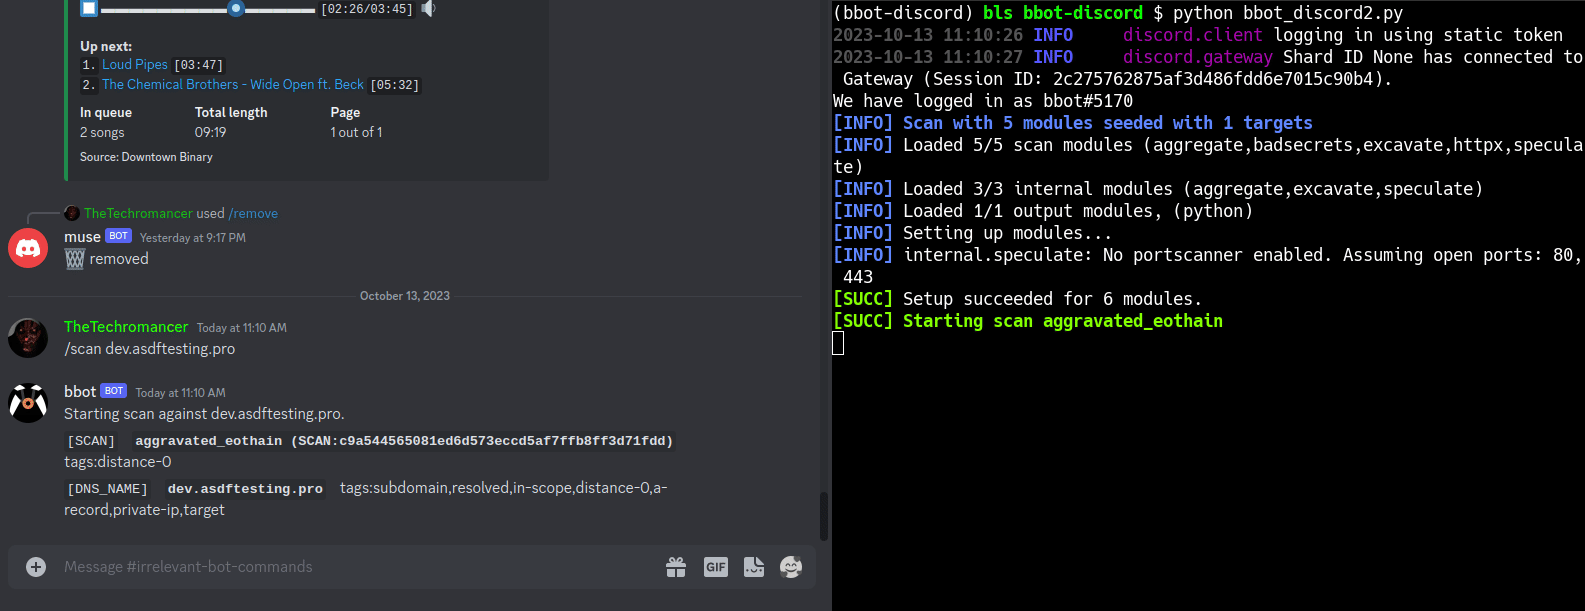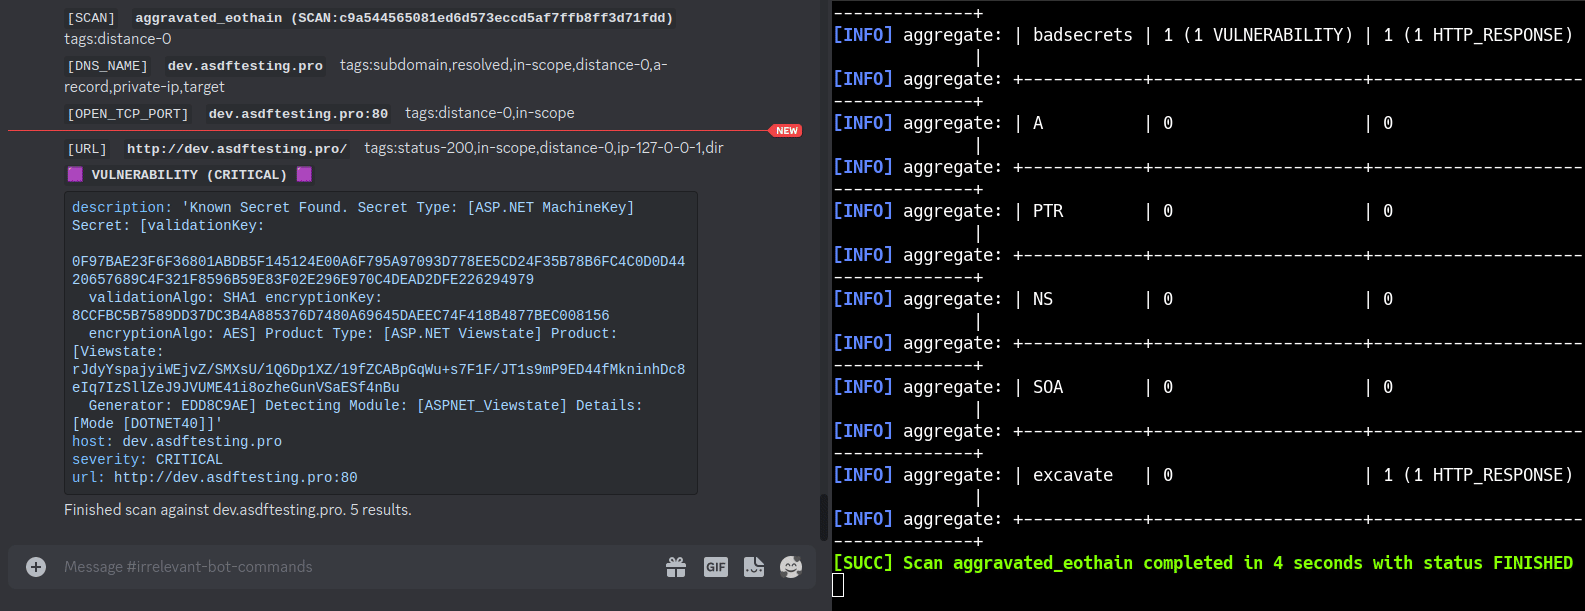 blacklanternsecurity/bbot
الماسح الضوئي التكراري للإنترنت للقراصنة. 🧡
 ossf/scorecard
OpenSSF Scorecard - مقاييس صحة الأمان للمصادر المفتوحة
 a-poc/blueteam-tools
أدوات وتقنيات للفريق الأزرق / الاستجابة للحوادث
 devsecops/awesome-devsecops
قائمة موثوقة بأدوات ديفسيكوبس الرائعة بمساعدة تجارب ومساهمات المجتمع.
 osintbrazuca/osint-brazuca
مستودع أنشئ بهدف جمع المعلومات والمصادر (مواقع إلكترونية/بوابات) وحيل OSINT ضمن سياق البرازيل.







