#1
 stamparm/tsusen
مستشعر حركة مرور الشبكة
 d4vinci/ssh-honeypot
إنشاء Honeypot أساسي لـ SSH باستخدام Python
 colocation/rockloader-source
مصدر لوحة تحكم RockLoader المعروف أيضًا باسم برمجية Bart الخبيثة
 1an0rmus/tekdefense-automater
Automater - تحليل OSINT لعناوين IP وروابط URL وMD5
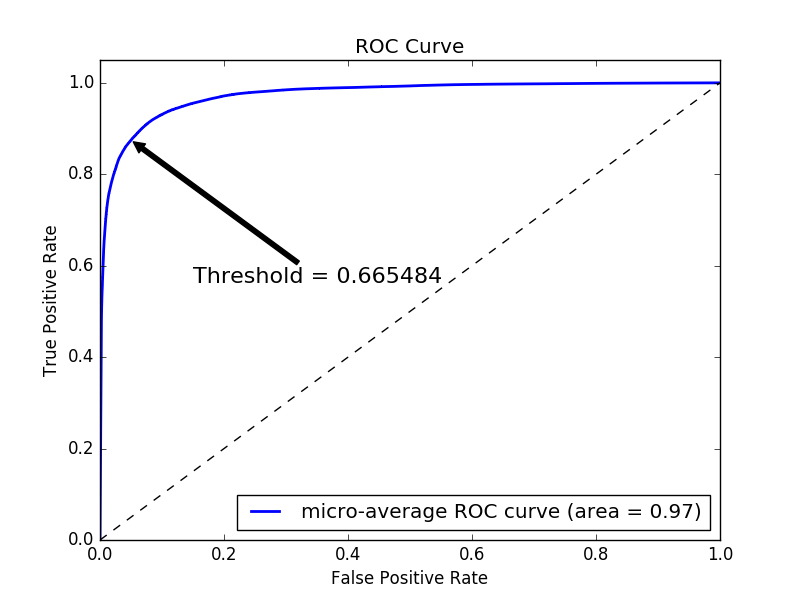 endgameinc/sans_thir16
مطاردة التهديدات بأسلوب SANS بتكلفة منخفضة
 pchaigno/dga-collection
مجموعة من خوارزميات توليد النطاقات المعروفة

 hasherezade/bunitu_tests
سكربتات للتواصل مع خوادم القيادة والتحكم (C&C) الخاصة بحصان طروادة Bunitu
 maldroid/maldrolyzer
إطار بسيط لاستخراج البيانات "القابلة للتنفيذ" من برمجيات أندرويد الخبيثة (خوادم التحكم والأوامر، أرقام هواتف، إلخ.)
 opendns/dataviz
إطار عمل تصور البيانات من OpenDNS
 nccgroup/mortimer
مجموعة من السكربتات لمعالجة بيانات واستخبارات الطب الشرعي للشبكات، وبشكل أساسي إلى قاعدة بيانات Postgres.
 0xinf0/bleeding_onions
نص برمجي للعثور على نقاط الخروج ونقاط الحراسة في شبكة تور، التي لا تزال تعاني من الثغرة CVE-2014-0160
 shadowbq/pastenum
Pastenum هي أداة تعداد لتفريغ النصوص.
 nccgroup/ip-reputation-snort-rule-generator
أداة لإنشاء قواعد Snort بناءً على بيانات سمعة عناوين IP العامة
 mushorg/buttinsky
مراقبة شبكات البوتنت (Botnet) هي جزء حاسم في تحليل التهديدات وغالباً ما يتم إهمالها بسبب نقص الأدوات مفتوحة المصدر المناسبة. ستوفر أداتنا إطار عمل…