
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit
 thesp0nge/dawnscanner
Dawn هو ماسح أمني للتحليل الثابت لتطبيقات الويب المكتوبة بلغة Ruby. يدعم أطر العمل Sinatra وPadrino وRuby on Rails.
 david-a-wheeler/flawfinder
أداة تحليل ثابت لاكتشاف الثغرات الأمنية في كود مصدر C/C++
 trailofbits/trailmark
Build and query a graph database representation of source code
 secrary/ssma
SSMA - محلل البرامج الضارة الثابت البسيط [لم يعد هذا المشروع مُدارًا بواسطتي]
 pq-code-package/mlkem-native
تنفيذ آمن وسريع ومحمول بلغة C90 لخوارزمية ML-KEM / FIPS 203
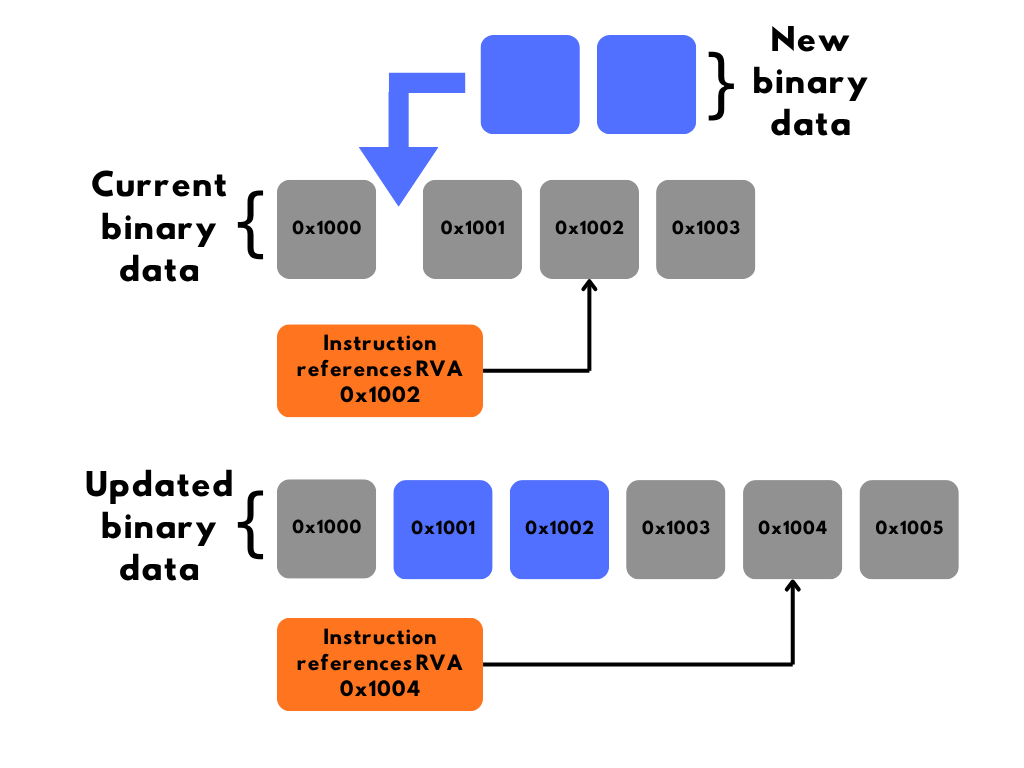 noahware/binprotect
أداة تعقيد bin2bin لملفات PE بمعمارية x64، لا تضيف قسمًا إلى الملف الثنائي.
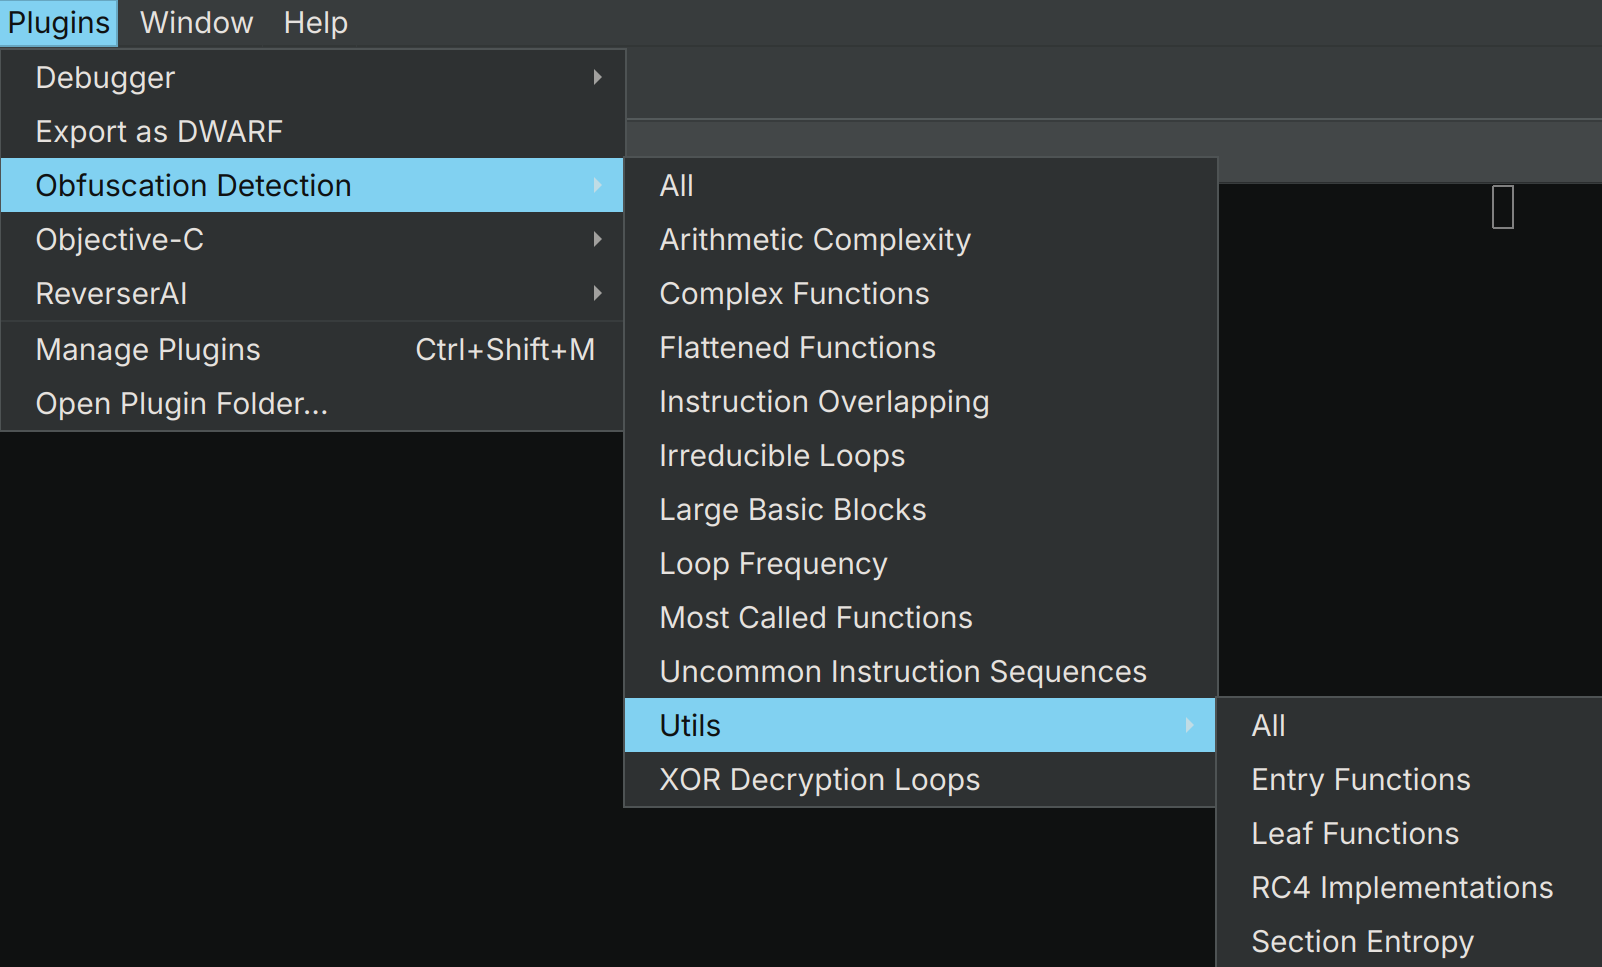 mrphrazer/obfuscation_detection
إضافة Binary Ninja لتحديد الكود المُبهم والهياكل البرمجية المثيرة للاهتمام الأخرى
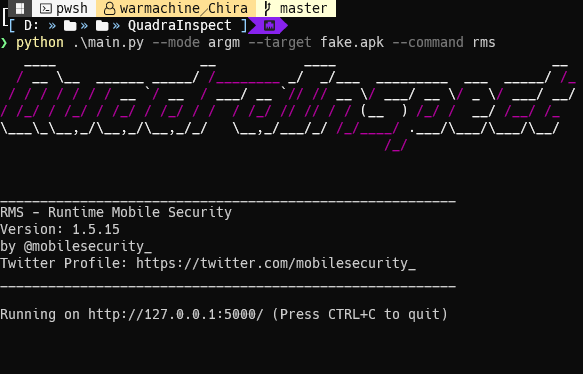 morpheuslord/quadrainspect
إطار عمل معياري لتحليل أمان تطبيقات Android APK يدمج أدوات التحليل الثابت والديناميكي والهندسة العكسية لإجراء تقييم شامل للثغرات واختبار الاختراق…
 snowsnowsnows/eaglevm
مُعظِّم الشيفرة الأصلية للملفات الثنائية x64
 poppopjmp/vmdragonslayer
إطار عمل متعدد المحركات لفك تغليف وتحليل البرامج الثنائية المحمية بواسطة الآلة الافتراضية باستخدام تتبع التلوث الديناميكي، التنفيذ الرمزي، تصنيف…
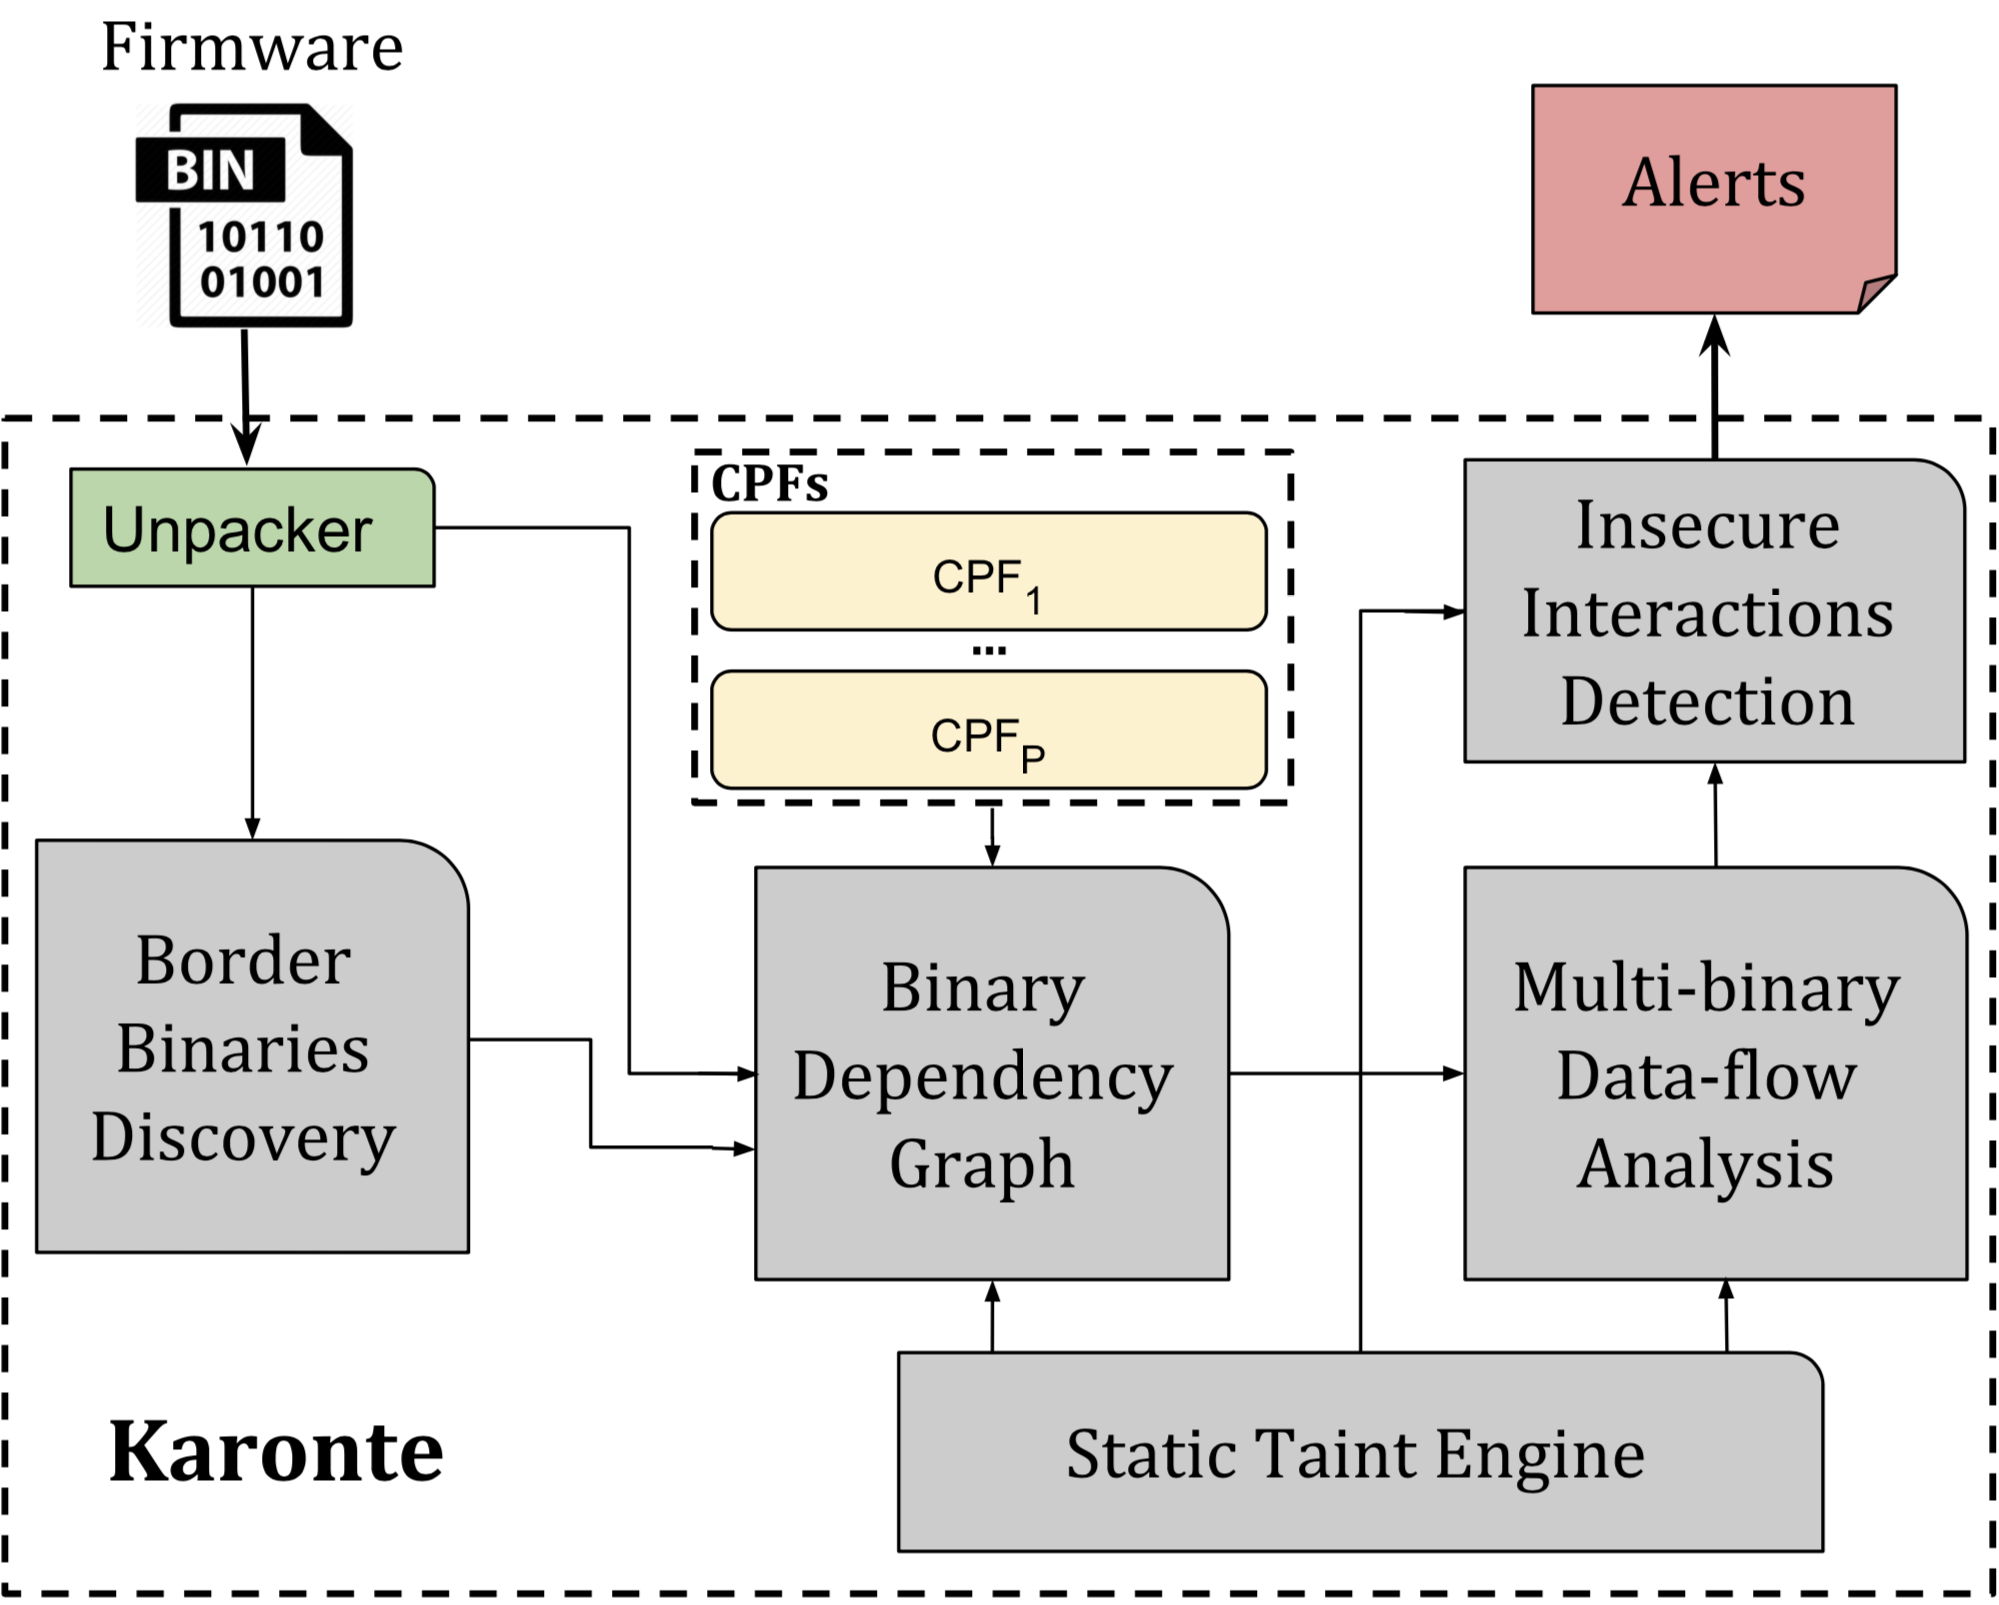 ucsb-seclab/karonte
كارونتي هي أداة تحليل ثابتة لاكتشاف الثغرات متعددة الثنائيات في البرامج الثابتة المضمنة.
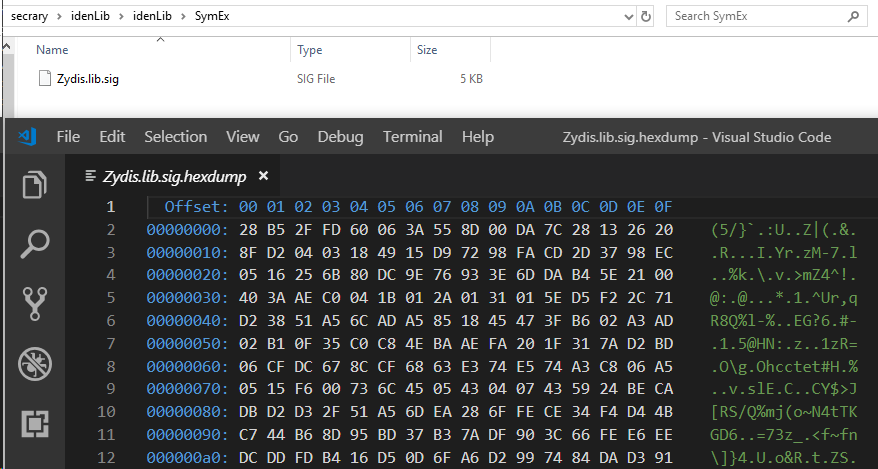 secrary/idenlib
idenLib - التعرف على دوال المكتبات [لم يعد هذا المشروع قيد الصيانة]
 mergebase/log4j-detector
ماسح نظام ملفات يكتشف إصدارات Log4J الضعيفة (CVE-2021-44228, CVE-2021-45046) عن طريق تحليل فئات Java المجمعة، بما في ذلك الأرشيفات المتداخلة. يعمل…
 c3rb3ru5d3d53c/binlex
إطار عمل محلّل معجمي للصفات الوراثية الثنائية
 spamscanner/spamscanner
Spam Scanner is a Node.js anti-spam, email filtering, and phishing prevention tool and service. Built for @ladjs, @forwardemail, @cabinjs, @breejs,…
 dissectmalware/xlmmacrodeobfuscator
استخراج وإزالة التعتيم عن وحدات ماكرو XLM (المعروفة أيضًا باسم ماكرو Excel 4.0)
 soulghost/iblessing
iblessing هي مجموعة أدوات استغلال أمنية لنظام iOS، تتضمن بشكل رئيسي جمع معلومات التطبيق، التحليل الثابت والتحليل الديناميكي. يمكن استخدامها في…
 allthingsida/idasql
Vibe Reverse Engineer مع IDA Pro: واجهة لـ IDA في SQL عبر الجداول الافتراضية الحية. لا تدع المظاهر تخدعك! :)








