
 #1
أدوات لتقييم وتأمين أنظمة التحكم الإشرافي وجمع البيانات (SCADA) وأنظمة التحكم الصناعي (ICS).
موصى به من Kitploit
 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park نظام إدارة المتنزهات الذكي الإصدار 2.0
 joshuavanderpoll/cve-2025-69985
استغلال بلغة Python لـ CVE-2025-69985 يستهدف برنامج FUXA SCADA. يرسل حمولة JSON مصممة إلى نقطة نهاية /api/runscript لتجاوز المصادقة وتحقيق تنفيذ…
 hann1bl3l3ct3r/fuxapwn
استغلال POC لـ CVE-2026-25895 في FUXA: اجتياز المسار غير المصادق عليه -> كتابة ملفات عشوائية -> RCE
 bishopfox/sparkplugfuzzer
Fuzzer لبروتوكول Sparkplug B الخاص بإنترنت الأشياء الصناعي
 judgedbykira/cve-2026-25938-fuxa-unauthenticated-rce
شرح وإثبات مفهوم (PoC) لاستغلال ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) غير المصادق عليها CVE-2026-25938 في FUXA
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
المسح النشط وجمع المعلومات في شبكات ICS/SCADA باستخدام Network Mapper (NMAP) (التركية)
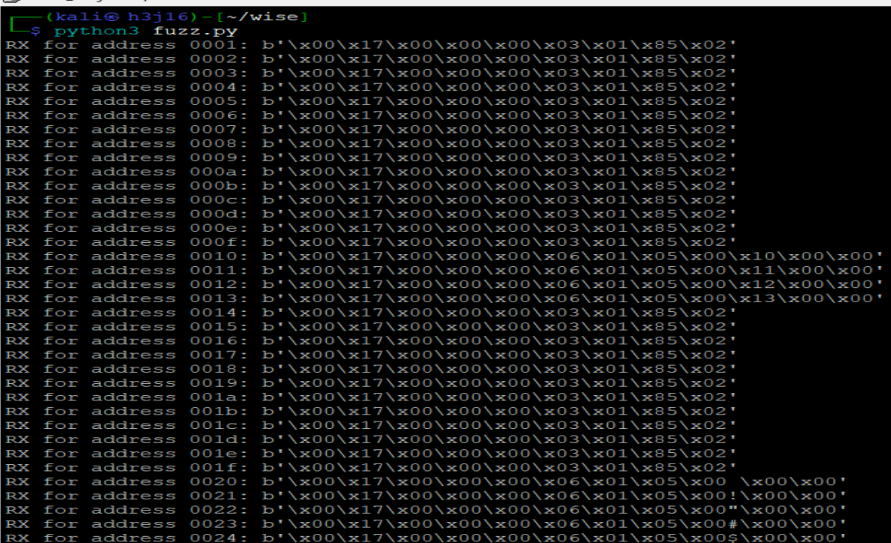 shipcod3/cve-2025-48466
حقن حزم Modbus في Advantech WISE 4060LAN / بوابة إنترنت الأشياء للتحكم في الأبواب
 0xicf/panelshock
Schneider Electric Magelis HMI ثغرات استهلاك الموارد [ICSA-16-308-02, CVE-2016-8367, CVE-2016-8374]
 ridpath/terrminus-cve-2026-2406
AsyncIO Scanner & Exploitation Framework لـ CVE-2026-24061 (Telnet NEW_ENVIRON Auth Bypass). يتضمن اكتشافًا عالي التزامن، وبصمة سلبية، وتصعيدًا…
 wallyschag/cve-2025-41656
يتضمن هذا المستودع الكود والملفات اللازمة لاختبار وتنفيذ PoC لـ CVE-2025-41656
 kaleth4/cve-2025-69985
إثبات مفهوم (PoC) لاستغلال CVE-2025-69985: تجاوز المصادقة المؤدي إلى تنفيذ التعليمات البرمجية عن بُعد (RCE) في FUXA SCADA الإصدار ≤1.2.8. يتضمن أداة…
 x3roxismygood/cve-2012-1803
ثغرة حرجة في أجهزة Siemens RuggedCom ROS تسمح للمهاجمين باشتقاق كلمة مرور حساب المصنع المخفي من عنوان MAC للجهاز والحصول على وصول إداري غير مصرح به…
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
غير مصادق عليه استغلال حقن أوامر نظام التشغيل لواجهة ويب InSAT MasterSCADA BUK-TS MMadmServ. يقدم شِل عكسي بامتيازات الجذر عبر طلب HTTP POST. CVSS…
 unicorn-hyh/cve-2026-31156
توجد ثغرة حقن مسار في OpenPLC-v3، تنشأ من عدم قيام البرنامج بأي فحوصات لصلاحية معاملات مسار الملف التي تُمرَّر إليه من سطر الأوامر. يمكن للمهاجمين…
 nullbyte8080/cve-2026-36226
إثبات مفهوم حميد لـ CVE-2026-36226، ثغرة برمجة نصية عبر المواقع في Advantech WebAccess/SCADA 8.0-2015.08.16 مكون إنشاء مستخدم جديد في لوحة تحكم…
 xf-secops/cve-2026-32662
استشارة تفصّل وجود كود تصحيح نشط في واجهة برمجة تطبيقات سحابة Gardyn Home Kit في بيئة الإنتاج، مما يكشف عن نقاط نهاية تطويرية وبيانات اعتماد مدمجة،…
 yanissec/cve-2018-7849
CVE-2018-7849
 yanissec/cve-2018-7845
CVE-2018-7845








