
 #1
أدوات لتقييم وتأمين أنظمة التحكم الإشرافي وجمع البيانات (SCADA) وأنظمة التحكم الصناعي (ICS).
موصى به من Kitploit

 momalab/icsfuzz
أداة فيوزر مقيَّسة لتطبيقات التحكم الصناعي (ICS) القائمة على PLC، تستهدف بيئة تشغيل Codesys على وحدات تحكم Wago للكشف عن تلف الذاكرة والمدخلات…
 hev0x/cve-2021-31630-openplc_rce
استغلال لتنفيذ التعليمات البرمجية عن بُعد مع المصادقة على خادم الويب OpenPLC v3
 aau-network-security/hostage
وعاء العسل المتنقل منخفض التفاعل
 hev0x/cve-2021-26828_scadabr_rce
إثبات المفهوم لاستغلال الثغرة CVE-2021-26828 التي تمكن من تنفيذ الأوامر عن بُعد بعد التحقق على أنظمة ScadaBR SCADA عبر رفع ملفات JSP. يدعم أهداف…
 d0ubl3g/industrial-security-auditing-framework
يهدف ISAF إلى أن يكون إطار عمل يوفر الأدوات اللازمة للتدقيق الأمني الصحيح للبيئات الصناعية (OT).
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
المسح النشط وجمع المعلومات في شبكات ICS/SCADA باستخدام Network Mapper (NMAP) (التركية)
 murataydemir/purdue-model-for-industrial-control-system-environments
نموذج Purdue لبيئات أنظمة التحكم الصناعي (ICS) (التركية)
 sadfud/exploits
استغلال POCs للويب والثنائيات في العالم الحقيقي ومسابقات CTF
 certcc/trommel
TROMMEL: غربلة ملفات الأجهزة المدمجة لتحديد مؤشرات الثغرات المحتملة
 kevinherron/stack-overflow-poc
إثبات المفهوم (PoC) لـ CVE-2018-12086 الذي يؤثر على العديد من مكدسات OPC UA
 pmaynard/ics-testbed-framework
ينشر بيئات اختبار افتراضية واقعية لأنظمة SCADA/ICS مع عقد IEC 60870-5-104 وOPC-UA، مما يتيح محاكاة الهجمات، وتوليد حزم مشروعة، وتمارين أمنية للفريق…
 can/cve-2015-5374-dos-poc
استغلال حجب الخدمة (DoS) لثغرة CVE-2015-5374 التي تستهدف وحدات Siemens SIPROTEC 4 وCompact EN100 Ethernet عبر حزمة UDP مصممة خصيصًا إلى المنفذ 50000،…
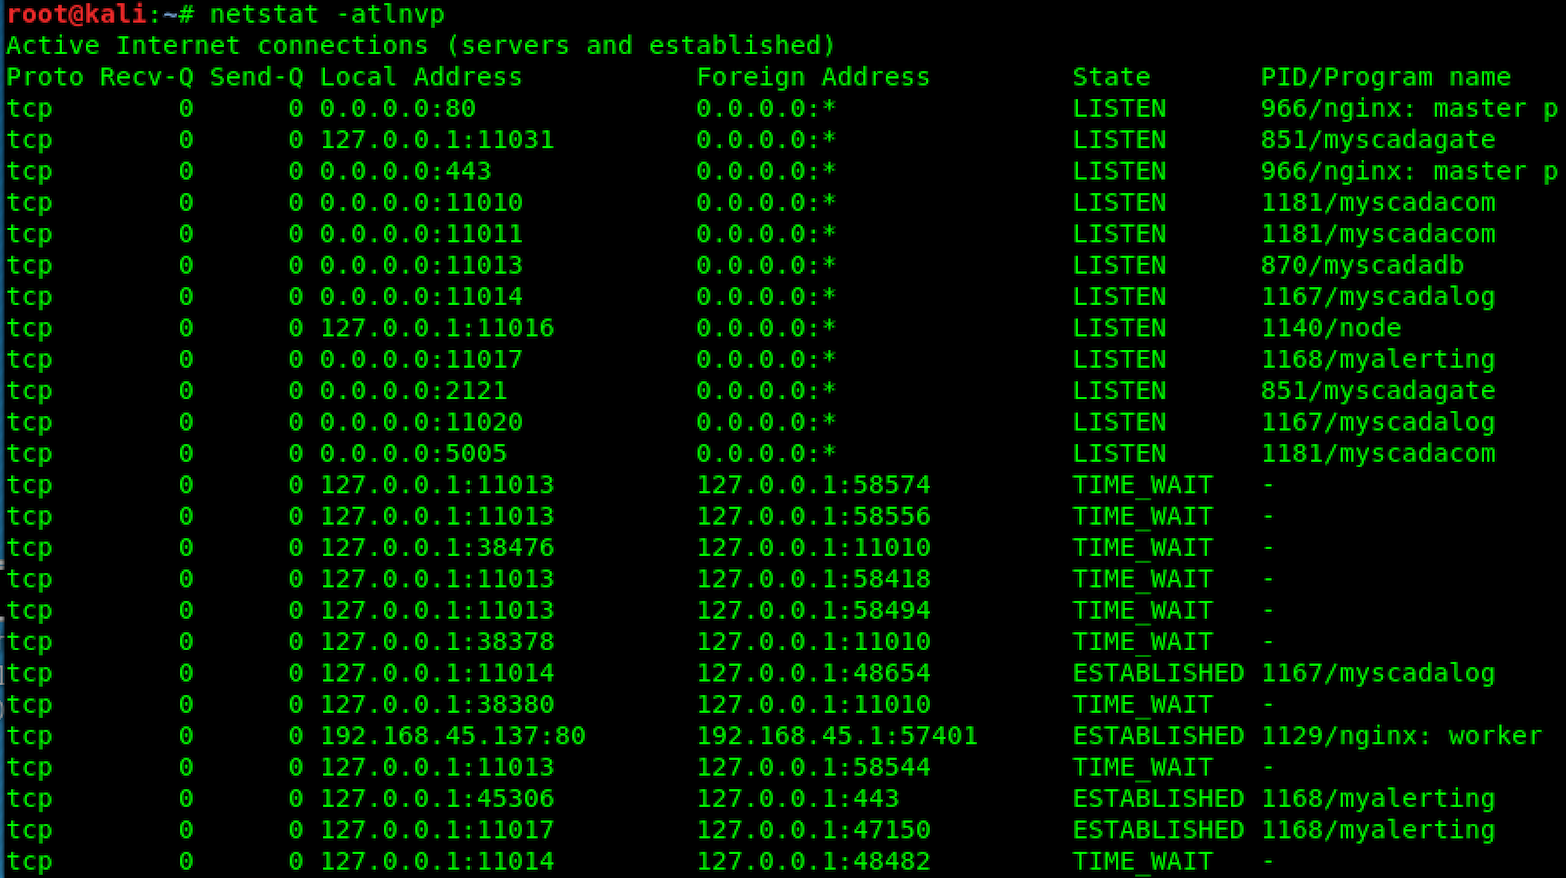 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 ثغرة اسم مستخدم وكلمة مرور FTP مضمّنة بشكل ثابت
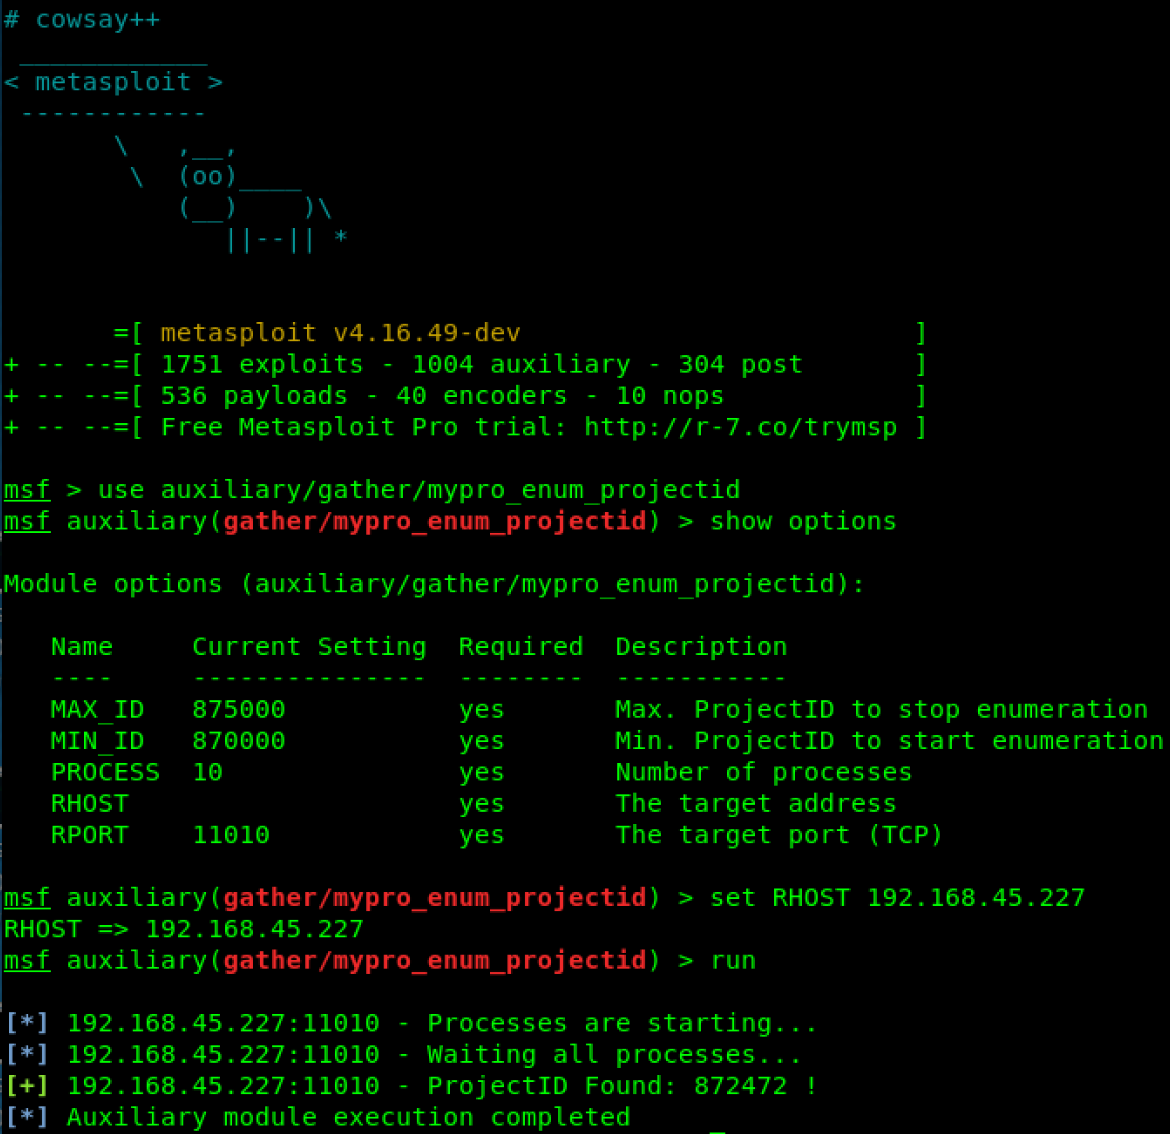 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 يحتوي على ثغرة أخرى لاكتشاف جميع المشاريع في النظام.
 secarmalabs/indushell
PoC C&C لبرنامج Industroyer الخبيث
 reidmefirst/moxapass
سكربت صغير لاسترجاع كلمات المرور من أنواع عديدة من أجهزة Moxa، بما في ذلك NPort وOnCell وMGate وغيرها.
 0xicf/panelshock
Schneider Electric Magelis HMI ثغرات استهلاك الموارد [ICSA-16-308-02, CVE-2016-8367, CVE-2016-8374]






