#1
أدوات لتقييم وتأمين أنظمة التحكم الإشرافي وجمع البيانات (SCADA) وأنظمة التحكم الصناعي (ICS).
موصى به من Kitploit
 mateustesser/cve-2023-31717
إثبات مفهوم لاستغلال حقن SQL في برنامج FUXA SCADA (الإصدار 1.1.12 أو أقل) عبر معامل id بتنسيق JSON في طلب HTTP POST، مما يتيح استخراج محتويات قاعدة…
thiagoralves/openplc_v3OpenPLC Runtime الإصدار 3
 momalab/icsfuzz
أداة فيوزر مقيَّسة لتطبيقات التحكم الصناعي (ICS) القائمة على PLC، تستهدف بيئة تشغيل Codesys على وحدات تحكم Wago للكشف عن تلف الذاكرة والمدخلات…
 yakushstanislav/ultraviolet
محرك اكتشاف وبحث للشبكات ذاتي الاستضافة مع مسح مستمر للمنافذ، وفحص عميق للبروتوكولات عبر حوالي 100 خدمة، ومطابقة محلية لـ CVE، وبحث نصي كامل لجرد…
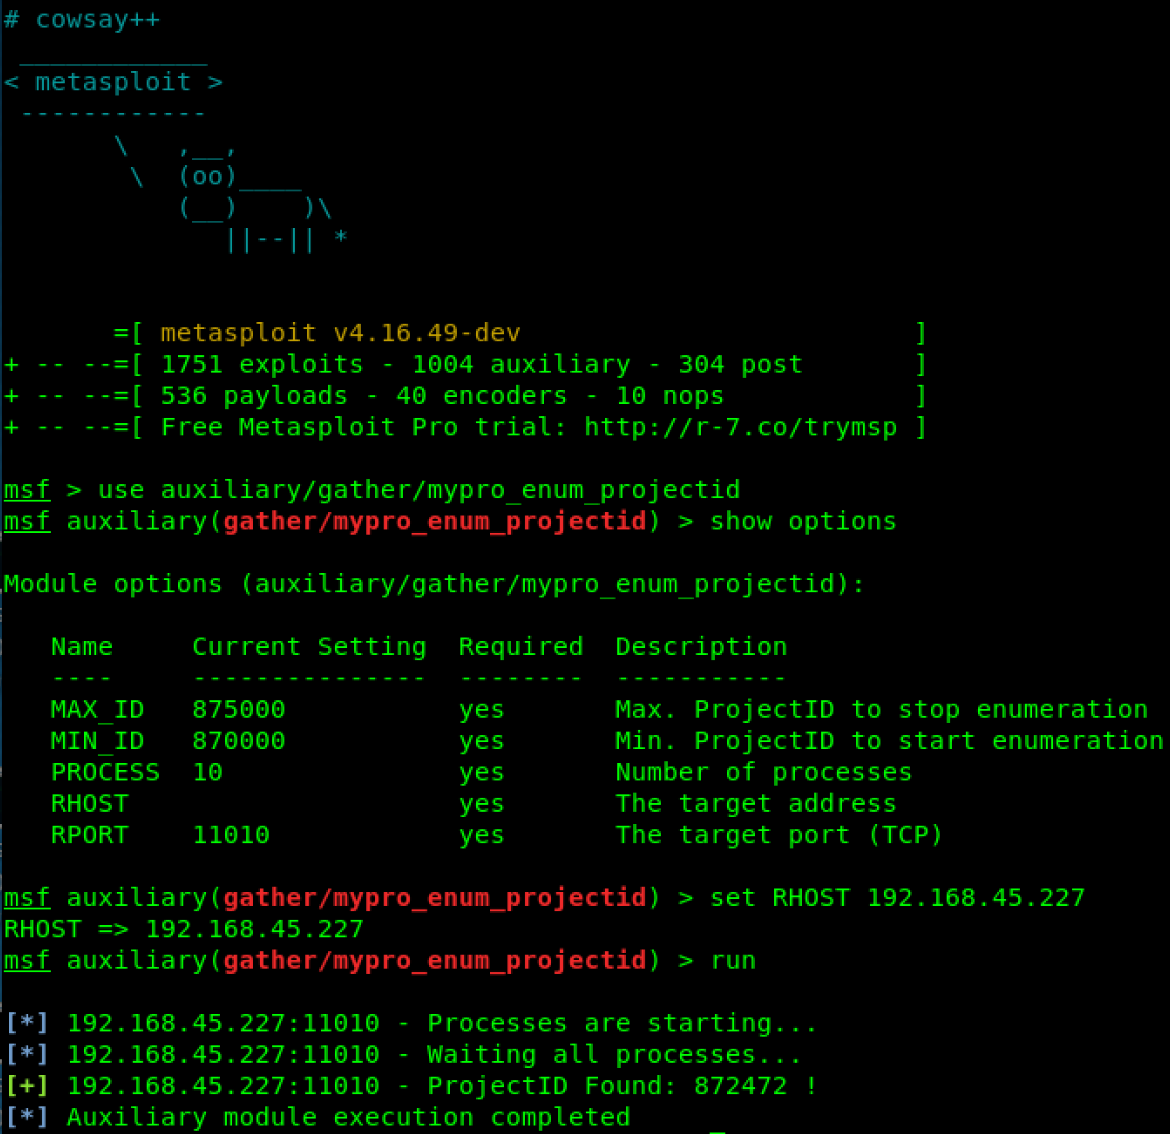 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 يحتوي على ثغرة أخرى لاكتشاف جميع المشاريع في النظام.
 judgedbykira/cve-2026-25938-fuxa-unauthenticated-rce
شرح وإثبات مفهوم (PoC) لاستغلال ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) غير المصادق عليها CVE-2026-25938 في FUXA
 uphiago/recon-skills
حزمة مهارات أمن هجومي معتمدة ميدانيًا تضم 169 تقنية للاستطلاع واختبار الاختراق. تغطي CORS، SSRF، الاستيلاء على النطاقات الفرعية، إساءة استخدام IAM…
 aliasrobotics/aztarna
aztarna، أداة لتحديد البصمات الخاصة بالروبوتات.
 cisagov/cset
أداة تقييم الأمن السيبراني
 dark-lbp/isf
ISF (إطار استغلال أنظمة التحكم الصناعي)، إطار استغلال قائم على Python
 spanwich/sel4-ics-gateway-demo
عرض توضيحي للأمن الدفاعي: بوابة seL4 microkernel تحمي ICS الضعيفة من CVE-2019-14462
 mbanyamer/cve-2026-25939-scada-fuxa-unauthenticated-remote-arbitrary
إثبات مفهوم لاستغلال CVE-2026-25939، وهو تجاوز للتفويض دون مصادقة في برنامج FUXA SCADA يسمح بالتلاعب التعسفي بجدولة المهام واحتمال تنفيذ أوامر عن…
 ret2/pwn2own-auto-2024-charx
استغلال جاهز للعمل ضد Phoenix Contact CHARX SEC-3100 باستخدام حزم Scapy الخام عبر إيثرنت لتفعيل الثغرات والحصول على قشرة تفاعلية للاتصال العكسي.
 tranquac/openplc_v3
لاستنساخ CVE-2021-31630
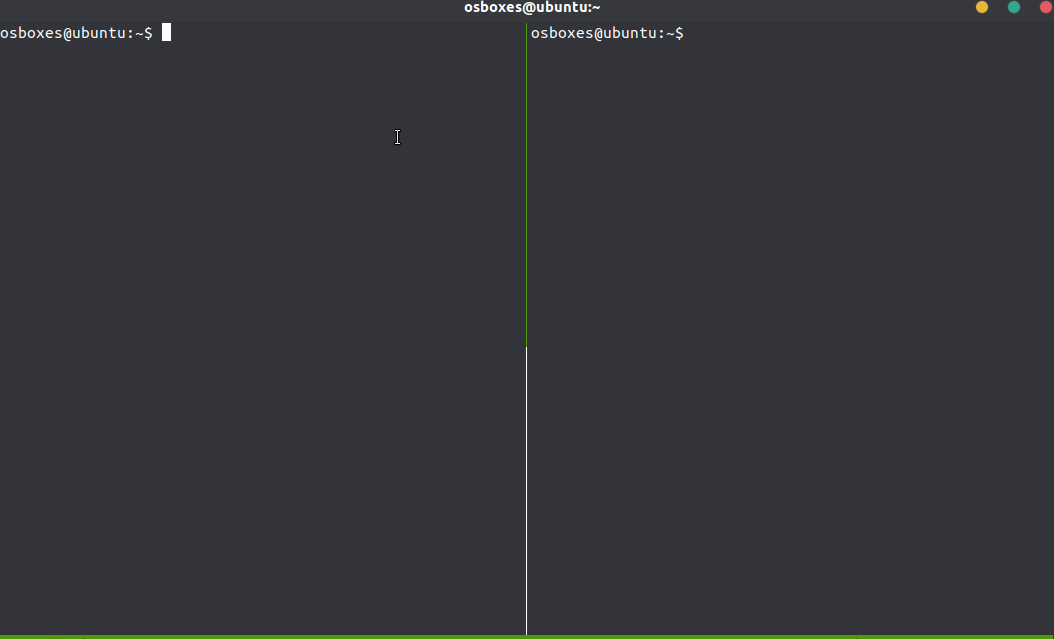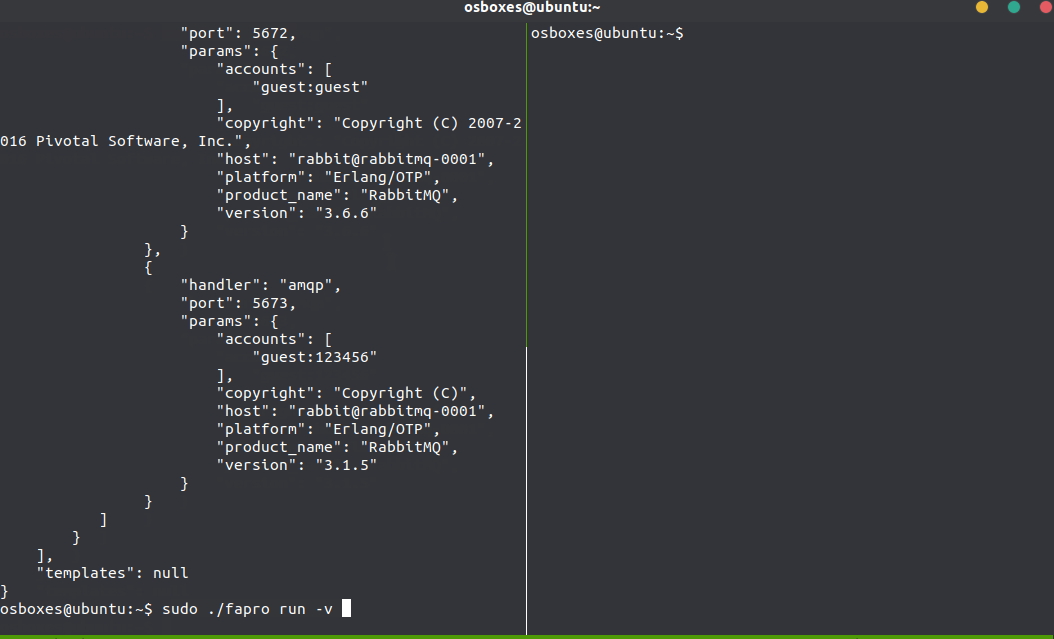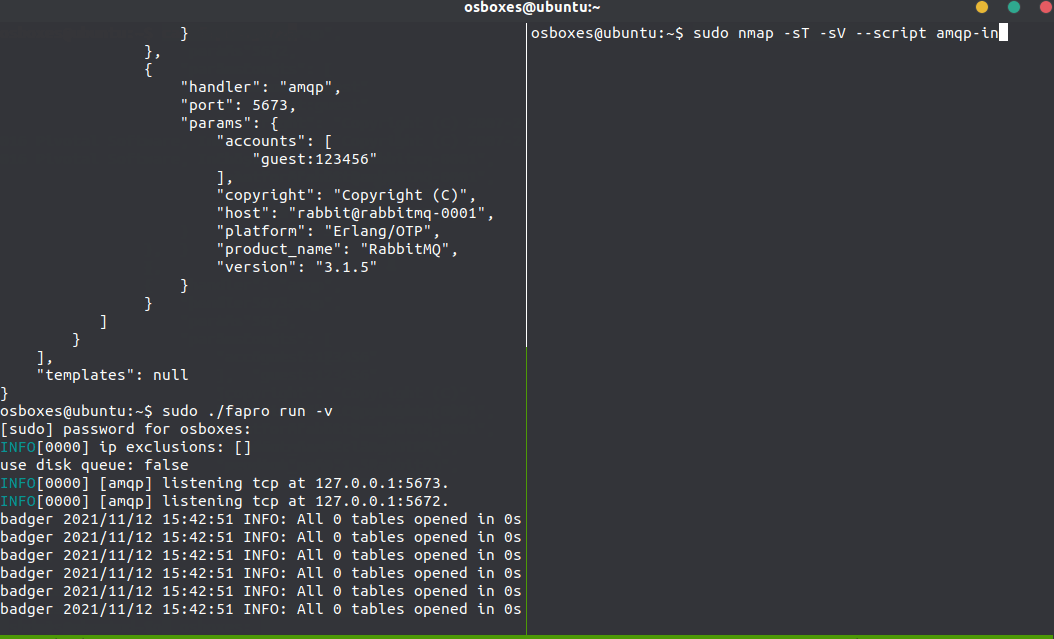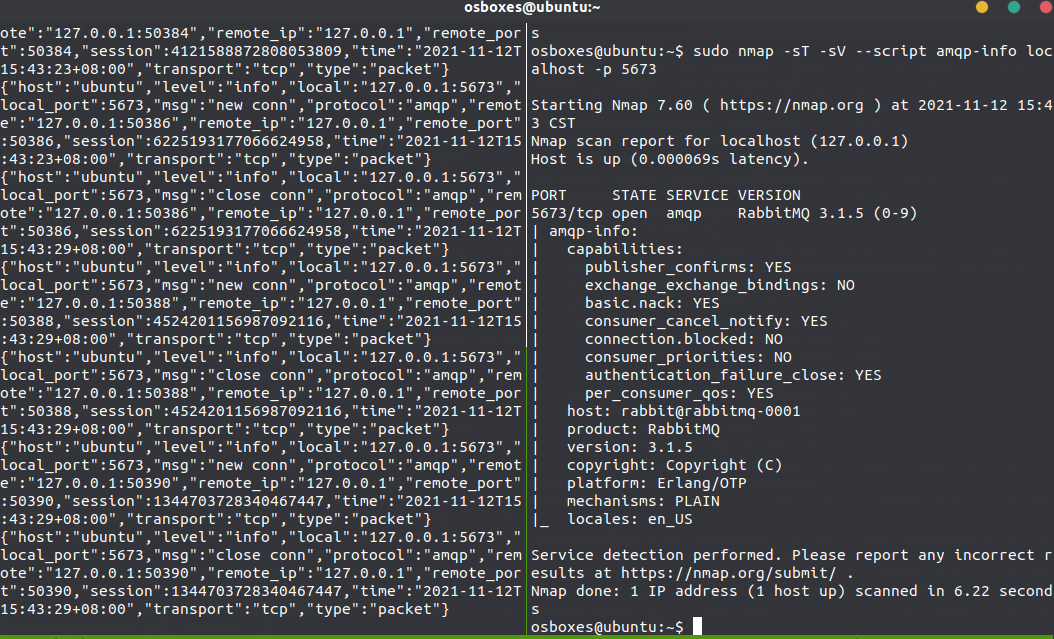 fofapro/fapro
محاكي وعاء عسل متعدد البروتوكولات يدعم أكثر من 50 خدمة شبكية مع تفاعل عميق، وتسجيل TCP/UDP/ICMP، وبصمة JA3، ونشر شبكة افتراضية لاستخبارات التهديدات…
 aau-network-security/hostage
وعاء العسل المتنقل منخفض التفاعل
 0xmhany/cve-2026-9645-scadabr-analysis
تحليل تقني للثغرات الأمنية وإحاطة بشأن CVE-2026-9645 المؤثرة على ScadaBR.