Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الهندسة العكسية — الصفحة 82 | Kitploit
الفئات

الهندسة العكسية

أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 15س 26د
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 22س 30د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ يوم واحد
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ يوم واحد
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kمنذ 21 أيام
angr preview#7

angr

GitHubangr/angr
9.0kمنذ يوم واحد
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kمنذ 8 أشهر
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kمنذ 5 أيام
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kمنذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1827 نتائج
cve-2023-20768 preview

cve-2023-20768

GitHubmurf-xd/cve-2023-20768

تحليل ثغرة CVE في نواة أندرويد ودليل إثبات المفهوم (PoC) لثغرة خلط الأنواع (type confusion) في مخصّص ذاكرة ION الخاص بشركة MediaTek، مع تغطية مقارنة…
android-securityvulnerability-analysisexploitation+4
منذ 2 أشهر
cve-2026-43499 preview

cve-2026-43499

GitHubcatxiaoshi/cve-2026-43499

دراسة جدوى لـ 43499(ghostlock) لـ PD2229B
android-securityprivilege-escalationvulnerability-analysis+4
منذ 2 أشهر
CVE-2024-7344 preview

CVE-2024-7344

GitHubthemalwareguardian/cve-2024-7344

بحث تقني حول تجاوز UEFI Secure Boot الناتج عن محمّل PE مخصص غير آمن، بما في ذلك تحليل السبب الجذري، وسير عمل الاستغلال، وإثبات مفهوم تعليمي.
vulnerability-analysisexploitationreverse-engineering+4
منذ 2 أشهر
isa_recovery preview

isa_recovery

GitHubinfobyte/isa_recovery

ISA Recovery

embedded-systems-securityreverse-engineeringhardware-security+5
2منذ 5 أشهر
CVE-2026-8069 preview

CVE-2026-8069

GitHubs1eezer/cve-2026-8069

# توثيق تقني وإثبات مفهوم لـ CVE-2026-8069، تصعيد صلاحيات محلي في خدمات Acer NitroSense وPredatorSense، يستغل أنبوبًا مسمّى لتنفيذ كود عشوائي…
privilege-escalationexploit-frameworksvulnerability-analysis+3
منذ شهر واحد
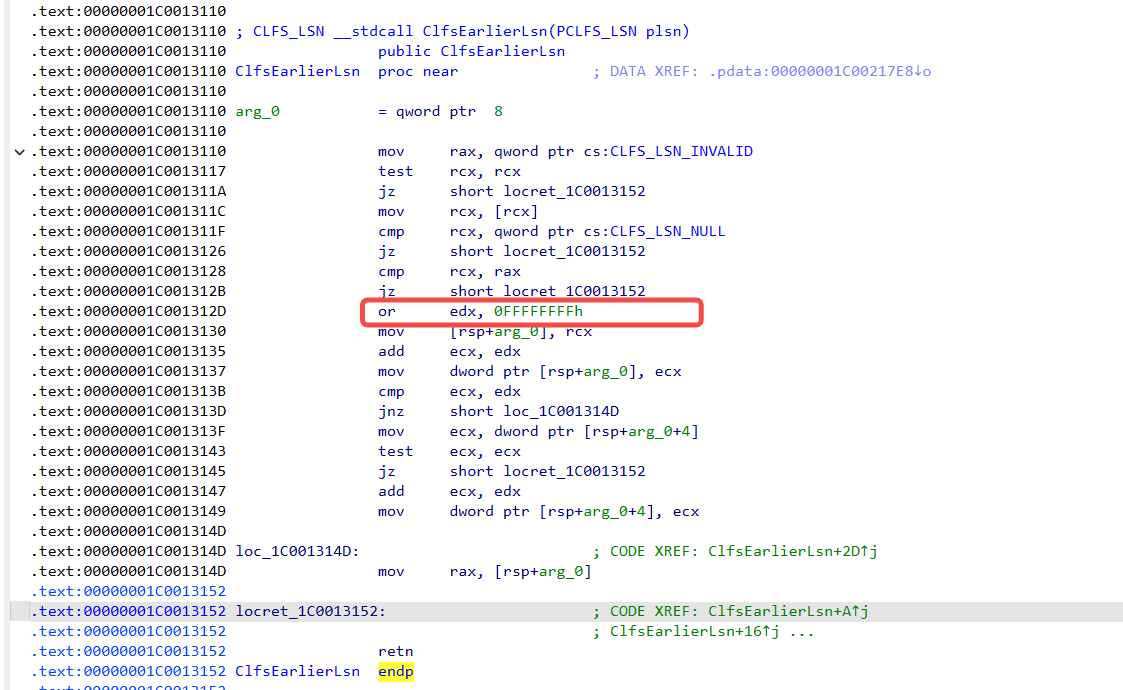
CVE-2022-24481-analysis preview

CVE-2022-24481-analysis

GitHubuname1able/cve-2022-24481-analysis

تحليل معمّق لثغرة الارتباك النوعي (Type Confusion) في Windows CLFS (CVE-2022-24481) مع شرح السبب الجذري، وتدفّق الاستغلال، وتفاصيل أدوات النواة…
privilege-escalationvulnerability-analysisexploitation+2
منذ 2 أشهر
CVE-2025-5548 preview

CVE-2025-5548

GitHubvsvalinx/cve-2025-5548

مستودع تعليمي يوثّق دورة الاستغلال الكاملة لثغرة تجاوز سعة المخزن المؤقت في FreeFloat FTP Server 1.0، بما في ذلك الفازينغ (fuzzing)، والتحكم في EIP،…
vulnerability-analysisexploitationreverse-engineering+5
منذ شهر واحد
cve-2015-1187-dir820l-firmware-reverse-engineering preview

cve-2015-1187-dir820l-firmware-reverse-engineering

GitHubchristopher-leese/cve-2015-1187-dir820l-firmware-reverse-engineering

تحليل هندسة عكسية للبرمجيات الثابتة (Firmware) لثغرة CVE-2015-1187: حقن أوامر بدون مصادقة في جهاز D-Link DIR-820L. استخراج نظام ملفات الجذر الخاص…
embedded-systems-securitystatic-analysisiot-security+5
منذ شهر واحد
CVE-2025-5548 preview

CVE-2025-5548

GitHubsudoand3rs0n/cve-2025-5548

مستودع تعليمي يوثّق تحليل واستغلال CVE-2025-5548 (تجاوز سعة المخزن المؤقت في خادم FreeFloat FTP). يتضمن منهجية قابلة لإعادة الاستخدام لتحليل الثغرات…
vulnerability-analysisexploitationreverse-engineering+8
منذ 3 أشهر
asus-i005-cve-2026-43499 preview

asus-i005-cve-2026-43499

GitHubhuaguiqi/asus-i005-cve-2026-43499

CVE-2026-43499 (GhostLock) تكييف لـ ASUS ROG Phone 5S — تشغيل UAF + استعادة مكدس pselect، تسريب KASLR محظور
android-securityprivilege-escalationmemory-forensics+7
1منذ شهر واحد
CVE-2026-79551-Tenda preview

CVE-2026-79551-Tenda

GitHubsnyi001/cve-2026-79551-tenda

Tenda Technology Co., Ltd NVR_4H: تم اكتشاف أن الإصدار CH3 v2.1.V27.5.58.6 يحتوي على مفتاح تشفير مُضمَّن بشكل ثابت.
embedded-systems-securityiot-securityvulnerability-analysis+6
منذ شهر واحد
autofs-cve-2026-84568 preview

autofs-cve-2026-84568

GitHubjvidhan/autofs-cve-2026-84568

ملاحظات هندسة عكسية وإثبات مفهوم عامل لـ CVE-2026-84568، وهو انتهاك لحدود الثقة في automountd على macOS يسمح بعمليات التركيب من localhost أو من اسم…
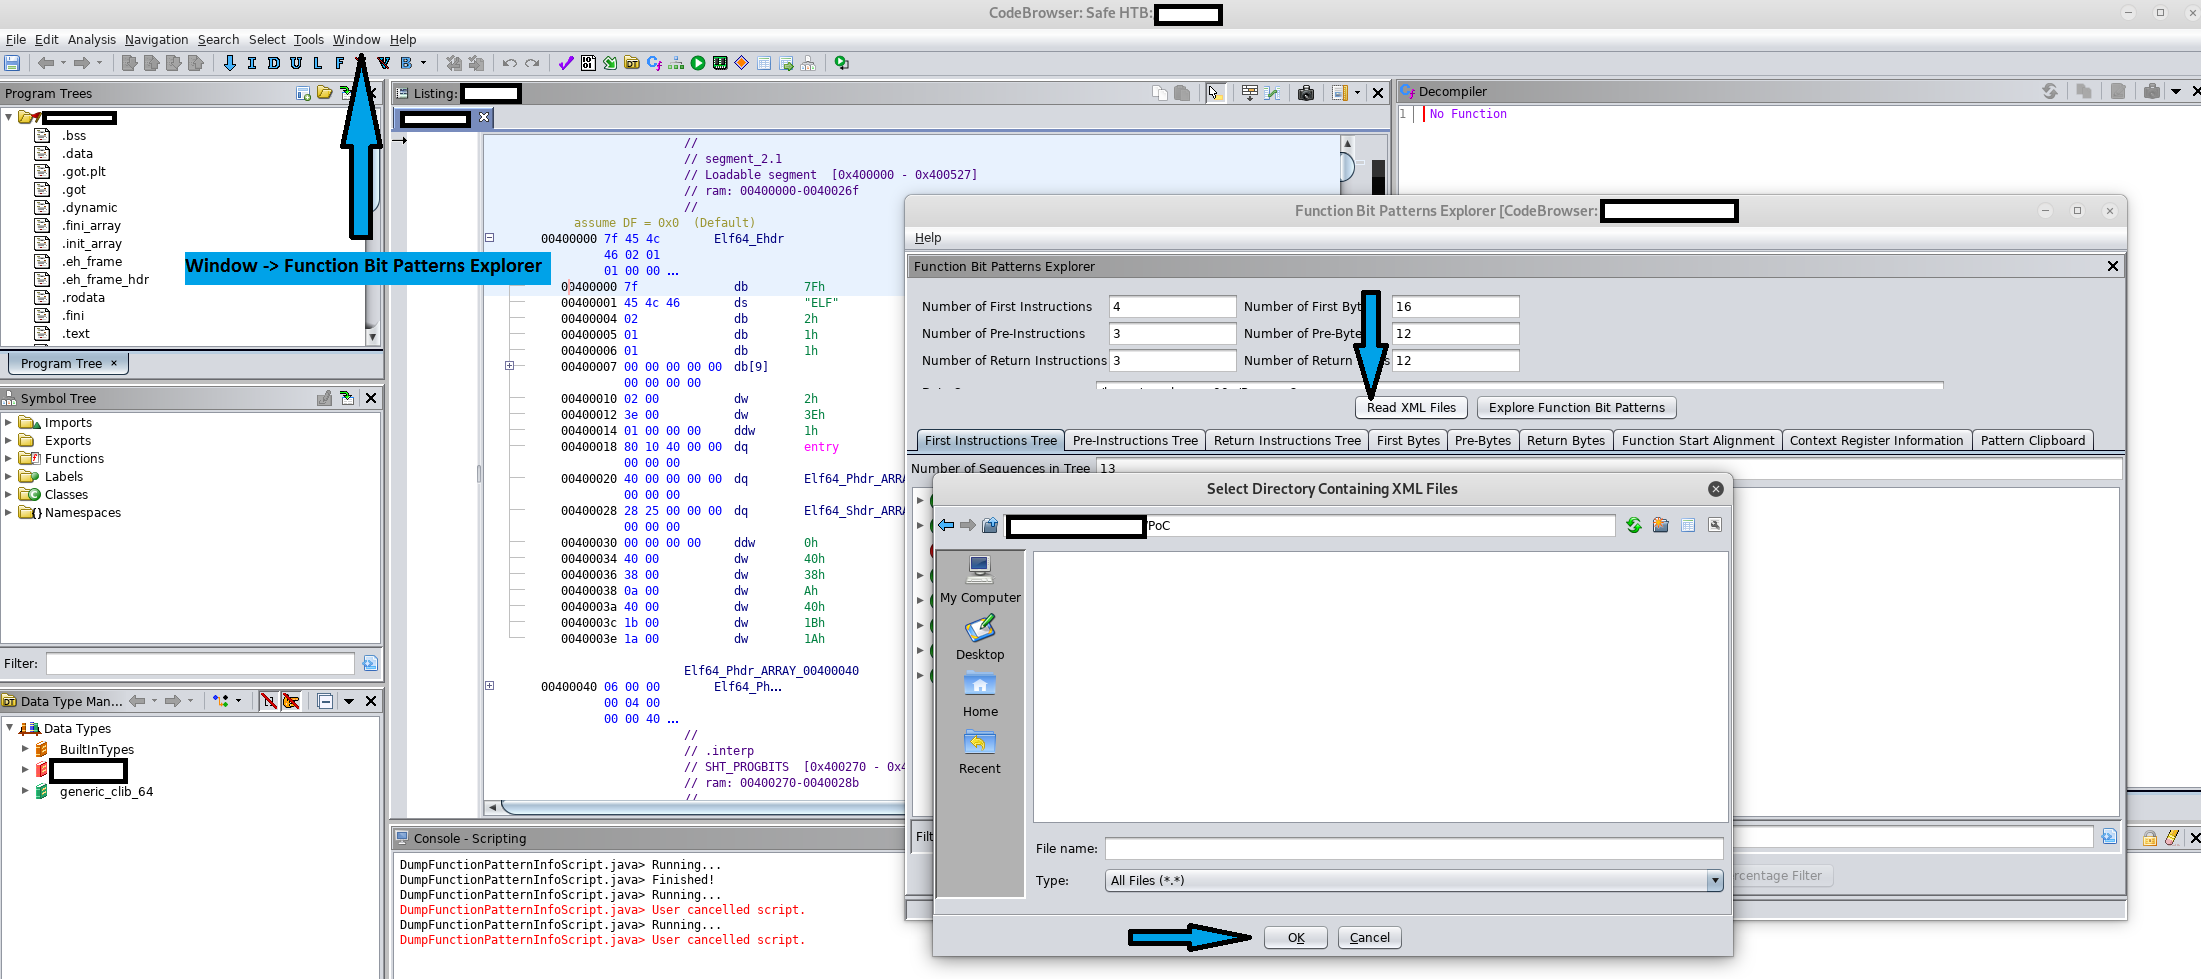
vulnerability-analysisexploitationreverse-engineering+4
1منذ شهر واحد
CVE-2019-16941 preview

CVE-2019-16941

GitHubpurpleracc00n/cve-2019-16941

PoC لـ CVE-2019-16941
vulnerability-analysiscode-analysisexploitation+3
4منذ 7 سنوات
grandstream-cve-2026-2329-analysis preview

grandstream-cve-2026-2329-analysis

GitHubvivianuba/grandstream-cve-2026-2329-analysis

مشروع بحث دفاعي في الثغرات الأمنية يقارن البرامج الثابتة المصابة والمصحّحة لجهاز Grandstream GXP1600 لثغرة CVE-2026-2329، باستخدام استخراج SquashFS،…
static-analysisvulnerability-analysisreverse-engineering+4
منذ 2 أشهر
IIITA-IoT-Security-Research preview

IIITA-IoT-Security-Research

GitHubivmks74/iiita-iot-security-research

أبحاث أمن إنترنت الأشياء (IoT) التي أجريت خلال فترة تدريبي في IIIT Allahabad، والتي أسفرت عن CVE-2026-65893 وCVE-2026-65894 وملاحظة الثغرات CERT-In…
embedded-systems-securityiot-securityvulnerability-analysis+4
منذ 3 أشهر
x86-cpp-reversing-skill preview

x86-cpp-reversing-skill

GitHubgavmor/x86-cpp-reversing-skill

مهارة Claude Code لهندسة عكسية لثنائيات C++ x86 ذات 32 بت وترتيب البايتات الصغير (جداول الدوال الافتراضية، RTTI، استعادة الوراثة)
static-analysisdynamic-analysis-sandboxingcode-analysis+7
منذ شهر واحد
wibu-codemeter-analysis preview

wibu-codemeter-analysis

GitHub33hps/wibu-codemeter-analysis

تحليل تشفيري لنظام حماية CodeMeter من WIBU DRM - يكشف تحليل الإنتروبيا عن أنماط XOR بدلاً من AES-256 المزعومة
static-analysisvulnerability-analysisreverse-engineering+3
2منذ 10 أشهر
EvilKaspersky preview

EvilKaspersky

GitHubgmh5225/evilkaspersky

تجربة برنامج تشغيل نواة Windows مبنية على KasperskyHook تستخدم استدعاءات النظام المباشرة لنسخ الذاكرة بين العمليات، مع دعم إلغاء تحميل برنامج التشغيل…


defensive-toolsprivilege-escalationmemory-forensics+3
2منذ 2 سنوات
السابق1…818283…100التالي