
 #1
أدوات لفك التجميع والتفكيك وفهم البنى الداخلية للبرمجيات الخبيثة والملفات الثنائية المعقدة.
موصى به من Kitploit
 manjustice/datadome-vm-internals
تحليل جهاز DataDome المخصص المُشفر ونسق البايتكود، كشف تشفير السلاسل، تشفيرات S-box، وإشارات بصمة المتصفح لأغراض تعليم الهندسة العكسية.
 encrypter15/cve-2025-29824
استغلال دليل على المفهوم لـ CVE-2025-29824، ثغرة استخدام بعد التحرير في برنامج تشغيل نواة Windows CLFS، يظهر تصعيد الصلاحيات إلى SYSTEM عبر حالة…
 talha-nazeef-ahmed/alpc-enumerator
أداة تعمل في وضع المستخدم على ويندوز لتعداد وتصنيف منافذ ALPC، بما في ذلك العمليات المحمية بـ PPL.
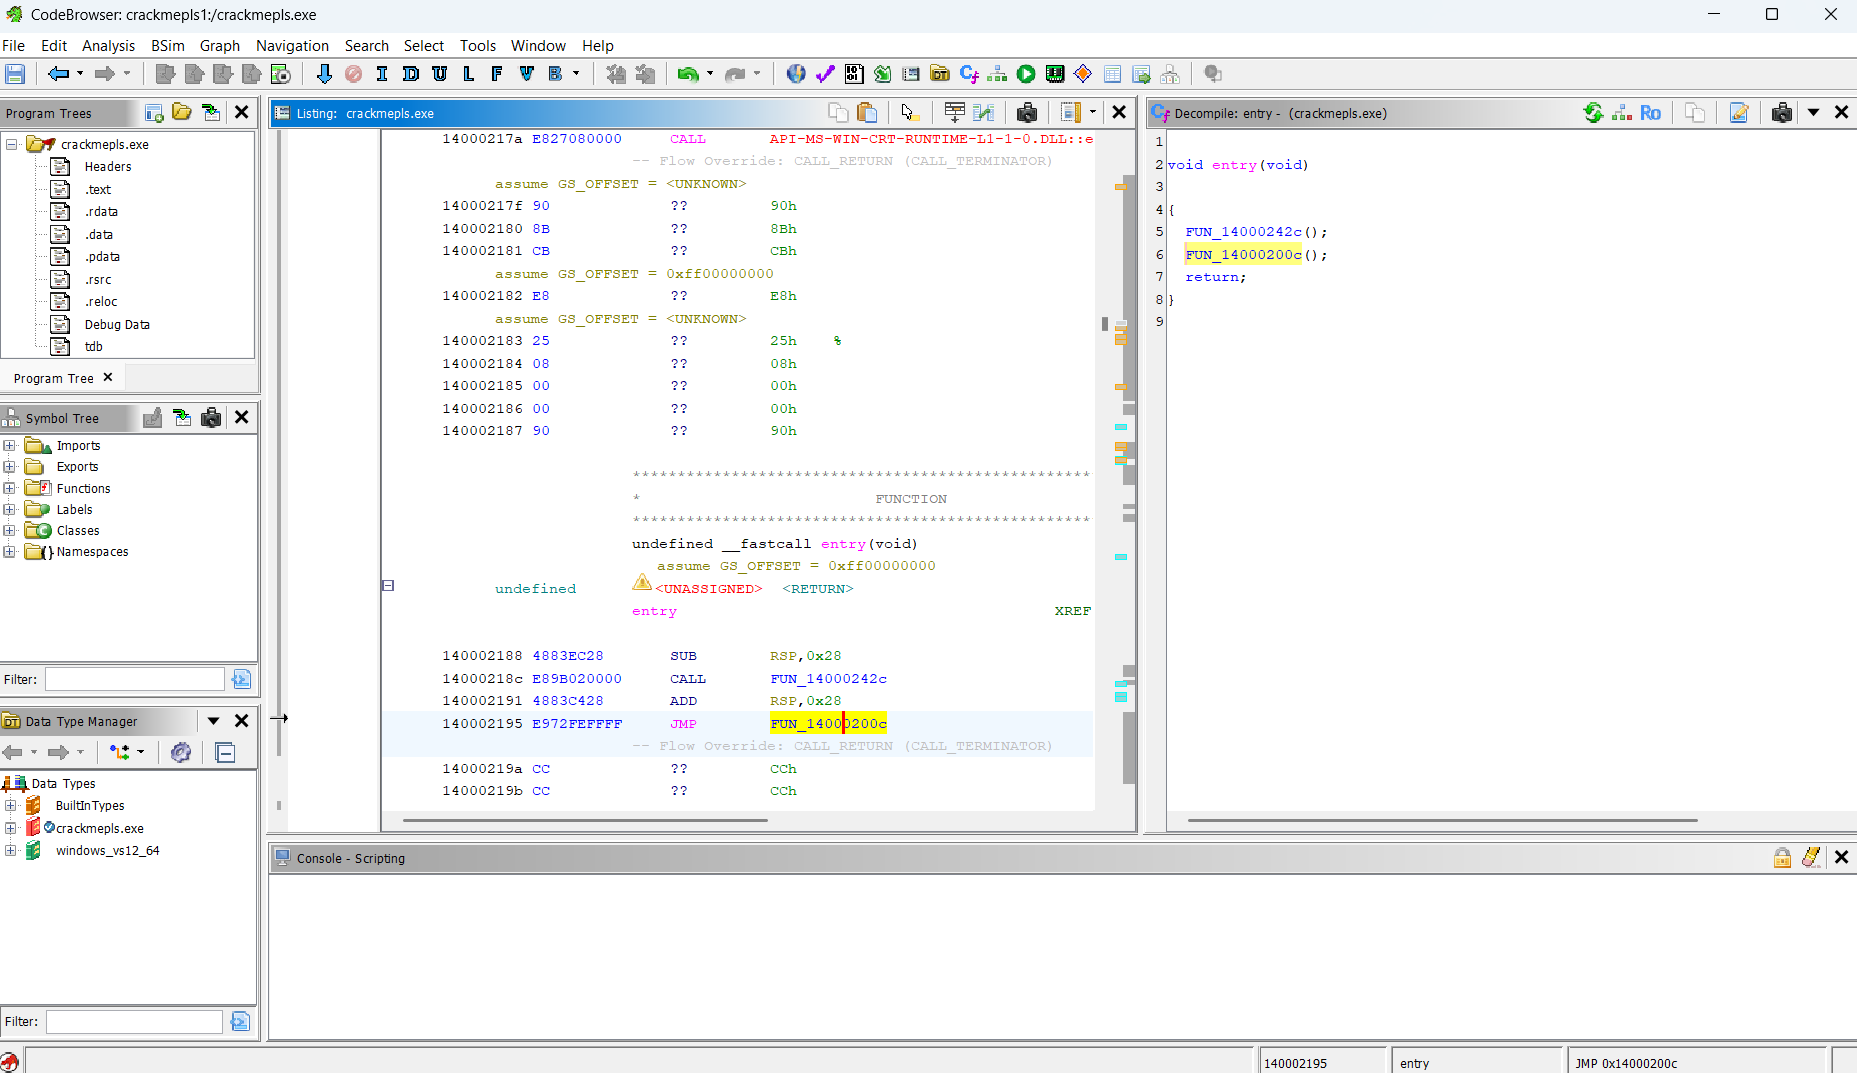 markoglasgow/gemma_crackme_tutorial
دليل تعليمي خطوة بخطوة حول استخدام نموذج الذكاء الاصطناعي المحلي Gemma 4 E4B من Google لهندسة عكسية لملف crackme على Windows باستخدام Ghidra، بما في…
 gmh5225/kli-ex
مستورد kernel مؤجل موسّع لبرامج تشغيل Windows يقوم بحل واجهات API في وقت التشغيل باستخدام أسماء استيراد مشفرة ومخزنة مؤقتًا لإخفاء استخدام دوال…
 nccgroup/libdlmalloc
أدوات تحليل الكومة لـ dlmalloc
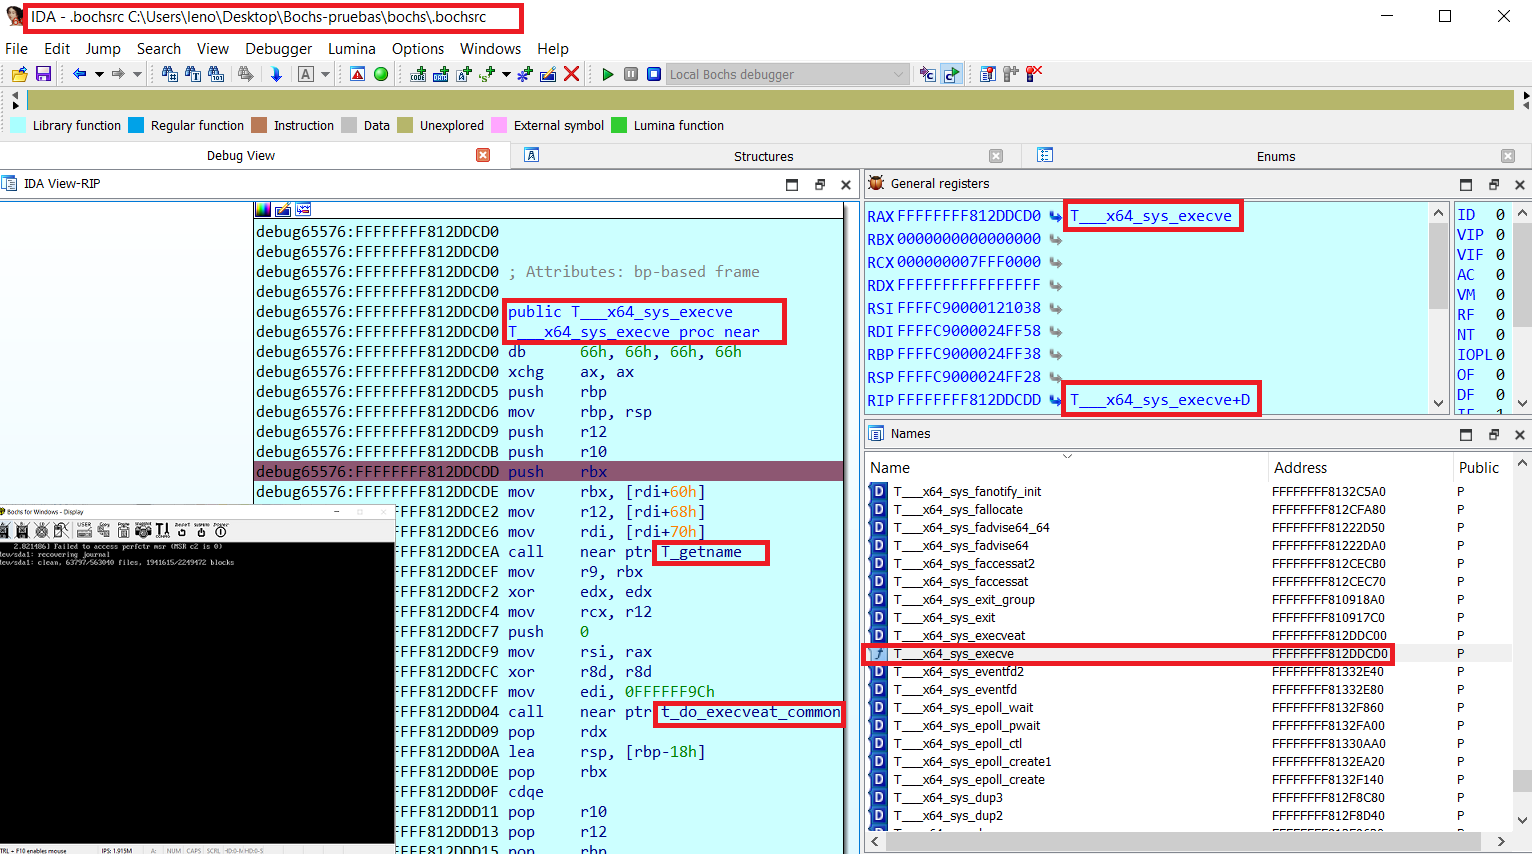 therealdreg/bochs_linux_kernel_debugging
أدوات لتصحيح أخطاء نواة لينكس على Bochs (بما في ذلك الرموز ومصحح أخطاء Bochs الأصلي وIDA PRO)
 morpheuslord/startup-sbom
A tool to reverse engineer and inspect the RPM and APT databases to list all the packages along with executables, service, versions and CVE.
 c0mposer/c-game-modding-utility
أداة تعديل ألعاب تسهل حقن كود C/C++.
 atlas0fd00m/vivisection
إضافة وأدوات تحليل لـ Vivisect
 kal1gh0st/whatsapphack-rce
استغلال لثغرة CVE-2019-11932، وهي ثغرة تنفيذ كود عن بُعد في WhatsApp عبر ملفات GIF خبيثة. يتضمن كود إثبات المفهوم وتفاصيل تقنية.
 coremaze/me2-writeup
إعادة بناء بروتوكول USB ميت: أسرار جهاز محمول تم كشفها بسكين ساخن، رحلة متعددة التخصصات لإحياء واجهة USB منسية
 azefzafyoussef/cve-2026-34621
بحث إثبات مفهوم يوضح سلسلة تلوث النموذج الأولي وحقن جافاسكريبت في Adobe Acrobat Reader، مما يتيح تنفيذ جافاسكريبت بصلاحيات مرتفعة وسرقة الملفات.…
 synacktiv/amsi-bypass
قوائم مشغلات AMSI (VBA، JScript / VBScript)
 mephistolist/soviet
مشفر وقت التشغيل بلغة C لملفات ELF الثنائية لنظام Linux.
 ylca0/idalib-cli
واجهة سطر أوامر أصلية للوكيل تغلّف IDA Pro IDALib لتحليل ثنائي عديم الحالة بمخرجات JSON: التفكيك، وفك الترجمة Hex-Rays، وCFG، والمراجع المتقاطعة،…
 creeeeger/cve-2024-56426
إثبات مفهوم (PoC) لثغرة CVE-2024-56426.
 bicurico/vaxd
أداة خفيفة لفك تجميع تطبيقات Windows، وفحص ملفات PE، والمساعدة في الترقيع للملفات الأصلية EXE/DLL.








